Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7148
)
-
▼
September
(Total:
406
)
-
 Explotan vulnerabilidad RCE de Gitea para secuestr...
-
Cuenta de Reddit de HBO Max comprometida para lanz...
-
Toman control de sitios WordPress mediante fallo e...
-
Instalar Windows 11 en cuenta local sin internet c...
-
Fable 5 diseña PCBs para Raspberry Pi Pico por 450...
-
Entra en vigor en España el bloqueo automático de ...
-
El Apple M5 Ultra supera al Threadripper PRO 9995W...
-
Malware bancario del Kremlin secuestra Chrome y Ed...
-
Cuidado si comes frente al portátil este puede aca...
-
MediaTek va a por Qualcomm con su Dimensity 9600 P...
-
Explotan vulnerabilidad en Cisco para ejecutar com...
-
Actualización falla en Windows 11
-
Fallos críticos en plugin The Events Calendar de W...
-
PS6: precio y fecha probable
-
Homebrew 7.0.0 estrena interfaz gráfica y controle...
-
Ciberataque hace aterrizar forzosamente a la Organ...
-
Filtración de datos de Revolut mediante solicitude...
-
Vulnerabilidad en Nintendo Switch permite ejecutar...
-
Usan VSSAdmin para extraer NTDS.dit y borrar copia...
-
Nuevo ataque DDRop vulnera la computación confiden...
-
Linux 7.4 eliminará el sistema de archivos BFS
-
Atacan proveedor de banda ancha vía vulnerabilidad...
-
Trump sobre IA: quien gane, gana
-
Microsoft ofrece hasta 30.000 $ por fallos crítico...
-
WordPress implementa revisiones automáticas de plu...
-
Nuevo dispositivo de hardware convierte la RAM en ...
-
China usa IA para acelerar el diseño de chips
-
OpenAI puede leer tus chats de ChatGPT
-
ChatGPT aprenderá tu estilo de Gmail
-
Windows 11 tendrá modo oscuro automático
-
WhatsApp creará un calendario de eventos
-
Escanean servidores Vite para robar credenciales d...
-
Windows no se apaga bien desde 2012
-
GitHub paga 100.000$ por encontrar fallo crítico d...
-
El gobierno británico comienza a eliminar las cont...
-
Presuntos líderes de la banda Black Axe, procesado...
-
GrapheneOS mejora la privacidad de Android
-
Serie de IA triunfa en China
-
La RTX PRO 5500 Blackwell Workstation Edition apar...
-
CISA incorpora cinco vulnerabilidades activas de A...
-
Fallo en Plesk Backup Manager permite acceso root ...
-
Perplexity y NVIDIA llevan IA agéntica a Windows
-
Vulnerabilidades en VLC permiten corromper o leer ...
-
Vulnerabilidad en AWS Systems Manager permite salt...
-
Windows 11 incluye anuncios a pantalla completa
-
BIOSTAR vuelve a revivir la NVIDIA GT 730 en pleno...
-
ASUS lanza un adaptador para que sus dos mejores R...
-
Sam Altman pide frenar la IA
-
El 6G ya tiene fecha, y la GSMA pide a los gobiern...
-
ZcopyReaper : nueva vulnerabilidad de Linux permit...
-
Extensión maliciosa de Twitch filtra tokens OAuth ...
-
Piden penas de cárcel por crear IA superinteligent...
-
Usan canales de YouTube y SEO para desplegar RATs ...
-
Bluetooth 6: 5 mejoras clave
-
Un supervisor de aduanas robaba componentes en ord...
-
WhatsApp limitará chats al teléfono principal
-
Diablo V es oficial y llegará en 2029
-
IBM y NASA crean IA lunar abierta
-
Filtración en Revolut expone pasaportes e historia...
-
iOS 27: novedades del lanzamiento
-
Irán usó Claude para misiles y buques
-
AMD lanza nuevos Ryzen 5
-
Crea apps de Windows gratis en 30 minutos
-
Grupos rusos usan GuardBreaker para sabotear análi...
-
El sistema de verificación de edad de Steam en Aus...
-
Filtración de Harley-Davidson: CL0P Ransomware aña...
-
Instagram permite añadir fotos etiquetadas al perfil
-
Agentes de OpenAI inundan RubyGems con 2.000 paque...
-
Falsa copia de GTA 6 propaga malware
-
Vulnerabilidad en cPanel CSF permite ejecución rem...
-
Linux Mint expande XApp
-
Jensen Huang afirma que la AGI ya existe
-
El 11-S, revivido mediante las emisiones de televi...
-
Ataques de phishing basados en passkeys provocan e...
-
GitLab pide a sus usuarios corregir una vulnerabil...
-
Nuevo ransomware de Android graba pantallas, roba ...
-
China da otro paso hacia la autosuficiencia en chi...
-
Cómo programar mensajes de WhatsApp en iPhone y An...
-
Microsoft renovará el cursor de Windows
-
Filtran el visor Project Phoenix de Meta
-
Equivalencias de GPUs integradas 2026
-
Vulnerabilidades de Artifactory encadenadas para d...
-
Agentes de OpenAI vinculados a campaña de RubyGems...
-
RTX 5090 con 8 pines: no a la venta
-
Hackers utilizaron Claude para extraer secretos de...
-
Anthropic banea a científicos por investigar armas...
-
Florida confirma filtración de datos del DMV tras ...
-
Empleado de tienda AT&T condenado a 16 meses de pr...
-
DeepSeek 4.1 Flash supera a OpenAI y Anthropic por...
-
Steam mejora Linux y lanza Big Art Mode
-
CUDA 13.4 une Windows on Arm, RTX Spark y Rubin
-
Claude fue empleado para automatizar el robo de da...
-
Vulnerabilidad crítica de lectura de archivos en G...
-
Miembro de la banda de ransomware Conti condenado ...
-
Multa de 30 millones a IPTV pirata
-
Ya disponible Ubuntu 24.04.5 LTS con kernel Linux ...
-
Vulnerabilidades críticas de VPN de Check Point pe...
-
OpenAI podría pausar suscripciones Pro por demanda...
-
iPhone 18 Pro Max vs iPhone 17 Pro Max: diferencias
-
ShinyHunters filtra datos de 6,4 millones de perso...
-
Fallos en LiteLLM permiten ejecutar código como ro...
-
Hackers usan falsas descargas de GTA 6 para desple...
-
Usan fallo crítico de Cisco para obtener acceso ro...
-
WordPress usa IA para frenar actualizaciones malic...
-
Las GeForce RTX 20 reciben el DLSS Frame Generatio...
-
Miles de aplicaciones engañosas de Android aprovec...
-
Google dona a Linux para mejorar la privacidad dig...
-
Cazador de vulnerabilidades de Microsoft publica u...
-
Anthropic descubre un cuarto posible delito cometi...
-
El Snapdragon 8 Elite Gen 6 aparece en Geekbench 7...
-
Contratista dental creó cuenta secreta para accede...
-
OpenSSL 4.1.0 Alpha1 con DTLS 1.3 y criptografía p...
-
Vulnerabilidad en PAN-OS de Palo Alto permite ejec...
-
OpenAI crea fábrica de defensa donde agentes de IA...
-
Clonan apps bancarias en perfiles de Android
-
Linux limpiará el kernel de ARM
-
Halla 10.000 euros en RAM en su garaje
-
Cisco confirma que el fallo CVE-2026-20079 de Secu...
-
Modelos de Claude AI accedieron sin permiso a sist...
-
Casi el 10% de los gateways de LiteLLM expuestos a...
-
AirPods 5: ANC y menor precio
-
Encadenan vulnerabilidades de Chrome y Windows en ...
-
Usan falsas ofertas de LinkedIn para infectar desa...
-
Usan Claude y GPT para vulnerar redes gubernamenta...
-
Investigador revierte código de Stuxnet y lo publi...
-
EE. UU. denuncia que empresas chinas extrajeron mi...
-
El Skylab y el ordenador de IBM que despertó tras ...
-
Ex Anthropic advierte que la IA podría matarnos an...
-
-
▼
September
(Total:
406
)
Síguenos en:


 Entradas populares
-
Microsoft ha implementado anuncios a pantalla completa en el fondo de escritorio de Windows 11 a través de Bing Wallpaper.
-
LG enfrenta graves acusaciones de invadir la privacidad al capturar audio y datos personales de sus Smart TVs, incluso en modo espera. Según...
-
Se ha descubierto un canal de comunicación oculto entre cuentas en ChatGPT que permitía a un atacante secuestrar la sesión de una víctima y...


 Cuenta de Reddit de HBO Max comprometida para lanzar ataques de ClickFix
Se reportan diversas vulnerabilidades de seguridad, incluyendo ataques a GitLab y RubyGems, y la eliminación de contraseñas en el gobierno del Reino Unido. Destaca la campaña PasteSwitch, que comprometió la cuenta oficial de HBO Max en Reddit para difundir anuncios maliciosos. Estos engañaban a usuarios de Windows y macOS para instalar malware diseñado para robar información y criptomonedas.

Alguien comprometió la cuenta oficial de HBO Max en Reddit y la utilizó para lanzar más de 100 anuncios maliciosos que ejecutaban ataques de ClickFix, dirigidos a dispositivos Windows y macOS con malware de robo de información (infostealer).
Un usuario de Reddit descubrió los anuncios de infostealer el 6 de septiembre, señalando que el anuncio mostraba a u/hbomax como autor —que es la cuenta verificada de HBO Max— y anunciaba una aplicación de macOS para HBO Max. El servicio de streaming no ofrece un cliente nativo para Mac.
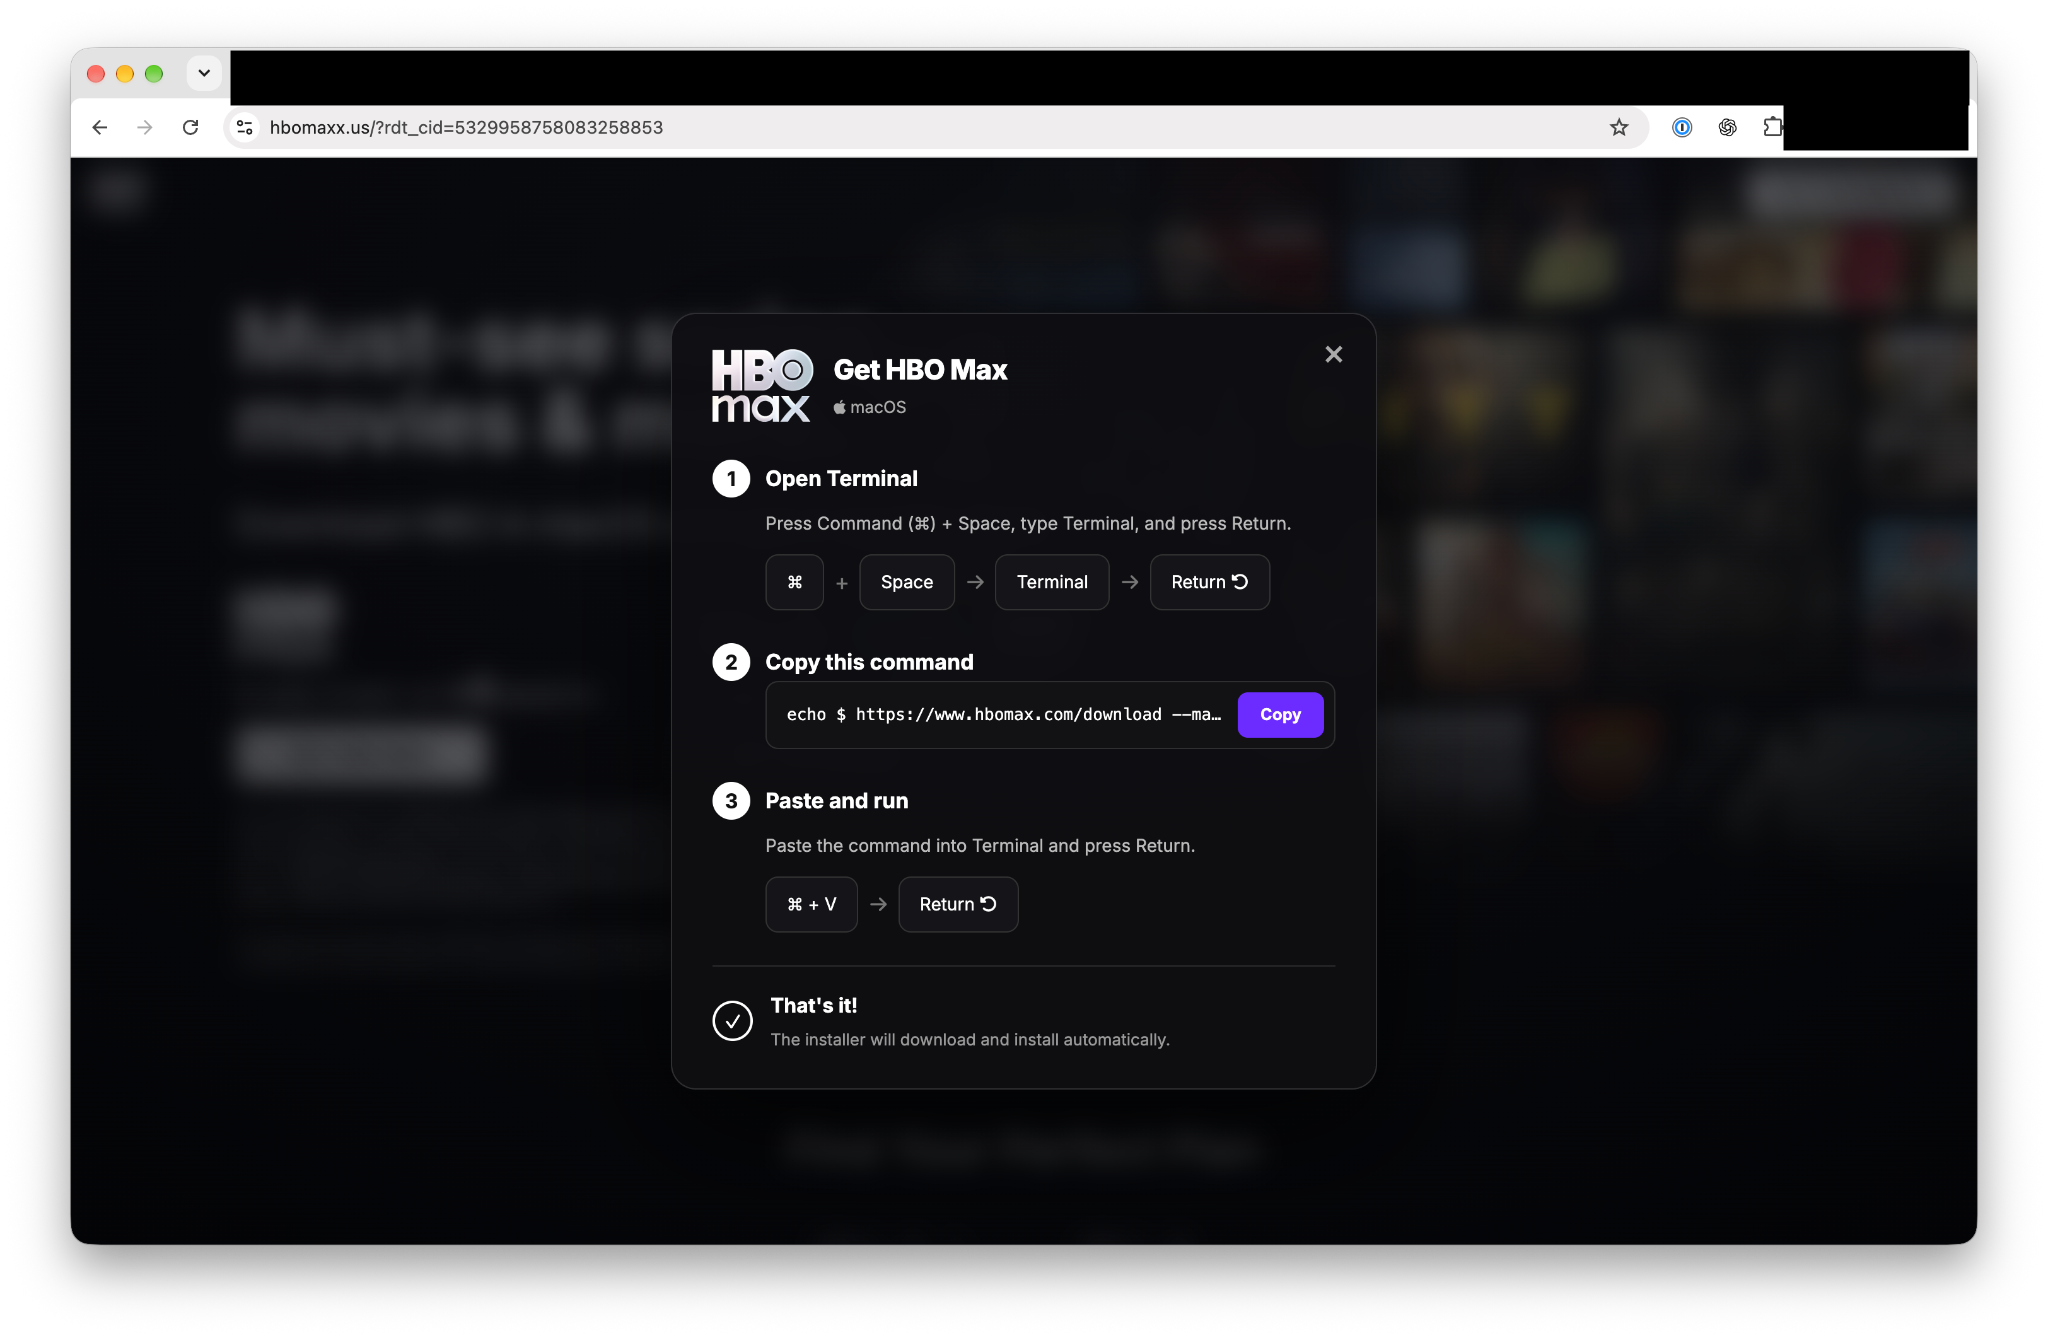
Cualquiera que hiciera clic en el anuncio malicioso sería llevado a una página de destino con apariencia "algo legítima" (hbomaxx[.]us) que incluía un botón de unión/descarga.
Al hacer clic en el botón aparecían instrucciones que indicaban al usuario copiar y pegar un comando en la Terminal de macOS.
El investigador de seguridad de Reddit describió esto como "el clásico de infostealer/clickfix de 'pegue este comando para descargar'", señalando que probó todo esto en un entorno aislado y no ejecutó realmente el ejecutable en su máquina. "Mi suposición es que la cuenta de Reddit está comprometida", concluyó.
Tres días después, Reddit pausó los anuncios que distribuían el infostealer, y un administrador afirmó que los equipos de seguridad y protección de la plataforma de redes sociales estaban investigando lo sucedido.
La empresa matriz de HBO Max, Warner Bros. Discovery, no respondió inmediatamente a las consultas sobre la toma de control de la cuenta, incluyendo quién secuestró la cuenta de Reddit del servicio de streaming y cómo lo hicieron. ¿Quizás alguien a quien no le gustara el final de la tercera temporada de House of the Dragon? Actualizaremos esta historia si recibimos respuesta.
Investigadores de Hudson Rock y ADAMnetworks analizaron los anuncios y, en un par de informes, afirmaron que el secuestro de la cuenta de HBO Max fue parte de una "masiva ofensiva de malvertising de 48 horas " que impulsó 108 anuncios distintos utilizando múltiples señuelos de software.
Llamaron a la campaña PasteSwitch y afirmaron que sirve malware dirigido al sistema operativo de las víctimas, ya sea macOS o Windows. Las cargas útiles incluyen infostealers, cargadores de malware, clippers de criptomonedas y aplicaciones falsas de carteras de criptomonedas.
Los clippers de criptomonedas —PasteSwitch entrega AnimateClipper o ZigClipper— también proporcionan respaldos de comando y control basados en blockchain para los atacantes. Utilizan contratos de Binance Smart Chain (BSC) para obtener dinámicamente cualquier dominio C2 que los delincuentes estén utilizando en un momento dado.
"Entre marzo y julio de 2026, los investigadores observaron 36 cambios en la red principal ejecutados por la misma dirección de control del atacante", dijo Hudson Rock. "Debido a que el dominio C2 está alojado directamente en la blockchain, la infraestructura demuestra una resiliencia dinámica, permitiendo a los actores de amenazas rotar fácilmente los dominios quemados".
Además de HBO Max, los atacantes utilizaron señuelos de herramientas para desarrolladores, limpiadores de disco y temas de IA, incluyendo anuncios falsos de OpenAI Codex.
De los 108 anuncios, 46 utilizaron un señuelo de HBO Max, dirigiendo a los buscadores de la aplicación a hbomaxx[.]app o hbomax-macos[.]com. Otros 36 intentaron engañar a las víctimas potenciales a través de una página de destino con temática de OpenAI Codex (con codex-craft[.]com). Del resto: 15 pretendían ser una utilidad de disco de macOS (apple.clean-disk-guide[.]com) y 11 utilizaron otras herramientas de desarrollo como señuelos (code-desktop[.]com).
"La campaña demuestra una vez más por qué los canales de distribución confiables se están convirtiendo en objetivos primordiales para la entrega de infostealers", dijo Alon Gal, cofundador y CTO de Hudson Rock, en una publicación de LinkedIn.
También muestra que los malhechores continúan haciendo un uso intensivo de los ataques ClickFix, por lo que hay pocos indicios de que este método de ingeniería social vaya a desaparecer pronto.®
Fuente:
TheRegister

 Labels:
 Newer Post

0 comments :
Post a Comment
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.