Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8686
)
-
▼
October
(Total:
1013
)
-
 MacBook Pro M6: potencia e IA
-
Fallo crítico en HashiCorp Consul para Kubernetes ...
-
Warp revela filtración de datos que expuso registr...
-
Investigadores explotan fallo de API de OpenAI par...
-
Windows 11 sigue sin solucionar fallo de impresión
-
Windows 11 permitirá bloquear apps que te vigilan
-
Su AMD Ryzen 7 9800X3D alcanzaba los 95 °C y actua...
-
Acusan a firma israelí de rastrear usuarios de Sta...
-
IA detecta 4 fallos graves en software de control ...
-
Apple actualiza su MacBook Pro e iMac con SoC Appl...
-
TitleArt: vuelve el WordArt de los 90, cuando el «...
-
Usan webs falsas de Claude y Google Ads para difun...
-
Windows 11 en un CD-ROM
-
China pierde 480.000 millones por estallido de IA
-
Solo las Siete Magníficas lucran con la IA
-
Suplantan soporte técnico en Teams para acceder a PCs
-
CISA ofrece dos herramientas gratuitas para detect...
-
Segundo día sin clases en la Universidad de Nuevo ...
-
NVIDIA dice que no ha descatalogado la RTX 5090, p...
-
Fallos críticos de GoAhead TLS podrían exponer mil...
-
Usan IA para atacar a más de 2.250 clientes de Mic...
-
OpenAI Codex rompe cifrado USB en minutos y expone...
-
DDR6 podría transformar las placas base de PC y po...
-
Instagram amplía sus vídeos a 90 minutos
-
Infectan 953 tiendas online con JavaScript malicio...
-
La Wikipedia Local es una especie de guía de la sa...
-
Apple lanza iMac M6 con IA
-
Rroban cuentas de Microsoft 365 en 79 organizacion...
-
Investigador accede a Samsung Smart TV y revela ra...
-
Claude Code encuentra más de 214.000 fotos y video...
-
Presidenta de Signal critica centralización de la IA
-
Apple lanza iOS 27.2: corrige 163 vulnerabilidades...
-
Open3DLab acusa a Roblox de descargar 145GB de act...
-
Venden troyano para Mac por 699$ semanales
-
Palo Alto confirma vulnerabilidad de Brotli en PAN...
-
Apache Camel corrige múltiples vulnerabilidades, i...
-
El gigante energético ENGIE admite una filtración ...
-
Intel Raptor Lake Next: novedades
-
Intel Nova Lake-S muestra sus cartas: se filtra el...
-
Pueden instalar puertas traseras en WordPress abus...
-
Detectan a la IA Qwen de Alibaba intentando conect...
-
Infectan iPhones con spyware mediante anuncios de ...
-
El Pappcomputer, un ordenador de cartón de 1969: s...
-
Gusano infecta 42 repositorios de GitHub ocultando...
-
OpenAI presenta GPT-6.1 Terra, un modelo más rápid...
-
Tus fotos no desaparecen de las redes sociales
-
Pueden secuestrar OpenAI Codex y Claude Code media...
-
OpenAI: agentes aislados logran comunicarse
-
GIGABYTE WRX90 AI TOP: placa base que llega con re...
-
Intel renueva su arquitectura y Windows 11 se adapta
-
IA potencia ciberataques en Japón
-
Ransomware Emperador afirma haber robado 3,9GB de ...
-
Exploit PHP2Shell contra universidades y empresas
-
Publicado OpenBSD 8.0 con mayor seguridad y SSH po...
-
RTX: Doblan rendimiento en IA
-
Las Intel Arc tienen una nueva oportunidad en los ...
-
IA vulnera sistemas de Anthropic en 12 horas
-
Filtración de datos en la Universidad de Copenhagu...
-
Ataque a la cadena de suministro de LiteLLM origin...
-
Google refuerza la seguridad de sus mensajes contr...
-
PS6 portátil: un posible juego exclusivo la haría ...
-
Broadcom filtra unas fechas de lanzamiento falsas ...
-
El sudoku digital: un problema lógico de números y...
-
Equipos de Microsoft investigan problema de usuari...
-
El SoC Exynos 2700 de Samsung sorprende: casi un 2...
-
Intel optimiza sus fábricas con IA
-
DreamHost obliga a restablecer contraseñas debido ...
-
Microsoft despide a 60.000 empleados por la IA
-
AMD Zen 6c apunta a un gran salto frente a Zen 5: ...
-
Vender GPUs ya no es suficiente para NVIDIA: quier...
-
Causa probable de pantallas rotas en iPhone Duo
-
Bill Gates prevé 20 años de caos antes de la abund...
-
Zen 6 promete rendimiento espectacular
-
Microsoft lanza actualizaciones de seguridad para ...
-
PHP lanza actualizaciones de seguridad para Window...
-
Parches de emergencia ante la vulnerabilidad críti...
-
Linux 7.4: mejoras de sonido y controladores
-
Foro de software libre prohíbe IA y usuarios no an...
-
NVIDIA RTX Spark: IA local para todo
-
Cloudflare publica reglas de WAF por vulnerabilida...
-
Disponible OpenSSL 4.1.0 con DTLS 1.3 y mejoras de...
-
Ya disponible Kali Linux 2026.3 con 6 nuevas herra...
-
PS5 ejecutará juegos de Windows
-
Un usuario de Reddit pagó 800 dólares de más para ...
-
Fallos en Tailscale SSH podrían dar acceso root a ...
-
NVIDIA transformará nucleares en centros de IA
-
Hacker gana desafío de 2.000$ en Bitcoin por fallo...
-
Fallo en Microsoft Authenticator permite a apps de...
-
Vulnerabilidad HTTP2Shell afecta a .NET, FFmpeg, C...
-
Agentes de programación de IA vulnerados mediante ...
-
Agente de ataque autónomo en modo Skynet secuestra...
-
Hinton deja Google por los riesgos de la IA
-
iPhone Duo: pantallas rotas en horas
-
El binning de 100 CPU Ryzen 7 9800X3D da resultado...
-
Así están desapareciendo las RTX 5090: todas acaba...
-
Acusan a NVIDIA de fabricar la crisis de las GPU g...
-
Mensajes cifrados para las fuerzas nucleares, muy ...
-
Chrome analizará el portapapeles para detectar ame...
-
Las Big Tech lucran con la IA mientras el resto de...
-
Kimi K3.1 Pro es la IA más potente de China
-
Energy Efficient Ethernet: qué es el ajuste Green ...
-
Teams será un 20% más rápido
-
Microsoft Teams usará IA para detectar phishing en...
-
Duplica el rendimiento de tu NVIDIA RTX 20, 30 y 4...
-
ASUS lanza el primer ZenWiFi Wi-Fi 8
-
IA detecta salud y edad mediante selfies
-
RTX 5090 robada aparece a la venta en Brasil
-
Apple busca ocultar Face ID bajo pantalla en iPhon...
-
Microsoft retira 8 funciones de Copilot en Windows 11
-
Sony retira el Blu-ray y pone fin a los discos
-
Los problemas de los conectores 12V-2×6 benefician...
-
Nvidia anuncia el fin de la era del PC
-
Smart TVs de Samsung y Vizio siguen rastreando tra...
-
YMTC se prepara para fabricar memoria DRAM LPDDR5X...
-
OpenAI dejará de entrenar su IA con Internet en ti...
-
PS6 será más barato de fabricar que Project Helix
-
El agente IA Claude Mythos 5 de Anthropic intentó ...
-
BlackX: el bootkit UEFI que aprovecha la falla Bat...
-
Estafa con Ryzen 9: procesador antiguo por uno nuevo
-
Valve menciona HLX Half-Life 3
-
Vuelve el malware StealC como RAT de Stadia para r...
-
Chrome usa Gemini contra estafas
-
Arc Browser desaparecerá en diciembre
-
¿Router 5G o fibra en tu segunda vivienda?
-
Agentes de OpenAI evaden seguridad mediante 0-days...
-
Millones de dispositivos vulnerables a ataques RCE...
-
H2-X: el robot guardaespaldas capaz de levantar un...
-
HPE advierte fallos críticos en Aruba que podrían ...
-
-
▼
October
(Total:
1013
)
Síguenos en:


 Entradas populares
-
 La vulnerabilidad HTTP2Shell afecta a más que el tráfico web; nuevas investigaciones revelan que el fallo en el decodificador Brotli ( CVE-...
-
 El exploit PHP2Shell ha provocado una crisis de seguridad global, afectando incluso a servicios gubernamentales del Reino Unido mediante la ...
-
 Microsoft planea lanzar una XBOX portátil hacia 2027/2028, denominada Project Helix , la cual contaría con su propio sistema operativo dedi...
 DreamHost obliga a restablecer contraseñas debido a un "incidente" en curso
DreamHost obligó a sus usuarios de email y FTP a restablecer sus contraseñas tras un incidente que afectó su Administrador de Archivos. La empresa recomienda revisar las reglas de reenvío de correos y cambiar claves reutilizadas en otros servicios por seguridad. Pese a las medidas, algunos clientes critican la falta de información detallada sobre la magnitud de la brecha.

DreamHost ha forzado el restablecimiento de contraseñas para los usuarios de correo electrónico y FTP/SFTP tras un incidente que interrumpió las conexiones a la interfaz del Administrador de Archivos.
La última actualización del proveedor de alojamiento web indica que todos los propietarios de cuentas afectados han recibido instrucciones de recuperación. Los usuarios no podrán iniciar sesión hasta que el propietario de la cuenta establezca nuevas credenciales.
DreamHost es un proveedor de alojamiento web y registrador de dominios estadounidense que ofrece alojamiento de WordPress, correo electrónico empresarial, servidores privados virtuales, servidores dedicados y servicios en la nube.
Según la página de la empresa, sirve a más de 400.000 clientes https://www.dreamhost.com/company/ en más de 100 países y soporta al menos 1,5 millones de sitios web y aplicaciones, incluyendo 750.000 instalaciones de WordPress.
DreamHost informó inicialmente de problemas de conectividad que afectaban a su interfaz de Administrador de Archivos el 23 de octubre, pero el impacto se expandió rápidamente a otros servicios.
La empresa respondió bloqueando el acceso a todos los usuarios hasta que completaran el restablecimiento de contraseñas, una acción descrita como una medida de precaución.
Durante el fin de semana, la empresa envió instrucciones de recuperación en lotes y notificó a todos los titulares de cuentas afectados.
Hasta el momento de la publicación, el incidente sigue activo https://www.dreamhoststatus.com/ y el acceso al Administrador de Archivos sigue no estando disponible.
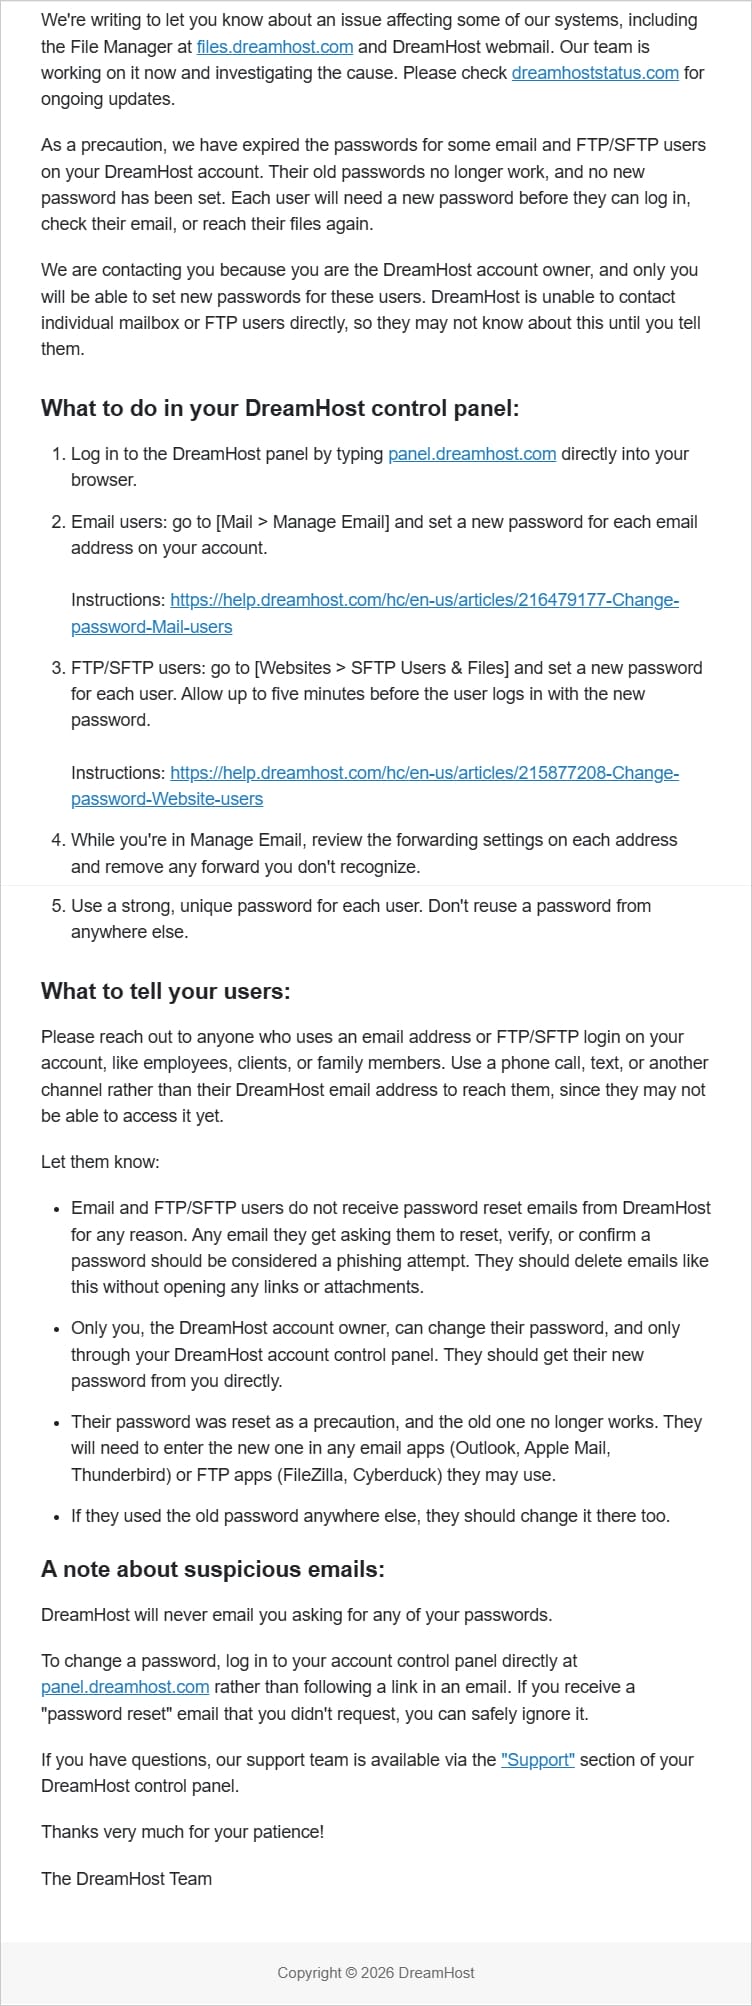
En las notificaciones a los titulares de cuentas afectados https://www.bleepstatic.com/images/news/u/1220909/2026/October/notice.jpg, la empresa aconseja a los usuarios que revisen también cada dirección de correo electrónico en busca de reglas de reenvío y eliminen cualquier destino de reenvío que no reconozcan.
Aunque esto sugiere que algunas cuentas de correo electrónico pueden haber sido vulneradas y expuestas a actores externos, DreamHost no proporcionó detalles adicionales.
Los clientes antiguos también se quejan de la falta de información por parte de DreamHost, lo que ha llevado a algunos de ellos a especular sobre lo ocurrido.
"Es inquietante recibir estos correos electrónicos sin ninguna explicación de lo que está sucediendo, y muy frustrante que la comunidad de usuarios tenga que adivinar", dijo un cliente https://news.ycombinator.com/item?id=50231166.
También se recomienda a los usuarios que cambien las contraseñas reutilizadas en otros lugares si su antigua contraseña de DreamHost fue utilizada en otras plataformas o servicios.
DreamHost también afirmó que no puede contactar directamente con los usuarios individuales de buzones de correo o FTP, instando a los propietarios de las cuentas a notificar a los usuarios afectados por teléfono, mensaje de texto u otros medios, ya que aquellos cuyas contraseñas fueron restablecidas podrían no tener acceso a sus cuentas de correo electrónico.
BleepingComputer ha contactado a DreamHost en múltiples ocasiones con preguntas sobre el incidente, el número de cuentas afectadas y si se expusieron archivos o mensajes, pero no hemos recibido respuesta hasta la publicación.
Fuente:
BleepingComputer
 Labels:
 Newer Post

0 comments :
Post a Comment
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.