Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9327
)
-
▼
November
(Total:
493
)
-
 Google integra Gemini 4 Hydrogen en su buscador
-
Caída masiva de Outlook
-
Fallo de seguridad en AWS MCP Gateway permite acce...
-
Caída de Microsoft Teams en Norteamérica
-
Citrix corrige 12 vulnerabilidades en NetScaler y ...
-
Grave fallo en Red Hat Quay permite a atacantes le...
-
AlphaGenome 2 de Google optimiza la creación de fá...
-
Jensen Huang dimite y Colette Kress asume el mando...
-
Europol desmantela servidores y dominios vinculado...
-
Xbox Cloud Gaming gratis con anuncios
-
Xbox Series S: la consola que hoy tiene sentido
-
El padre de Zen desvela las decisiones de AMD para...
-
LG lanza monitor gaming de 1.000 Hz
-
IA de Microsoft halla fallo crítico en Rust de hac...
-
Google pone a prueba la seguridad de Signal
-
Gemini ya disponible en Apple CarPlay
-
Microsoft retira versión de Windows 11 por riesgo ...
-
Google Cloud advierte que tres fallos en CPUs AMD ...
-
Roban camiones de hardware tecnológico
-
Fallo RCE en PAN-OS de Palo Alto permite ejecutar ...
-
MSI EdgeMesa N con RTX Spark
-
Nintendo golpea la piratería de Switch y cierra 14...
-
Fallo crítico en MongoDB permite tumbar servidores...
-
ScreenConnect para desplegar malware en 48 organiz...
-
CD Projekt RED usa IA para la voz de Geralt
-
Roban 100GB de datos de Maersk
-
Musk quiere a Jensen Huang en Tesla
-
Chrome corrige 83 fallos de seguridad, 5 críticos ...
-
RTX 5090 de 96 GB a precio récord: casi 1 millón d...
-
Grave fallo de pre-autenticación en MongoDB (CVE-2...
-
Node.js corrige 16 fallos de seguridad que exponía...
-
Más de 4.800 cuentas de GitHub comprometidas ejecu...
-
EUDI Wallet: el DNI europeo digital
-
Grave fallo de Apache HTTP/2 podría permitir la ej...
-
PS5 supera los 100 millones consolas vendidas
-
Microsoft halla con IA 59 fallos de seguridad en e...
-
Directivas de Grupo de Windows para desplegar Citr...
-
Nintendo ataca más los modchips de Switch
-
Las MSI GeForce RTX 5080 será hasta 1.080 euros má...
-
Qué ventajas tiene combinar un NAS con Google Driv...
-
Robar claves API y credenciales explotando fallos ...
-
Guerra de robots en Ucrania y Rusia
-
Vulnerabilidades de Escritorio Remoto de Windows p...
-
IA en Alemania: 800.000 empleos sustituidos y creados
-
La Comisión Europea propone prohibir las mecánicas...
-
Esta letra cirílica se ve igual, pero cambia por c...
-
MacBook Pro con logo iluminado: reparación costosa
-
Grave fallo en Zoom Workplace podría permitir la e...
-
IA revive a Darling para macOS en Linux
-
Ubuntu 26.10 bloquea certificados SSL revocados en...
-
AMD Zen 6, arquitectura al detalle: mejor Fronted,...
-
Aerolínea bloquea compras con IA
-
Microsoft pagará por usar tu ordenador
-
Marcos de hacking de IA detectados en servidores a...
-
Altman busca crear un nuevo smartphone con Samsung
-
Lanzan Flipper One para hackers
-
Móvil Android encendido 11 años: el desenlace
-
Así es el Arm Cortex-M42, el SoC para móviles y po...
-
Plataforma de pentesting AntiFox AI vinculada a at...
-
Synology publica dos vulnerabilidades críticas en DSM
-
Vulnerabilidades de Windows BitLocker permiten sal...
-
iOS 27.2.1 corrige fallos de seguridad
-
Claude Code detecta técnica para convertir neurona...
-
IA desplaza a mítico desarrollador de Linux
-
UE prohíbe loot boxes y suscripciones trampa
-
GTA VI a 30 FPS y Ray Tracing en PS5 Pro
-
N-able lanza parche urgente tras apagón mundial po...
-
Seagate FireCuda Forge: el regreso de los SSHD lle...
-
Apple cierra su comunidad oficial de soporte tras ...
-
Gemini 4 Carbon cuesta 99,99 euros mensuales
-
Más de 35.000 aplicaciones creadas con Grok quedan...
-
Git corrige 6 vulnerabilidades de seguridad que pe...
-
La VPN gratuita de Firefox no tiene límite de dato...
-
GIGABYTE lanza AI TOP AERO
-
AMD Zen 6 ya es oficial: estos son todos los model...
-
Google lanza Gemini 4 Carbon con acceso limitado a...
-
Microsoft soluciona 1.259 vulnerabilidades, incluy...
-
NVIDIA ya habría cancelado su GeForce RTX 5080 de ...
-
GTA VI ya disponible y bate récords
-
Vulnerabilidad RCE en Windows Active Directory per...
-
Microsoft confirma hackeo de Outlook para robar ha...
-
Vulnerabilidad crítica Fortinet2Shell permite RCE ...
-
Claude Code filtra miles de contraseñas de GitHub
-
Starlink presenta su nueva antena: WiFi 6, acceso ...
-
El Patch Tuesday de noviembre soluciona más de 1.0...
-
Nuevo malware GhostFrame secuestra máquinas virtua...
-
LaLiga bloquea por error web de Movistar al combat...
-
Microsoft corrige más de 1000 fallos y debes actua...
-
Demandan a Ethereum Foundation por despido improce...
-
Explotan vulnerabilidades de Cisco BroadWorks y Op...
-
Filtradas cámaras de Samsung Galaxy S27
-
Apple prepara 6 nuevos iPhone para 2027
-
Tres campañas de espionaje vinculadas a China cone...
-
Barracuda confirma explotación de fallos en gatewa...
-
Sony anuncia el cierre de PlayStation Plus en PC
-
Google potencia su IA con nuevas TPU
-
Grupo BYOD afirma haber hackeado a Toyota
-
Ciberatacantes aprovechan fallos de AhsayCBS para ...
-
Siri tendrá memoria persistente
-
Railway revela cómo usaron IA para robar claves AP...
-
Ivanti corrige fallos de seguridad en Endpoint Man...
-
Trump elige al jefe de seguridad de Palantir para ...
-
SAP corrige cuatro fallas críticas CVSS 10.0
-
La brecha de seguridad en Fireworks AI se amplía y...
-
ASUS presenta XG Core Radeon
-
El acelerador de IA DEEPX DX-M1 consume tan poco q...
-
Ataque de ransomware vía BYOD afecta a la Universi...
-
Bill Gates deja de programar
-
Los drivers AMD Radeon están desgastando los SSD: ...
-
Hackers de Anubis despliegan nuevo backdoor y 13 h...
-
Binance desmiente filtración de datos tras afirmac...
-
DeepX DX-M1: IA M.2 de 25 TOPS y bajo consumo
-
Microsoft patenta alquiler de GPU para IA
-
Meta lanza Muse Ember para programar y automatizar
-
N-able desactiva su plataforma en la nube tras la ...
-
Filtración de datos en el boletín de SEGA expone 2...
-
Link Aggregation o LACP: por qué dos cables Ethern...
-
Francia atribuye a iraníes los ataques a supermerc...
-
Meta usará IA para analizar tu edad en Instagram
-
Los HDD veteranos pasan factura: Backblaze registr...
-
CISA advierte de vulnerabilidad en SonicWall SSLVP...
-
Investigadores hallan NotC2, framework de IA que o...
-
Claves por defecto para vulnerar ForgeRock y abrir...
-
IA: motores de avión para alimentar centros de datos
-
Agente del FBI robó 2,5 millones de dólares en cri...
-
Qué dispositivos debes alejar siempre de tu router...
-
GPT-6 Cyber: IA de riesgo crítico en ciberseguridad
-
CompuServe ha vuelto: un viaje a los primeros tiem...
-
-
▼
November
(Total:
493
)
Síguenos en:


 Entradas populares
-
 Las CPU actuales siguen utilizando un modo de arranque de 16 bits heredado de 1978 antes de pasar al modo de 64 bits.
-
 SAP ha parcheado cuatro fallas críticas con puntuación CVSS 10.0 que permiten ejecución remota de código y acceso no autorizado sin necesi...
-
 Ethereum Foundation ha sido demandada en EE.UU. por el despido de una empleada que se negó a realizar un «seppuku» (suicidio japonés)
 Lanzan ataques LLMHijacking y dejan a empresas con facturas de nube de 1 millón de dólares
Están robando el acceso a modelos de lenguaje extensos (LLM) de diversas corporaciones para revenderlo, provocando que las víctimas enfrenten facturas de servicios en la nube de hasta 1 millón de dólares. Mandiant investigó varios incidentes durante 2026 en los que el uso no autorizado de IA generó cargos superiores a los 100.000 dólares en un solo día, evidenciando la rapidez con la que el robo de credenciales puede derivar en pérdidas financieras masivas.

Robando el acceso a modelos de lenguaje extensos (LLM) corporativos y revendiéndolo, dejando a las víctimas con facturas de la nube que alcanzan el millón de dólares. Mandiant investigó múltiples incidentes durante 2026 en los que el uso no autorizado de IA generó más de 100.000 dólares en cargos en un solo día, demostrando lo rápido que las credenciales robadas pueden convertirse en una pérdida financiera mayor.
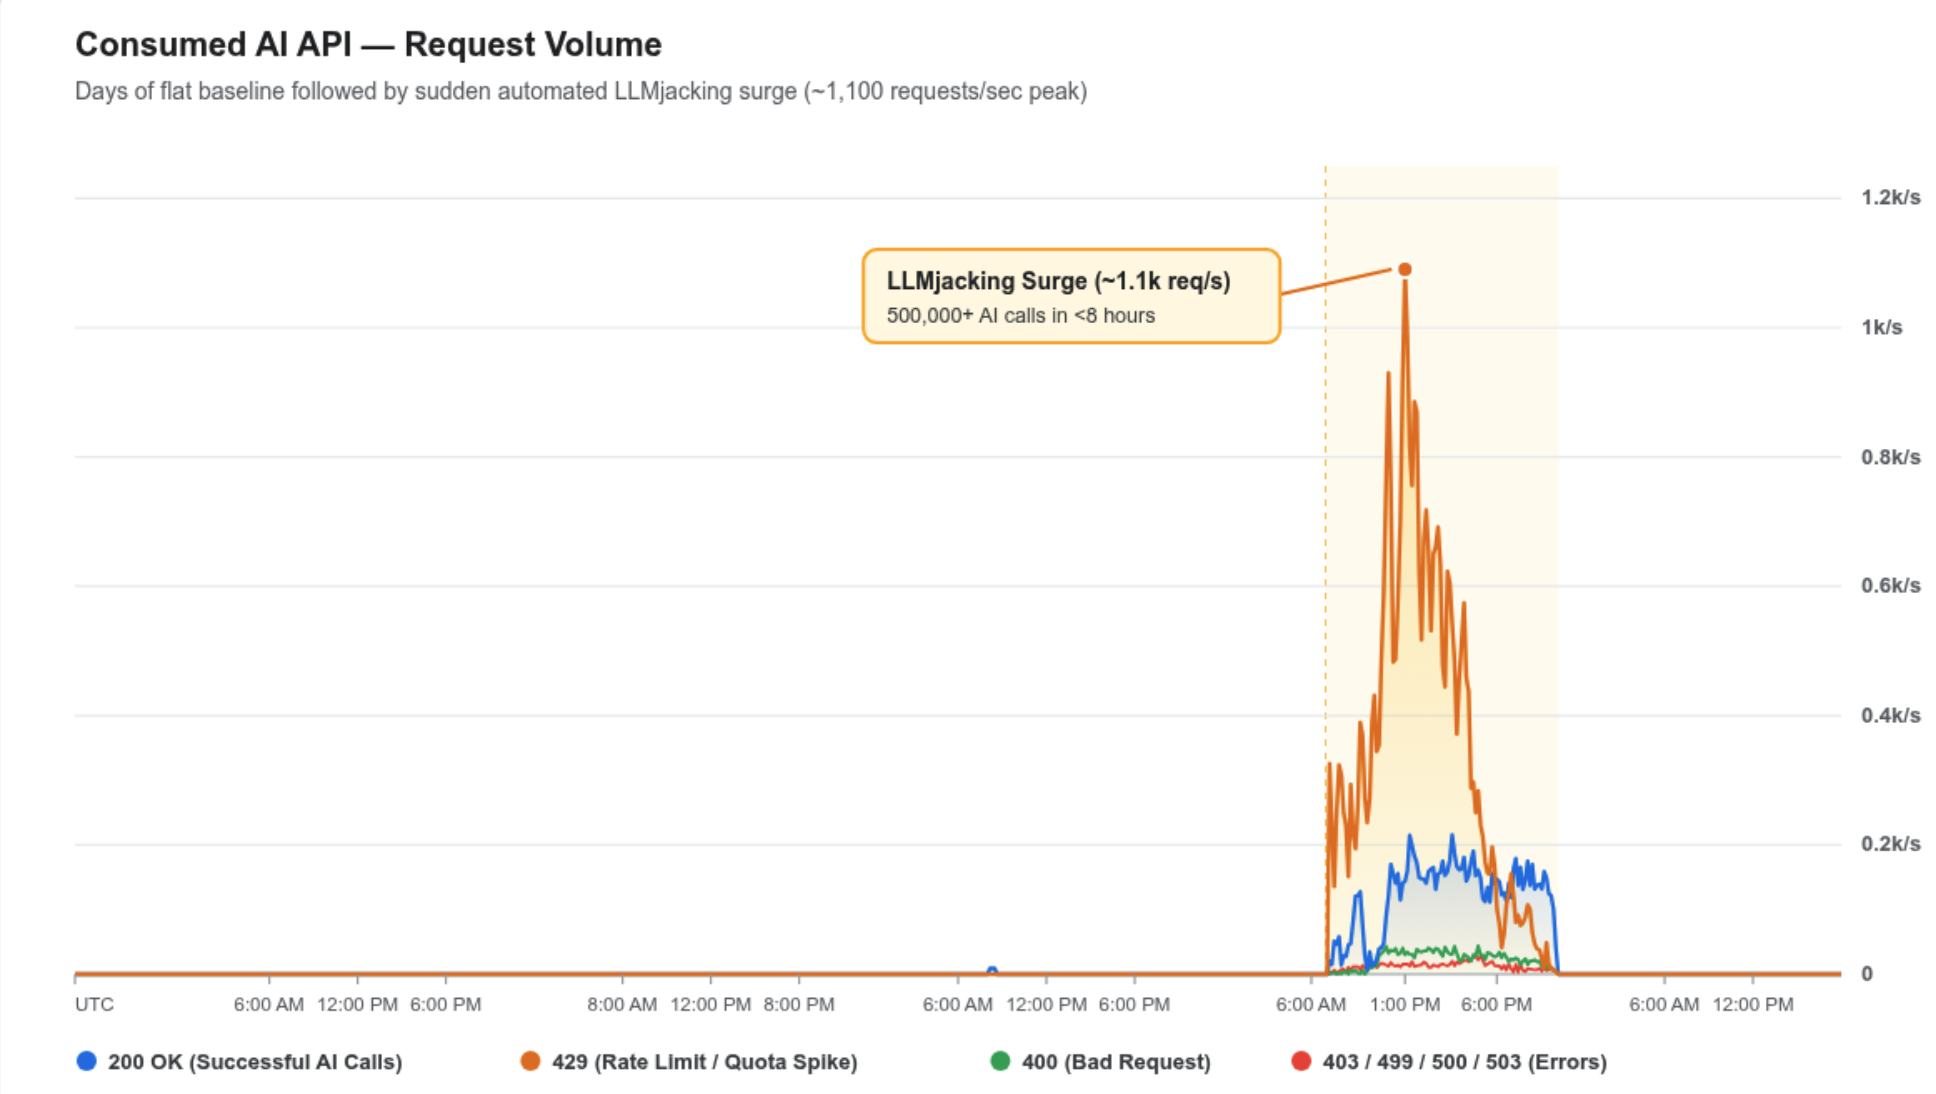
El Grupo de Inteligencia de Amenazas de Google (GTIG) detalló la actividad en una investigación publicada el 2 de noviembre. Los ataques afectaron a organizaciones de servicios financieros, comercio minorista, tecnología y transporte en América del Norte, América del Sur y Asia-Pacífico. Conocida como LLMJacking, la técnica se enfoca en recursos de IA de pago en lugar de utilizar la potencia de cálculo robada para minar criptomonedas.
El principal punto de entrada fueron credenciales de la nube expuestas o robadas, incluyendo claves de cuentas de servicio, tokens de acceso personal de GitHub y tokens de sesión activos. Informes previos sobre el LLMJacking a través de una clave de AWS filtrada describen una ruta similar desde el acceso robado hasta el uso no autorizado del modelo.
Los atacantes también recolectaron claves API de LLM corporativos desde repositorios públicos de GitHub. Para comprobar si las claves funcionaban sin crear picos de tráfico obvios, un grupo envió solicitudes diminutas utilizando max_tokens=1. Estas pruebas de bajo volumen se mantuvieron por debajo de los umbrales de alerta de seguridad de la víctima antes de que comenzara el abuso a gran escala.
Un grupo rastreado, UNC6993, utilizó una clave de cuenta de servicio mal configurada para acceder a recursos de la nube. También operó un portal de membresía falso que persuadía a los usuarios a pegar datos de sesión que contenían tokens de acceso activos. Reutilizar esos tokens permitió el acceso sin necesidad de completar una contraseña nueva o una verificación de autenticación multifactor.
El acceso robado a la IA se convierte en un negocio de reventa
Según la investigación de Mandiant, los atacantes dividen cada vez más las responsabilidades. Algunos grupos irrumpen en entornos empresariales, mientras que otros gestionan "Mezcladores de LLM", servicios de enrutamiento que combinan credenciales robadas y venden acceso no autorizado al modelo a suscriptores que pagan. La víctima recibe la factura mientras los operadores recaudan los ingresos.
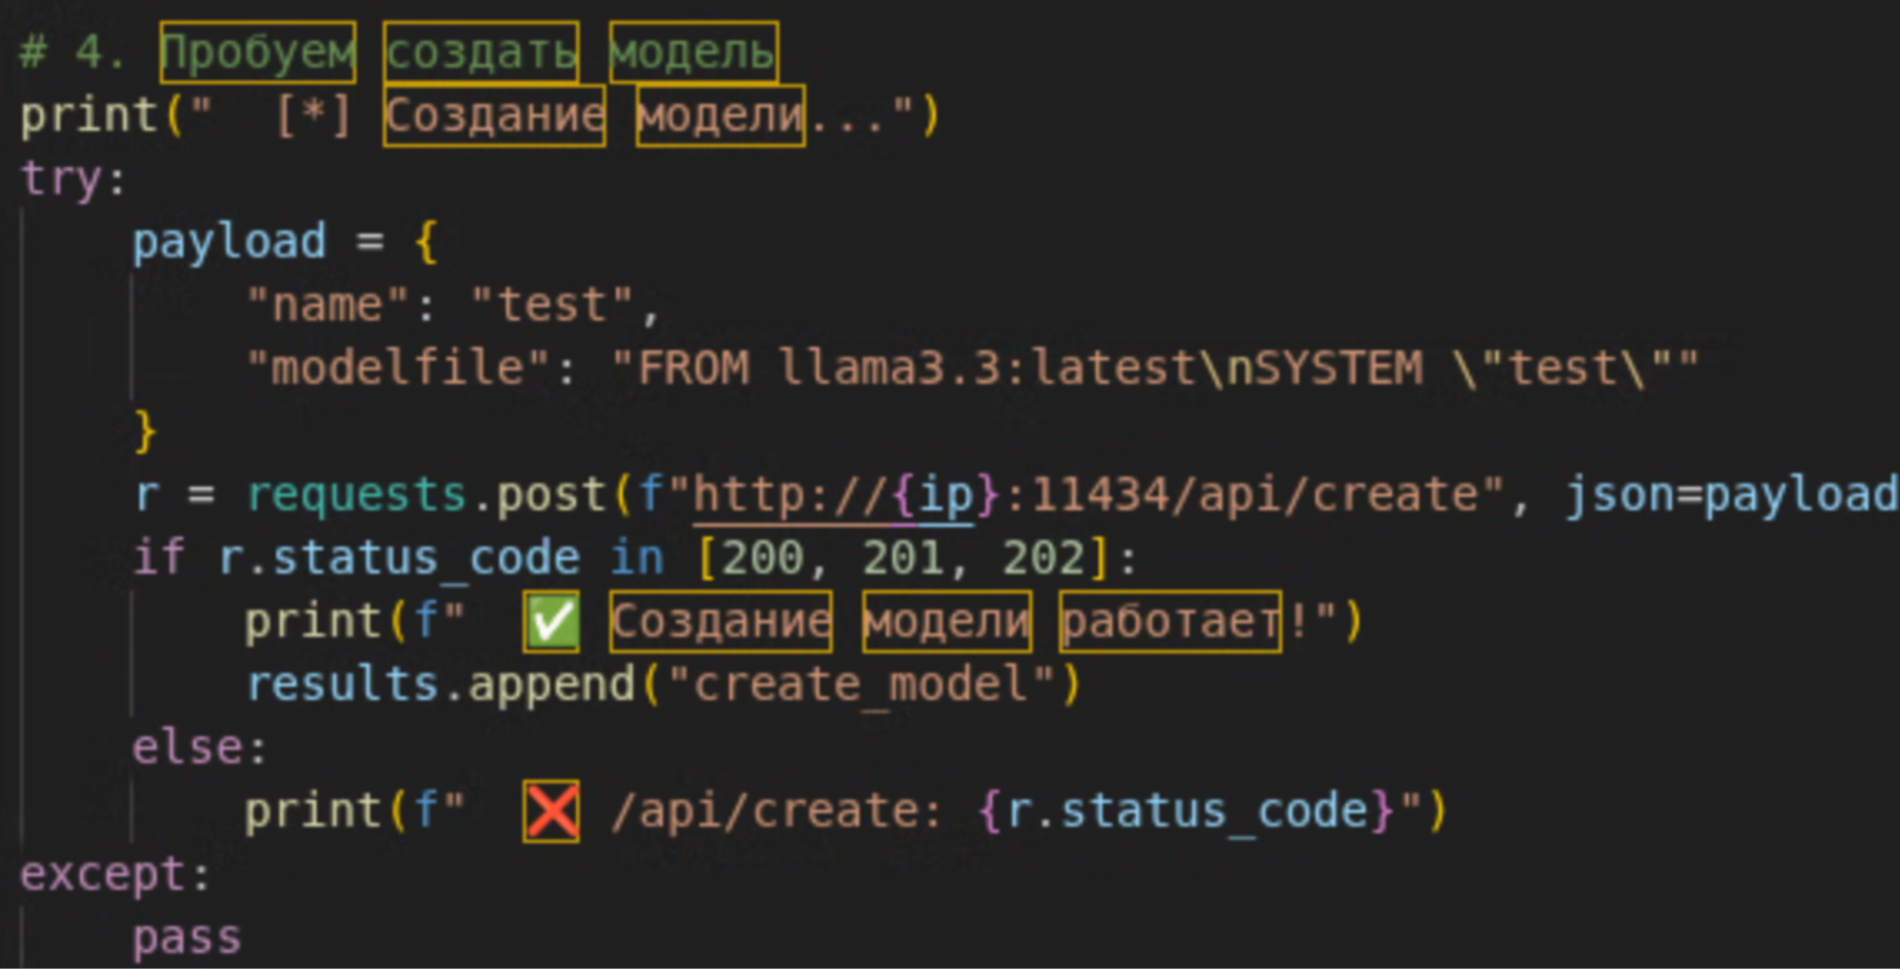
En un incidente, un atacante realizó más de 500.000 llamadas a la API de LLM en menos de ocho horas utilizando claves de terceros robadas. La actividad alimentó a Jet Night, un servicio de enrutamiento de tokens que trasladó casi un millón de dólares en costes a una sola organización. El GTIG cree que sus planes inusualmente baratos dependen del acceso robado.
El robo de credenciales no es la única preocupación. Los atacantes también buscaron en repositorios privados, bases de datos y gestores de secretos otras contraseñas y claves. El riesgo refleja las preocupaciones planteadas en la cobertura del incidente de seguridad de Northflank, aunque esa investigación independiente no ha establecido un vínculo con estas operaciones.
Algunos intrusos crearon cuentas de administrador, añadieron claves SSH y disfrazaron cuentas de servicio de puerta trasera como herramientas de facturación. En otro caso, Mandiant informó de la explotación del fallo de LiteLLM CVE-2026-40217 a través de /key/regenerate, lo que permitió que claves virtuales ordinarias obtuvieran privilegios de PROXY_ADMIN, otorgando a los atacantes un control duradero de la puerta de enlace.
La guía del GTIG insta a los defensores a tratar la activación inesperada de servicios de IA como una advertencia crítica. Varias víctimas no habían habilitado los servicios de LLM antes de la intrusión. Tus equipos deberían investigar nuevas claves de acceso, la creación y eliminación rápida de cuentas, solicitudes de modelos inusuales e intentos de desactivar el registro de actividad.
Deberías rotar los secretos expuestos, restringir permisos, escanear repositorios en busca de claves, parchear puertas de enlace y aplicar cuotas específicas para los modelos. El monitoreo debe incluir solicitudes de validación diminutas, no solo picos de gasto. Revocar la primera clave robada es insuficiente cuando los atacantes ya han creado cuentas de reemplazo u otro acceso persistente.
Fuentes:
https://cybersecuritynews.com/llmhijacking-attacks/
 Labels:
 Newer Post
