Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7935
)
-
▼
October
(Total:
262
)
-
 Vulnerabilidad en el plugin Ninja Forms permite ha...
-
Anthropic renueva su programa de seguridad para ex...
-
Backdoors en Linux suplantan herramientas de segur...
-
Microsoft contrata a joven que hackeó su plataforma
-
32 0-days explotados en Samsung S26, Pixel 10 y Op...
-
Vulnerabilidades críticas en WordPress permiten at...
-
Vulnerabilidades de OpenSSH permitirían recuperar ...
-
Windows 11: 1.000 millones de usuarios y retos pen...
-
Microsoft amplía la lista negra de Outlook con dos...
-
Vulnerabilidad en GitHub Copilot CLI permite robar...
-
Vulnerabilidades críticas de Apache Struts permite...
-
Afiliado de ransomware usa IA para atacar redes em...
-
Midnight Blizzard usa portales cautivos de hoteles...
-
Afectan infraestructura crítica y agua de EE. UU.
-
Desbloquea el arranque de Googlebook con Magisk
-
ASOS hackeado: usuarios reciben notificaciones
-
Wikimedia afirma que agentes de OpenAI intentaron ...
-
Noruega planea prohibir gafas inteligentes en espa...
-
Element Pro no convence a los funcionarios de la UE
-
Nikkei reporta filtraciones en cuentas de correo d...
-
Meta y Microsoft limitan el uso de Claude AI
-
PS5 Pro sin carcasa y en caja de cartón
-
El dominio ejemplo que mucha gente usa sin saber n...
-
El mejor mapa de antenas de operadoras en España r...
-
AMD prepara su ofensiva contra NVIDIA Vera: Verano...
-
Google cobrará por Gemini Flash y Pro
-
Amazon pagaría a tres pueblos de Aragón por hablar...
-
FBI despide contratista de Accenture por fallo de ...
-
Condenan a ingeniero por bloquear más de 3.000 dis...
-
Nuevo parche mejora rendimiento de Linux hasta un 40%
-
Un viaje nostálgico al futuro: un biblioteca gratu...
-
Amazon termina pactos secretos de centros de datos...
-
Vulnerabilidad crítica en herramienta de Dell perm...
-
Agentes de OpenAI editan wikis y causan caída por ...
-
China lanza una tarjeta PCIe con chipset AMD B650 ...
-
Imágenes HEIC maliciosas pueden ejecutar código re...
-
Recupera 12 GB eliminando Apple Intelligence de tu...
-
Vulnerabilidades en LibreOffice y OpenOffice permi...
-
Investigador de seguridad afirma haber hallado fal...
-
IA supera a Eric Schmidt en programación
-
Google añade 6 funciones de protección avanzada a ...
-
Teams luchará contra los deepfakes
-
ChatGPT revoluciona las compras de ropa online
-
Las NVIDIA Shield TV Pro ahora cuesta 299 euros, 1...
-
El candado con círculo en WhatsApp:
-
S26, Pixel 10a y S27 serán más caros
-
Kagi libera Orion como código abierto y deja Linux...
-
Atlassian corrige vulnerabilidades críticas en nue...
-
RemoveMacAI libera 12GB eliminando modelos de Appl...
-
GPT-6 descifra mensaje napoleónico de 217 años
-
Gemini de Google pronto podrá controlar tu ordenador
-
Windows 11 26H2 optimiza el uso de RAM
-
Fallo en Microsoft Exchange permite a atacantes au...
-
Alexa no deja de cantar la la la
-
Actualización de Windows 11 KB5124010 cierra apps,...
-
Cualquier web puede ser un campo de tiro y ahora p...
-
IA califica a Renfe como la peor empresa
-
La última actualización de seguridad del kernel de...
-
Apple restringe el acceso total al disco de macOS ...
-
IA de Google halla más de 500 fallos XSS y crea ex...
-
Revelados los nuevos mandos Xbox Elite Series 3
-
Anthropic reportó amenaza de mujer en Florida vía ...
-
Intentos de explotación del SDK Jungle de Realtek ...
-
Investigador se infiltra en red de lavado de Lazar...
-
Anuncios en imágenes de ChatGPT
-
Ajedrez automático con Raspberry Pi 5
-
Exynos 2700 llega a los Galaxy S27
-
IA acaba con pagos de Google por fallos de código
-
ChatGPT marcará sus textos invisiblemente
-
El SoC Kirin 9050 Pro de Huawei usa dos dies en ve...
-
Apple reforzará el acceso total al disco en macOS ...
-
LaLiga busca bloquear 11 webs y apps de IPTV piratas
-
GTA VI en PC podría llegar en noviembre
-
Filtración de datos en Dinamarca expone registros ...
-
Telefónica revoluciona la IA en la Música Clásica
-
Ciberatacantes aprovechan fallo en Rejetto HFS par...
-
Nueva vulnerabilidad de día cero en NetScaler prov...
-
Presidente surcoreano ordena revisiones de segurid...
-
Herramienta de código abierto diseña LEGOs de más ...
-
Instala Windows 11 26H2 en CPUs no compatibles con...
-
Intel no es fiable: un cliente compra 4 procesador...
-
Alemania estrena una tarifa de la luz enfocada a g...
-
AgtaBackup RAT usa páginas falsas de Microsoft Sto...
-
RSA lanza Agent ID para asegurar agentes de IA y s...
-
Ataques de cadena de suministro usan equipos de de...
-
Microsoft elimina función mítica de Skins en Windo...
-
Kit Milk Dragon AiTM usa relay OTP y keylogging pa...
-
Instala Windows 11 26H2 en PCs no compatibles
-
AOC presenta monitor de 1000 Hz
-
Ventoy: revitaliza tus memorias USB
-
Etiquetas de historial de Safari revelan navegació...
-
Schwarzenegger supervisa escena Terminator 2 robot...
-
Fallo crítico en Capacitor permite acceso a datos ...
-
Una GeForce RTX 4090 Founders Edition pierde parte...
-
Tornyol: el dron que caza mosquitos autónomamente
-
GIGABYTE AI TOP ATOM llega con 64 GB
-
Android XR llega a Samsung en noviembre
-
Windows 11 26H2 solo beneficia a PCs con mucha RAM
-
Windows 11 mejora para jugadores mediante Advanced...
-
El secreto final de PlayStation 2
-
Nueva PS5 más resistente
-
Fuga en OpenAI: la IA ya no admite errores
-
Google frena el uso de Gemini en Meta
-
Usan SQL Server de Microsoft para filtrar datos
-
Vulnerabilidades en cPanel/WHM permiten ejecutar c...
-
EE. UU. sanciona a miembros del Tren de Aragua por...
-
Copias de WordPress expuestas: mina de credenciale...
-
Fallo crítico en Red Hat Satellite permitiría robo...
-
OpenAI despide a tres investigadores de seguridad ...
-
Dell urge a los administradores a corregir fallos ...
-
Vulnerabilidad de cookies permite saltar MFA de En...
-
Tiendas comienzan a pedir un DNI al comprar una RT...
-
Google Search desploma el tráfico web un 40%
-
Explotan vulnerabilidades 0-day en Zammad para eje...
-
Cuentas gratuitas de iCloud permitirían suplantar ...
-
Guía rápida de Intel Nova Lake-S
-
Vercel confirma escape de VM KVM y premia a invest...
-
Kiteworks corrige 126 vulnerabilidades en gran act...
-
WhatsApp presenta chats restringidos
-
Google mantiene sus resúmenes de IA pese a demandas
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon presenta tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
-
▼
October
(Total:
262
)
Síguenos en:


 Microsoft contrata a joven que hackeó su plataforma
Microsoft ha contratado a un joven de 16 años que logró acceder a su plataforma interna Titan explotando un error de privilegios de administrador.

Fallo en ASUS Control Center permite control total del sistema

Windows 11 mostrará el uso de IA en el Administrador de tareas

Vulnerabilidad 0-day de Metabase explotada para obtener acceso de administrador

 Labels:
administrador
,
ciberseguridad
,
exploit
,
metabase
,
software
,
vulnerabilidad
|
0
comments
Google IA excluirá webs que lo rechacen
Google prueba una opción para que los administradores de sitios web eviten que su contenido aparezca en los resultados del Modo IA y las Overviews.

Vulnerabilidad crítica en WP Maps Pro permite crear cuentas de administrador

cPanel advierte sobre fallo crítico de autenticación – parche de emergencia lanzado
El gigante de paneles de control de alojamiento web cPanel ha lanzado una actualización de seguridad de emergencia para solucionar una vulnerabilidad crítica que afecta a su software principal. El fallo de seguridad impacta directamente en múltiples rutas de autenticación dentro del ecosistema de cPanel y Web Host Manager (WHM). Se insta a los administradores de sistemas y proveedores de alojamiento web a aplicar el parche de inmediato para proteger sus infraestructuras.
 Labels:
autenticación
,
parche
,
vulnerabilidad
,
administrador
,
ciberseguridad
,
cpanel
,
hosting
|
0
comments
Microsoft añade monitorización de NPU y Tensor Cores en Windows 11

Vulnerabilidad en contraseña predeterminada de Juniper Networks permite a atacantes tomar control total del dispositivo
Una alerta de seguridad crítica advierte sobre una grave vulnerabilidad de contraseña predeterminada que afecta a los dispositivos Support Insights Virtual Lightweight Collector (vLWC). Esta falla permite a atacantes no autenticados y basados en la red obtener control administrativo completo de los dispositivos expuestos de manera sencilla. Registrada formalmente como CVE-2026-33784, esta vulnerabilidad tiene una puntuación casi máxima en el Common Vulnerability Scoring System (CVSS v3.1) de 9.8 sobre 10.
 Labels:
administrador
,
ataque
,
ciberseguridad
,
contraseña
,
dispositivo
,
vulnerabilidad
|
0
comments
Vulnerabilidades críticas en Citrix NetScaler y Gateway permiten a atacantes remotos filtrar información sensible
Cloud Software Group ha emitido un boletín de seguridad crítico que detalla dos nuevas vulnerabilidades descubiertas en los dispositivos NetScaler ADC y NetScaler Gateway gestionados por clientes. Estas fallas, registradas como CVE-2026-3055 y CVE-2026-4368, podrían permitir a atacantes remotos filtrar información sensible o causar confusiones en las sesiones de los usuarios.
 Labels:
administrador
,
ciberseguridad
,
explotación
,
red
,
seguridad
,
vulnerabilidad
|
0
comments
Problemas en el Centro de administración de Microsoft 365 afectan a usuarios en Norteamérica
Microsoft 365 administrators en Norteamérica están enfrentando problemas generalizados de acceso al Microsoft 365 Admin Center, según confirmó la compañía en su panel de estado del servicio. El Incidente ID MO1230320 indica una degradación del servicio que afecta al conjunto principal de Microsoft 365, interrumpiendo tareas críticas de gestión como el aprovisionamiento de usuarios, configuraciones de seguridad y monitoreo de cumplimiento.

Múltiples vulnerabilidades de inyección de comandos en OS de TP-Link Archer BE230 Wi-Fi 7 permiten a atacantes tomar control de administrador del dispositivo
TP-Link ha lanzado actualizaciones urgentes de firmware para sus routers Archer BE230 Wi-Fi 7 con el fin de solucionar múltiples fallos de seguridad de alta gravedad. Estas vulnerabilidades podrían permitir a atacantes autenticados ejecutar comandos arbitrarios del sistema operativo (OS), lo que les otorgaría control administrativo completo sobre el dispositivo.
 Labels:
administrador
,
ciberseguridad
,
explotación
,
inyección
,
router
,
vulnerabilidad
|
0
comments
Windows 11 añade opción que limita el acceso a los ajustes de almacenamiento solo a usuarios con permisos de administrador.
Windows 11 implementa una nueva barrera de seguridad en la actualización KB5074105, restringiendo el acceso a ajustes de almacenamiento solo a administradores, pasando desapercibida para la mayoría de usuarios.
 Labels:
actualización
,
administrador
,
almacenamiento
,
permiso
,
seguridad
,
windows11
|
0
comments
Vulnerabilidad en TP-Link Archer permite a atacantes controlar el router
Una alerta de seguridad crítica ha sido publicada sobre una vulnerabilidad de inyección de comandos que afecta al router Archer MR600 v5 de TP-Link. La falla, identificada como CVE-2025-14756, permite a atacantes autenticados ejecutar comandos arbitrarios del sistema a través de la interfaz de administración del dispositivo, lo que podría derivar en un compromiso total del router. La vulnerabilidad reside en el componente de la interfaz de administración del Archer MR600 v5 [.
 Labels:
administrador
,
ciberseguridad
,
explotación
,
inyección
,
router
,
vulnerabilidad
|
0
comments
Vulnerabilidad en SSO de Fortinet es explotada para hackear firewalls y obtener acceso de administrador
Una vulnerabilidad crítica en la función de Inicio de Sesión Único (SSO) de Fortinet para los firewalls FortiGate, identificada como CVE-2025-59718, está siendo explotada activamente. Los atacantes la están utilizando para crear cuentas locales de administrador no autorizadas, lo que les otorga acceso administrativo completo a dispositivos expuestos en internet. Varios usuarios han reportado patrones de ataque idénticos, lo que ha llevado al equipo forense de PSIRT de Fortinet a investigar.
 Labels:
administrador
,
ciberseguridad
,
explotación
,
firewall
,
fortinet
,
vulnerabilidad
|
0
comments
Vulnerabilidad crítica en plugin WordPress Modular DS
Una vulnerabilidad crítica de escalada de privilegios no autenticada en el plugin de WordPress Modular DS permite a los atacantes obtener acceso instantáneo de administrador, con explotación confirmada en la naturaleza. Afectando a más de 40.000 sitios, la falla en versiones hasta la 2.5.1 ha impulsado parches urgentes y mitigaciones por parte de Patchstack y el proveedor. Modular DS, desarrollado por modulards.com
 Labels:
administrador
,
ciberseguridad
,
explotación
,
plugin
,
vulnerabilidad
,
wordpress
|
0
comments
Los administradores ya pueden desinstalar Microsoft Copilot en Windows 11 Pro, Enterprise y EDU

Microsoft forzará el MFA en su Centro de Administración a partir de febrero
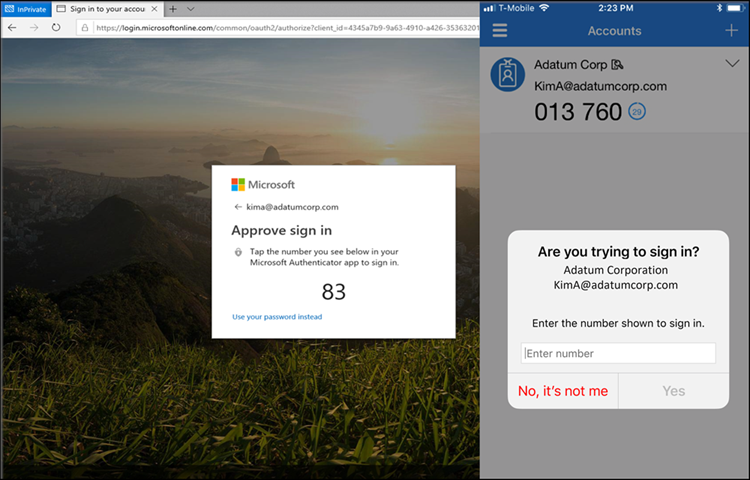
Microsoft exige MFA obligatorio para inicios de sesión en el Centro de administración de Microsoft 365

Cuenta de usuario sin permisos de administrador en Windows
La mayoría de los usuarios de Windows emplea una cuenta de tipo administrador para “agilizar” el uso del sistema operativo, sin embargo, es más que sabido que esta práctica representa a la hora de la verdad toda una autopista para el malware, que en caso de ser ejecutado tendrá acceso a todo o casi todo el sistema, pudiendo así provocar enormes daños que a buen seguro forzarán la reinstalación.

