Tutoriales y Manuales

Entradas Mensuales

Síguenos en:


 Golpe a las criptomonedas: Binance alerta de un ciberataque con 6.300 millones de dólares comprometidos
Binance atribuye robo de 6.300 millones de dólares en criptomonedas a laptop de DevOps comprometida

Binance investiga posible hackeo y robo de 5.800 millones de dólares en criptomonedas

Rastro de dinero confirma chats filtrados de banda de extorsionistas que infiltró bufetes de abogados en EE. UU.

 Labels:
blockchain
,
ciberdelincuencia
,
criptomoneda
,
espionaje
,
extorsión
,
filtración
,
lavado
,
ransomware
Usan reseñas negativas de hoteles para propagar malware vía blockchain

Usan Web3 y blockchain para ocultar ataques a credenciales de nube

Investigador se infiltra en red de lavado de Lazarus tras hackeo de 1.500 millones en Bybit
El investigador de blockchain ZachXBT logró infiltrarse en una red de blanqueo de criptomonedas china vinculada al Lazarus Group de Corea del Norte, tras el hackeo de 1.500 millones de dólares a Bybit. Mediante el análisis de chats privados y registros públicos, ZachXBT ayudó a congelar los fondos robados y a exponer a los operadores responsables de gestionar el dinero de varios robos masivos.

Malware de WordPress usa plugin oculto y C2 de blockchain para no ser detectado
Se ha detectado una nueva variante de malware para WordPress que utiliza un plugin oculto, acceso de administrador robado y un canal de comando basado en blockchain para mantenerse activo en los sitios comprometidos. Esta amenaza está diseñada para sobrevivir a los esfuerzos comunes de limpieza mientras recopila silenciosamente datos sensibles de los servidores afectados, instalándose específicamente como un plugin de "uso obligatorio" (must-use plugin).

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
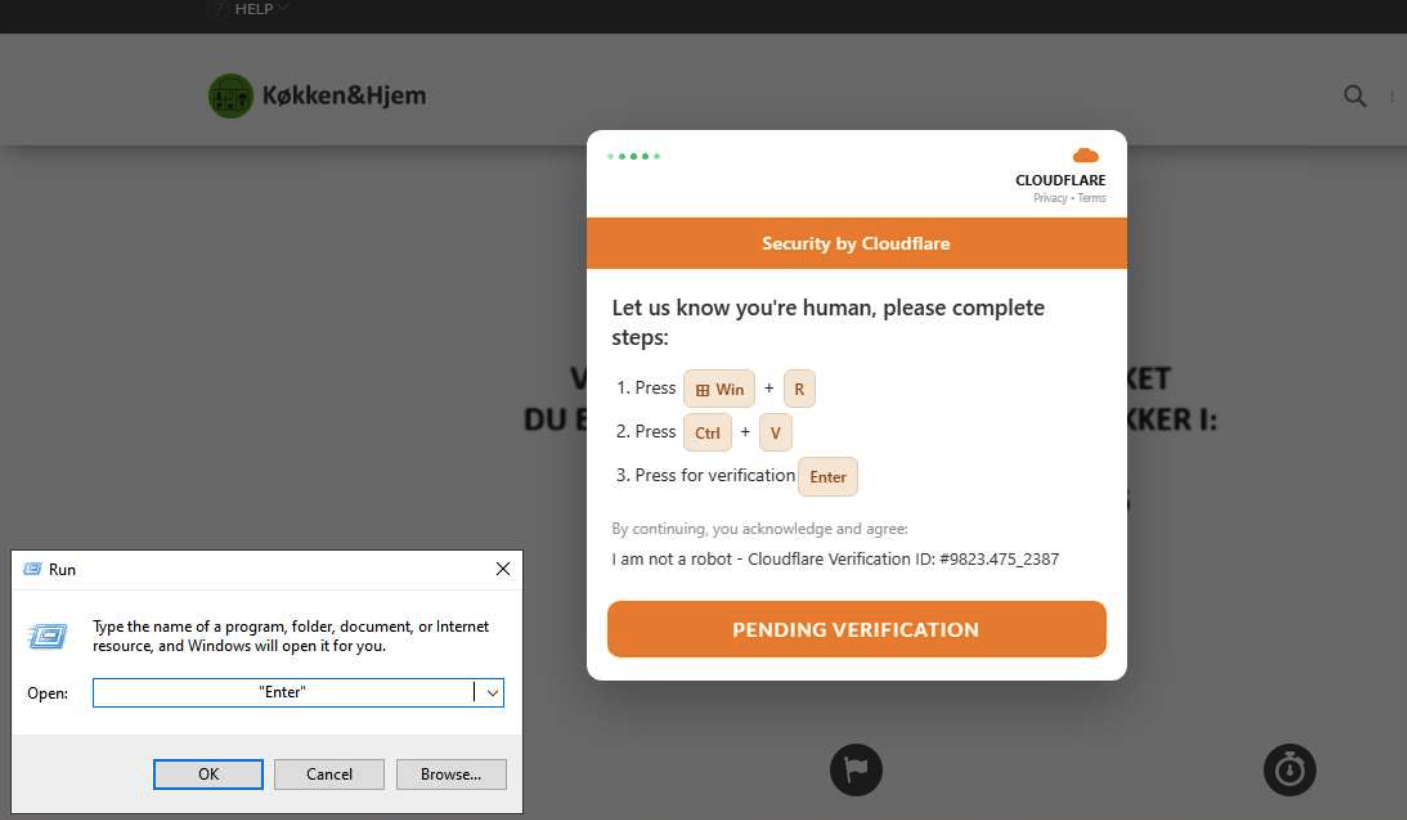
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Malware bancario del Kremlin secuestra Chrome y Edge para robar credenciales y tokens de sesión

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Más de 5.400 webs hackeadas distribuyen el malware ClickFix alojado en la blockchain

Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

Botnet Aeternum usa contratos de Polygon para C2 resistente a bajas

DeadLock Ransomware usa Polygon para evitar ser detectado

Botnet DDoS Dysphoria se extiende a 200.000 dispositivos en todo el mundo

La botnet de IoT Dysphoria implementa C2 de blockchain y relés de víctimas tras la interrupción de JackSkid

Siete paquetes maliciosos de Vite en npm emplean C2 de blockchain para distribuir un RAT
Investigadores de Checkmarx detectaron ViteVenom, una campaña de ataques a la cadena de suministro con siete paquetes maliciosos de npm dirigidos al ecosistema Vite. Esta operación, atribuida al actor SuccessKey, utiliza una infraestructura de mando y control basada en blockchain para entregar un troyano de acceso remoto. Se recomienda a los usuarios eliminar estos paquetes inmediatamente, auditar sus dependencias y rotar todas sus credenciales.

