Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8184
)
-
▼
October
(Total:
511
)
-
 Anthropic advierte que la IA podría autoreplicarse...
-
Microsoft presenta su chiplet Azure Maia 300 para ...
-
Kimsuky usa currículums maliciosos para desplegar ...
-
Samsung deja de actualizar dos Galaxy superventas
-
Vulnerabilidades de Windows BitLocker: saltos de s...
-
Truco para bajar 17 grados la temperatura de tu ta...
-
Hackeo de Danfoss Refrigeration: 4.980 hosts expue...
-
Usan Google para atacar administradores con PuTTY ...
-
FBI detiene empleado de OpenAI por espionaje: habí...
-
Fallos en Chrome podrían permitir corrupción de me...
-
El malware XWorm espía el micrófono y secuestra se...
-
Claude envió una pista falsa sobre un asesinato a ...
-
CrowdStrike se une a Anthropic para mejorar la def...
-
IA crea alternativas gratis a Adobe y Office
-
Linus Torvalds usa Claude Code para mejorar Linux
-
Vulnerabilidad crítica en FortiSandbox permite sal...
-
Malware ICMacOS evoluciona para robar credenciales...
-
NVIDIA y Cisco quieren romper el cuello de botella...
-
Aceleradora Web3 falsa usa paquetes npm maliciosos...
-
NVIDIA RTX Spark también sirve para jugar: soporte...
-
Epic Games triplica productividad con IA
-
Fallo en validación de certificados de Zoom expone...
-
Fallo en Docker Hub permitía suplantar usuarios y ...
-
Ubuntu 27.04 se llamará Tenacious T-Rex
-
SAP corrige fallos críticos de inyección de código...
-
Fallo en npm expone más de 1.500 paquetes a ataque...
-
Fallo crítico en Docker Hub permite suplantar usua...
-
Google lanza Gemini 4 Argon
-
Anthropic: la IA podrá autorreplicarse sola
-
Microsoft corrige 1.118 vulnerabilidades en octubr...
-
Ciberataque a TFG London afecta a Phase Eight, Hob...
-
AMD pide actualizar la VBIOS de las RX 7000: confi...
-
PS6: 8 datos confirmados
-
Filtración de datos en Dinamarca afecta a 8,8 mill...
-
La tremenda multa de 3,1 millones de dólares de la...
-
Hoy es el Día de Ada Lovelace, para celebrar la pr...
-
Ahold Delhaize desconecta sistemas tras incidente ...
-
Fallo crítico de Ghostscript permite ejecutar códi...
-
Apple lanza HomeView, no llegará a España
-
Phasmophobia suma 30 millones sin versión final
-
Ledger confirma que un implante espía en billetera...
-
ChatGPT anula multa de aparcamiento
-
Después de Intel, Qualcomm y AMD subirán el precio...
-
Fallos críticos de MariaDB permiten ejecutar códig...
-
Cuidado con la app falsa de Claude para Mac
-
Los detractores de los chatbots ganan terreno en E...
-
Microsoft crea su propio chip de IA
-
Noruega multa con 9,6 millones de dólares a firma ...
-
La CPU, RAM y SSD ya supone el 68% del coste de un...
-
Windows 11 expande su modo oscuro
-
Kit de phishing de Google usa WebSockets para evad...
-
Midnight Mimosa infecta Android antes de encender ...
-
Microsoft advierte sobre el fin de Windows Update ...
-
Consolas retro: el auge de los cartuchos reliquia
-
Exploit en Discourse usa JPEG, GhostScript e Image...
-
WhatsApp permitirá programar mensajes
-
Ryzen 7 9850X3D: envían Intel i3 por error
-
Tiny11 se reinicia para PCs de bajos recursos
-
Ciberataque deja sin refrigeración a supermercados...
-
FBI detiene a otro presunto miembro de ShinyHunter...
-
Portátiles con pegatinas: ¿Sí o no? ¿Cuántas? ¿Que...
-
IBM corrige 22 fallos de Verify Access, incluidos ...
-
Yandex confirma caída del servicio tras pérdida de...
-
Atari revive uno de sus ordenadores familiares de ...
-
«Tengo tokens» es el nuevo «tengo tierras»: cómo l...
-
Gentlemen Ransomware supuestamente hackea KFC EE. UU.
-
Meta lanza Muse Wonder para competir con ChatGPT y...
-
Steam Deck 2 será 3,2 veces más potente
-
FBI arresta a ejecutivo de ciberseguridad por exto...
-
Hackean neveras de supermercados y suben la temper...
-
Ciberataques en Francia provocan pérdida de alimentos
-
Spotifast: el Spotify eficiente al estilo Winamp
-
Vulnerabilidad crítica de GitLab permite ejecución...
-
Rufus reduce consumo de RAM en Windows 11
-
Intel lanzará nuevas CPU en 2027 compatibles con m...
-
Fallo en Microsoft Exchange impide acceso a admini...
-
Fiebre por el fondo de pantalla de RTX Spark
-
Adjunto de WhatsApp despliega malware con acceso S...
-
Teams avisará sobre enlaces maliciosos en códigos QR
-
Un prompt podría hackear agentes de IA de AWS y ro...
-
IA puede localizarte por tus fotos de vacaciones
-
Vulnerabilidades sin parchear en AhsayCBS son apro...
-
Anthropic prohíbe maltratar a Claude
-
Vulnerabilidad en AWS AgentCore: prompts logran ex...
-
Un viaje interactivo al mundo de los sueños rotos ...
-
Cafetera inteligente sube 1 TB de datos misteriosos
-
Apple recorta producción del iPhone 18 Pro por baj...
-
Hombre confiesa gestionar red de 15.000 mulas banc...
-
AMD prepara una bestia para gaming e IA: RDNA 5 AT...
-
GitHub duplica usuarios gracias a no programadores
-
Apple lanzará MacBook táctil el 27 de octubre
-
GTA 2 renace con gráficos modernos y 60 FPS
-
IA: alertan de catástrofe inminente
-
PS5 ya lee discos de PS2
-
NVIDIA lanza superordenador de IA para Windows
-
Google crea videojuegos con IA sin código
-
Ocho paquetes maliciosos de npm descargados más de...
-
CEO de Microsoft pide botón de pánico para la IA
-
Gmail: IA para gestionar tu correo
-
GTA VI podría filtrarse completo
-
Claude explotó fallos de inyección SQL para ejecut...
-
Filtrados datos de usuarios de Discord por brecha ...
-
Las mejores herramientas de escaneo de imágenes de...
-
Militar de la Marina Real acusado de espionaje ext...
-
Microsoft lanza LiteBox 0.1
-
Apple y LG impulsan el hogar inteligente
-
Campaña GhostAction usa GitHub Actions para robar ...
-
ArtCraft lanza siete alternativas gratuitas a Adobe
-
Radios de GTA VI fuera del coche
-
Alerta por Android baratos con malware de fábrica
-
Netflix llega a Android Auto
-
Dos caracteres abren la puerta a riesgos de typosq...
-
«Maquinaria inteligente: una teoría herética», un ...
-
Citrix urge a los administradores a parchear inmed...
-
Misión cibernética de Anthropic para apoyar a defe...
-
Google Playground crea juegos sin programar
-
Ben Affleck es programador de Python y fan de la IA
-
Exanalista advierte espionaje chino en laboratorio...
-
Herramienta REA conecta Claude Code y Cursor con G...
-
Google adelanta Fitbit Edge
-
Cube Type, un generador de imágenes con tipografía...
-
IA dirigirá guerras en 2030
-
Presunto fraude de un experto en ransomware que pr...
-
Microsoft Teams integrará herramientas externas pa...
-
ProxySQL: el HAProxy (servidores web) pero para se...
-
AT&T pagará 177 millones por dos filtraciones masi...
-
Recaudan más de 1,2 millones de dólares por 98 vul...
-
Chats filtrados: Silent Ransomware extorsionó más ...
-
-
▼
October
(Total:
511
)
Síguenos en:


 Rastro de dinero confirma chats filtrados de banda de extorsionistas que infiltró bufetes de abogados en EE. UU.

 Labels:
blockchain
,
ciberdelincuencia
,
criptomoneda
,
espionaje
,
extorsión
,
filtración
,
lavado
,
ransomware
|
0
comments
Usan reseñas negativas de hoteles para propagar malware vía blockchain

Usan Web3 y blockchain para ocultar ataques a credenciales de nube

Investigador se infiltra en red de lavado de Lazarus tras hackeo de 1.500 millones en Bybit
El investigador de blockchain ZachXBT logró infiltrarse en una red de blanqueo de criptomonedas china vinculada al Lazarus Group de Corea del Norte, tras el hackeo de 1.500 millones de dólares a Bybit. Mediante el análisis de chats privados y registros públicos, ZachXBT ayudó a congelar los fondos robados y a exponer a los operadores responsables de gestionar el dinero de varios robos masivos.

Malware de WordPress usa plugin oculto y C2 de blockchain para no ser detectado
Se ha detectado una nueva variante de malware para WordPress que utiliza un plugin oculto, acceso de administrador robado y un canal de comando basado en blockchain para mantenerse activo en los sitios comprometidos. Esta amenaza está diseñada para sobrevivir a los esfuerzos comunes de limpieza mientras recopila silenciosamente datos sensibles de los servidores afectados, instalándose específicamente como un plugin de "uso obligatorio" (must-use plugin).

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
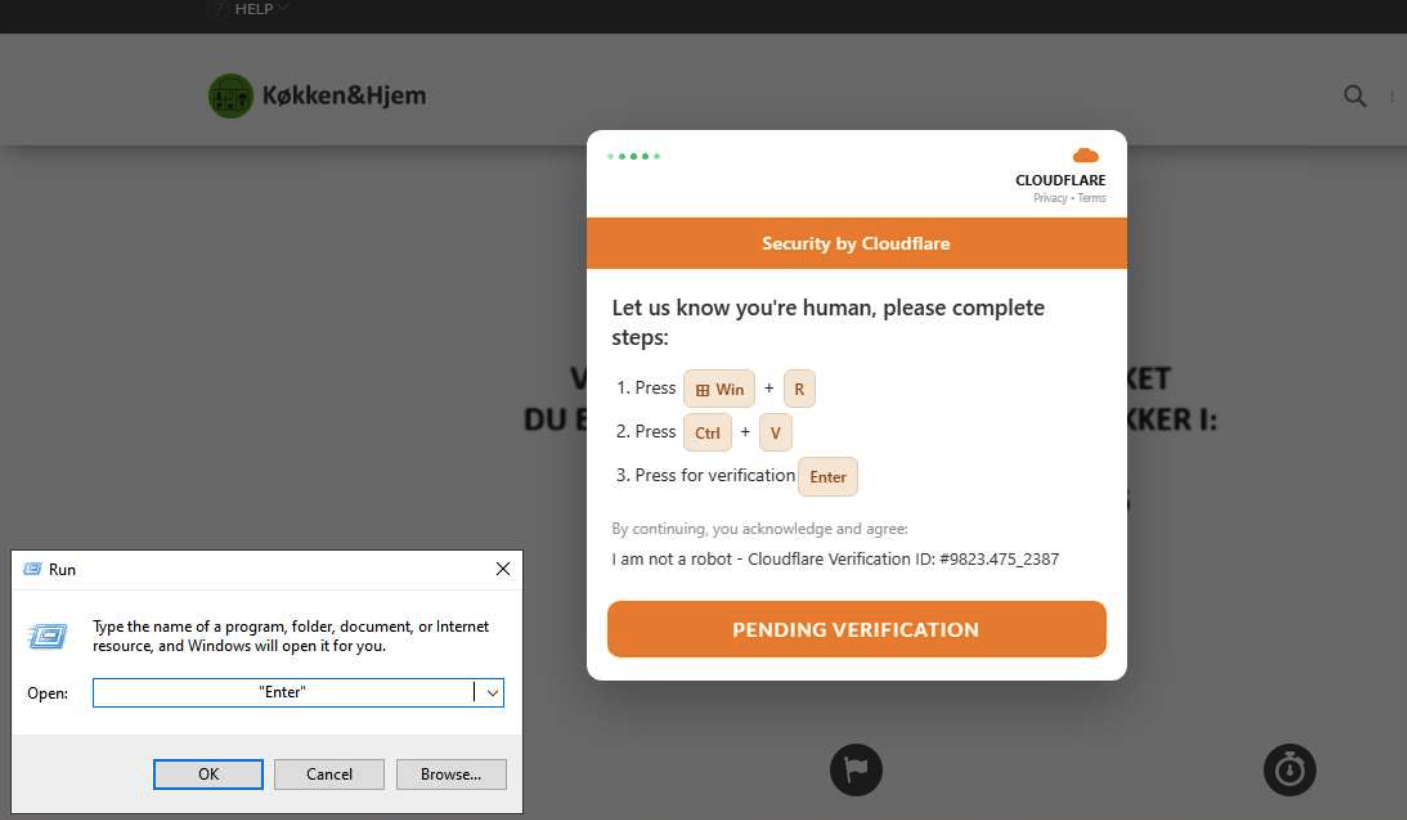
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Malware bancario del Kremlin secuestra Chrome y Edge para robar credenciales y tokens de sesión

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Más de 5.400 webs hackeadas distribuyen el malware ClickFix alojado en la blockchain

Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

Botnet Aeternum usa contratos de Polygon para C2 resistente a bajas
 Labels:
blockchain
,
botnet
,
ciberseguridad
,
contrato inteligente
,
malware
,
polygon
|
0
comments
DeadLock Ransomware usa Polygon para evitar ser detectado

Botnet DDoS Dysphoria se extiende a 200.000 dispositivos en todo el mundo

La botnet de IoT Dysphoria implementa C2 de blockchain y relés de víctimas tras la interrupción de JackSkid

Siete paquetes maliciosos de Vite en npm emplean C2 de blockchain para distribuir un RAT
Investigadores de Checkmarx detectaron ViteVenom, una campaña de ataques a la cadena de suministro con siete paquetes maliciosos de npm dirigidos al ecosistema Vite. Esta operación, atribuida al actor SuccessKey, utiliza una infraestructura de mando y control basada en blockchain para entregar un troyano de acceso remoto. Se recomienda a los usuarios eliminar estos paquetes inmediatamente, auditar sus dependencias y rotar todas sus credenciales.

Paquetes de Go y npm comprometidos utilizan tareas de VS Code para desplegar un infostealer de Python
Investigadores detectaron paquetes maliciosos de npm y Go que utilizan tareas automatizadas de VS Code y archivos de fuentes falsos para infectar sistemas. Esta campaña, atribuida a Corea del Norte, despliega un backdoor y un programa en Python diseñado para robar credenciales, billeteras de criptomonedas y datos de desarrolladores. Se recomienda eliminar los paquetes afectados y cambiar todas las contraseñas y tokens de seguridad inmediatamente.

ClearFake usa contratos inteligentes de BSC Testnet para un C2 resistente

Vulnerabilidad de día cero en Litecoin explotada en ataque DoS, afecta a grandes pools de minería
Una vulnerabilidad crítica de día cero en la red de Litecoin fue explotada activamente para lanzar un ataque de denegación de servicio (DoS), interrumpiendo temporalmente las operaciones en los principales grupos de minería antes de que los desarrolladores lanzaran un parche completo. Investigadores de seguridad confirmaron que la falla permitía a los actores de amenazas inyectar una transacción MWEB (MimbleWimble Extension Block) inválida en nodos sin parchear, lo que desencadenaba una cascada de problemas en la red.

