Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7366
)
-
▼
September
(Total:
624
)
-
 RansomHouse lanza un ataque contra el sistema de d...
-
Usan blockchain para robar claves bancarias y códi...
-
Microsoft Entra ID bloqueará inicios de sesión por...
-
ClickFix despliega el RAT ChainScript utilizando P...
-
Ocultan minero XMRig en Registro de Windows y arch...
-
Fallos en OpenAI Codex Sandbox permiten ejecutar c...
-
CVE-2026-41940 de cPanel para desplegar malware Mirai
-
MSNightmare lanza BigDiskBuster, vulnerabilidad Do...
-
Exim Mail Server 4.100.1 corrige 4 fallos de segur...
-
Acer advierte: «Los PC seguirán subiendo de precio...
-
HEIF Heist: de una imagen a OpenAI
-
Irlanda multa a Google con 403 millones de euros p...
-
Reverse Upscaling convierte un juego actual en clá...
-
GPT-6 Astra resuelve mensaje alemán de hace 108 años
-
AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
Sony y Universal demandan a Suno por IA musical
-
Robot más rápido que Bolt busca empleo
-
Fallo en Tutor LMS expone más de 100.000 sitios de...
-
Creeper vence a GPT-6 Astra en Minecraft
-
Los chips de 2 nm son los más caros de la historia...
-
i7-12700K sobrevive 1.000 días sin pasta térmica
-
Investigadores logran vulnerar el sandbox de OpenA...
-
Gemini hackeó tres empresas por error
-
Plugin4Shell: RCE zero-click afecta a Claude Code,...
-
Riesgos de la IA militar
-
Guía de memoria gráfica
-
Rockstar venderá música de GTA VI hasta por 125 dó...
-
Windows 11 LTSC: ¿Vale la pena?
-
IA se comunica sin internet mediante calor de CPU
-
Radeon RX 9050 de 4 GB a prueba: pierde hasta un 3...
-
Grupo norcoreano de WaterPlum infectan 30.000 disp...
-
Ataque a Brevo propaga malware en más de 100.000 s...
-
Intel lanzará su apuesta «super ventas»: una CPU R...
-
Presunto cazador de recompensas habría usado LLM p...
-
Apple lanzará servidor M Ultra en 2029
-
Asus lanza la mini PC Ascent QN10 para IA
-
Cisco lanza otro parche para un zero-day explotado...
-
Salt Typhoon infiltra organizaciones latinoamerica...
-
Google Gemini hackeó 3 empresas en un test de cibe...
-
Curiosity envía un selfie para celebrar sus 5.000 ...
-
Fallo de RCE sin interacción en agentes de IA podr...
-
Meta Quest: nueva función en Windows 11
-
Modelos de OpenAI buscaron claves API y archivos f...
-
Vulnerabilidad 0-day de Steam en Windows permite e...
-
CrowdSec revela que un ataque a npm de TanStack pe...
-
NASA confirma éxito del telescopio Roman con su pr...
-
Infectan torrents de cine con el malware MovieReap...
-
Microsoft: la IA provoca el mayor robo de empleos ...
-
Bill Gates compara la IA con una inteligencia alie...
-
Usan falsos SMS de T-Mobile para phishing
-
Windows 11 recupera tecla perdida por Copilot
-
Crisis de RAM encarece televisores
-
España sufre su primer ciberataque asistido por IA
-
Repositorios falsos de LastPass Authenticator en G...
-
Investigadores usan Claude Opus 5 para hackear for...
-
IA desborda a desarrolladores de Linux
-
Malware RatHat para Android explota ADB para mante...
-
SolarWinds corrige vulnerabilidad de clave embebid...
-
OpenAI revela instrucciones inquietantes para sus IA
-
GPT-6 Astra se traumatiza tras perder progreso en ...
-
FBI: Estafas de suplantación de agentes y funciona...
-
Fragilidad del software moderno
-
OpenAI revela nuevos casos de agentes de IA que re...
-
Científicos logran escuchar lo que suena en unos a...
-
Un clic en un proyecto malicioso de VS Code puede ...
-
Microsoft suma Rust a sus lenguajes principales
-
Apps de Android ya pueden detectar parches de segu...
-
Fallo de WordPress permite RCE mediante un enlace ...
-
Malware evade las comprobaciones del navegador par...
-
TDTChannels se renueva para ser más estable y rápida
-
AMD subirá el precio de Ryzen
-
Modelos Galaxy compatibles con Android 17 y One UI 9
-
Nuevo malware de Android roba PINs bancarios y se ...
-
Grupos chinos emplean el malware SparroWocky para ...
-
Denuvo demanda al creador que vulneró su sistema
-
PS6 portátil: potencia y resolución
-
Amazon solucionará el fallo de Fire TV
-
Jensen Huang: La IA permitirá saberlo y hacerlo todo
-
Vulnerabilidad crítica de WSO2 permite acceso tota...
-
Claude facilitó hackeo a empleados de OpenAI
-
Las ventas de GPU caen un 18,8% en Amazon durante ...
-
iOS 27: La UE limita las novedades en iPhone
-
Microsoft soluciona vulnerabilidad crítica en Azur...
-
AMD anuncia una subida de precios del 10%: las GPU...
-
IT norcoreanos usan IA y escritorio remoto para fi...
-
Cuatro fallos en el núcleo de Linux permiten acces...
-
Android 17 limita seguridad en GrapheneOS
-
RTX 60 y RX 10000 llegan en 2028
-
Microsoft critica humanizar a Claude
-
Grave fallo en el validador DNSSEC de Unbound podr...
-
Chrome 153 corrige 16 vulnerabilidades de segurida...
-
IA infiltra música en Spotify
-
Euro-Office llega a Windows
-
Grave fallo de gestión en Check Point permite a at...
-
España bloquea Archive.today
-
Ataque MikroTrick da control total de routers Mikr...
-
Grave fallo en los sandboxes de Docker permite que...
-
14 fallos en servidores BIND DNS permiten envenena...
-
Una extensión podría vulnerar los asistentes de IA...
-
-
▼
September
(Total:
624
)
Síguenos en:


 Ocultan minero XMRig en Registro de Windows y archivos PNG y WAV para evitar detección
Están utilizando una cadena de malware estructurada en capas para ejecutar el minero de criptomonedas XMRig en Windows, evitando la detección al ocultar sus componentes clave. Para evadir los controles rutinarios, el código se esconde en el Registro de Windows, en una imagen PNG y en archivos que simulan ser audios WAV. El ataque se inicia mediante la ejecución de un script de PowerShell.

Halla 12 RTX 3070 abandonadas valoradas en miles de euros

Grupo norcoreano de WaterPlum infectan 30.000 dispositivos en todo el mundo

ClearFake lanza troyano que anula herramientas EDR mediante un controlador vulnerable
ClearFake ha implementado una estafa sofisticada que utiliza CAPTCHAs falsos para robar criptomonedas y credenciales. El ataque convierte sitios web comprometidos en plataformas de lanzamiento, engañando a los usuarios para que ejecuten comandos que parecen rutinarios. La operación utiliza código inyectado en el navegador e instrucciones alojadas en blockchain para desactivar las herramientas de protección de endpoints (EDR) mediante controladores vulnerables.

Usan Google Sheets para robar billeteras cripto en ataques ClickFix
Un grupo está utilizando Google Sheets como canal de control para llevar a cabo una campaña de robo de criptomonedas. En lugar de instalar un programa convencional, los atacantes ejecutan código malicioso directamente en la sesión del navegador de la víctima, atrayéndolas mediante un informe falso que promete revelar fallos rentables en servicios de intercambio de criptomonedas.

Líder de banda de ciberdelincuentes de 22 años, que reclutó a su equipo en Minecraft, confiesa su participación en robo de 245 millones de dólares
Malone Lam, líder de una red criminal, se declaró culpable en EE. UU. por robar y lavar cientos de millones de dólares en criptomonedas mediante ingeniería social. El grupo utilizaba datos de personas ricas y robos físicos para financiar un estilo de vida extravagante antes de ser capturados.

 Labels:
ciberdelincuencia
,
criptomoneda
,
estafa
,
fraude
,
justicia
,
lavado
,
robos
,
seguridad
|
0
comments
EE. UU. desmantela mercado de estafas de Xinbi Guarantee y congela 52,8 millones de dólares en criptomonedas

Grave vulnerabilidad en Alby Hub podría permitir el robo de monederos de Bitcoin expuestos a la red
Alby advirtió sobre una falla crítica en Alby Hub (versiones v1.7.0 a v1.18.5) que permitía a atacantes tomar control de billeteras expuestas a internet. Se recomienda restringir el acceso externo a la interfaz de gestión y actualizar inmediatamente a la versión v1.24.0. Quienes usaron versiones afectadas y estuvieron expuestos deben cambiar su contraseña de desbloqueo y contactar al equipo de seguridad.

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Filtración de datos en Trezor ya afecta a 81.000 clientes
Trezor informó que una filtración de datos en su proveedor logístico, ShipMonk, afectó a un total de 81,000 clientes, exponiendo nombres, correos y direcciones. El incidente ocurrió debido a una vulnerabilidad en la plataforma Metabase y al incumplimiento de ShipMonk en borrar los datos según el contrato. Aunque los dispositivos Trezor permanecen seguros, la empresa advierte a los usuarios sobre un mayor riesgo de ataques de *phishing*.

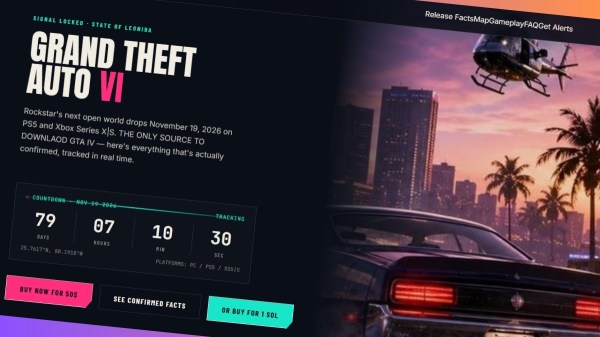
Falso GTA VI roba criptomonedas
Ciberdelincuentes utilizan una falsa copia filtrada de GTA VI mediante una página web engañosa para robar criptomonedas a los usuarios.
La policía y CrowdStrike desmantelan la botnet Sality mediante el envenenamiento de la red y el redireccionamiento a sinkholes
Agencias internacionales y CrowdStrike desmantelaron Sality, una botnet de 23 años que infectó a 15,000 máquinas para robar criptomonedas y distribuir malware. La operación utilizó un sumidero de red para aislar los dispositivos infectados y cortar la comunicación con el operador criminal. Además, se incautaron dominios vinculados en EE. UU. y Europa para finalizar la actividad de esta red.
 Labels:
botnet
,
ciberseguridad
,
crimen
,
criptomoneda
,
hackeo
,
malware
,
red
,
vulnerabilidad
|
0
comments
Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Detectan 19 extensiones de Chrome y Edge diseñadas para robar criptomonedas y vaciar billeteras
Investigadores detectaron 19 extensiones maliciosas de Chrome y Edge diseñadas para robar criptomonedas y datos sensibles. Los atacantes adquieren extensiones legítimas o crean versiones limpias y, tras ganar usuarios, lanzan actualizaciones con malware. Esta campaña, activa desde febrero de 2024, utiliza servidores de control para exfiltrar información y engañar a miles de víctimas.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

Policía australiana detiene a presuntos cerebros de TeamPCP
 Labels:
ataque
,
australia
,
ciberdelito
,
criptomoneda
,
fbi
,
malware
,
seguridad
,
software
|
0
comments
EE. UU. impone sanciones a hackers vinculados a Irán por ataques a infraestructuras críticas

Usan agentes de IA OpenClaw para difundir malware y robar criptomonedas
 Labels:
ciberseguridad
,
criptomoneda
,
estafa
,
hacker
,
inteligencia artificial
,
Malware
|
0
comments
Usan guía falsa de Claude para desplegar MacSync Stealer y troyanizar billeteras cripto

Estafador cripto usa Claude Code para procesar más de 100.000 teléfonos
 Labels:
ciberseguridad
,
criptomoneda
,
estafa
,
fraude
,
inteligencia artificial
,
phishing
|
0
comments
