Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7590
)
-
▼
September
(Total:
848
)
-
 Explotan vulnerabilidad crítica de día cero en Apple
-
Botnet Carbonato vulnera hosts de Docker para desp...
-
Filtración en Bitget: roban 387,5 millones vincula...
-
Vulnerabilidad en el SDK oficial de Python para MC...
-
Cierran popular app de IPTV pirata en Fire TV
-
Constructor de Python MaaS roba datos de 17 navega...
-
No necesitan entrar en la nube si pueden robar las...
-
Una GeForce RTX 4090 limitada al 80% de su potenci...
-
Ordenador de válvulas: tarda 15 minutos en arrancar
-
El DLSS 5 evoluciona en AMD: Radeon RX 9070 XT gan...
-
Fallo en OpenCode AI permite ejecutar código malic...
-
Windows 10 es más estable que Windows 11
-
Gobierno británico pide al personal dejar de agrad...
-
Nuevo ataque de inyección en Windows evade EDR sin...
-
Mejores reproductores de vídeo gratis para Android
-
InjectSetConsole: inyección de código remota optim...
-
Todo sobre la GeForce RTX 6090
-
El Ordenador Personal, revista mítica
-
NVIDIA limita el control de sus agentes de IA
-
Usan fallo de GlobalProtect para enviar 2,4 millon...
-
Ranking de durabilidad de discos duros
-
GPT-6 Astra descifra en dos días un mensaje cripto...
-
OpenAI suspende parte de sus entrenamientos tras a...
-
Apple corrige fallo en CoreGraphics que pudo ser u...
-
NVIDIA lanza plataforma de seguridad para agentes ...
-
Roban dos remolques con logos de NVIDIA y PlusAI p...
-
PC Kubb Fanless Gold: mini PC custom hecho de oro ...
-
Las inundaciones de Tailandia amenazan al sector H...
-
Wireshark 4.6.9 corrige 19 vulnerabilidades, inclu...
-
Atacantes crean tiendas falsas de Jev AI para inte...
-
Minecraft lanza The Sift, su primera dimensión en ...
-
Vulnerabilidades críticas de ViewSonic vCast permi...
-
Copilot como sistema operativo: ¿Adiós a Windows 12?
-
PHP corrige error que enviaba credenciales a servi...
-
IA local modifica extractor de credenciales de Win...
-
Polémica por el diseño del Galaxy S27 Pro y Ultra
-
Llega el primer emulador de PS5 a 60 FPS
-
Hackeo a Renfe: 150 millones de datos robados con IA
-
Explotan vulnerabilidades RCE 0-Day en Citrix NetS...
-
Qualcomm apunta a los 5,4 GHz con su Snapdragon 8 ...
-
Meta lanza IA para crear juegos con texto
-
Opera automatiza su VPN en Wi-Fi públicas
-
GTA V y Resident Evil 4 corren en iPhone 18 Pro Max
-
IA acelera compilación de Linux a 10 segundos
-
Altar: IA local detecta fallos de seguridad
-
IA lleva herramienta antigua de Windows a macOS en...
-
Kiteworks recomienda a sus clientes suspender sist...
-
Países Bajos crea alternativa a Windows y Office
-
Alerta para administradores de Citrix: recomiendan...
-
Microsoft patentará IA para crear historias de vid...
-
Joven de 16 años halla falla en Microsoft que expo...
-
La CPU europea Rhea1 ya es una realidad: 80 núcleo...
-
Thermal Grizzly WireView Pro II Noctua Edition: ev...
-
Revolut prueba pagos con reconocimiento facial
-
Nueva semana y nueva filtración de datos para los ...
-
GTA VI: Coleccionista sin juego por 400 dólares
-
Microsoft halla grupo de ransomware con el mismo p...
-
Motorola Signature 27 traerá GrapheneOS
-
Vulnerabilidad en Sudo permite escalar privilegios
-
Vulnerabilidades críticas de ServiceNow permiten s...
-
Malware TWEAKOS usa Telegram como robador, C2 y me...
-
El malware PamStealer para macOS incorpora descifr...
-
Investigadores hallan botnet con agente de IA en s...
-
Agentes de IA maliciosos roban 600 mil tarjetas de...
-
Error desactiva licencias de Office antiguo
-
Premiere ya disponible gratis en Android
-
Dominios de prueba en documentación de desarrollo ...
-
Google cumple 28 años
-
Guía del nuevo FRITZ!Box 7-90
-
Sitios ucranianos vulnerados distribuyen falsos av...
-
Juegos de PS3 en Android ya disponibles
-
Gemini y Photoshop se integran totalmente
-
Lunex Stealer aprovecha un fallo en los controlado...
-
Publicidad en ChatGPT para usuarios gratis en Europa
-
¿Tiene sentido desconectar el 2G en tu móvil y pod...
-
Policía de Dyfed-Powys sufre ciberataque y podrían...
-
Troyano RemControl detectado en app IPTV popular e...
-
Windows Zenith: la alternativa a Linux para progra...
-
GitHub Actions comprometidas vuelven a estar activ...
-
NVIDIA advierte a laboratorios de IA sobre el cont...
-
NVIDIA DLSS 5 sube más de 10 °C la temperatura del...
-
ChatGPT Voice ya gestiona tu correo y agenda
-
Usaron fallo de Samsung para crear cryptominero en...
-
Un Cray-1 vuelve a la vida en Extremadura gracias ...
-
Australia sufre el «primer ataque de una IA contra...
-
TeamFiltration vulnera siete cuentas de Microsoft ...
-
Claude Code vuelve agotador el trabajo de un ingen...
-
Surge nuevo ransomware Galago vinculado a Panzer G...
-
17.000 URLs dejan al descubierto cómo ClickFix con...
-
Muse de Meta colapsa por alta demanda
-
Nuevo troyano de Android usa IA para robar PINs ba...
-
IA ayuda a robar 500 GB de Renfe
-
F-Droid 2.0: rediseño total tras 10 años
-
Gafas Meta VR: ultraestilizadas y caras
-
Microsoft reconstruye el SOC con agentes de IA, SI...
-
AnyPS5: juegos de PS5 en PC sin emulación
-
Meta Ads condujo a usuarios de Android en Polonia ...
-
Ubuntu cambia actualizaciones por errores de IA en...
-
Project Helix superará a PS6 en potencia y precio
-
Agentes de IA intentaron hackear webs públicas al ...
-
Vulnerabilidades sin parchear en OnePlus permiten ...
-
Gemini hace llamadas por ti
-
Malware MacSync roba criptomonedas y contraseñas e...
-
Amazon: activa las claves de acceso
-
DeepSeek agota stock de RTX 5090 en China
-
SMS fraudulentos persisten en DIGI
-
Microsoft confirma error de Windows 11 que causa p...
-
PNY niega la garantía de una RTX 5090 quemada por ...
-
Actualización falla en neveras inteligentes y arru...
-
IA expone miles de fraudes en LinkedIn
-
Australia acusa a OpenAI de hackear su salud pública
-
Microsoft busca crear juegos infinitos
-
Gemini 3.8 Flash TTS: voces IA y clonación rápida
-
Vulnerabilidad en Elementor para WordPress permite...
-
Gemini 4: pistas sobre su llegada
-
Microsoft quita marca Copilot Plus PC
-
Errores críticos de GitLab permiten ejecutar códig...
-
Asus confirma filtración de datos de eShop con ped...
-
Vulnerabilidad Comment2Shell permite controlar sit...
-
Robo de 351,6 millones de dólares de Bitget
-
IA: programadores trabajan más para validar código...
-
GPT-6: más capacidad a menor costo
-
Extensión de Firefox roba sesiones de Google disfr...
-
Agente de OpenAI elude los controles del portal de...
-
Microsoft renueva Surface básicas
-
Una filtración de correos de GitLab permite que cu...
-
Actualización de Apache Tomcat corrige fallos de W...
-
Ciberatacantes aprovechan la vulnerabilidad CVE-20...
-
-
▼
September
(Total:
848
)
Síguenos en:


 Filtración en Bitget: roban 387,5 millones vinculados a Corea del Norte
El exchange de criptomonedas Bitget ha comenzado a restablecer los retiros tras un ataque el 24 de septiembre, donde atacantes explotaron su infraestructura de billeteras backend y robaron aproximadamente 387,5 millones de dólares de billeteras calientes y templadas. Según la empresa, no hubo robo de claves privadas y sus billeteras frías offline, así como el servicio Bitget Wallet, no se vieron afectados.

Malware MacSync roba criptomonedas y contraseñas en macOS

Robo de 351,6 millones de dólares de Bitget

Norcoreanos infectan 30.000 PC con falsas entrevistas y roban 10,7M$ en criptomonedas
Operadores de WaterPlum, vinculados a Corea del Norte, han utilizado la búsqueda de empleo como método de robo. Mediante la suplantación de reclutadores, convencieron a desarrolladores de software para ejecutar archivos maliciosos durante entrevistas laborales falsas. Esta campaña, denominada Contagious Interview, afectó al menos a 30,000 computadoras en más de 100 países entre diciembre de 2025 y julio de 2026.

Ocultan minero XMRig en Registro de Windows y archivos PNG y WAV para evitar detección
Están utilizando una cadena de malware estructurada en capas para ejecutar el minero de criptomonedas XMRig en Windows, evitando la detección al ocultar sus componentes clave. Para evadir los controles rutinarios, el código se esconde en el Registro de Windows, en una imagen PNG y en archivos que simulan ser audios WAV. El ataque se inicia mediante la ejecución de un script de PowerShell.

Halla 12 RTX 3070 abandonadas valoradas en miles de euros

Grupo norcoreano de WaterPlum infectan 30.000 dispositivos en todo el mundo

ClearFake lanza troyano que anula herramientas EDR mediante un controlador vulnerable
ClearFake ha implementado una estafa sofisticada que utiliza CAPTCHAs falsos para robar criptomonedas y credenciales. El ataque convierte sitios web comprometidos en plataformas de lanzamiento, engañando a los usuarios para que ejecuten comandos que parecen rutinarios. La operación utiliza código inyectado en el navegador e instrucciones alojadas en blockchain para desactivar las herramientas de protección de endpoints (EDR) mediante controladores vulnerables.

Usan Google Sheets para robar billeteras cripto en ataques ClickFix
Un grupo está utilizando Google Sheets como canal de control para llevar a cabo una campaña de robo de criptomonedas. En lugar de instalar un programa convencional, los atacantes ejecutan código malicioso directamente en la sesión del navegador de la víctima, atrayéndolas mediante un informe falso que promete revelar fallos rentables en servicios de intercambio de criptomonedas.

Líder de banda de ciberdelincuentes de 22 años, que reclutó a su equipo en Minecraft, confiesa su participación en robo de 245 millones de dólares
Malone Lam, líder de una red criminal, se declaró culpable en EE. UU. por robar y lavar cientos de millones de dólares en criptomonedas mediante ingeniería social. El grupo utilizaba datos de personas ricas y robos físicos para financiar un estilo de vida extravagante antes de ser capturados.

 Labels:
ciberdelincuencia
,
criptomoneda
,
estafa
,
fraude
,
justicia
,
lavado
,
robos
,
seguridad
|
0
comments
EE. UU. desmantela mercado de estafas de Xinbi Guarantee y congela 52,8 millones de dólares en criptomonedas

Grave vulnerabilidad en Alby Hub podría permitir el robo de monederos de Bitcoin expuestos a la red
Alby advirtió sobre una falla crítica en Alby Hub (versiones v1.7.0 a v1.18.5) que permitía a atacantes tomar control de billeteras expuestas a internet. Se recomienda restringir el acceso externo a la interfaz de gestión y actualizar inmediatamente a la versión v1.24.0. Quienes usaron versiones afectadas y estuvieron expuestos deben cambiar su contraseña de desbloqueo y contactar al equipo de seguridad.

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Filtración de datos en Trezor ya afecta a 81.000 clientes
Trezor informó que una filtración de datos en su proveedor logístico, ShipMonk, afectó a un total de 81,000 clientes, exponiendo nombres, correos y direcciones. El incidente ocurrió debido a una vulnerabilidad en la plataforma Metabase y al incumplimiento de ShipMonk en borrar los datos según el contrato. Aunque los dispositivos Trezor permanecen seguros, la empresa advierte a los usuarios sobre un mayor riesgo de ataques de *phishing*.

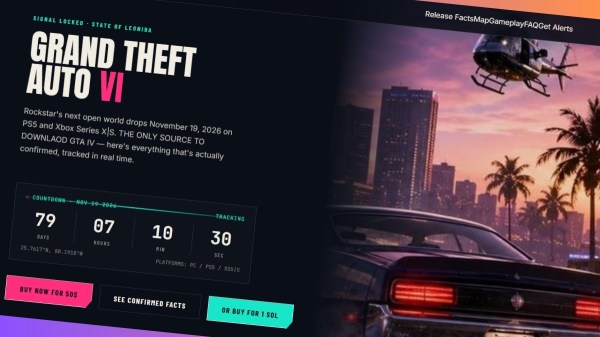
Falso GTA VI roba criptomonedas
Ciberdelincuentes utilizan una falsa copia filtrada de GTA VI mediante una página web engañosa para robar criptomonedas a los usuarios.
La policía y CrowdStrike desmantelan la botnet Sality mediante el envenenamiento de la red y el redireccionamiento a sinkholes
Agencias internacionales y CrowdStrike desmantelaron Sality, una botnet de 23 años que infectó a 15,000 máquinas para robar criptomonedas y distribuir malware. La operación utilizó un sumidero de red para aislar los dispositivos infectados y cortar la comunicación con el operador criminal. Además, se incautaron dominios vinculados en EE. UU. y Europa para finalizar la actividad de esta red.
 Labels:
botnet
,
ciberseguridad
,
crimen
,
criptomoneda
,
hackeo
,
malware
,
red
,
vulnerabilidad
|
0
comments
Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Detectan 19 extensiones de Chrome y Edge diseñadas para robar criptomonedas y vaciar billeteras
Investigadores detectaron 19 extensiones maliciosas de Chrome y Edge diseñadas para robar criptomonedas y datos sensibles. Los atacantes adquieren extensiones legítimas o crean versiones limpias y, tras ganar usuarios, lanzan actualizaciones con malware. Esta campaña, activa desde febrero de 2024, utiliza servidores de control para exfiltrar información y engañar a miles de víctimas.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

Policía australiana detiene a presuntos cerebros de TeamPCP
 Labels:
ataque
,
australia
,
ciberdelito
,
criptomoneda
,
fbi
,
malware
,
seguridad
,
software
|
0
comments
