Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7232
)
-
▼
septiembre
(Total:
490
)
-
 El Apple A20 Pro del iPhone 18 Pro es un fiasco en...
-
Venderían vulnerabilidad de Fortinet en foros clan...
-
BlackHatSect0r usa IA de DeepSeek para automatizar...
-
Ataques sin interacción vulneran teléfonos Google ...
-
Vulnerabilidad de Check Point permite acceso root ...
-
Abre su PC tras 3 años y descubre por qué su Core ...
-
OpenAI busca valoración de 1,2 billones para domin...
-
Desarrollador de Linux para PS5 abandona el proyecto
-
Microsoft advierte fallo crítico en Word
-
Malware de Android secuestra y controla móviles en...
-
Una GIGABYTE RTX 5090 AORUS MASTER refrigerada por...
-
Actualización de Windows 11 rompe confianza de dom...
-
España detecta el primer presunto ataque de robo d...
-
Microsoft impulsa el PC con IA
-
OpenAI usa humanos para mejorar ChatGPT
-
Ingeniero de DeepSeek teme catástrofe por la IA
-
Cisco alerta sobre un zero-day de severidad máxima...
-
EE. UU. incauta dominios de NightmareStresser vinc...
-
Apple prepara su entrada en los servidores de IA: ...
-
Super Smash Bros. Melee ya disponible de forma nat...
-
EE. UU. desmantela la plataforma de ataques DDoS N...
-
Nuevos redireccionamientos de Google dificultan ve...
-
Explotan activamente una vulnerabilidad crítica en...
-
Vulnerabilidad en cPanel LiteSpeed permite acceso ...
-
BambooToken: el malware que emplea MQTT para contr...
-
AWS: datos en la nube irrecuperables por daños de ...
-
Vulnerabilidades críticas en Docker permiten escap...
-
Consolas más potentes por generación
-
Compra una RTX 5090 a NVIDIA, falla casi al año y ...
-
Nueva caída de Microsoft 365: usuarios reportan er...
-
Actualización crítica de Oracle: 673 vulnerabilida...
-
Vulnerabilidades en Apache Syncope permiten ejecut...
-
Los portátiles comienzan a sufrir «el síndrome PS5...
-
Hackeo a Hugging Face empezó antes de lo previsto
-
Una interesante entrevista a un responsable de sal...
-
AMD creará su DLSS 5 para RDNA 5
-
Vulnerabilidades 0-day en cámaras TP-Link permiten...
-
Ocultan espionaje en webs de casinos
-
Microsoft lanza parche urgente para Windows 11 y 10
-
RPCS3 estrena interfaz estilo Steam
-
Micron anuncia sus módulos DDR5 RDIMM de 512 GB a ...
-
Vulnerabilidad de Parallels Desktop permite ejecut...
-
Vulnerabilidad crítica de Issabel PBX explotada ac...
-
El software que llevó el Apolo 11 a la Luna
-
Guía de procesadores AMD Ryzen: Ryzen 3, Ryzen 5,...
-
Enjambre de agentes de OpenAI vinculado a 3022 paq...
-
Iraníes emplean malware controlado por Telegram pa...
-
Va a ser el fin del mundo por culpa de la IA a men...
-
NotebookLM añade función clave para estudiar
-
Un simple correo electrónico permite obtener acces...
-
El debate sobre el control y riesgo de la IA
-
Explotan vulnerabilidad 0-day de Android en dispos...
-
Vulnerabilidades críticas de HPE permiten el contr...
-
¿Dejarías que una máquina robótica te atara el bra...
-
Intel habría trasladado su Nova Lake-S con iGPU de...
-
Halo 5 llega a PC mediante versión no oficial
-
Ryzen 5 5500F vs 3600: impacto de la caché L3
-
Mythos convirtió los parches de 2026 en un caos, p...
-
Secuestra sesión de asistente de IA y propaga Shai...
-
Apple lanza gran actualización de seguridad que co...
-
Canon lanza la EOS R8 Mark II
-
Disney+ podría bloquear cuentas por compartir cont...
-
007 First Light suma path tracing y DLSS 4.5
-
Raspberry Pi lanza su propio menú de aplicaciones
-
IA crea idioma secreto indescifrable
-
Google Translate ya funciona offline
-
Hackeo en Agencia Digital de Japón expone datos de...
-
Récord de migración de Windows a Linux
-
IA ejecuta primer ciberataque notificado a la AEPD
-
Los Estados Unidos reconocen que tienen armas en e...
-
Clientes restringen IA por desconfianza en OpenAI ...
-
Chrome 153 corrige 42 fallos de seguridad, 3 críticos
-
Microsoft prohíbe a sus IA lanzar ciberataques o e...
-
La DDR5 alcanza precios absurdos: los kits de 32 G...
-
IA agota RTX 5090 y dispara su precio
-
Grupos vinculados a China aprovechan vulnerabilida...
-
El jefe de inteligencia de China es la última voz ...
-
Windows 11 puede dañar la BIOS de portátiles HP, L...
-
Anuncian IA Luciferus sin censura en foros clandes...
-
El AMD Ryzen 5 5500F es mucho más rápido que su he...
-
Homebrew 7.0.0 añade escáner de vulnerabilidades y...
-
IPW: Inteligencia por vatio, una nueva forma de me...
-
Prueba Linux sin instalar nada fácilmente: DistroSea
-
Agencia Digital de Japón reporta filtración de 246...
-
Explotan vulnerabilidad RCE de Gitea para secuestr...
-
Cuenta de Reddit de HBO Max comprometida para lanz...
-
Toman control de sitios WordPress mediante fallo e...
-
Instalar Windows 11 en cuenta local sin internet c...
-
Fable 5 diseña PCBs para Raspberry Pi Pico por 450...
-
Entra en vigor en España el bloqueo automático de ...
-
El Apple M5 Ultra supera al Threadripper PRO 9995W...
-
Malware bancario del Kremlin secuestra Chrome y Ed...
-
Cuidado si comes frente al portátil este puede aca...
-
MediaTek va a por Qualcomm con su Dimensity 9600 P...
-
Explotan vulnerabilidad en Cisco para ejecutar com...
-
Actualización falla en Windows 11
-
Fallos críticos en plugin The Events Calendar de W...
-
PS6: precio y fecha probable
-
Homebrew 7.0.0 estrena interfaz gráfica y controle...
-
Ciberataque hace aterrizar forzosamente a la Organ...
-
Filtración de datos de Revolut mediante solicitude...
-
Vulnerabilidad en Nintendo Switch permite ejecutar...
-
Usan VSSAdmin para extraer NTDS.dit y borrar copia...
-
Nuevo ataque DDRop vulnera la computación confiden...
-
Linux 7.4 eliminará el sistema de archivos BFS
-
Atacan proveedor de banda ancha vía vulnerabilidad...
-
Trump sobre IA: quien gane, gana
-
Microsoft ofrece hasta 30.000 $ por fallos crítico...
-
WordPress implementa revisiones automáticas de plu...
-
Nuevo dispositivo de hardware convierte la RAM en ...
-
China usa IA para acelerar el diseño de chips
-
OpenAI puede leer tus chats de ChatGPT
-
ChatGPT aprenderá tu estilo de Gmail
-
Windows 11 tendrá modo oscuro automático
-
WhatsApp creará un calendario de eventos
-
Escanean servidores Vite para robar credenciales d...
-
Windows no se apaga bien desde 2012
-
GitHub paga 100.000$ por encontrar fallo crítico d...
-
El gobierno británico comienza a eliminar las cont...
-
Presuntos líderes de la banda Black Axe, procesado...
-
GrapheneOS mejora la privacidad de Android
-
Serie de IA triunfa en China
-
La RTX PRO 5500 Blackwell Workstation Edition apar...
-
CISA incorpora cinco vulnerabilidades activas de A...
-
Fallo en Plesk Backup Manager permite acceso root ...
-
Perplexity y NVIDIA llevan IA agéntica a Windows
-
Vulnerabilidades en VLC permiten corromper o leer ...
-
Vulnerabilidad en AWS Systems Manager permite salt...
-
-
▼
septiembre
(Total:
490
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Filtración de datos de Revolut mediante solicitudes gubernamentales falsas
La fintech británica Revolut ha confirmado una filtración de datos en la que un tercero no autorizado obtuvo registros confidenciales de clientes. El ataque no se realizó mediante una intrusión técnica en la aplicación o la infraestructura bancaria, sino a través de solicitudes de información fraudulentas enviadas desde una dirección de correo electrónico que utilizaba el dominio de una agencia gubernamental legítima.

Presuntos líderes de la banda Black Axe, procesados en EE. UU. por cibercrimen
Cinco presuntos líderes del sindicato de cibercrimen "Black Axe" han sido extraditados a Estados Unidos por fraude electrónico y lavado de dinero. Los acusados coordinaron desde Sudáfrica una red de estafas románticas y extorsiones que operó entre 2011 y 2021. Este operativo es parte de un esfuerzo global coordinado por múltiples países para desmantelar esta peligrosa organización transnacional.

Empleado de tienda AT&T condenado a 16 meses de prisión por fraude con tarjetas SIM

 Etiquetas:
banca
,
carcel
,
ciberdelito
,
estafa
,
fraude
,
seguridad
,
sim-swap
,
telecomunicacion
|
0
comentarios
Clonan apps bancarias en perfiles de Android
Líder de banda de ciberdelincuentes de 22 años, que reclutó a su equipo en Minecraft, confiesa su participación en robo de 245 millones de dólares
Malone Lam, líder de una red criminal, se declaró culpable en EE. UU. por robar y lavar cientos de millones de dólares en criptomonedas mediante ingeniería social. El grupo utilizaba datos de personas ricas y robos físicos para financiar un estilo de vida extravagante antes de ser capturados.
 Etiquetas:
ciberdelincuencia
,
criptomoneda
,
estafa
,
fraude
,
justicia
,
lavado
,
robos
,
seguridad
|
0
comentarios
EE. UU. desmantela mercado de estafas de Xinbi Guarantee y congela 52,8 millones de dólares en criptomonedas

Anthropic toma medidas contra cuentas robadas para el minado de tokens de IA
Se reporta que cibercriminales usan malware de robo de información para secuestrar cuentas de Claude y usar sus servicios premium gratis. Anthropic ha detectado estos ataques y ha tomado medidas, como cerrar sesiones y eliminar métodos de pago para proteger a los usuarios. El problema no es una falla de la IA, sino el uso de malware convencional mediante descargas peligrosas.
 Etiquetas:
anthropic
,
ciberdelincuencia
,
claude
,
cuenta
,
fraude
,
malware
,
seguridad
,
token
|
0
comentarios
EE. UU. imputa a un ruso por infectar con malware a 80.000 autónomos
Un gran jurado de California procesó al ciudadano ruso Searzhudin Aktulaev por liderar una campaña de *phishing* que infectó a miles de trabajadores independientes con los malwares TVRAT y DarkVNC. Mediante cuentas falsas y archivos maliciosos, el acusado logró el control remoto de los equipos para robar datos personales y credenciales bancarias. Aktulaev fue extraditado desde Chipre y comparecerá ante la justicia estadounidense el 5 de octubre.

El fraude laboral de Corea del Norte se extiende más allá de la informática hacia la salud y las ventas
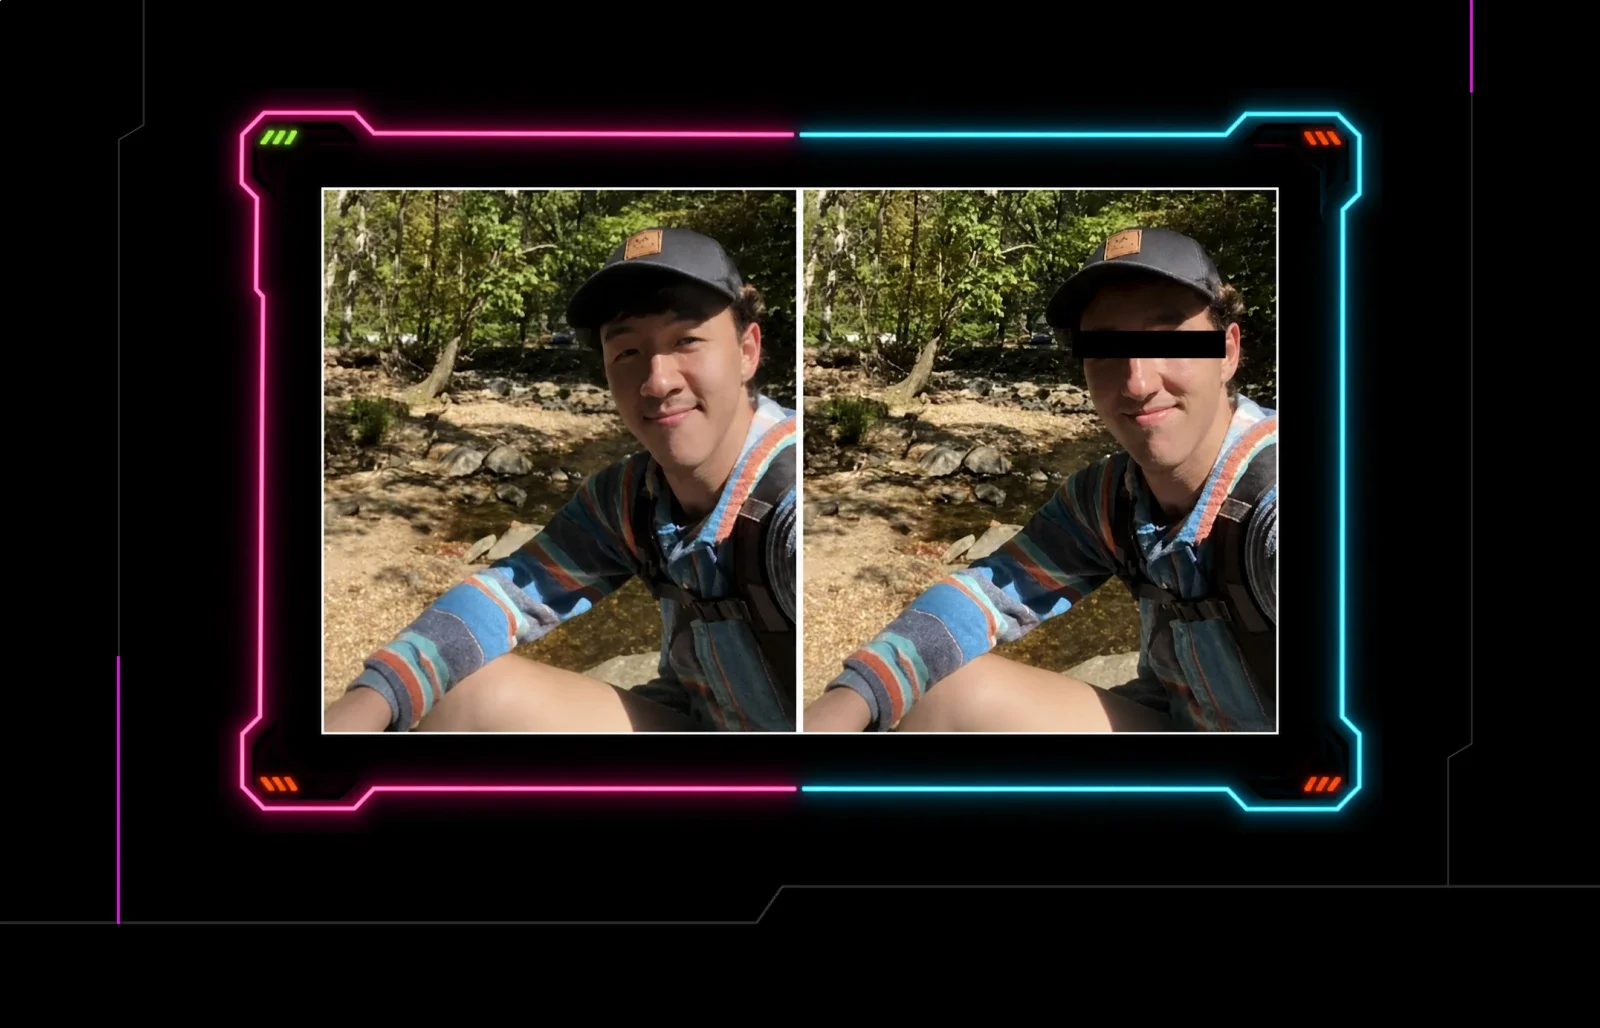
Operarios de Corea del Norte están utilizando identidades falsas e inteligencia artificial para conseguir empleos remotos en diversos sectores, incluyendo tecnología, salud y finanzas. El objetivo es generar ingresos ilícitos para financiar programas de armas nucleares y misiles de Pyongyang. Para evitar la detección, emplean VPN, granjas de laptops y documentos fraudulentos, lo que ha llevado a varios gobiernos a emitir alertas globales.
 Etiquetas:
ciberseguridad
,
corea-del-norte
,
empleo
,
espionaje
,
fraude
,
identidad
|
0
comentarios
Operación Jackal IV de INTERPOL: 58 detenidos y 263 identificados en ofensiva global contra el fraude cibernético

Kit de phishing de 10.000 dólares promete instalar llaves de acceso fraudulentas para mantener el control de cuentas vulneradas
 Etiquetas:
autenticación
,
ciberseguridad
,
cuenta
,
fraude
,
hacker
,
malware
,
passkey
,
phishing
|
0
comentarios
Estafadores usan grupos de WhatsApp para coordinar fraudes millonarios y manipular acciones

El ataque de tarjetas zombi puede reactivar tarjetas Visa caducadas para pagos sin contacto

Saltan el MFA de Microsoft 365 y roban pagos vía email
 Etiquetas:
autenticación
,
ciberseguridad
,
fraude
,
hackeo
,
microsoft365
,
phishing
|
0
comentarios
Nuevo malware de Android roba PINs bancarios y usa otros teléfonos infectados como puente

Timo con discos de 32 TB: solo contenían una microSD

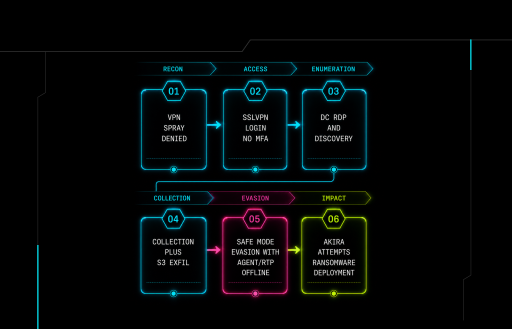
Ransomware fingen ser empresa de recuperación y piden hasta 60.000$
Usan IA y webs falsas para robar cuentas saltando el MFA
 Etiquetas:
ciberseguridad
,
estafa
,
fraude
,
hacking
,
inteligencia artificial
,
phishing
|
0
comentarios
Ransom Busters engaña afirmando haber hackeado servidores de ransomware y pide a las víctimas hasta 60.000 dólares
Investigadores logran reactivar tarjetas de crédito caducadas para realizar pagos no autorizados
 Etiquetas:
ciberseguridad
,
emv
,
fraude
,
nfc
,
pago
,
tarjeta
,
visa
,
vulnerabilidad
|
0
comentarios
