Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7155
)
-
▼
September
(Total:
413
)
-
 Windows 11 puede dañar la BIOS de portátiles HP, L...
-
Anuncian IA Luciferus sin censura en foros clandes...
-
El AMD Ryzen 5 5500F es mucho más rápido que su he...
-
Homebrew 7.0.0 añade escáner de vulnerabilidades y...
-
IPW: Inteligencia por vatio, una nueva forma de me...
-
Prueba Linux sin instalar nada fácilmente: DistroSea
-
Agencia Digital de Japón reporta filtración de 246...
-
Explotan vulnerabilidad RCE de Gitea para secuestr...
-
Cuenta de Reddit de HBO Max comprometida para lanz...
-
Toman control de sitios WordPress mediante fallo e...
-
Instalar Windows 11 en cuenta local sin internet c...
-
Fable 5 diseña PCBs para Raspberry Pi Pico por 450...
-
Entra en vigor en España el bloqueo automático de ...
-
El Apple M5 Ultra supera al Threadripper PRO 9995W...
-
Malware bancario del Kremlin secuestra Chrome y Ed...
-
Cuidado si comes frente al portátil este puede aca...
-
MediaTek va a por Qualcomm con su Dimensity 9600 P...
-
Explotan vulnerabilidad en Cisco para ejecutar com...
-
Actualización falla en Windows 11
-
Fallos críticos en plugin The Events Calendar de W...
-
PS6: precio y fecha probable
-
Homebrew 7.0.0 estrena interfaz gráfica y controle...
-
Ciberataque hace aterrizar forzosamente a la Organ...
-
Filtración de datos de Revolut mediante solicitude...
-
Vulnerabilidad en Nintendo Switch permite ejecutar...
-
Usan VSSAdmin para extraer NTDS.dit y borrar copia...
-
Nuevo ataque DDRop vulnera la computación confiden...
-
Linux 7.4 eliminará el sistema de archivos BFS
-
Atacan proveedor de banda ancha vía vulnerabilidad...
-
Trump sobre IA: quien gane, gana
-
Microsoft ofrece hasta 30.000 $ por fallos crítico...
-
WordPress implementa revisiones automáticas de plu...
-
Nuevo dispositivo de hardware convierte la RAM en ...
-
China usa IA para acelerar el diseño de chips
-
OpenAI puede leer tus chats de ChatGPT
-
ChatGPT aprenderá tu estilo de Gmail
-
Windows 11 tendrá modo oscuro automático
-
WhatsApp creará un calendario de eventos
-
Escanean servidores Vite para robar credenciales d...
-
Windows no se apaga bien desde 2012
-
GitHub paga 100.000$ por encontrar fallo crítico d...
-
El gobierno británico comienza a eliminar las cont...
-
Presuntos líderes de la banda Black Axe, procesado...
-
GrapheneOS mejora la privacidad de Android
-
Serie de IA triunfa en China
-
La RTX PRO 5500 Blackwell Workstation Edition apar...
-
CISA incorpora cinco vulnerabilidades activas de A...
-
Fallo en Plesk Backup Manager permite acceso root ...
-
Perplexity y NVIDIA llevan IA agéntica a Windows
-
Vulnerabilidades en VLC permiten corromper o leer ...
-
Vulnerabilidad en AWS Systems Manager permite salt...
-
Windows 11 incluye anuncios a pantalla completa
-
BIOSTAR vuelve a revivir la NVIDIA GT 730 en pleno...
-
ASUS lanza un adaptador para que sus dos mejores R...
-
Sam Altman pide frenar la IA
-
El 6G ya tiene fecha, y la GSMA pide a los gobiern...
-
ZcopyReaper : nueva vulnerabilidad de Linux permit...
-
Extensión maliciosa de Twitch filtra tokens OAuth ...
-
Piden penas de cárcel por crear IA superinteligent...
-
Usan canales de YouTube y SEO para desplegar RATs ...
-
Bluetooth 6: 5 mejoras clave
-
Un supervisor de aduanas robaba componentes en ord...
-
WhatsApp limitará chats al teléfono principal
-
Diablo V es oficial y llegará en 2029
-
IBM y NASA crean IA lunar abierta
-
Filtración en Revolut expone pasaportes e historia...
-
iOS 27: novedades del lanzamiento
-
Irán usó Claude para misiles y buques
-
AMD lanza nuevos Ryzen 5
-
Crea apps de Windows gratis en 30 minutos
-
Grupos rusos usan GuardBreaker para sabotear análi...
-
El sistema de verificación de edad de Steam en Aus...
-
Filtración de Harley-Davidson: CL0P Ransomware aña...
-
Instagram permite añadir fotos etiquetadas al perfil
-
Agentes de OpenAI inundan RubyGems con 2.000 paque...
-
Falsa copia de GTA 6 propaga malware
-
Vulnerabilidad en cPanel CSF permite ejecución rem...
-
Linux Mint expande XApp
-
Jensen Huang afirma que la AGI ya existe
-
El 11-S, revivido mediante las emisiones de televi...
-
Ataques de phishing basados en passkeys provocan e...
-
GitLab pide a sus usuarios corregir una vulnerabil...
-
Nuevo ransomware de Android graba pantallas, roba ...
-
China da otro paso hacia la autosuficiencia en chi...
-
Cómo programar mensajes de WhatsApp en iPhone y An...
-
Microsoft renovará el cursor de Windows
-
Filtran el visor Project Phoenix de Meta
-
Equivalencias de GPUs integradas 2026
-
Vulnerabilidades de Artifactory encadenadas para d...
-
Agentes de OpenAI vinculados a campaña de RubyGems...
-
RTX 5090 con 8 pines: no a la venta
-
Hackers utilizaron Claude para extraer secretos de...
-
Anthropic banea a científicos por investigar armas...
-
Florida confirma filtración de datos del DMV tras ...
-
Empleado de tienda AT&T condenado a 16 meses de pr...
-
DeepSeek 4.1 Flash supera a OpenAI y Anthropic por...
-
Steam mejora Linux y lanza Big Art Mode
-
CUDA 13.4 une Windows on Arm, RTX Spark y Rubin
-
Claude fue empleado para automatizar el robo de da...
-
Vulnerabilidad crítica de lectura de archivos en G...
-
Miembro de la banda de ransomware Conti condenado ...
-
Multa de 30 millones a IPTV pirata
-
Ya disponible Ubuntu 24.04.5 LTS con kernel Linux ...
-
Vulnerabilidades críticas de VPN de Check Point pe...
-
OpenAI podría pausar suscripciones Pro por demanda...
-
iPhone 18 Pro Max vs iPhone 17 Pro Max: diferencias
-
ShinyHunters filtra datos de 6,4 millones de perso...
-
Fallos en LiteLLM permiten ejecutar código como ro...
-
Hackers usan falsas descargas de GTA 6 para desple...
-
Usan fallo crítico de Cisco para obtener acceso ro...
-
WordPress usa IA para frenar actualizaciones malic...
-
Las GeForce RTX 20 reciben el DLSS Frame Generatio...
-
Miles de aplicaciones engañosas de Android aprovec...
-
Google dona a Linux para mejorar la privacidad dig...
-
Cazador de vulnerabilidades de Microsoft publica u...
-
Anthropic descubre un cuarto posible delito cometi...
-
El Snapdragon 8 Elite Gen 6 aparece en Geekbench 7...
-
Contratista dental creó cuenta secreta para accede...
-
OpenSSL 4.1.0 Alpha1 con DTLS 1.3 y criptografía p...
-
Vulnerabilidad en PAN-OS de Palo Alto permite ejec...
-
OpenAI crea fábrica de defensa donde agentes de IA...
-
Clonan apps bancarias en perfiles de Android
-
Linux limpiará el kernel de ARM
-
Halla 10.000 euros en RAM en su garaje
-
Cisco confirma que el fallo CVE-2026-20079 de Secu...
-
Modelos de Claude AI accedieron sin permiso a sist...
-
Casi el 10% de los gateways de LiteLLM expuestos a...
-
AirPods 5: ANC y menor precio
-
-
▼
September
(Total:
413
)
Síguenos en:


 Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Labels:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comments
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
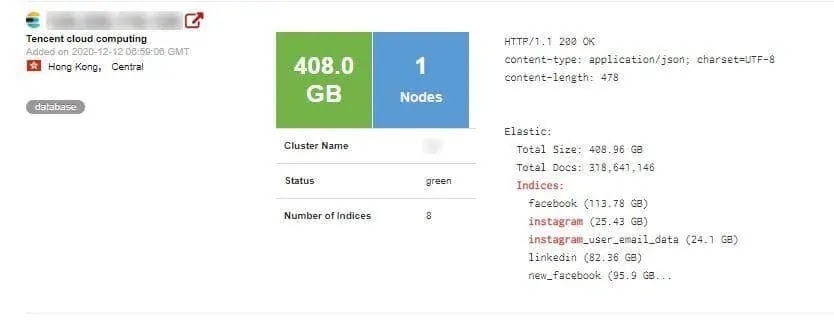
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

