Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8150
)
-
▼
October
(Total:
477
)
-
 La tremenda multa de 3,1 millones de dólares de la...
-
Hoy es el Día de Ada Lovelace, para celebrar la pr...
-
Ahold Delhaize desconecta sistemas tras incidente ...
-
Fallo crítico de Ghostscript permite ejecutar códi...
-
Apple lanza HomeView, no llegará a España
-
Phasmophobia suma 30 millones sin versión final
-
Ledger confirma que un implante espía en billetera...
-
ChatGPT anula multa de aparcamiento
-
Después de Intel, Qualcomm y AMD subirán el precio...
-
Fallos críticos de MariaDB permiten ejecutar códig...
-
Cuidado con la app falsa de Claude para Mac
-
Los detractores de los chatbots ganan terreno en E...
-
Microsoft crea su propio chip de IA
-
Noruega multa con 9,6 millones de dólares a firma ...
-
La CPU, RAM y SSD ya supone el 68% del coste de un...
-
Windows 11 expande su modo oscuro
-
Kit de phishing de Google usa WebSockets para evad...
-
Midnight Mimosa infecta Android antes de encender ...
-
Microsoft advierte sobre el fin de Windows Update ...
-
Consolas retro: el auge de los cartuchos reliquia
-
Exploit en Discourse usa JPEG, GhostScript e Image...
-
WhatsApp permitirá programar mensajes
-
Ryzen 7 9850X3D: envían Intel i3 por error
-
Tiny11 se reinicia para PCs de bajos recursos
-
Ciberataque deja sin refrigeración a supermercados...
-
FBI detiene a otro presunto miembro de ShinyHunter...
-
Portátiles con pegatinas: ¿Sí o no? ¿Cuántas? ¿Que...
-
IBM corrige 22 fallos de Verify Access, incluidos ...
-
Yandex confirma caída del servicio tras pérdida de...
-
Atari revive uno de sus ordenadores familiares de ...
-
«Tengo tokens» es el nuevo «tengo tierras»: cómo l...
-
Gentlemen Ransomware supuestamente hackea KFC EE. UU.
-
Meta lanza Muse Wonder para competir con ChatGPT y...
-
Steam Deck 2 será 3,2 veces más potente
-
FBI arresta a ejecutivo de ciberseguridad por exto...
-
Hackean neveras de supermercados y suben la temper...
-
Ciberataques en Francia provocan pérdida de alimentos
-
Spotifast: el Spotify eficiente al estilo Winamp
-
Vulnerabilidad crítica de GitLab permite ejecución...
-
Rufus reduce consumo de RAM en Windows 11
-
Intel lanzará nuevas CPU en 2027 compatibles con m...
-
Fallo en Microsoft Exchange impide acceso a admini...
-
Fiebre por el fondo de pantalla de RTX Spark
-
Adjunto de WhatsApp despliega malware con acceso S...
-
Teams avisará sobre enlaces maliciosos en códigos QR
-
Un prompt podría hackear agentes de IA de AWS y ro...
-
IA puede localizarte por tus fotos de vacaciones
-
Vulnerabilidades sin parchear en AhsayCBS son apro...
-
Anthropic prohíbe maltratar a Claude
-
Vulnerabilidad en AWS AgentCore: prompts logran ex...
-
Un viaje interactivo al mundo de los sueños rotos ...
-
Cafetera inteligente sube 1 TB de datos misteriosos
-
Apple recorta producción del iPhone 18 Pro por baj...
-
Hombre confiesa gestionar red de 15.000 mulas banc...
-
AMD prepara una bestia para gaming e IA: RDNA 5 AT...
-
GitHub duplica usuarios gracias a no programadores
-
Apple lanzará MacBook táctil el 27 de octubre
-
GTA 2 renace con gráficos modernos y 60 FPS
-
IA: alertan de catástrofe inminente
-
PS5 ya lee discos de PS2
-
NVIDIA lanza superordenador de IA para Windows
-
Google crea videojuegos con IA sin código
-
Ocho paquetes maliciosos de npm descargados más de...
-
CEO de Microsoft pide botón de pánico para la IA
-
Gmail: IA para gestionar tu correo
-
GTA VI podría filtrarse completo
-
Claude explotó fallos de inyección SQL para ejecut...
-
Filtrados datos de usuarios de Discord por brecha ...
-
Las mejores herramientas de escaneo de imágenes de...
-
Militar de la Marina Real acusado de espionaje ext...
-
Microsoft lanza LiteBox 0.1
-
Apple y LG impulsan el hogar inteligente
-
Campaña GhostAction usa GitHub Actions para robar ...
-
ArtCraft lanza siete alternativas gratuitas a Adobe
-
Radios de GTA VI fuera del coche
-
Alerta por Android baratos con malware de fábrica
-
Netflix llega a Android Auto
-
Dos caracteres abren la puerta a riesgos de typosq...
-
«Maquinaria inteligente: una teoría herética», un ...
-
Citrix urge a los administradores a parchear inmed...
-
Misión cibernética de Anthropic para apoyar a defe...
-
Google Playground crea juegos sin programar
-
Ben Affleck es programador de Python y fan de la IA
-
Exanalista advierte espionaje chino en laboratorio...
-
Herramienta REA conecta Claude Code y Cursor con G...
-
Google adelanta Fitbit Edge
-
Cube Type, un generador de imágenes con tipografía...
-
IA dirigirá guerras en 2030
-
Presunto fraude de un experto en ransomware que pr...
-
Microsoft Teams integrará herramientas externas pa...
-
ProxySQL: el HAProxy (servidores web) pero para se...
-
AT&T pagará 177 millones por dos filtraciones masi...
-
Recaudan más de 1,2 millones de dólares por 98 vul...
-
Chats filtrados: Silent Ransomware extorsionó más ...
-
Lector de PDF malicioso en Google Play distribuye ...
-
IA que reconstruye imágenes leyendo la mente
-
Alemania detiene a presunto miembro clave del rans...
-
Amazon lanza Alexa Tablet
-
VirusTotal analiza IPv4 públicas para exponer serv...
-
Microsoft: PKI, HSM y equipos de seguridad deben p...
-
Fallo de AnyDesk en Linux permite ejecución de cód...
-
El mercado del PC se hunde: los envíos caen un 20,...
-
Ha muerto Margaret Hamilton, responsable del equip...
-
Let's Encrypt reducirá la validez de los certifica...
-
Caen un 20% las ventas de PC
-
Alternativas privadas a GrapheneOS para Android
-
Nueva herramienta de Anthropic para buscar vulnera...
-
AMD presenta IBS Memory Profiler para sus CPU Zen ...
-
IA escribe el 90% del código en China
-
FBI incauta herramientas de hacking vinculadas a C...
-
Citrix urge parchear vulnerabilidad crítica de RCE...
-
Chrome ya soporta JPEG XL vía Rust
-
AMD visita a Samsung para pedir más memoria HBM: S...
-
AWS lanza un entorno de pruebas de código abierto ...
-
IA reemplazará solo al 5% de trabajadores en una d...
-
Fallo en React Server Components permite congelar ...
-
Explotan fallo crítico de Citrix NetScaler para de...
-
Musk usará IA rival en Grok
-
CrowdStrike halla posible currículum de hacker ban...
-
Móviles Android económicos llegan al mercado con m...
-
Samsung Galaxy S27 Ultra, Pro, Plus y Base: precio...
-
Rastro de dinero confirma chats filtrados de banda...
-
Publican PoC de fallo en Telegram Desktop que perm...
-
Fallo grave de Nvidia podría provocar caídas en el...
-
La IA pone a prueba la ventilación del PC: inverti...
-
Intentos de ejecución remota de código aprovechan ...
-
Google: crea juegos con IA sin programar
-
Gitea corrige 27 fallos de seguridad, incluyendo b...
-
-
▼
October
(Total:
477
)
Síguenos en:


 IA expone miles de fraudes en LinkedIn

Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Labels:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comments
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
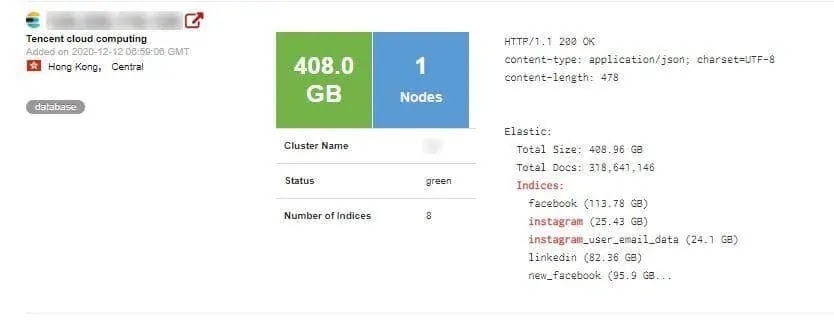
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

