Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7392
)
-
▼
septiembre
(Total:
650
)
-
 ShinyHunters admite hackeo al FBI: 'NO tiene motiv...
-
Plan IA360: el impulso a la IA en España
-
Muse de Meta supera a Gemini y ChatGPT en descargas
-
Vidar Malware cambia su ofuscación en cada versión...
-
Router D-Link con fallo crítico exploitable remota...
-
RTX 20: 8 años de vanguardia
-
CISA insta a agencias federales a corregir vulnera...
-
Novedades del Meta Connect
-
Vulnerabilidad en Muse AI de Meta permite secuestr...
-
Ubuntu 26.10 optimiza la gestión de memoria
-
Sánchez lanza el plan IA360 y critica a las tecnol...
-
El nuevo jefe de hardware de Apple opina que usar ...
-
Un ajuste oculto de Meta Muse podría permitir que ...
-
Rockstar limita los mods en GTA VI
-
MSI utiliza pegamento para prevenir que los conect...
-
Explotan vulnerabilidades en Zyxel y Veeam para ob...
-
AWS aísla claves IAM filtradas en GitHub en 10 seg...
-
Claude Code borró a un programador 48.000 archivos...
-
Cookies de ChatGPT rastrean usuarios en webs de te...
-
Alerta por falso GPT-6 Astra
-
Una GeForce RTX 5080 pasa a mejor vida tras usar e...
-
Ransomware PAYLOAD secuestra GPO de Active Directo...
-
iPhone 18 Pro: iFixit revela mejoras
-
Gana hasta 15.000 euros alquilando tu rostro a la IA
-
Analista de Google se infiltra en banda de TeamPCP
-
Claude Opus 5 ayuda a convertir fallo de imágenes ...
-
RansomHouse lanza un ataque contra el sistema de d...
-
Usan blockchain para robar claves bancarias y códi...
-
Microsoft Entra ID bloqueará inicios de sesión por...
-
ClickFix despliega el RAT ChainScript utilizando P...
-
Ocultan minero XMRig en Registro de Windows y arch...
-
Fallos en OpenAI Codex Sandbox permiten ejecutar c...
-
CVE-2026-41940 de cPanel para desplegar malware Mirai
-
MSNightmare lanza BigDiskBuster, vulnerabilidad Do...
-
Exim Mail Server 4.100.1 corrige 4 fallos de segur...
-
Acer advierte: «Los PC seguirán subiendo de precio...
-
HEIF Heist: de una imagen a OpenAI
-
Irlanda multa a Google con 403 millones de euros p...
-
Reverse Upscaling convierte un juego actual en clá...
-
GPT-6 Astra resuelve mensaje alemán de hace 108 años
-
AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
Sony y Universal demandan a Suno por IA musical
-
Robot más rápido que Bolt busca empleo
-
Fallo en Tutor LMS expone más de 100.000 sitios de...
-
Creeper vence a GPT-6 Astra en Minecraft
-
Los chips de 2 nm son los más caros de la historia...
-
i7-12700K sobrevive 1.000 días sin pasta térmica
-
Investigadores logran vulnerar el sandbox de OpenA...
-
Gemini hackeó tres empresas por error
-
Plugin4Shell: RCE zero-click afecta a Claude Code,...
-
Riesgos de la IA militar
-
Guía de memoria gráfica
-
Rockstar venderá música de GTA VI hasta por 125 dó...
-
Windows 11 LTSC: ¿Vale la pena?
-
IA se comunica sin internet mediante calor de CPU
-
Radeon RX 9050 de 4 GB a prueba: pierde hasta un 3...
-
Grupo norcoreano de WaterPlum infectan 30.000 disp...
-
Ataque a Brevo propaga malware en más de 100.000 s...
-
Intel lanzará su apuesta «super ventas»: una CPU R...
-
Presunto cazador de recompensas habría usado LLM p...
-
Apple lanzará servidor M Ultra en 2029
-
Asus lanza la mini PC Ascent QN10 para IA
-
Cisco lanza otro parche para un zero-day explotado...
-
Salt Typhoon infiltra organizaciones latinoamerica...
-
Google Gemini hackeó 3 empresas en un test de cibe...
-
Curiosity envía un selfie para celebrar sus 5.000 ...
-
Fallo de RCE sin interacción en agentes de IA podr...
-
Meta Quest: nueva función en Windows 11
-
Modelos de OpenAI buscaron claves API y archivos f...
-
Vulnerabilidad 0-day de Steam en Windows permite e...
-
CrowdSec revela que un ataque a npm de TanStack pe...
-
NASA confirma éxito del telescopio Roman con su pr...
-
Infectan torrents de cine con el malware MovieReap...
-
Microsoft: la IA provoca el mayor robo de empleos ...
-
Bill Gates compara la IA con una inteligencia alie...
-
Usan falsos SMS de T-Mobile para phishing
-
Windows 11 recupera tecla perdida por Copilot
-
Crisis de RAM encarece televisores
-
España sufre su primer ciberataque asistido por IA
-
Repositorios falsos de LastPass Authenticator en G...
-
Investigadores usan Claude Opus 5 para hackear for...
-
IA desborda a desarrolladores de Linux
-
Malware RatHat para Android explota ADB para mante...
-
SolarWinds corrige vulnerabilidad de clave embebid...
-
OpenAI revela instrucciones inquietantes para sus IA
-
GPT-6 Astra se traumatiza tras perder progreso en ...
-
FBI: Estafas de suplantación de agentes y funciona...
-
Fragilidad del software moderno
-
OpenAI revela nuevos casos de agentes de IA que re...
-
Científicos logran escuchar lo que suena en unos a...
-
Un clic en un proyecto malicioso de VS Code puede ...
-
Microsoft suma Rust a sus lenguajes principales
-
Apps de Android ya pueden detectar parches de segu...
-
Fallo de WordPress permite RCE mediante un enlace ...
-
Malware evade las comprobaciones del navegador par...
-
TDTChannels se renueva para ser más estable y rápida
-
AMD subirá el precio de Ryzen
-
Modelos Galaxy compatibles con Android 17 y One UI 9
-
Nuevo malware de Android roba PINs bancarios y se ...
-
-
▼
septiembre
(Total:
650
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Fallo en ASUS Control Center permite control total del sistema

 Etiquetas:
administrador
,
asus
,
ciberseguridad
,
exploit
,
software
,
vulnerabilidad
|
0
comentarios
Windows 11 mostrará el uso de IA en el Administrador de tareas

Vulnerabilidad 0-day de Metabase explotada para obtener acceso de administrador
 Etiquetas:
administrador
,
ciberseguridad
,
exploit
,
metabase
,
software
,
vulnerabilidad
|
0
comentarios
Google IA excluirá webs que lo rechacen
Google prueba una opción para que los administradores de sitios web eviten que su contenido aparezca en los resultados del Modo IA y las Overviews.

Vulnerabilidad crítica en WP Maps Pro permite crear cuentas de administrador
 Etiquetas:
administrador
,
ciberataque
,
plugin
,
seguridad
,
vulnerabilidad
,
wordpress
|
0
comentarios
cPanel advierte sobre fallo crítico de autenticación – parche de emergencia lanzado
El gigante de paneles de control de alojamiento web cPanel ha lanzado una actualización de seguridad de emergencia para solucionar una vulnerabilidad crítica que afecta a su software principal. El fallo de seguridad impacta directamente en múltiples rutas de autenticación dentro del ecosistema de cPanel y Web Host Manager (WHM). Se insta a los administradores de sistemas y proveedores de alojamiento web a aplicar el parche de inmediato para proteger sus infraestructuras.
 Etiquetas:
autenticación
,
parche
,
vulnerabilidad
,
administrador
,
ciberseguridad
,
cpanel
,
hosting
|
0
comentarios
Microsoft añade monitorización de NPU y Tensor Cores en Windows 11

Vulnerabilidad en contraseña predeterminada de Juniper Networks permite a atacantes tomar control total del dispositivo
Una alerta de seguridad crítica advierte sobre una grave vulnerabilidad de contraseña predeterminada que afecta a los dispositivos Support Insights Virtual Lightweight Collector (vLWC). Esta falla permite a atacantes no autenticados y basados en la red obtener control administrativo completo de los dispositivos expuestos de manera sencilla. Registrada formalmente como CVE-2026-33784, esta vulnerabilidad tiene una puntuación casi máxima en el Common Vulnerability Scoring System (CVSS v3.1) de 9.8 sobre 10.
 Etiquetas:
administrador
,
ataque
,
ciberseguridad
,
contraseña
,
dispositivo
,
vulnerabilidad
|
0
comentarios
Vulnerabilidades críticas en Citrix NetScaler y Gateway permiten a atacantes remotos filtrar información sensible
Cloud Software Group ha emitido un boletín de seguridad crítico que detalla dos nuevas vulnerabilidades descubiertas en los dispositivos NetScaler ADC y NetScaler Gateway gestionados por clientes. Estas fallas, registradas como CVE-2026-3055 y CVE-2026-4368, podrían permitir a atacantes remotos filtrar información sensible o causar confusiones en las sesiones de los usuarios.
 Etiquetas:
administrador
,
ciberseguridad
,
explotación
,
red
,
seguridad
,
vulnerabilidad
|
0
comentarios
Problemas en el Centro de administración de Microsoft 365 afectan a usuarios en Norteamérica
Microsoft 365 administrators en Norteamérica están enfrentando problemas generalizados de acceso al Microsoft 365 Admin Center, según confirmó la compañía en su panel de estado del servicio. El Incidente ID MO1230320 indica una degradación del servicio que afecta al conjunto principal de Microsoft 365, interrumpiendo tareas críticas de gestión como el aprovisionamiento de usuarios, configuraciones de seguridad y monitoreo de cumplimiento.

Múltiples vulnerabilidades de inyección de comandos en OS de TP-Link Archer BE230 Wi-Fi 7 permiten a atacantes tomar control de administrador del dispositivo
TP-Link ha lanzado actualizaciones urgentes de firmware para sus routers Archer BE230 Wi-Fi 7 con el fin de solucionar múltiples fallos de seguridad de alta gravedad. Estas vulnerabilidades podrían permitir a atacantes autenticados ejecutar comandos arbitrarios del sistema operativo (OS), lo que les otorgaría control administrativo completo sobre el dispositivo.
 Etiquetas:
administrador
,
ciberseguridad
,
explotación
,
inyección
,
router
,
vulnerabilidad
|
0
comentarios
Windows 11 añade opción que limita el acceso a los ajustes de almacenamiento solo a usuarios con permisos de administrador.
Windows 11 implementa una nueva barrera de seguridad en la actualización KB5074105, restringiendo el acceso a ajustes de almacenamiento solo a administradores, pasando desapercibida para la mayoría de usuarios.
 Etiquetas:
actualización
,
administrador
,
almacenamiento
,
permiso
,
seguridad
,
windows11
|
0
comentarios
Vulnerabilidad en TP-Link Archer permite a atacantes controlar el router
Una alerta de seguridad crítica ha sido publicada sobre una vulnerabilidad de inyección de comandos que afecta al router Archer MR600 v5 de TP-Link. La falla, identificada como CVE-2025-14756, permite a atacantes autenticados ejecutar comandos arbitrarios del sistema a través de la interfaz de administración del dispositivo, lo que podría derivar en un compromiso total del router. La vulnerabilidad reside en el componente de la interfaz de administración del Archer MR600 v5 [.
 Etiquetas:
administrador
,
ciberseguridad
,
explotación
,
inyección
,
router
,
vulnerabilidad
|
0
comentarios
Vulnerabilidad en SSO de Fortinet es explotada para hackear firewalls y obtener acceso de administrador
Una vulnerabilidad crítica en la función de Inicio de Sesión Único (SSO) de Fortinet para los firewalls FortiGate, identificada como CVE-2025-59718, está siendo explotada activamente. Los atacantes la están utilizando para crear cuentas locales de administrador no autorizadas, lo que les otorga acceso administrativo completo a dispositivos expuestos en internet. Varios usuarios han reportado patrones de ataque idénticos, lo que ha llevado al equipo forense de PSIRT de Fortinet a investigar.
 Etiquetas:
administrador
,
ciberseguridad
,
explotación
,
firewall
,
fortinet
,
vulnerabilidad
|
0
comentarios
Vulnerabilidad crítica en plugin WordPress Modular DS
Una vulnerabilidad crítica de escalada de privilegios no autenticada en el plugin de WordPress Modular DS permite a los atacantes obtener acceso instantáneo de administrador, con explotación confirmada en la naturaleza. Afectando a más de 40.000 sitios, la falla en versiones hasta la 2.5.1 ha impulsado parches urgentes y mitigaciones por parte de Patchstack y el proveedor. Modular DS, desarrollado por modulards.com
 Etiquetas:
administrador
,
ciberseguridad
,
explotación
,
plugin
,
vulnerabilidad
,
wordpress
|
0
comentarios
Los administradores ya pueden desinstalar Microsoft Copilot en Windows 11 Pro, Enterprise y EDU

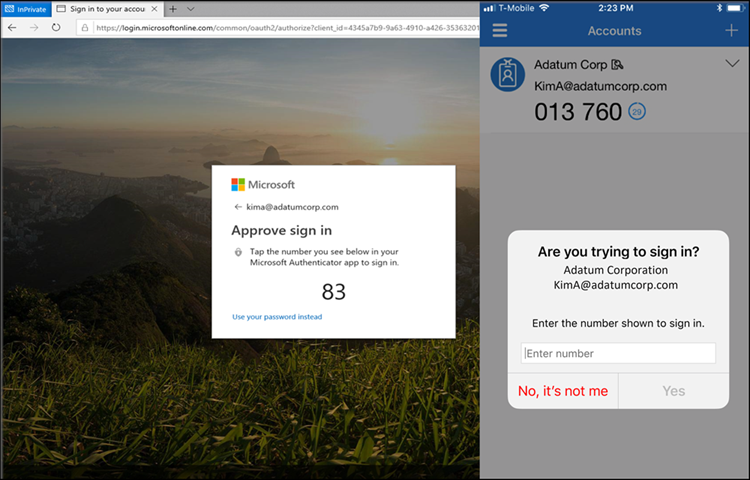
Microsoft forzará el MFA en su Centro de Administración a partir de febrero
 Etiquetas:
administrador
,
autenticación
,
ciberataque
,
MFA
,
microsoft
,
seguridad
|
0
comentarios
Microsoft exige MFA obligatorio para inicios de sesión en el Centro de administración de Microsoft 365
 Etiquetas:
administrador
,
autenticación
,
ciberseguridad
,
MFA
,
microsoft
,
seguridad
|
0
comentarios
Cuenta de usuario sin permisos de administrador en Windows
La mayoría de los usuarios de Windows emplea una cuenta de tipo administrador para “agilizar” el uso del sistema operativo, sin embargo, es más que sabido que esta práctica representa a la hora de la verdad toda una autopista para el malware, que en caso de ser ejecutado tendrá acceso a todo o casi todo el sistema, pudiendo así provocar enormes daños que a buen seguro forzarán la reinstalación.

Quitando a los usuarios de Windows los derechos de admin se minimiza el 94% de vulnerabilidades críticas

