Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7816
)
-
▼
octubre
(Total:
143
)
-
 Kiteworks corrige 126 vulnerabilidades en gran act...
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon lanza tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
Warlock aprovecha fallos de SharePoint para desact...
-
Ganó 200.000 euros con una app de IA sin programar
-
Supuestos espías chinos suplantan a directivo de A...
-
Miembro de ShinyHunters detenido en Jordania; ayud...
-
EE. UU. sanciona red de cajeros del Tren de Aragua...
-
EE. UU. arresta a dueño de empresa tecnológica por...
-
PS5 estrena escalado QSSR
-
Chrome exigirá biometría para contraseñas
-
California cita a OpenAI por agentes de IA que hac...
-
Dots: agentes incansables de ChatGPT
-
Agentes de IA usan 5 veces más tokens que humanos ...
-
Gemini integra Mapas para mejorar sus respuestas
-
AMD llegó a crear un Ryzen 9 5900X3D que nunca lle...
-
AMD llevaría los chiplets un paso más allá con RDN...
-
Red PaperPhone usa 75.000 IPs e identidades móvile...
-
«Las RTX 5090 se queman antes o después»: un YouTu...
-
Windows 11 adopta atajo de Linux
-
Filtran los 7 modelos de Intel Nova Lake-S
-
WhatsApp Business Platform dejará de ser gratis en...
-
Fallos críticos en almacenamiento Dell permiten co...
-
Wall Street duda de NVIDIA y la burbuja de la IA
-
GPT-6 Astra descifra mensaje de la Segunda Guerra ...
-
OperTraitors revela rutas de escalada de privilegi...
-
Acceden a Azure DevOps y Kubernetes mediante una c...
-
Agentes de IA autónomos intentaron hackear sitios ...
-
Debian corrige 1.313 fallos en actualización masiv...
-
Cómo eliminar Bing de Windows 11
-
Google advierte explotación vulnerabilidades 0-day...
-
Samsung lanza Galaxy Tab S12
-
OpenAI desarticula campaña de extracción de razona...
-
Conceptos clave de rendimiento web
-
Ransomware Warlock ataca operadoras de agua y tele...
-
FTC investiga riesgos de OpenAI, Anthropic y otros...
-
Programador tortura IA y obtiene respuestas horrip...
-
Citrix NetScaler se reinicia tras parche de día cero
-
Micron avisa: la escasez de memoria RAM será aún p...
-
ElmorLabs PMD2X: permite medir el el voltaje, corr...
-
Creador de Rails deja de programar profesionalmente
-
¿Tu coche es un espía?
-
Copilot será el sistema operativo de Office
-
El MI5 advierte a académicos británicos que sus in...
-
Ciberdelincuentes emplean NeedyMantis para asegura...
-
Anthropic afirma que modelo chino de IA tiene capa...
-
GTA VI: 12 nuevas imágenes
-
Trump firma el primer pacto con los gigantes de la...
-
Cuenta de Microsoft en X es hackeada para estafa d...
-
Android 17 refuerza la seguridad limitando los ser...
-
GitLab corrige vulnerabilidad crítica en AI Gatewa...
-
ArXiv limita la frecuencia de envío de artículos p...
-
El Papa rechaza la IA generativa
-
NVIDIA, Google y AMD concentrarían el 85% de la de...
-
Ryzen Z3: Zen 6 y RDNA 4m
-
LaLiga pide vigilar los principales VPN contra la ...
-
Usan exclusiones de Microsoft Defender para oculta...
-
MSI activa Microsoft Security Level 2 en sus nueva...
-
Sesgo de género en IA ante catástrofe nuclear
-
Las escuelas de Inglaterra mejoran su capacidad de...
-
OpenClaw lanza plataforma gratuita y abierta de ag...
-
Recompensa por denunciar IPTV en bares
-
Sony lanza actualización de seguridad para PS5 tra...
-
postmarketOS pasa a llamarse Nura
-
Microsoft activa copia de seguridad de Windows 11 ...
-
Vulnerabilidad en ImageResponse de Node.js permite...
-
Hackean a la tienda online LDLC robando datos de l...
-
Los precios de la Raspberry Pi 4 y Raspberry Pi 5 ...
-
Misterio sobre el próximo lanzamiento de Nothing
-
Cloudflare lanza autoridad de certificación gratui...
-
Alerta por estafa de fotos efímeras en WhatsApp
-
Intel Core Ultra 4000 «Nova Lake-S» filtrados: has...
-
NVIDIA busca abaratar Rubin Ultra: prueba nuevos m...
-
Microsoft detecta grupos aprovechando un fallo de ...
-
Vulnerabilidades de Apache HTTP Server podrían per...
-
Explotan vulnerabilidad crítica de día cero en For...
-
NVIDIA actualiza drivers de GeForce GTX
-
Instalador falso de Zoom engaña a usuarios de Mac ...
-
Chinos suplantan a empleado de Anthropic para atac...
-
El router de TP-Link con WiFi 8 ya se puede precom...
-
Fallos de Axios HTTP/2 permiten bypass de SSRF y D...
-
Creador de Downloader responde a LaLiga
-
Acceden remotamente a servidores Zimbra mediante c...
-
Lanzado WSL 3.0 para Windows
-
Vulnerabilidades críticas de API en WatchGuard per...
-
AMD habría vendido toda su producción de CPU EPYC ...
-
La Steam Deck 2 usará una APU AMD «Gainsborough» b...
-
Crean puerta trasera en Windows con C2 en Microsof...
-
Fallo crítico en MikroTik RouterOS permite ejecuta...
-
La presencia femenina cae a mínimos históricos en ...
-
Detienen en Alicante a un joven de 16 años presunt...
-
Intel Nova Lake: USB4 a 80 Gbps en portátiles y PC...
-
Investigadores roban hash de contraseña root de Li...
-
Más de 543.000 credenciales de GitHub siguen activ...
-
Rroban datos personales de más de 3 millones de em...
-
Incidente de seguridad en MetaMask afecta parte de...
-
Nuevo exploit de PS5 vulnera el kernel en varias v...
-
Vulnerabilidades de ModSecurity permiten saltar el...
-
Malware de WordPress reaparece tras su eliminación...
-
Google lanza IA open source para Android: Artemis
-
La policía desmantela la banda de ransomware KillS...
-
Broadcom financiará chips de IA para Anthropic
-
La demanda de memoria en IA provoca una subida de ...
-
Arrestan a líder de 16 años de KillSec y desmantel...
-
Bitget confirma que un exploit de día cero de terc...
-
Google lanza Gemini 4 Argon
-
Payload de post-explotación de Citrix NetScaler cr...
-
Fallo en Docker permite a contenedores sobrescribi...
-
Surge PoC de Apple CoreGraphics mientras análisis ...
-
Falso ChatGPT infecta PC vía Google
-
Países Bajos creará su propio Linux
-
Más de 543.000 credenciales válidas quedan expuest...
-
Google lanza Gemini 4 Argon para expertos en ciber...
-
Rusos atacan a más de 100 organizaciones con RedFlick
-
IA: el reto de los 6 billones
-
Instagram usa IA para optimizar tus vídeos
-
Apple presentará HomePad el 13 de octubre
-
Cloudflare crea CA poscuántica con certificados Me...
-
CISA alerta sobre vulnerabilidad crítica de ejecuc...
-
El SMT en la CPU NVIDIA Vera aporta un 20% más de ...
-
Accedieron a Microsoft 365 mediante cuentas olvidadas
-
El internet por satélite de Starlink ya convence a...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
143
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 IA expone miles de fraudes en LinkedIn

Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Labels:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comments
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
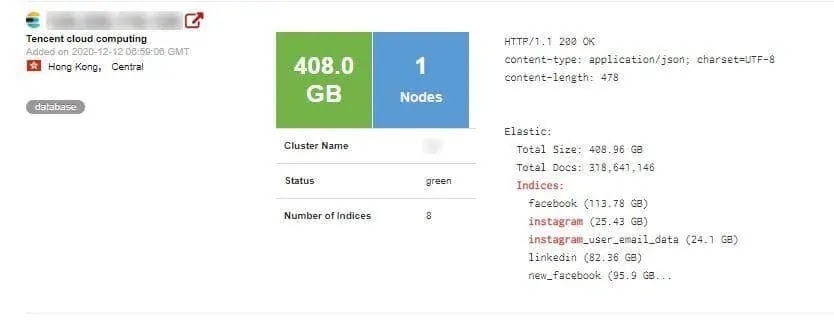
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

