Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8044
)
-
▼
octubre
(Total:
371
)
-
 Nueva herramienta de Anthropic para buscar vulnera...
-
AMD presenta IBS Memory Profiler para sus CPU Zen ...
-
IA escribe el 90% del código en China
-
FBI incauta herramientas de hacking vinculadas a C...
-
Citrix urge parchear vulnerabilidad crítica de RCE...
-
Chrome ya soporta JPEG XL vía Rust
-
AMD visita a Samsung para pedir más memoria HBM: S...
-
AWS lanza un entorno de pruebas de código abierto ...
-
IA reemplazará solo al 5% de trabajadores en una d...
-
Fallo en React Server Components permite congelar ...
-
Explotan fallo crítico de Citrix NetScaler para de...
-
Musk usará IA rival en Grok
-
CrowdStrike halla posible currículum de hacker ban...
-
Móviles Android económicos llegan al mercado con m...
-
Samsung Galaxy S27 Ultra, Pro, Plus y Base: precio...
-
Rastro de dinero confirma chats filtrados de banda...
-
Publican PoC de fallo en Telegram Desktop que perm...
-
Fallo grave de Nvidia podría provocar caídas en el...
-
La IA pone a prueba la ventilación del PC: inverti...
-
Intentos de ejecución remota de código aprovechan ...
-
Google: crea juegos con IA sin programar
-
Gitea corrige 27 fallos de seguridad, incluyendo b...
-
Caída de Google en España
-
Culpable de robar criptomonedas del exchange Urani...
-
Cisco alerta sobre fallos críticos que permiten el...
-
Cocreador de Empire Market condenado a 40 años de ...
-
Teams detecta audio y video sintéticos contra deep...
-
Usan reseñas negativas de hoteles para propagar ma...
-
Paramount llevará Cyberpunk 2077 al cine con una a...
-
FBI desmantela herramientas de hacking chinas util...
-
FBI desmantela centro de estafas en Ghana y incaut...
-
Herramienta de pentesting ARTEX AI empleada en rob...
-
Alerta: 16 extensiones maliciosas de Firefox supla...
-
Venderían claves API de VirusTotal en la dark web
-
IA de GitHub detecta contraseñas en el código ante...
-
wolfSSH 1.6.0 corrige 5 fallos de seguridad, inclu...
-
Usan Web3 y blockchain para ocultar ataques a cred...
-
Fallos críticos en Cisco Nexus permiten ejecución ...
-
La radiación de las antenas de telefonía comparada...
-
La NASA publica el vídeo de la reentrada de la cáp...
-
Por tacaños con la ciberseguridad, un ransomware l...
-
Ciberatacantes secuestran dominios de nivel superi...
-
Programador clona Adobe con IA y Rust: Artcraft
-
ZeroKeyUSB, un gestor de contraseñas de bolsillo q...
-
CEO de empresa de recuperación de ransomware es im...
-
Espías chinos en OpenAI y Anthropic
-
SynthID libera su detector de IA
-
Tu WiFi podría estar en este mapa OSINT
-
ChatGPT ahora crea gráficos e imágenes
-
RetinaRelay, una aplicación para poder utilizar un...
-
GPT-6 Astra hace trampas en StarCraft al no poder ...
-
Fallo crítico en inversores Sungrow permite acceso...
-
Publicado PoC de fallo de sesión en Zammad que per...
-
Publicado PoC de fallo crítico en LMCache que perm...
-
Portátiles RTX Spark: de 3.000 a 8.000 euros
-
Raspberry Pi OS ya disponible para PC
-
IA de Microsoft offline requiere PC carísimo
-
WhatsApp Android añade nueva pestaña de contactos
-
Splunk corrige fallo crítico que permite ejecución...
-
Publican PoC de fallo crítico en VMware VMXNET3 qu...
-
Elastic corrige 14 fallos de seguridad, uno permit...
-
EE. UU. ofrece 10 millones por hacker chino que in...
-
Claude Haiku 5.5: el modelo más barato con mejor p...
-
Malware PoeLLM ataca servidores de IA expuestos pa...
-
Utah permitirá recetas médicas mediante IA
-
FSR 4 llegará a APUs de AMD este año
-
CyberXero usa Claude Code, PentAGI y Cobalt Strike...
-
Las RTX 50 han subido un 66% su precio en lo que v...
-
Home Assistant 2026.10 ya está aquí: nuevos mapas ...
-
Google abre SynthID para detectar contenido IA
-
Microsoft y NVIDIA potencian la IA de Windows
-
EE. UU. ofrece hasta 10 millones de dólares por in...
-
Secuestran registros .gh, .sl y .as para obtener c...
-
Fallo en OpenAI permitió acceso gratuito a modelos...
-
Un homenaje tipográfico a las teclas del Commodore 64
-
SonicWall corrige 4 fallos de SMA1000, incluido un...
-
Silent Hill PT llega a PC
-
Infectan más de 100 webs con falsos controles de C...
-
Instagram: modo incógnito de pago
-
Earth Sirrush usa esteganografía PNG y plugins de ...
-
Instrucciones ocultas en páginas web diseñadas est...
-
IA de Anthropic halla fallo en Rejetto HFS que per...
-
Minoría de usuarios de IA domina el gasto
-
Agentes de IA de Tencent habrían extraído datos de...
-
Roban código de Rockstar, 78,6 millones de registr...
-
SonicWall alerta sobre un fallo de SSRF crítico en...
-
Amazon analizaría tu cuerpo según tus compras
-
Raspberry Pi Desktop llega a PC y Mac
-
Guía de placas base 2026
-
Usan anuncios falsos de IA para robar contraseñas ...
-
Person of Interest (Vigilados), una gran serie sob...
-
Meta lanza CRAM para Linux
-
Ubuntu 27.04 usará ntpd-rs por defecto
-
Mes de la Ciberseguridad 2026: No se lo pongas fácil
-
Multa de 7,8 millones de dólares a IQVIA por error...
-
Escaneo activo de vulnerabilidad crítica de RCE en...
-
PS5 Pro usada más cara que nueva en GameStop
-
Grave fallo en Atlassian permite a atacantes no au...
-
Vulnerabilidad crítica sin parchear en LMCache per...
-
Google suspende recompensas por errores en product...
-
LibreOffice rechaza la IA
-
OpenAI marcará textos de ChatGPT en la UE
-
Publican exploit para fallo crítico de Atlassian q...
-
Global Solar Atlas, un mapa para ver de un vistazo...
-
Sony abriría el cajón de sus sagas olvidadas: otro...
-
Vulnerabilidad en el plugin Ninja Forms permite ha...
-
Anthropic renueva su programa de seguridad para ex...
-
Backdoors en Linux suplantan herramientas de segur...
-
Microsoft contrata a joven que hackeó su plataforma
-
32 0-days explotados en Samsung S26, Pixel 10 y Op...
-
Vulnerabilidades críticas en WordPress permiten at...
-
Vulnerabilidades de OpenSSH permitirían recuperar ...
-
Windows 11: 1.000 millones de usuarios y retos pen...
-
Microsoft amplía la lista negra de Outlook con dos...
-
Vulnerabilidad en GitHub Copilot CLI permite robar...
-
Vulnerabilidades críticas de Apache Struts permite...
-
Afiliado de ransomware usa IA para atacar redes em...
-
Midnight Blizzard usa portales cautivos de hoteles...
-
Afectan infraestructura crítica y agua de EE. UU.
-
Desbloquea el arranque de Googlebook con Magisk
-
Hackean dos iglesias surcoreanas y filtran datos d...
-
ASOS hackeado: usuarios reciben notificaciones
-
Wikimedia afirma que agentes de OpenAI intentaron ...
-
Noruega planea prohibir gafas inteligentes en espa...
-
Element Pro no convence a los funcionarios de la UE
-
Nikkei reporta filtraciones en cuentas de correo d...
-
Una Sapphire RX 9070 XT con el conector 12V-2×6 se...
-
Meta y Microsoft limitan el uso de Claude AI
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
371
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Sitios ucranianos vulnerados distribuyen falsos avisos de Cloudflare para propagar el malware Psychedelic Stealer

 Labels:
Lunex Stealer aprovecha un fallo en los controladores de AMD para anular la seguridad y robar credenciales del navegador

Habilidades maliciosas de OpenClaw engañan a usuarios para ingresar contraseñas manualmente e infectar con AMOS
El Atomic macOS Stealer (AMOS), un conocido malware de robo de datos, ha cambiado radicalmente su método de propagación. En lugar de ocultarse dentro de descargas de software pirateado como solía hacer, los actores de amenazas ahora lo incrustan en habilidades maliciosas de OpenClaw —pequeños paquetes adicionales que amplían las capacidades de los agentes de IA en plataformas como OpenClaw—.

Nuevo malware MacSync roba datos a usuarios de macOS con apps firmadas digitalmente
Nuevo malware MacSync Stealer ataca a usuarios de macOS utilizando aplicaciones firmadas digitalmente. Una nueva versión del malware MacSync Stealer está atacando a usuarios de macOS a través de aplicaciones firmadas y autenticadas digitalmente, lo que supone un cambio importante en la forma en que se distribuye esta amenaza. A diferencia de las versiones anteriores que requerían que los usuarios pegaran comandos en Terminal, esta variante actualizada opera silenciosamente en segundo plano. El malware se disfraza como un instalador legítimo.

Malware puede robar tu cuenta de Google incluso si cambias la contraseña utilizando los tokens de sesión
Una grave vulnerabilidad relacionada con las Cookies en Chrome está permitiendo a atacantes hacerse con cuentas de Google ajenas sin permiso, incluso aunque el usuario haya cambiado recientemente la contraseña. Se trata de un malware del que, por suerte, la compañía ya tiene constancia. Google, de hecho, ha compartido una solución.

BunnyLoader, un nuevo Malware-as-a-Service
Eexpertos en ciberseguridad han identificado una nueva amenaza conocida como «BunnyLoader«, un servicio de malware enmarcado como MaaS (Malware-as-a-Service). Según el análisis reciente publicado por Niraj Shivtarkar y Satyam Singh, investigadores de Zscaler ThreatLabz, BunnyLoader ofrece una serie de funcionalidades, que incluyen la descarga y ejecución de un segundo payload, la extracción de credenciales de navegadores e información del sistema, entre otras.

Robo de cuentas comerciales de Facebook con NodeStealer
Investigadores de seguridad han descubierto una variante de Python del malware NodeStealer que está equipado para hacerse cargo por completo de las cuentas comerciales de Facebook, así como de desviar criptomonedas.

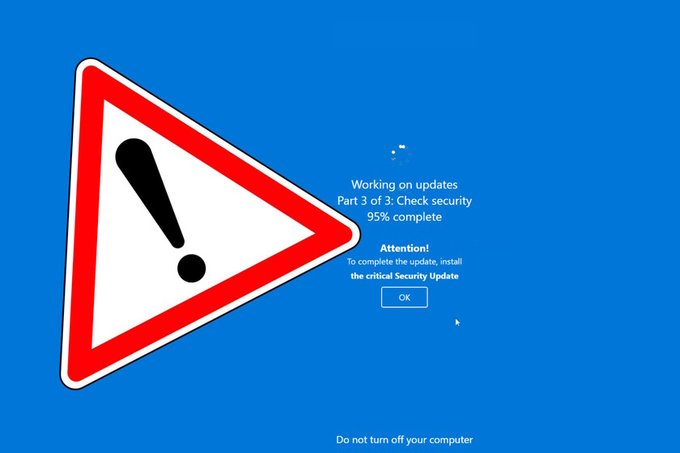
Cuidado con falsa pantalla de actualizaciones de Windows en el navegador a pantalla completa
Según advierte la compañía de ciberseguridad Malwarebytes, esta campaña se basa en el uso de popups: esas ventanitas del navegador que se abren en segundo plano y que, gracias a los sistemas de bloqueo publicitario cada vez son menos frecuentes.
Hackean el sistema de soporte al cliente de empresa VideoJuegos 2k
Recientemente, 2K Games ha sufrido un ataque dentro de su plataforma de soporte técnico. Dicha plataforma, fue hackeada y utilizada para dirigirse a los clientes, con tickets de soporte falsos con objetivo de enviar malware o Intentos de phishing para robar datos de los usuarios para suplantar su identidad y causar serios problemas a través de sus enlaces incrustados.

IBM prohíbe el uso de unidades de almacenamiento USB a todos sus empleados

