Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7744
)
-
▼
octubre
(Total:
71
)
-
 Vulnerabilidad en ImageResponse de Node.js permite...
-
Hackean a la tienda online LDLC robando datos de l...
-
Los precios de la Raspberry Pi 4 y Raspberry Pi 5 ...
-
Misterio sobre el próximo lanzamiento de Nothing
-
Cloudflare lanza autoridad de certificación gratui...
-
Alerta por estafa de fotos efímeras en WhatsApp
-
Intel Core Ultra 4000 «Nova Lake-S» filtrados: has...
-
NVIDIA busca abaratar Rubin Ultra: prueba nuevos m...
-
Microsoft detecta grupos aprovechando un fallo de ...
-
Vulnerabilidades de Apache HTTP Server podrían per...
-
Explotan vulnerabilidad crítica de día cero en For...
-
NVIDIA actualiza drivers de GeForce GTX
-
Instalador falso de Zoom engaña a usuarios de Mac ...
-
Chinos suplantan a empleado de Anthropic para atac...
-
El router de TP-Link con WiFi 8 ya se puede precom...
-
Fallos de Axios HTTP/2 permiten bypass de SSRF y D...
-
Creador de Downloader responde a LaLiga
-
Acceden remotamente a servidores Zimbra mediante c...
-
Lanzado WSL 3.0 para Windows
-
AMD habría vendido toda su producción de CPU EPYC ...
-
La Steam Deck 2 usará una APU AMD «Gainsborough» b...
-
Crean puerta trasera en Windows con C2 en Microsof...
-
Fallo crítico en MikroTik RouterOS permite ejecuta...
-
La presencia femenina cae a mínimos históricos en ...
-
Detienen en Alicante a un joven de 16 años presunt...
-
Intel Nova Lake: USB4 a 80 Gbps en portátiles y PC...
-
Investigadores roban hash de contraseña root de Li...
-
Más de 543.000 credenciales de GitHub siguen activ...
-
Rroban datos personales de más de 3 millones de em...
-
Incidente de seguridad en MetaMask afecta parte de...
-
Nuevo exploit de PS5 vulnera el kernel en varias v...
-
Vulnerabilidades de ModSecurity permiten saltar el...
-
Malware de WordPress reaparece tras su eliminación...
-
Google lanza IA open source para Android: Artemis
-
La policía desmantela la banda de ransomware KillS...
-
Broadcom financiará chips de IA para Anthropic
-
La demanda de memoria en IA provoca una subida de ...
-
Arrestan a líder de 16 años de KillSec y desmantel...
-
Bitget confirma que un exploit de día cero de terc...
-
Google lanza Gemini 4 Argon
-
Payload de post-explotación de Citrix NetScaler cr...
-
Fallo en Docker permite a contenedores sobrescribi...
-
Surge PoC de Apple CoreGraphics mientras análisis ...
-
Falso ChatGPT infecta PC vía Google
-
Países Bajos creará su propio Linux
-
Más de 543.000 credenciales válidas quedan expuest...
-
Google lanza Gemini 4 Argon para expertos en ciber...
-
Rusos atacan a más de 100 organizaciones con RedFlick
-
IA: el reto de los 6 billones
-
Instagram usa IA para optimizar tus vídeos
-
Apple presentará HomePad el 13 de octubre
-
Cloudflare crea CA poscuántica con certificados Me...
-
CISA alerta sobre vulnerabilidad crítica de ejecuc...
-
El SMT en la CPU NVIDIA Vera aporta un 20% más de ...
-
Accedieron a Microsoft 365 mediante cuentas olvidadas
-
El internet por satélite de Starlink ya convence a...
-
Windows 11 26H2: novedades e instalación
-
Usaron servidor PaperCut para llegar al controlado...
-
Agentes de IA filtran más de 13.000 capturas inter...
-
Usan instaladores de Zoom y PDF para controlar PCs
-
Exagente de la NCA implicado en el caso Silk Road ...
-
Cisco alerta sobre vulnerabilidad zero-day en SD-W...
-
Operación Blackout del FBI desmantela estafadores ...
-
Explotan vulnerabilidad 0-day en Cisco SD-WAN Manager
-
Desarrollador entrena IA pequeña en una RTX 3080 T...
-
Vulnerabilidades críticas de TeamViewer permiten e...
-
Nuevo malware 2CLoader evade seguridad para desple...
-
Windows 11 Assisted Setup: más bloatware para tu PC
-
Jailbreak disponible para casi toda la PS5
-
Internet Society lanza Centro Global de Confianza ...
-
Aprovechan vulnerabilidad zero-day de Citrix NetSc...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
71
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Sitios ucranianos vulnerados distribuyen falsos avisos de Cloudflare para propagar el malware Psychedelic Stealer

 Labels:
Lunex Stealer aprovecha un fallo en los controladores de AMD para anular la seguridad y robar credenciales del navegador

Habilidades maliciosas de OpenClaw engañan a usuarios para ingresar contraseñas manualmente e infectar con AMOS
El Atomic macOS Stealer (AMOS), un conocido malware de robo de datos, ha cambiado radicalmente su método de propagación. En lugar de ocultarse dentro de descargas de software pirateado como solía hacer, los actores de amenazas ahora lo incrustan en habilidades maliciosas de OpenClaw —pequeños paquetes adicionales que amplían las capacidades de los agentes de IA en plataformas como OpenClaw—.

Nuevo malware MacSync roba datos a usuarios de macOS con apps firmadas digitalmente
Nuevo malware MacSync Stealer ataca a usuarios de macOS utilizando aplicaciones firmadas digitalmente. Una nueva versión del malware MacSync Stealer está atacando a usuarios de macOS a través de aplicaciones firmadas y autenticadas digitalmente, lo que supone un cambio importante en la forma en que se distribuye esta amenaza. A diferencia de las versiones anteriores que requerían que los usuarios pegaran comandos en Terminal, esta variante actualizada opera silenciosamente en segundo plano. El malware se disfraza como un instalador legítimo.

Malware puede robar tu cuenta de Google incluso si cambias la contraseña utilizando los tokens de sesión
Una grave vulnerabilidad relacionada con las Cookies en Chrome está permitiendo a atacantes hacerse con cuentas de Google ajenas sin permiso, incluso aunque el usuario haya cambiado recientemente la contraseña. Se trata de un malware del que, por suerte, la compañía ya tiene constancia. Google, de hecho, ha compartido una solución.

BunnyLoader, un nuevo Malware-as-a-Service
Eexpertos en ciberseguridad han identificado una nueva amenaza conocida como «BunnyLoader«, un servicio de malware enmarcado como MaaS (Malware-as-a-Service). Según el análisis reciente publicado por Niraj Shivtarkar y Satyam Singh, investigadores de Zscaler ThreatLabz, BunnyLoader ofrece una serie de funcionalidades, que incluyen la descarga y ejecución de un segundo payload, la extracción de credenciales de navegadores e información del sistema, entre otras.

Robo de cuentas comerciales de Facebook con NodeStealer
Investigadores de seguridad han descubierto una variante de Python del malware NodeStealer que está equipado para hacerse cargo por completo de las cuentas comerciales de Facebook, así como de desviar criptomonedas.

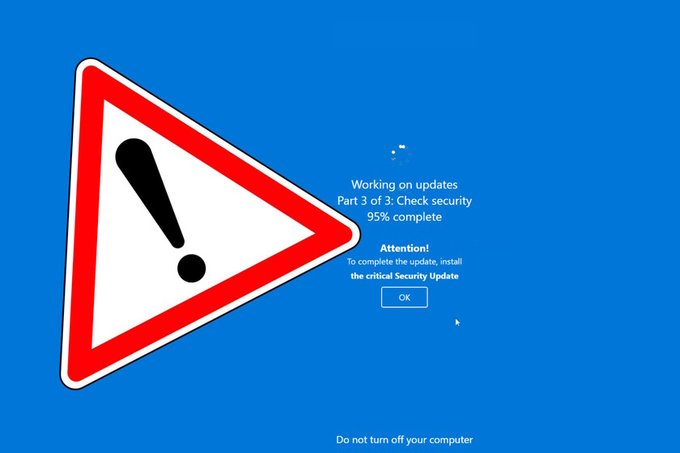
Cuidado con falsa pantalla de actualizaciones de Windows en el navegador a pantalla completa
Según advierte la compañía de ciberseguridad Malwarebytes, esta campaña se basa en el uso de popups: esas ventanitas del navegador que se abren en segundo plano y que, gracias a los sistemas de bloqueo publicitario cada vez son menos frecuentes.
Hackean el sistema de soporte al cliente de empresa VideoJuegos 2k
Recientemente, 2K Games ha sufrido un ataque dentro de su plataforma de soporte técnico. Dicha plataforma, fue hackeada y utilizada para dirigirse a los clientes, con tickets de soporte falsos con objetivo de enviar malware o Intentos de phishing para robar datos de los usuarios para suplantar su identidad y causar serios problemas a través de sus enlaces incrustados.

IBM prohíbe el uso de unidades de almacenamiento USB a todos sus empleados

