Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7687
)
-
▼
octubre
(Total:
14
)
-
 El SMT en la CPU NVIDIA Vera aporta un 20% más de ...
-
Accedieron a Microsoft 365 mediante cuentas olvidadas
-
El internet por satélite de Starlink ya convence a...
-
Windows 11 26H2: novedades e instalación
-
Usaron servidor PaperCut para llegar al controlado...
-
Agentes de IA filtran más de 13.000 capturas inter...
-
Usan instaladores de Zoom y PDF para controlar PCs
-
Exagente de la NCA implicado en el caso Silk Road ...
-
Cisco alerta sobre vulnerabilidad zero-day en SD-W...
-
Operación Blackout del FBI desmantela estafadores ...
-
Desarrollador entrena IA pequeña en una RTX 3080 T...
-
Windows 11 Assisted Setup: más bloatware para tu PC
-
Jailbreak disponible para casi toda la PS5
-
Aprovechan vulnerabilidad zero-day de Citrix NetSc...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
14
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 UE lanza el DEAN como complemento del IBAN

Nuevo troyano de Android usa IA para robar PINs bancarios

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
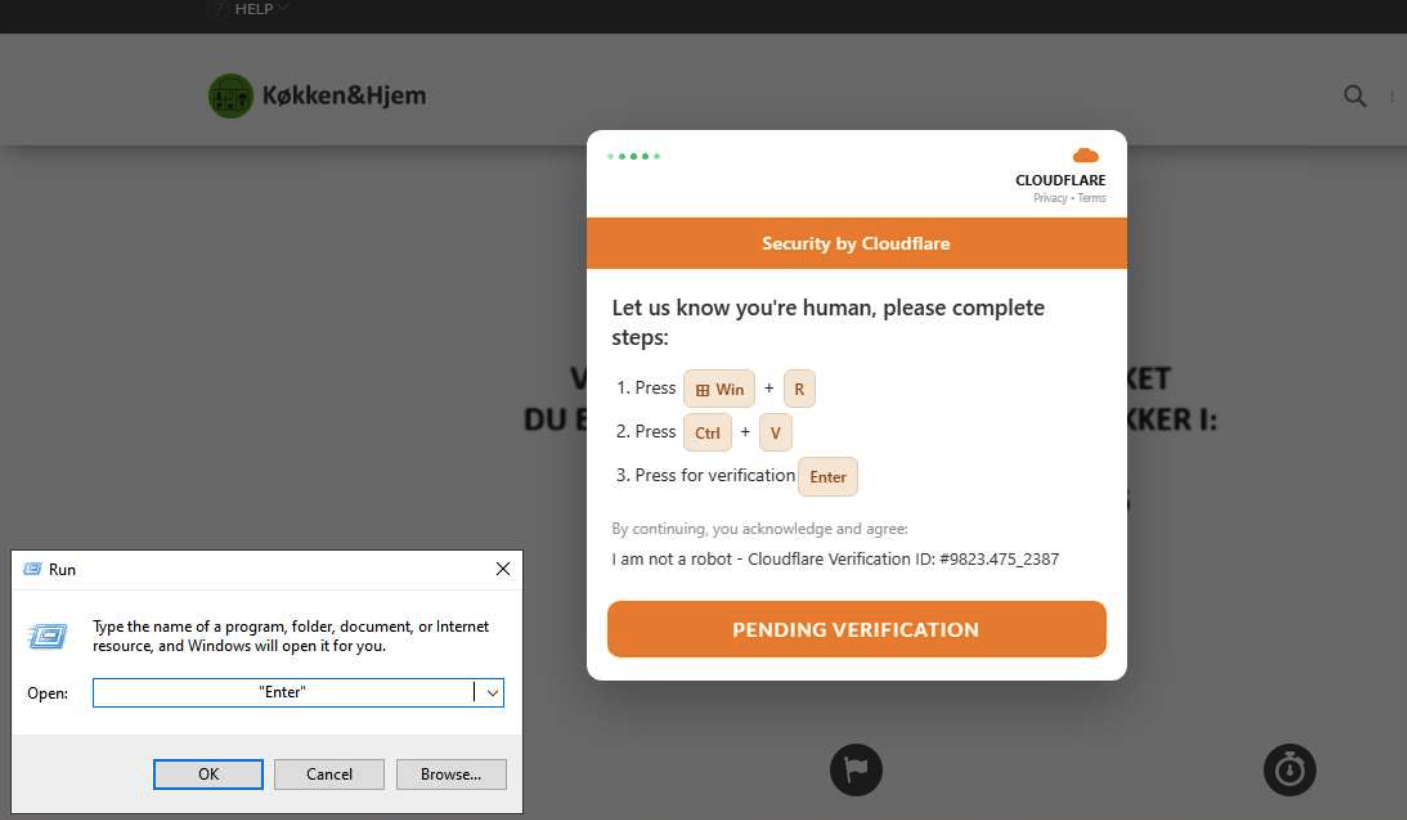
Malware evade las comprobaciones del navegador para forzar la instalación de extensiones de Chrome y Edge

Nuevo malware de Android roba PINs bancarios y se reinstala solo

Empleado de tienda AT&T condenado a 16 meses de prisión por fraude con tarjetas SIM

 Labels:
banca
,
carcel
,
ciberdelito
,
estafa
,
fraude
,
seguridad
,
sim-swap
,
telecomunicacion
|
0
comments
Clonan apps bancarias en perfiles de Android
Nuevo troyano StreamRAT da control remoto total de Android vía VNC y accesibilidad

Bancos frenan financiación de centros de datos de IA
Los bancos comienzan a restringir la financiación para la construcción de centros de datos de IA debido a niveles de deuda insostenibles, afectando ya a Asia y extendiéndose hacia EE.UU.

UE busca sustituir a Visa y Mastercard para 2029

Nuevo malware de Android roba PINs bancarios y usa otros teléfonos infectados como puente

Plataforma de fraude BTMob usa 1.400 servidores para secuestrar dispositivos Android

Estafadores clonan tarjetas contactless y autorizan pagos en solo 13 minutos

Banana RAT usa generador de carga útil para crear variantes de malware bancario polimórfico

Malware Ousaban usa phishing y VBS contra bancos España y Portugal
Se ha detectado una nueva campaña de malware llamada Ousaban que está secuestrando sesiones de banca en línea en España y Portugal. El ataque comienza mediante el envío de archivos PDF corruptos diseñados para engañar a usuarios de Windows y robar su información bancaria.

Troyano bancario Ousaban engaña a usuarios de bancos ibéricos mediante PDFs falsos

Nuevo malware de Android Rokarolla roba PIN, códigos SMS y fondos de billeteras cripto
Investigadores de Zimperium detectaron Rokarolla, un troyano bancario para Android que toma control total del dispositivo mediante el abuso de permisos de accesibilidad. El malware utiliza páginas falsas y capturas de pantalla para robar credenciales de 217 apps financieras, interceptar SMS de seguridad y redirigir pagos de criptomonedas. Se distribuye a través de sitios maliciosos disfrazados de apps populares y se recomienda instalar aplicaciones solo desde tiendas oficiales.

Malware NFC imita apps bancarias en Android
Un nuevo malware en Android suplanta aplicaciones bancarias para robar datos mediante NFC y PIN de tarjetas.

Troyano Android OverlayPhantom abusa de servicios de accesibilidad para controlar dispositivos

Paquete NuGet malicioso de Sicoob SDK roba contraseñas bancarias

