Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7889
)
-
▼
octubre
(Total:
216
)
-
 El candado con círculo en WhatsApp: qué es y por q...
-
S26, Pixel 10a y S27 serán más caros
-
Kagi libera Orion como código abierto y deja Linux...
-
Atlassian corrige vulnerabilidades críticas en nue...
-
RemoveMacAI libera 12GB eliminando modelos de Appl...
-
GPT-6 descifra mensaje napoleónico de 217 años
-
Gemini de Google pronto podrá controlar tu ordenador
-
Windows 11 26H2 optimiza el uso de RAM
-
Fallo en Microsoft Exchange permite a atacantes au...
-
Alexa no deja de cantar la la la
-
Actualización de Windows 11 KB5124010 cierra apps,...
-
Cualquier web puede ser un campo de tiro y ahora p...
-
IA califica a Renfe como la peor empresa
-
Apple restringe el acceso total al disco de macOS ...
-
IA de Google halla más de 500 fallos XSS y crea ex...
-
Anthropic reportó amenaza de mujer en Florida vía ...
-
Intentos de explotación del SDK Jungle de Realtek ...
-
Investigador se infiltra en red de lavado de Lazar...
-
Anuncios en imágenes de ChatGPT
-
Ajedrez automático con Raspberry Pi 5
-
Exynos 2700 llega a los Galaxy S27
-
IA acaba con pagos de Google por fallos de código
-
ChatGPT marcará sus textos invisiblemente
-
El SoC Kirin 9050 Pro de Huawei usa dos dies en ve...
-
Apple reforzará el acceso total al disco en macOS ...
-
LaLiga busca bloquear 11 webs y apps de IPTV piratas
-
GTA VI en PC podría llegar en noviembre
-
Filtración de datos en Dinamarca expone registros ...
-
Telefónica revoluciona la IA en la Música Clásica
-
Ciberatacantes aprovechan fallo en Rejetto HFS par...
-
Nueva vulnerabilidad de día cero en NetScaler prov...
-
Presidente surcoreano ordena revisiones de segurid...
-
Herramienta de código abierto diseña LEGOs de más ...
-
Instala Windows 11 26H2 en CPUs no compatibles con...
-
Intel no es fiable: un cliente compra 4 procesador...
-
Alemania estrena una tarifa de la luz enfocada a g...
-
AgtaBackup RAT usa páginas falsas de Microsoft Sto...
-
RSA lanza Agent ID para asegurar agentes de IA y s...
-
Ataques de cadena de suministro usan equipos de de...
-
Microsoft elimina función mítica de Skins en Windo...
-
Kit Milk Dragon AiTM usa relay OTP y keylogging pa...
-
Instala Windows 11 26H2 en PCs no compatibles
-
AOC presenta monitor de 1000 Hz
-
Ventoy: revitaliza tus memorias USB
-
Etiquetas de historial de Safari revelan navegació...
-
Schwarzenegger supervisa escena Terminator 2 robot...
-
Fallo crítico en Capacitor permite acceso a datos ...
-
Una GeForce RTX 4090 Founders Edition pierde parte...
-
Tornyol: el dron que caza mosquitos autónomamente
-
GIGABYTE AI TOP ATOM llega con 64 GB
-
Android XR llega a Samsung en noviembre
-
Windows 11 26H2 solo beneficia a PCs con mucha RAM
-
Windows 11 mejora para jugadores mediante Advanced...
-
El secreto final de PlayStation 2
-
Nueva PS5 más resistente
-
Fuga en OpenAI: la IA ya no admite errores
-
Google frena el uso de Gemini en Meta
-
Usan SQL Server de Microsoft para filtrar datos
-
Vulnerabilidades en cPanel/WHM permiten ejecutar c...
-
EE. UU. sanciona a miembros del Tren de Aragua por...
-
Copias de WordPress expuestas: mina de credenciale...
-
Fallo crítico en Red Hat Satellite permitiría robo...
-
OpenAI despide a tres investigadores de seguridad ...
-
Dell urge a los administradores a corregir fallos ...
-
Vulnerabilidad de cookies permite saltar MFA de En...
-
Tiendas comienzan a pedir un DNI al comprar una RT...
-
Google Search desploma el tráfico web un 40%
-
Explotan vulnerabilidades 0-day en Zammad para eje...
-
Cuentas gratuitas de iCloud permitirían suplantar ...
-
Guía rápida de Intel Nova Lake-S
-
Vercel confirma escape de VM KVM y premia a invest...
-
Kiteworks corrige 126 vulnerabilidades en gran act...
-
WhatsApp presenta chats restringidos
-
Google mantiene sus resúmenes de IA pese a demandas
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon presenta tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
Warlock aprovecha fallos de SharePoint para desact...
-
Ganó 200.000 euros con una app de IA sin programar
-
Supuestos espías chinos suplantan a directivo de A...
-
Miembro de ShinyHunters detenido en Jordania; ayud...
-
EE. UU. sanciona red de cajeros del Tren de Aragua...
-
EE. UU. arresta a dueño de empresa tecnológica por...
-
PS5 estrena escalado QSSR
-
Chrome exigirá biometría para contraseñas
-
California cita a OpenAI por agentes de IA que hac...
-
Dots: agentes incansables de ChatGPT
-
Agentes de IA usan 5 veces más tokens que humanos ...
-
Gemini integra Mapas para mejorar sus respuestas
-
AMD llegó a crear un Ryzen 9 5900X3D que nunca lle...
-
AMD llevaría los chiplets un paso más allá con RDN...
-
Red PaperPhone usa 75.000 IPs e identidades móvile...
-
«Las RTX 5090 se queman antes o después»: un YouTu...
-
Windows 11 adopta atajo de Linux
-
Filtran los 7 modelos de Intel Nova Lake-S
-
WhatsApp Business Platform dejará de ser gratis en...
-
Fallos críticos en almacenamiento Dell permiten co...
-
Wall Street duda de NVIDIA y la burbuja de la IA
-
GPT-6 Astra descifra mensaje de la Segunda Guerra ...
-
OperTraitors revela rutas de escalada de privilegi...
-
Acceden a Azure DevOps y Kubernetes mediante una c...
-
Agentes de IA autónomos intentaron hackear sitios ...
-
Debian corrige 1.313 fallos en actualización masiv...
-
Cómo eliminar Bing de Windows 11
-
Google advierte explotación vulnerabilidades 0-day...
-
Samsung lanza Galaxy Tab S12
-
OpenAI desarticula campaña de extracción de razona...
-
Conceptos clave de rendimiento web
-
Ransomware Warlock ataca operadoras de agua y tele...
-
FTC investiga riesgos de OpenAI, Anthropic y otros...
-
Programador tortura IA y obtiene respuestas horrip...
-
Citrix NetScaler se reinicia tras parche de día cero
-
Micron avisa: la escasez de memoria RAM será aún p...
-
ElmorLabs PMD2X: permite medir el el voltaje, corr...
-
Creador de Rails deja de programar profesionalmente
-
¿Tu coche es un espía?
-
Copilot será el sistema operativo de Office
-
El MI5 advierte a académicos británicos que sus in...
-
Ciberdelincuentes emplean NeedyMantis para asegura...
-
Anthropic afirma que modelo chino de IA tiene capa...
-
GTA VI: 12 nuevas imágenes
-
Trump firma el primer pacto con los gigantes de la...
-
Cuenta de Microsoft en X es hackeada para estafa d...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
216
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Investigador se infiltra en red de lavado de Lazarus tras hackeo de 1.500 millones en Bybit
El investigador de blockchain ZachXBT logró infiltrarse en una red de blanqueo de criptomonedas china vinculada al Lazarus Group de Corea del Norte, tras el hackeo de 1.500 millones de dólares a Bybit. Mediante el análisis de chats privados y registros públicos, ZachXBT ayudó a congelar los fondos robados y a exponer a los operadores responsables de gestionar el dinero de varios robos masivos.

Malware de WordPress usa plugin oculto y C2 de blockchain para no ser detectado
Se ha detectado una nueva variante de malware para WordPress que utiliza un plugin oculto, acceso de administrador robado y un canal de comando basado en blockchain para mantenerse activo en los sitios comprometidos. Esta amenaza está diseñada para sobrevivir a los esfuerzos comunes de limpieza mientras recopila silenciosamente datos sensibles de los servidores afectados, instalándose específicamente como un plugin de "uso obligatorio" (must-use plugin).

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
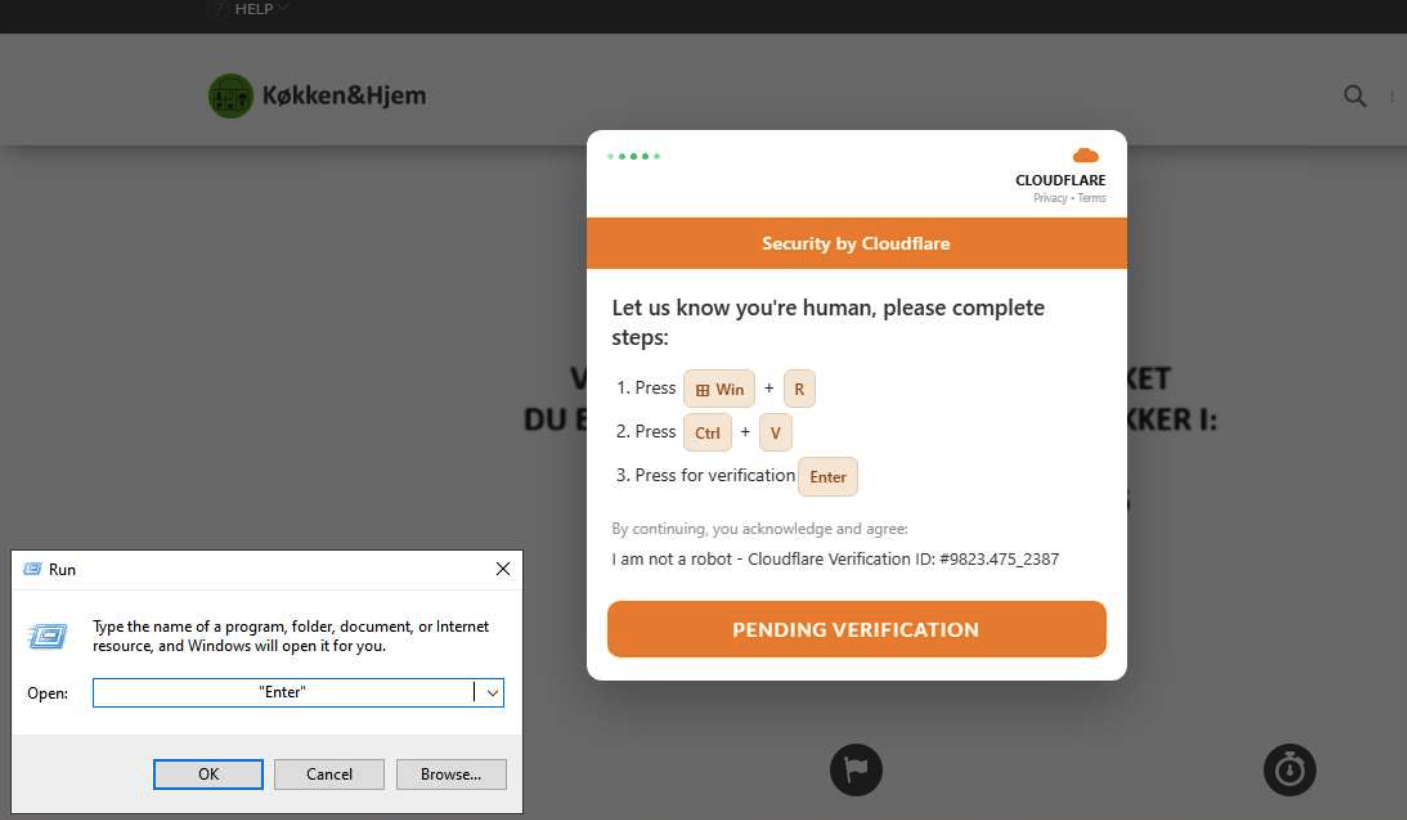
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Malware bancario del Kremlin secuestra Chrome y Edge para robar credenciales y tokens de sesión

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Más de 5.400 webs hackeadas distribuyen el malware ClickFix alojado en la blockchain

Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

Botnet Aeternum usa contratos de Polygon para C2 resistente a bajas

 Labels:
blockchain
,
botnet
,
ciberseguridad
,
contrato inteligente
,
malware
,
polygon
|
0
comments
DeadLock Ransomware usa Polygon para evitar ser detectado

Botnet DDoS Dysphoria se extiende a 200.000 dispositivos en todo el mundo

La botnet de IoT Dysphoria implementa C2 de blockchain y relés de víctimas tras la interrupción de JackSkid

Siete paquetes maliciosos de Vite en npm emplean C2 de blockchain para distribuir un RAT
Investigadores de Checkmarx detectaron ViteVenom, una campaña de ataques a la cadena de suministro con siete paquetes maliciosos de npm dirigidos al ecosistema Vite. Esta operación, atribuida al actor SuccessKey, utiliza una infraestructura de mando y control basada en blockchain para entregar un troyano de acceso remoto. Se recomienda a los usuarios eliminar estos paquetes inmediatamente, auditar sus dependencias y rotar todas sus credenciales.

Paquetes de Go y npm comprometidos utilizan tareas de VS Code para desplegar un infostealer de Python
Investigadores detectaron paquetes maliciosos de npm y Go que utilizan tareas automatizadas de VS Code y archivos de fuentes falsos para infectar sistemas. Esta campaña, atribuida a Corea del Norte, despliega un backdoor y un programa en Python diseñado para robar credenciales, billeteras de criptomonedas y datos de desarrolladores. Se recomienda eliminar los paquetes afectados y cambiar todas las contraseñas y tokens de seguridad inmediatamente.

ClearFake usa contratos inteligentes de BSC Testnet para un C2 resistente

Vulnerabilidad de día cero en Litecoin explotada en ataque DoS, afecta a grandes pools de minería
Una vulnerabilidad crítica de día cero en la red de Litecoin fue explotada activamente para lanzar un ataque de denegación de servicio (DoS), interrumpiendo temporalmente las operaciones en los principales grupos de minería antes de que los desarrolladores lanzaran un parche completo. Investigadores de seguridad confirmaron que la falla permitía a los actores de amenazas inyectar una transacción MWEB (MimbleWimble Extension Block) inválida en nodos sin parchear, lo que desencadenaba una cascada de problemas en la red.

Hackers de Corea del Norte principales sospechosos del robo de más de 250 millones de euros en criptomonedas
Hackers de Corea del Norte son los principales sospechosos del robo de más de 250 millones de euros en criptomonedas (3.700 bitcoins) a una plataforma de inversión, provocando el desplome de la seguridad blockchain.

Atacantes aprovechan CVE-2026-39987 para difundir puerta trasera basada en blockchain mediante Hugging Face

El criptógrafo británico Adam Back es el creador secreto de Bitcoin
La búsqueda de Satoshi Nakamoto ha vuelto a señalar a un candidato probable, Adam Back, gracias a un artículo del New York Times que establece sorprendentes paralelismos entre ambos. Back niega ser Satoshi, afirmando que todo es solo una coincidencia y un sesgo de confirmación por parte del reportero. La investigación, de 40 páginas, repasa décadas de evidencia para intentar demostrar lo contrario.

