Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9364
)
-
▼
noviembre
(Total:
530
)
-
 SilentAir vulnera redes de telecomunicaciones asiá...
-
FireCuda Forge: ¿está justificado el almacenamient...
-
Check Point alerta sobre una vulnerabilidad zero-d...
-
Contrabando masivo de GPUs de Nvidia podría causar...
-
EE. UU. congela 2.700 millones de dólares robados ...
-
OpenAI lanza dos herramientas de IA para automatiz...
-
Supervisor policial británico advierte que el reco...
-
Policía rastrea pagos de IPTV en Fire TV
-
Ciberdelincuentes aprovechan fallos de PHP2Shell e...
-
AMD Siren Halo apunta a GDDR7 para su GPU y abre c...
-
CORSAIR HX1000i SHIFT CRYSTAL: fuente con diseño t...
-
Filtración de datos en TSMC: datos de empleados ex...
-
Ejércitos robóticos en menos de 15 años
-
MacBook Pro provoca dolores de cabeza
-
Caos en BrickLink: el mercado de Lego permanece fu...
-
Beast Ransomware usa panel oculto ‘666’ para cifra...
-
Gaudí, un juego de mesa que recorre la vida y obra...
-
Tesla y SpaceX podrían fusionarse
-
Mercadona acelera su IA con Ploot
-
Google optimiza IA eliminando Python
-
Seguridad de Windows 10 post 2025
-
OpenAI lanza herramientas de seguridad y advierte ...
-
Gemini 4 Hydrogen ya disponible
-
La caída de Microsoft 365 persiste 14 horas más ta...
-
Identificado ruso de 36 años como admin de Qilin R...
-
Lenovo advierte fallo grave en servidores que rest...
-
Vulnerabilidad crítica en Red Hat Quay permite sec...
-
Kmorp evita reinicios al sustituir kernels fallidos
-
Prime Video lanza nuevo servicio en España
-
La policía desmantela la infraestructura de los ma...
-
Comparativa rendimiento EPYC 9996 Venice (256 Core...
-
Puedes conseguir varios meses de Starlink gratis, ...
-
Bloodborne PC ya tiene trazado de trayectorias
-
Diferencia entre cifrado y anonimato al navegar: q...
-
Por qué 3 o 4 dispositivos pueden saturar la red m...
-
Samaritano del software repara certificados indios...
-
Malware espía Gmail tras cambiar contraseña
-
Google integra Gemini 4 Hydrogen en su buscador
-
Caída masiva de Outlook
-
Fallo de seguridad en AWS MCP Gateway permite acce...
-
Caída de Microsoft Teams en Norteamérica
-
Citrix corrige 12 vulnerabilidades en NetScaler y ...
-
Grave fallo en Red Hat Quay permite a atacantes le...
-
AlphaGenome 2 de Google optimiza la creación de fá...
-
Jensen Huang dimite y Colette Kress asume el mando...
-
Europol desmantela servidores y dominios vinculado...
-
Xbox Cloud Gaming gratis con anuncios
-
Xbox Series S: la consola que hoy tiene sentido
-
El padre de Zen desvela las decisiones de AMD para...
-
LG lanza monitor gaming de 1.000 Hz
-
IA de Microsoft halla fallo crítico en Rust de hac...
-
Google pone a prueba la seguridad de Signal
-
Gemini ya disponible en Apple CarPlay
-
Microsoft retira versión de Windows 11 por riesgo ...
-
Google Cloud advierte que tres fallos en CPUs AMD ...
-
Roban camiones de hardware tecnológico
-
Fallo RCE en PAN-OS de Palo Alto permite ejecutar ...
-
MSI EdgeMesa N con RTX Spark
-
Nintendo golpea la piratería de Switch y cierra 14...
-
Fallo crítico en MongoDB permite tumbar servidores...
-
ScreenConnect para desplegar malware en 48 organiz...
-
CD Projekt RED usa IA para la voz de Geralt
-
Roban 100GB de datos de Maersk
-
Musk quiere a Jensen Huang en Tesla
-
Chrome corrige 83 fallos de seguridad, 5 críticos ...
-
RTX 5090 de 96 GB a precio récord: casi 1 millón d...
-
Grave fallo de pre-autenticación en MongoDB (CVE-2...
-
Node.js corrige 16 fallos de seguridad que exponía...
-
Más de 4.800 cuentas de GitHub comprometidas ejecu...
-
EUDI Wallet: el DNI europeo digital
-
Grave fallo de Apache HTTP/2 podría permitir la ej...
-
PS5 supera los 100 millones consolas vendidas
-
Microsoft halla con IA 59 fallos de seguridad en e...
-
Directivas de Grupo de Windows para desplegar Citr...
-
Nintendo ataca más los modchips de Switch
-
Las MSI GeForce RTX 5080 será hasta 1.080 euros má...
-
Qué ventajas tiene combinar un NAS con Google Driv...
-
Robar claves API y credenciales explotando fallos ...
-
Guerra de robots en Ucrania y Rusia
-
Vulnerabilidades de Escritorio Remoto de Windows p...
-
IA en Alemania: 800.000 empleos sustituidos y creados
-
La Comisión Europea propone prohibir las mecánicas...
-
Esta letra cirílica se ve igual, pero cambia por c...
-
MacBook Pro con logo iluminado: reparación costosa
-
Grave fallo en Zoom Workplace podría permitir la e...
-
IA revive a Darling para macOS en Linux
-
Ubuntu 26.10 bloquea certificados SSL revocados en...
-
AMD Zen 6, arquitectura al detalle: mejor Fronted,...
-
Aerolínea bloquea compras con IA
-
Microsoft pagará por usar tu ordenador
-
Marcos de hacking de IA detectados en servidores a...
-
Altman busca crear un nuevo smartphone con Samsung
-
Lanzan Flipper One para hackers
-
Móvil Android encendido 11 años: el desenlace
-
Así es el Arm Cortex-M42, el SoC para móviles y po...
-
Plataforma de pentesting AntiFox AI vinculada a at...
-
Synology publica dos vulnerabilidades críticas en DSM
-
Vulnerabilidades de Windows BitLocker permiten sal...
-
iOS 27.2.1 corrige fallos de seguridad
-
Claude Code detecta técnica para convertir neurona...
-
IA desplaza a mítico desarrollador de Linux
-
UE prohíbe loot boxes y suscripciones trampa
-
GTA VI a 30 FPS y Ray Tracing en PS5 Pro
-
N-able lanza parche urgente tras apagón mundial po...
-
Seagate FireCuda Forge: el regreso de los SSHD lle...
-
Apple cierra su comunidad oficial de soporte tras ...
-
Gemini 4 Carbon cuesta 99,99 euros mensuales
-
Más de 35.000 aplicaciones creadas con Grok quedan...
-
Git corrige 6 vulnerabilidades de seguridad que pe...
-
La VPN gratuita de Firefox no tiene límite de dato...
-
GIGABYTE lanza AI TOP AERO
-
AMD Zen 6 ya es oficial: estos son todos los model...
-
Google lanza Gemini 4 Carbon con acceso limitado a...
-
Microsoft soluciona 1.259 vulnerabilidades, incluy...
-
NVIDIA ya habría cancelado su GeForce RTX 5080 de ...
-
GTA VI ya disponible y bate récords
-
Vulnerabilidad RCE en Windows Active Directory per...
-
Microsoft confirma hackeo de Outlook para robar ha...
-
Vulnerabilidad crítica Fortinet2Shell permite RCE ...
-
Claude Code filtra miles de contraseñas de GitHub
-
Starlink presenta su nueva antena: WiFi 6, acceso ...
-
El Patch Tuesday de noviembre soluciona más de 1.0...
-
Nuevo malware GhostFrame secuestra máquinas virtua...
-
LaLiga bloquea por error web de Movistar al combat...
-
Microsoft corrige más de 1000 fallos y debes actua...
-
Demandan a Ethereum Foundation por despido improce...
-
Explotan vulnerabilidades de Cisco BroadWorks y Op...
-
Filtradas cámaras de Samsung Galaxy S27
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
530
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Demandan a Ethereum Foundation por despido improcedente

Secuestran 10 paquetes de npm para difundir el malware PolinRider vía Ethereum
Atacantes han tomado el control de 10 paquetes de npm, insertando código oculto en 12 versiones diferentes. Este código utiliza la cadena de bloques de Ethereum para localizar un servidor y descargar malware adicional. El hallazgo, identificado como sonatype-2026-010515 y denominado malware PolinRider, fue confirmado por Sonatype Research Labs el 4 de noviembre de 2026, asignándole una puntuación de severidad alta de 8.7.

Chainalysis advierte que la filtración expuso las credenciales de todos sus clientes

Hackeo al rastreador de criptomonedas Chainalysis : Acceso vulnerado y tokens policiales comprometidos

 Etiquetas:
blockchain
,
ciberseguridad
,
contraseña
,
criptomoneda
,
datos
,
hackeo
,
intrusión
,
token
Mercado Bitcoin sufre ciberataque y detectan transferencias sospechosas de 40 millones de dólares
El exchange de criptomonedas brasileño Mercado Bitcoin suspendió sus depósitos y retiros el 2 de noviembre de 2026 tras detectar un incidente de seguridad. La firma Hypernative alertó sobre transferencias sospechosas por más de 40 millones de dólares en al menos 10 cadenas de bloques, aunque la plataforma aún no ha confirmado dicha cifra.

Golpe a las criptomonedas: Binance alerta de un ciberataque con 6.300 millones de dólares comprometidos
Binance atribuye robo de 6.300 millones de dólares en criptomonedas a laptop de DevOps comprometida

Binance investiga posible hackeo y robo de 5.800 millones de dólares en criptomonedas

Rastro de dinero confirma chats filtrados de banda de extorsionistas que infiltró bufetes de abogados en EE. UU.
 Etiquetas:
blockchain
,
ciberdelincuencia
,
criptomoneda
,
espionaje
,
extorsión
,
filtración
,
lavado
,
ransomware
Usan reseñas negativas de hoteles para propagar malware vía blockchain

Usan Web3 y blockchain para ocultar ataques a credenciales de nube

Investigador se infiltra en red de lavado de Lazarus tras hackeo de 1.500 millones en Bybit
El investigador de blockchain ZachXBT logró infiltrarse en una red de blanqueo de criptomonedas china vinculada al Lazarus Group de Corea del Norte, tras el hackeo de 1.500 millones de dólares a Bybit. Mediante el análisis de chats privados y registros públicos, ZachXBT ayudó a congelar los fondos robados y a exponer a los operadores responsables de gestionar el dinero de varios robos masivos.

Malware de WordPress usa plugin oculto y C2 de blockchain para no ser detectado
Se ha detectado una nueva variante de malware para WordPress que utiliza un plugin oculto, acceso de administrador robado y un canal de comando basado en blockchain para mantenerse activo en los sitios comprometidos. Esta amenaza está diseñada para sobrevivir a los esfuerzos comunes de limpieza mientras recopila silenciosamente datos sensibles de los servidores afectados, instalándose específicamente como un plugin de "uso obligatorio" (must-use plugin).

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
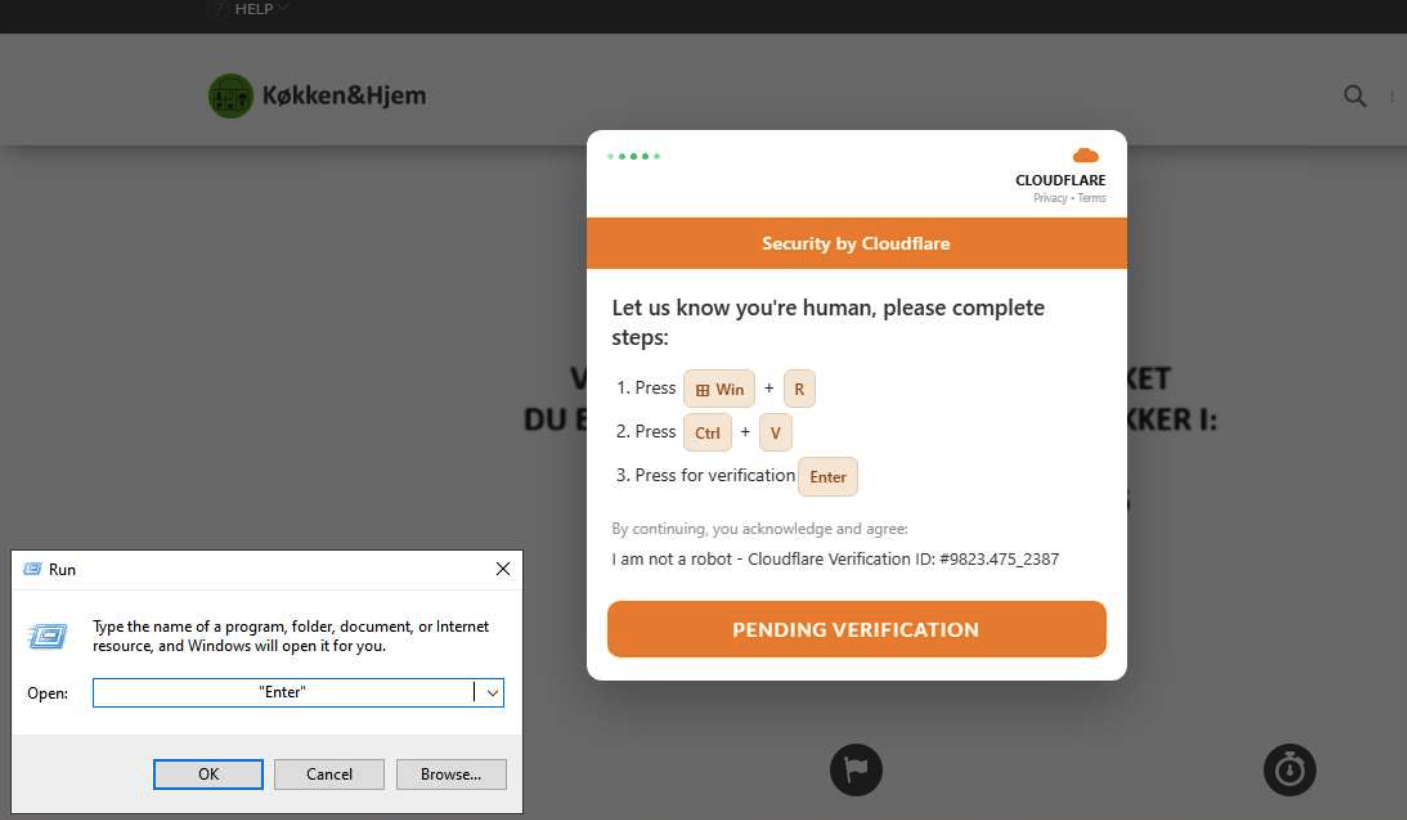
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Malware bancario del Kremlin secuestra Chrome y Edge para robar credenciales y tokens de sesión

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Más de 5.400 webs hackeadas distribuyen el malware ClickFix alojado en la blockchain

Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

Explotan fallo en Cosmos EVM a pesar de que Cosmos Labs sabía que todas las blockchains eran vulnerables

