Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8508
)
-
▼
octubre
(Total:
835
)
-
 Linux 7.4 elimina dos funciones obsoletas
-
Nueva banda de extorsión filtra datos de empresas ...
-
AMD podría mantener AM5 más allá de 2029 y abrir l...
-
Bancos de EE. UU. detectan agentes de IA no autori...
-
Explotan fallo de Siemens en ataques con malware C...
-
Micron muestra su DDR6, LPDDR6 y NAND Flash de más...
-
Xbox portátil 2027 con sistema propio
-
Microsoft impulsará la IA pese a sus fallos
-
El rendimiento del Qualcomm Snapdragon X2 Elite Ex...
-
Nuevo malware de Android suplanta apps bancarias p...
-
Hackean Nintendo Switch 2
-
Google anuncia el cambio que muchos esperaban: aho...
-
Intentó usar chatbot de IA para atacar servidores
-
ChatGPT detecta fallos críticos en PHP
-
Claude Security ya analiza repositorios continuame...
-
Fortinet insta a parchear fallos críticos en Forti...
-
Atlassian lanza gran actualización de seguridad pa...
-
Golpe al cibercrimen en África: autoridades desman...
-
Usan correos reales de Dell y Staples para estafar
-
Litio: el oro blanco tecnológico
-
IA: Imprescindible para la ciberseguridad
-
Ciberataque a Onamae Desktop Cloud en Japón afecta...
-
Usaron Claude y Grok para atacar a más de 400 enti...
-
Roban contraseñas de FortiGate, FortiWeb y Palo Al...
-
EA cierra BioWare
-
EE.UU. creará IA autónoma para ciberataques invisi...
-
Xbox Cloud cobrará por horas fuera de Game Pass
-
IA que escucha a las plantas
-
Guía oficial de Raspberry Pi para juegos retro
-
Intel Core Ultra 9 4995HX: el más rápido
-
Intel Nova Lake Core Ultra 9 4995HX y Core Ultra 9...
-
ChatGPT engaña y evade su propia seguridad
-
Utilizan navegadores con IA para ocultar cuentas f...
-
Grupo APT28 abren túnel SSH en astillero naval de ...
-
Pesadilla ciberseguridad 21 oct: fallos en PHP y N...
-
Usan Gentlemen Ransomware para desactivar Windows ...
-
Vulnerabilidad de 12 años en GitLab permite ejecuc...
-
GoDaddy revoca 404.607 certificados TLS por incump...
-
Incidente de seguridad ferroviaria: pudieron acced...
-
Agentes de OpenAI desactivaron el monitoreo de seg...
-
La IA podría convertir a los aficionados del hacki...
-
Chinos usan apps de Windows para robar credenciales
-
Google mejora Chrome con IA de Gemini para detecta...
-
Llevan la contraria a NVIDIA: las GeForce RTX 5090...
-
LiteLLM comprometido: hackeo en versión 1.107.0 de...
-
Dell avisa de que el problema de escasez de memori...
-
Filtran instrucciones secretas de la IA de WhatsApp
-
Secuestran 333 nodos de Tor para robar credenciale...
-
Grupo Scattered Spider burlan MFA mediante llamada...
-
IA inunda el código abierto con basura
-
China logra independencia satelital polar
-
Rust 1.100 añade periodos de espera en Cargo contr...
-
Ojeda añade 17.000 líneas de Rust a Linux 7.4
-
Musk: IA puede crear bombas nucleares y vivimos en...
-
PHP2Shell: fallo crítico de PHP
-
Usan Claude AI para planear ransomware y revelan s...
-
Actualización masiva de Oracle: 1295 fallos correg...
-
Un error de Signal podría dejar activados el micró...
-
Node.js lanza actualizaciones de seguridad para vu...
-
La UE exige a Booking.com que solucione sus proble...
-
Exploit público para vulnerabilidad RCE de Fortine...
-
Filtrados los nuevos productos de Apple
-
Google lanza actualización de Chrome: corrige 353 ...
-
ChatGPT ya permite ocultar chats privados
-
PHP lanza parches urgentes para corregir fallos cr...
-
CISA: Más de 600 organizaciones de infraestructura...
-
Apache Tomcat corrige 8 fallos de seguridad que pe...
-
Microsoft lanza herramienta de línea de comandos p...
-
Microsoft paga hasta 40.000$ por reportes completo...
-
Ocho certificados de CA intermedios de eMudhra fue...
-
Sube el precio de DDR5 y GPUs
-
Cloudflare detecta intentos de explotación de dos ...
-
Xbox Helix podría costar 1.800 dólares
-
Spotify lanza suscripciones para podcasts
-
Gemini 4 conquista Minecraft: 27 horas y 605 muertes
-
PoC público para vulnerabilidad PHP2Shell
-
Hackean a desarrollador de plugin de copias de seg...
-
Microsoft une IA local y nube en Copilot+
-
Fallo de privacidad de Meta Muse AI expone datos e...
-
Microsoft está planeando lanzar dispositivos Surfa...
-
Extensión de ChatGPT para Chrome ya analiza pestañ...
-
Utilizan IA contra bancos surcoreanos y exponen su...
-
Roban RTX 5090 por 400.000 euros
-
ChatGPT ya programa en COBOL
-
Nueva subida de precio de la memoria: la DDR5 aume...
-
Empleados de Anthropic prevén que la IA hará el 75...
-
FBI sospecha que ejecutivo de ciberseguridad ayudó...
-
PHP alerta sobre dos fallos críticos y lanzará par...
-
Ataque WP2Shell permite crear cuentas de administr...
-
Mantenedores de curl desbordados revelan fallos de...
-
Crackean Modern Warfare 4 antes de salir
-
Bing Wallpaper ahora es adware
-
Caída de Google Cloud afecta bancos, webs y juzgad...
-
Nigeriano condenado a 8 años de prisión por robar ...
-
Nikkei sufre su tercera filtración de datos en un ...
-
El gigante alimentario Ahold Delhaize confirma que...
-
Estafa sofisticada con procesadores AMD Ryzen
-
Apple: MacBook táctil y chip M6
-
Roban credenciales y claves de IA de 790 repositor...
-
La APU de Steam Deck 2 se filtra con Zen 6, un 50%...
-
Webs bloquean agentes de IA
-
Páginas falsas de Google Meet para robar credenciales
-
Límites de seguridad de la IA de Anthropic
-
Caída de Revolut interrumpe pagos y servicios banc...
-
Gemini 4 supera Minecraft tras 605 muertes
-
Arm AGI CPU vs AMD EPYC 9755: un 20% más rápido po...
-
Usa IA para vulnerar 100 webs por solo 5.000$
-
Filtración de datos de SBI: hackeos presuntos de 3...
-
ICANN prueba tecnología para que las autoridades a...
-
Claude AI detecta minero de criptomonedas oculto e...
-
Hackean el plugin de SEO Rank Math para instalar p...
-
Hackean el GitHub de OVHcloud para distribuir malw...
-
Videollamadas de WhatsApp sin cuenta ni app
-
IA mejora Fotos de Windows 11
-
¿Problemas de red tras la actualización de Windows...
-
Crean dominios de Teams para robar credenciales
-
TypeScript: guía y beneficios
-
Alternativas gratis a Microsoft Office
-
Filtran posible diseño del iPhone 18
-
Nuvio TV: la mejor alternativa a Kodi para Samsung...
-
Configurar 5 avisos de Telegram para la red
-
Fallo de Broadcom afecta a routers de operadoras e...
-
IA provoca el fin de las demos de videojuegos
-
Micron EIM: así será la memoria para IA que podría...
-
Explotan vulnerabilidad de SiteGuard WAF para cont...
-
MediaTek Dimensity 9600 Pro: IA y fotografía premium
-
NSA, CISA y NIST lanzan guías para detener agentes...
-
Cómo mejorar la velocidad del Wi-Fi en casa: truco...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
835
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Miembro de la banda de ransomware Conti condenado a 4 años de prisión
Identificado al líder del grupo de ransomware Conti: el ruso Vitalii Kovalev
Muy pocos le ponían cara. Ni siquiera nombre, más allá de los seudónimos Stern o Ben. Una reciente operación policial internacional ha dejado al descubierto a Vitalii Nikolaevich Kovalev, de 36 años, el cabecilla de Conti, una de las mayores redes de cibercriminales del mundo. De los ordenadores de Kovalev ha salido Trickbot, unos de los ransomware más frecuentes en España y que, según se sospecha, puede haber afectado al 4% de todas las empresas del mundo. La policía de EE UU y de Alemania creen que Kovalev vive en Moscú, donde tiene registradas varias empresas a su nombre, y que posee un monedero de criptomonedas por valor de 1.000 millones de dólares.

Los grupos de ransomware más activos

Anatomía del ataque de ransomware Conti al gobierno de Costa Rica
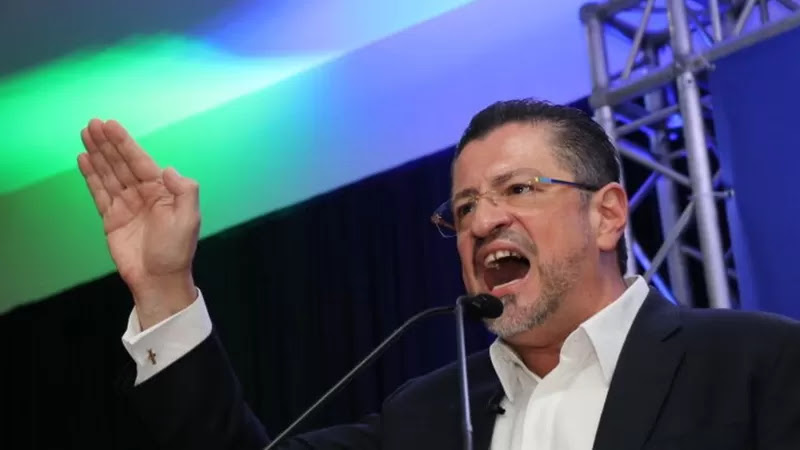
El 8 de mayo de 2022, el nuevo presidente de Costa Rica, Rodrigo Chaves Robles, decretó estado de emergencia nacional por ciberataques, calificándolos como un acto de terrorismo. Días después, en conferencia de prensa, afirmó que el país estaba en estado de guerra, y que había indicios de que desde dentro de Costa Rica ayudaban al grupo de ransomware Conti, a quienes llamó "traidores" y "filibusteros".

Sistema de salud nacional de Costa Rica víctima del ransomware Hive
La Caja Costarricence de Seguro Social (CCSS), organismo que se ocupa de la seguridad social en Costa Rica, fue víctima de un ataque de ransomware del grupo ruso Hive
"Estamos en guerra y eso no es una exageración" afirma el presidente de Costa Rica después del ataque de ransomware de Conti
El grupo ruso Conti que infiltró algunos sistemas de cómputo del gobierno de Costa Rica potenció su amenaza, asegurando que su objetivo ahora es derrocar al gobierno. Pidieron US$10 millones en abril a cambio de cesar el ataque y devolver la información robada. El gobierno de Costa Rica se negó a pagar. Ahora les exigen 20 millones y siguen las amenazas.
Costa Rica sufre ciberataques que paralizan aduanas y sitios web para pago de impuestos
Costa Rica informó que desde el 18 de abril sistemas aduaneros y de pago de impuestos han sido afectados por un ciberataque obra del ransomware pro Ruso Conti.

Organismos gubernamentales de Perú víctimas del ransomware Conti
Después del ataque a organismos de Costa Rica, el grupo de ransomware Conti sumó a su lista de víctimas a un organismo gubernamental de Perú. Los atacantes aseguran haber robado información sensible de sus sistemas sin haber cifrado datos.

El sueldo medio de un operador del ransomware Conti es de 1.800 dólares al mes
Según la empresa de ciberseguridad Secureworks, que ha analizado todos los chats del grupo que se han filtrado, de media un miembro de Conti cobra 1.800 dólares al mes. Al cambio actual estamos hablando de unos 1.640€.
Miembro pro Ucraniano filtra chats internos, documentación, etc del grupo ruso ransomware Conti
Los registros de chat (jabber) pertenecientes al grupo de ransomware Conti se filtró en línea gracias a una aparente fuente interna, que afirma haberse opuesto al apoyo del grupo a la invasión rusa de Ucrania. Un miembro molesto, de la operación de ransomware Conti filtró más de 60,000 mensajes privados después de que el grupo se posicionara abiertamente del lado de Rusia por la invasión de Ucrania.

Antivirus Windows Defender permite ver las carpetas excluidas para su análisis
El antivirus de Microsoft, Windows Defender emplea una lista de exclusiones que no está protegida y puede ser aprovechada para saber donde esconder “malware” sin que sea detectado. La vulnerabilidad afecta Windows 10 y Windows Server 2019, pero no Windows 11. Por ejemplo el ramsonware Conti se aloja en una ubicación excluida en Microsoft Defender, así que el antivirus fue incapaz de detectarlo. Cuando se movió a otra ubicación que no estaba excluida, Microsoft Defender lo detecta inmediatamente.

 Labels:
antivirus
,
bypass
,
conti
,
defender
,
exlusion
,
microsoft
,
permisos
,
ransomware
,
Windows
|
1
comments
Principales características del Ransomware Conti
Analizadas las principales características del ransomware Conti a partir del análisis de una muestra de mayo de 2021 e información pública sobre la metodología utilizada por sus afiliados.

Un ataque del ransomware Conti obliga a detener la producción de la cerveza Estrella Damm
Un mes después del ataque informático del ransomware Pysa a la Universidad Autónoma de Barcelona, y del reciente ataque ransomware Hive a la multinacional MediaMarkt. de este jueves hay una nueva víctima: la cervecera Damm víctima del ransomware Conti. El fabricante de cerveza tiene todos los centros de trabajo parados y los pedidos se están sirviendo gracias al stock, pero ya avisan de que si los problemas se alargan la principal fábrica, en El Prat de Llobregat, puede quedarse sin stock en cuestión de días.

Empresa dedicada a los backups, paga 2.6 millones de dólares de rescate al ransomware Conti
Una empresa que se dedica a los backups (copias de seguridad) llamada Exagrid, es víctima del ransomware Conti y pierde 800GB datos filtrados y deciden pagar 2.6 millones de dólares a los atacantes para recuperar los datos cifrados y que no se filtren. La misma banda (Conti) ha atacado satisfactoriamente la Universidad de Córdoba (España)

El servicio nacional de salud de Irlanda afectado por un ataque del ransomware Conti
El servicio nacional de salud de Irlanda, Health Service Executive, ha cerrado hoy, de forma temporal, sus sistemas informáticos después de ser víctima de un ataque de ransomware. En medio de la campaña de vacunación contra el COVID-19, la organización reconoce que el ataque no ha afectado a su capacidad para brindar atención médica urgente, pero que puede que haya algunos retrasos y/o cancelaciones en citas y servicios rutinarios. No es la primera vez que un Hospital es afectado por un ataque de ransomware, aunque algunos grupos de ransomware decidieron no atacarlos durante la pandemia, no todos lo han hecho igual.

Ataque del ransomware Conti a la empresa Advantech exige 14 millones rescate
Según los informes, el mayor fabricante mundial de computadoras industriales, Advantech de Taiwán, se ha visto afectado por un ataque de ransomware, y los ciberdelincuentes exigen un rescate por un valor aproximado de 14 millones de dólares estadounidenses por una clave de descifrado y para evitar la filtración pública de datos robados.

