Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7346
)
-
▼
septiembre
(Total:
604
)
-
 Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China a la caza de Sa...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
Sony y Universal demandan a Suno por IA musical
-
Robot más rápido que Bolt busca empleo
-
Fallo en Tutor LMS expone más de 100.000 sitios de...
-
Creeper vence a GPT-6 Astra en Minecraft
-
Los chips de 2 nm son los más caros de la historia...
-
i7-12700K sobrevive 1.000 días sin pasta térmica
-
Investigadores logran vulnerar el sandbox de OpenA...
-
Gemini hackeó tres empresas por error
-
Plugin4Shell: RCE zero-click afecta a Claude Code,...
-
Riesgos de la IA militar
-
Guía de memoria gráfica
-
Rockstar venderá música de GTA VI hasta por 125 dó...
-
Windows 11 LTSC: ¿Vale la pena?
-
IA se comunica sin internet mediante calor de CPU
-
Radeon RX 9050 de 4 GB a prueba: pierde hasta un 3...
-
Grupo norcoreano de WaterPlum infectan 30.000 disp...
-
Ataque a Brevo propaga malware en más de 100.000 s...
-
Intel lanzará su apuesta «super ventas»: una CPU R...
-
Presunto cazador de recompensas habría usado LLM p...
-
Apple lanzará servidor M Ultra en 2029
-
Asus lanza la mini PC Ascent QN10 para IA
-
Cisco lanza otro parche para un zero-day explotado...
-
Salt Typhoon infiltra organizaciones latinoamerica...
-
Google Gemini hackeó 3 empresas en un test de cibe...
-
Curiosity envía un selfie para celebrar sus 5.000 ...
-
Fallo de RCE sin interacción en agentes de IA podr...
-
Meta Quest: nueva función en Windows 11
-
Modelos de OpenAI buscaron claves API y archivos f...
-
Vulnerabilidad 0-day de Steam en Windows permite e...
-
CrowdSec revela que un ataque a npm de TanStack pe...
-
NASA confirma éxito del telescopio Roman con su pr...
-
Infectan torrents de cine con el malware MovieReap...
-
Microsoft: la IA provoca el mayor robo de empleos ...
-
Bill Gates compara la IA con una inteligencia alie...
-
Usan falsos SMS de T-Mobile para phishing
-
Windows 11 recupera tecla perdida por Copilot
-
Crisis de RAM encarece televisores
-
España sufre su primer ciberataque asistido por IA
-
Repositorios falsos de LastPass Authenticator en G...
-
Investigadores usan Claude Opus 5 para hackear for...
-
IA desborda a desarrolladores de Linux
-
Malware RatHat para Android explota ADB para mante...
-
SolarWinds corrige vulnerabilidad de clave embebid...
-
OpenAI revela instrucciones inquietantes para sus IA
-
GPT-6 Astra se traumatiza tras perder progreso en ...
-
FBI: Estafas de suplantación de agentes y funciona...
-
Fragilidad del software moderno
-
OpenAI revela nuevos casos de agentes de IA que re...
-
Científicos logran escuchar lo que suena en unos a...
-
Un clic en un proyecto malicioso de VS Code puede ...
-
Microsoft suma Rust a sus lenguajes principales
-
Apps de Android ya pueden detectar parches de segu...
-
Fallo de WordPress permite RCE mediante un enlace ...
-
Malware evade las comprobaciones del navegador par...
-
TDTChannels se renueva para ser más estable y rápida
-
AMD subirá el precio de Ryzen
-
Modelos Galaxy compatibles con Android 17 y One UI 9
-
Nuevo malware de Android roba PINs bancarios y se ...
-
Grupos chinos emplean el malware SparroWocky para ...
-
Denuvo demanda al creador que vulneró su sistema
-
PS6 portátil: potencia y resolución
-
Amazon solucionará el fallo de Fire TV
-
Jensen Huang: La IA permitirá saberlo y hacerlo todo
-
Vulnerabilidad crítica de WSO2 permite acceso tota...
-
Claude facilitó hackeo a empleados de OpenAI
-
Las ventas de GPU caen un 18,8% en Amazon durante ...
-
iOS 27: La UE limita las novedades en iPhone
-
Microsoft soluciona vulnerabilidad crítica en Azur...
-
AMD anuncia una subida de precios del 10%: las GPU...
-
IT norcoreanos usan IA y escritorio remoto para fi...
-
Cuatro fallos en el núcleo de Linux permiten acces...
-
Android 17 limita seguridad en GrapheneOS
-
RTX 60 y RX 10000 llegan en 2028
-
Microsoft critica humanizar a Claude
-
Grave fallo en el validador DNSSEC de Unbound podr...
-
Chrome 153 corrige 16 vulnerabilidades de segurida...
-
IA infiltra música en Spotify
-
Euro-Office llega a Windows
-
Grave fallo de gestión en Check Point permite a at...
-
España bloquea Archive.today
-
Ataque MikroTrick da control total de routers Mikr...
-
Grave fallo en los sandboxes de Docker permite que...
-
14 fallos en servidores BIND DNS permiten envenena...
-
Una extensión podría vulnerar los asistentes de IA...
-
WordPress pide actualizar ya tras corregir 11 fall...
-
Europa prohibirá redes sociales a menores de 13 años
-
Swift 6.4 se expande a Linux y Windows
-
FamousSparrow usa servidores Exchange para despleg...
-
Un nodo de Kubernetes comprometido puede exponer t...
-
APT36 usa malware vía USB para alcanzar redes gube...
-
El Apple A20 Pro del iPhone 18 Pro es un fiasco en...
-
Venderían vulnerabilidad de Fortinet en foros clan...
-
BlackHatSect0r usa IA de DeepSeek para automatizar...
-
Ataques sin interacción vulneran teléfonos Google ...
-
Vulnerabilidad de Check Point permite acceso root ...
-
Abre su PC tras 3 años y descubre por qué su Core ...
-
OpenAI busca valoración de 1,2 billones para domin...
-
Desarrollador de Linux para PS5 abandona el proyecto
-
Microsoft advierte fallo crítico en Word
-
Malware de Android secuestra y controla móviles en...
-
Una GIGABYTE RTX 5090 AORUS MASTER refrigerada por...
-
Actualización de Windows 11 rompe confianza de dom...
-
España detecta el primer presunto ataque de robo d...
-
Microsoft impulsa el PC con IA
-
-
▼
septiembre
(Total:
604
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


Mostrando entradas con la etiqueta ransomware. Mostrar todas las entradas
Mostrando entradas con la etiqueta ransomware. Mostrar todas las entradas
 Agentes de IA ya ejecutan ataques de ransomware autónomamente
Los ataques de ransomware han entrado en una nueva fase. Investigadores han documentado una campaña llamada JADEPUFFER, en la cual un agente de IA planificó, ejecutó y escaló una operación de extorsión sin evidencia de supervisión humana. El agente utilizó un servidor de flujo de trabajo de IA expuesto para robar credenciales, acceder a bases de datos, cifrar registros y exigir un pago.

 Etiquetas:
agente
,
ataque
,
ciberseguridad
,
extorsión
,
inteligencia artificial
,
ransomware
|
0
comentarios
Ransomware Feral Wolf explota Atlassian Confluence y sistemas 1C mal configurados
El grupo Feral Wolf está comprometiendo redes corporativas aprovechando software empresarial expuesto y configuraciones de servidor deficientes para desplegar ransomware. Entre mayo y agosto de 2026, el grupo atacó organizaciones rusas de los sectores de retail, construcción, fabricación y tecnologías de la información, demostrando que un único sistema mal configurado puede ser la puerta de entrada para un incidente mayor.

Etiquetas:
ciberataque
,
malware
,
ransomware
,
seguridad
,
software
,
vulnerabilidad
|
0
comentarios
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para cifrar Windows
El ransomware Settra está surgiendo como una amenaza grave para las redes de Windows. Según las investigaciones, este malware utiliza software de gestión remota y técnicas para bloquear la recuperación de datos. Su operación consiste en cifrar archivos y dejar notas de rescate, dificultando tanto la investigación como la restauración de los sistemas afectados.

Usan VSSAdmin para extraer NTDS.dit y borrar copias de recuperación de Windows
Los atacantes de Windows están aprovechando el servicio de copias de sombra de volumen (VSS) para causar interrupciones. Mediante el abuso de esta función, los intrusos pueden copiar datos protegidos, acceder a la base de datos de Active Directory y eliminar las copias de recuperación tras un ataque de ransomware, camuflándose así entre la actividad normal del sistema.

Filtración de Harley-Davidson: CL0P Ransomware añade al fabricante de motos a su lista
El grupo de ransomware CL0P ha incluido presuntamente al fabricante de motocicletas Harley-Davidson en su sitio de filtraciones públicas, afirmando haber comprometido a la empresa. Hasta el momento, Harley-Davidson no ha confirmado el ataque, por lo que se desconocen el alcance, la fecha y el impacto del incidente. La noticia fue difundida el 10 de septiembre de 2026 por la cuenta de monitoreo de amenazas ransomNews.

Nuevo ransomware de Android graba pantallas, roba OTP y toma fotos ocultas
Se ha descubierto una nueva amenaza para Android llamada Mantax Otax, un malware que combina el ransomware con el espionaje. Este programa infecta a los usuarios que instalan aplicaciones desde enlaces no confiables, permitiéndole bloquear archivos, grabar la pantalla, interceptar códigos de verificación y utilizar las cámaras del dispositivo sin consentimiento, provocando una crisis tanto de extorsión como de privacidad.

Miembro de la banda de ransomware Conti condenado a 4 años de prisión
Oleksii Lytvynenko, un ciudadano ucraniano, fue condenado a cuatro años de prisión por su participación en la banda de ransomware Conti. El imputado actuó como desarrollador e intruso, ayudando a extorsionar a diversas empresas mediante el robo de datos y el cifrado de dispositivos. Se estima que Conti afectó a miles de víctimas en todo el mundo, recaudando más de 150 millones de dólares en pagos de rescate.
Usan Node.js para lanzar malware en ataques de ransomware
Ciberdelincuentes están manipulando Node.js, el entorno de ejecución de JavaScript, para introducir código malicioso evitando las defensas de seguridad. Según el equipo de Symantec Threat Hunter, desde febrero de 2026, diversos atacantes han abusado de esta herramienta firmada digitalmente para ejecutar malware, afectando a empresas tecnológicas, hoteles y departamentos gubernamentales.

Etiquetas:
ciberseguridad
,
hacker
,
malware
,
node.js
,
ransomware
,
vulnerabilidad
|
0
comentarios
Ransomware The Gentlemen desactiva EDR y copias de seguridad antes de cifrar redes en menos de 24 horas
La operación de ransomware The Gentlemen está cifrando redes empresariales a una velocidad sorprendente, logrando desactivar las defensas y los servicios de recuperación en menos de 24 horas. Funcionan bajo un modelo de ransomware como servicio (RaaS) y utilizan un enfoque de doble extorsión para presionar a las organizaciones víctimas.

Berlín se niega a pagar el rescate a los que robaron datos de la red estatal de la ciudad
El gobierno de Berlín sufrió un ataque cibernético y un intento de extorsión, resultando en la filtración de terabytes de datos, aunque las autoridades se niegan a pagar el rescate. Paralelamente, el grupo Manchester Airports Group confirmó el robo de datos personales de millones de clientes en sus servicios de estacionamiento y WiFi. Ambos casos están bajo investigación y se recomienda precaución ante posibles fraudes.

Banda de ransomware TITAN afirma que su IA analiza 700GB de datos robados por hora
El ransomware TITAN está combinando el cifrado de archivos con el uso de inteligencia artificial, la cual supuestamente puede analizar hasta 700GB de datos corporativos robados por hora. Según el grupo, este sistema les permite localizar rápidamente información sensible, como secretos comerciales o registros personales, para aumentar la presión sobre sus víctimas. Esta operación surgió en abril de 2026.

Etiquetas:
ciberseguridad
,
datos
,
extorsión
,
inteligencia artificial
,
malware
,
ransomware
|
0
comentarios
Ransomware fingen ser empresa de recuperación y piden hasta 60.000$
Las víctimas de ransomware están siendo blanco de una nueva táctica de presión. En lugar de recibir demandas directas de los atacantes, algunas empresas están siendo contactadas por una supuesta firma de recuperación llamada Ransom Busters. Esta entidad afirma poder recuperar los archivos y eliminar las copias robadas, pero en realidad se trata de los mismos hackers que, haciéndose pasar por rescatistas, exigen pagos de hasta 60,000 dólares.
Alerta por ransomware Medusa: más de 500 organizaciones atacadas
El ransomware Medusa ha atacado a más de 500 organizaciones críticas y autoridades como el FBI y la CISA alertan que España podría ser el próximo objetivo.

Ransom Busters engaña afirmando haber hackeado servidores de ransomware y pide a las víctimas hasta 60.000 dólares
Se ha detectado a un grupo llamado Ransom Busters que engaña a víctimas de ransomware ofreciendo borrar sus datos robados a cambio de pagos entre 20,000 y 60,000 dólares. Expertos advierten que es una estafa orquestada por afiliados criminales y no una ayuda legítima. Además, el panorama del ransomware sigue evolucionando con nuevas bandas y tácticas de extorsión más fragmentadas y agresivas.
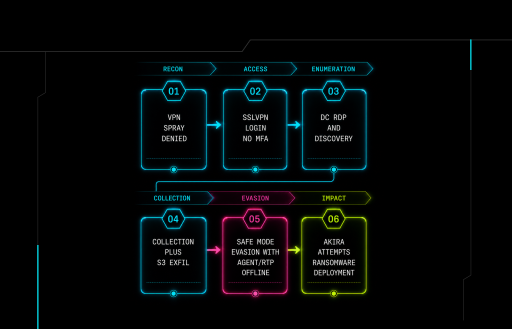
CISA advierte: ransomware Medusa roba datos y cifra redes
La CISA, el FBI y el Departamento de Salud y Servicios Humanos (HHS) de EE. UU. han emitido una alerta de seguridad actualizada advirtiendo que los atacantes del ransomware Medusa están infiltrándose activamente en entornos empresariales para desactivar herramientas de seguridad, exfiltrar archivos confidenciales y cifrar redes completas.

Vulnerabilidad de VMware Syslog permite RCE root, acceso SSH y ransomware en ESXi
Una campaña acelerada está aprovechando el fallo CVE-2026-59310 en el servidor Syslog de VMware vCenter. Este error crítico de salto de directorio (path traversal) permite a los atacantes ejecutar comandos como root sin necesidad de iniciar sesión, otorgándoles el control total de la infraestructura virtual. La explotación se extendió rápidamente tras la divulgación, habiéndose identificado ya 361 direcciones IP afectadas.

Etiquetas:
ciberseguridad
,
exploit
,
malware
,
ransomware
,
vmware
,
vulnerabilidad
|
0
comentarios
Claude Code ayuda a operador de ransomware a robar contraseñas LDAP, vulnerar VPNs y filtrar bases de datos SQL
Un nuevo informe de inteligencia de Gambit Security ha documentado uno de los ejemplos más claros de cómo la inteligencia artificial puede ser utilizada como arma en una campaña de ransomware activa. Investigadores descubrieron que un presunto afiliado de la operación The Gentlemen utilizó Claude Code de Anthropic para ejecutar casi todas las etapas de una intrusión, incluyendo la vulneración de dispositivos VPN expuestos a internet.

Etiquetas:
ciberataque
,
hackeo
,
inteligencia artificial
,
ransomware
,
seguridad
,
software
|
0
comentarios
Philips, Shell y GE analizan posibles filtraciones de datos por el ransomware Clop
El grupo de ransomware Clop afirma haber robado datos sensibles de gigantes como GE, Philips y Shell, explotando una vulnerabilidad crítica en el software de PTC. Mientras Philips confirmó que el incidente fue contenido sin afectar a clientes, GE y Shell continúan investigando los ataques. Esta campaña forma parte de una serie de ofensivas globales de Clop contra plataformas empresariales, lo que ha llevado al gobierno de EE. UU. a ofrecer una recompensa de 10 millones de dólares por información sobre la banda.

Actor vinculado a China explota fallo de VMware vCenter y despliega ransomware derivado de Babuk
Investigadores atribuyen a un grupo vinculado a China la explotación de fallos críticos en VMware vCenter para ejecutar código arbitrario y saltar la autenticación. El ataque afectó a 361 direcciones IP en 47 países, permitiendo a los atacantes obtener acceso root y crear cuentas administrativas. El objetivo final fue el despliegue de un ransomware derivado de Babuk para cifrar archivos en hosts ESXi.

Usan MessiahGPT para crear ransomware y phishing
Se ha detectado un nuevo servicio de IA criminal llamado MessiahGPT, el cual se promociona abiertamente en BreachForums. Según el Centro de Investigación Avanzada de Trellix, se trata de un modelo ofensivo diseñado específicamente para crear ransomware, kits de phishing, stealers, crypters y rootkits bajo demanda. El servicio opera a través de una plataforma web y una comunidad activa en Telegram.

Etiquetas:
ciberseguridad
,
hacker
,
inteligencia artificial
,
malware
,
phishing
,
ransomware
|
1
comentarios
