Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8082
)
-
▼
octubre
(Total:
409
)
-
 Las mejores herramientas de escaneo de imágenes de...
-
Militar de la Marina Real acusado de espionaje ext...
-
Microsoft lanza LiteBox 0.1
-
Apple y LG impulsan el hogar inteligente
-
Campaña GhostAction usa GitHub Actions para robar ...
-
ArtCraft lanza siete alternativas gratuitas a Adobe
-
Radios de GTA VI fuera del coche
-
Alerta por Android baratos con malware de fábrica
-
Netflix llega a Android Auto
-
Dos caracteres abren la puerta a riesgos de typosq...
-
«Maquinaria inteligente: una teoría herética», un ...
-
Citrix urge a los administradores a parchear inmed...
-
Misión cibernética de Anthropic para apoyar a defe...
-
Google Playground crea juegos sin programar
-
Ben Affleck es programador de Python y fan de la IA
-
Exanalista advierte espionaje chino en laboratorio...
-
Herramienta REA conecta Claude Code y Cursor con G...
-
Google adelanta Fitbit Edge
-
Cube Type, un generador de imágenes con tipografía...
-
IA dirigirá guerras en 2030
-
Presunto fraude de un experto en ransomware que pr...
-
Microsoft Teams integrará herramientas externas pa...
-
ProxySQL: el HAProxy (servidores web) pero para se...
-
AT&T pagará 177 millones por dos filtraciones masi...
-
Recaudan más de 1,2 millones de dólares por 98 vul...
-
Chats filtrados: Silent Ransomware extorsionó más ...
-
Lector de PDF malicioso en Google Play distribuye ...
-
IA que reconstruye imágenes leyendo la mente
-
Alemania detiene a presunto miembro clave del rans...
-
Amazon lanza Alexa Tablet
-
VirusTotal analiza IPv4 públicas para exponer serv...
-
Microsoft: PKI, HSM y equipos de seguridad deben p...
-
Fallo de AnyDesk en Linux permite ejecución de cód...
-
El mercado del PC se hunde: los envíos caen un 20,...
-
Ha muerto Margaret Hamilton, responsable del equip...
-
Let's Encrypt reducirá la validez de los certifica...
-
Caen un 20% las ventas de PC
-
Alternativas privadas a GrapheneOS para Android
-
Nueva herramienta de Anthropic para buscar vulnera...
-
AMD presenta IBS Memory Profiler para sus CPU Zen ...
-
IA escribe el 90% del código en China
-
FBI incauta herramientas de hacking vinculadas a C...
-
Citrix urge parchear vulnerabilidad crítica de RCE...
-
Chrome ya soporta JPEG XL vía Rust
-
AMD visita a Samsung para pedir más memoria HBM: S...
-
AWS lanza un entorno de pruebas de código abierto ...
-
IA reemplazará solo al 5% de trabajadores en una d...
-
Fallo en React Server Components permite congelar ...
-
Explotan fallo crítico de Citrix NetScaler para de...
-
Musk usará IA rival en Grok
-
CrowdStrike halla posible currículum de hacker ban...
-
Móviles Android económicos llegan al mercado con m...
-
Samsung Galaxy S27 Ultra, Pro, Plus y Base: precio...
-
Rastro de dinero confirma chats filtrados de banda...
-
Publican PoC de fallo en Telegram Desktop que perm...
-
Fallo grave de Nvidia podría provocar caídas en el...
-
La IA pone a prueba la ventilación del PC: inverti...
-
Intentos de ejecución remota de código aprovechan ...
-
Google: crea juegos con IA sin programar
-
Gitea corrige 27 fallos de seguridad, incluyendo b...
-
Caída de Google en España
-
Culpable de robar criptomonedas del exchange Urani...
-
Cisco alerta sobre fallos críticos que permiten el...
-
Cocreador de Empire Market condenado a 40 años de ...
-
Teams detecta audio y video sintéticos contra deep...
-
Usan reseñas negativas de hoteles para propagar ma...
-
Paramount llevará Cyberpunk 2077 al cine con una a...
-
FBI desmantela herramientas de hacking chinas util...
-
FBI desmantela centro de estafas en Ghana y incaut...
-
Herramienta de pentesting ARTEX AI empleada en rob...
-
Alerta: 16 extensiones maliciosas de Firefox supla...
-
Venderían claves API de VirusTotal en la dark web
-
IA de GitHub detecta contraseñas en el código ante...
-
wolfSSH 1.6.0 corrige 5 fallos de seguridad, inclu...
-
Usan Web3 y blockchain para ocultar ataques a cred...
-
Fallos críticos en Cisco Nexus permiten ejecución ...
-
La radiación de las antenas de telefonía comparada...
-
La NASA publica el vídeo de la reentrada de la cáp...
-
Por tacaños con la ciberseguridad, un ransomware l...
-
Ciberatacantes secuestran dominios de nivel superi...
-
Programador clona Adobe con IA y Rust: Artcraft
-
ZeroKeyUSB, un gestor de contraseñas de bolsillo q...
-
CEO de empresa de recuperación de ransomware es im...
-
Espías chinos en OpenAI y Anthropic
-
SynthID libera su detector de IA
-
Tu WiFi podría estar en este mapa OSINT
-
ChatGPT ahora crea gráficos e imágenes
-
RetinaRelay, una aplicación para poder utilizar un...
-
GPT-6 Astra hace trampas en StarCraft al no poder ...
-
Fallo crítico en inversores Sungrow permite acceso...
-
Publicado PoC de fallo de sesión en Zammad que per...
-
Publicado PoC de fallo crítico en LMCache que perm...
-
Portátiles RTX Spark: de 3.000 a 8.000 euros
-
Raspberry Pi OS ya disponible para PC
-
IA de Microsoft offline requiere PC carísimo
-
WhatsApp Android añade nueva pestaña de contactos
-
Splunk corrige fallo crítico que permite ejecución...
-
Publican PoC de fallo crítico en VMware VMXNET3 qu...
-
Elastic corrige 14 fallos de seguridad, uno permit...
-
EE. UU. ofrece 10 millones por hacker chino que in...
-
Claude Haiku 5.5: el modelo más barato con mejor p...
-
Malware PoeLLM ataca servidores de IA expuestos pa...
-
Utah permitirá recetas médicas mediante IA
-
FSR 4 llegará a APUs de AMD este año
-
CyberXero usa Claude Code, PentAGI y Cobalt Strike...
-
Las RTX 50 han subido un 66% su precio en lo que v...
-
Home Assistant 2026.10 ya está aquí: nuevos mapas ...
-
Google abre SynthID para detectar contenido IA
-
Microsoft y NVIDIA potencian la IA de Windows
-
EE. UU. ofrece hasta 10 millones de dólares por in...
-
Secuestran registros .gh, .sl y .as para obtener c...
-
Fallo en OpenAI permitió acceso gratuito a modelos...
-
Un homenaje tipográfico a las teclas del Commodore 64
-
SonicWall corrige 4 fallos de SMA1000, incluido un...
-
Silent Hill PT llega a PC
-
Infectan más de 100 webs con falsos controles de C...
-
Instagram: modo incógnito de pago
-
Earth Sirrush usa esteganografía PNG y plugins de ...
-
Instrucciones ocultas en páginas web diseñadas est...
-
IA de Anthropic halla fallo en Rejetto HFS que per...
-
Minoría de usuarios de IA domina el gasto
-
Agentes de IA de Tencent habrían extraído datos de...
-
Roban código de Rockstar, 78,6 millones de registr...
-
SonicWall alerta sobre un fallo de SSRF crítico en...
-
Amazon analizaría tu cuerpo según tus compras
-
Raspberry Pi Desktop llega a PC y Mac
-
Guía de placas base 2026
-
Usan anuncios falsos de IA para robar contraseñas ...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
409
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 IA expone miles de fraudes en LinkedIn

Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Labels:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comments
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
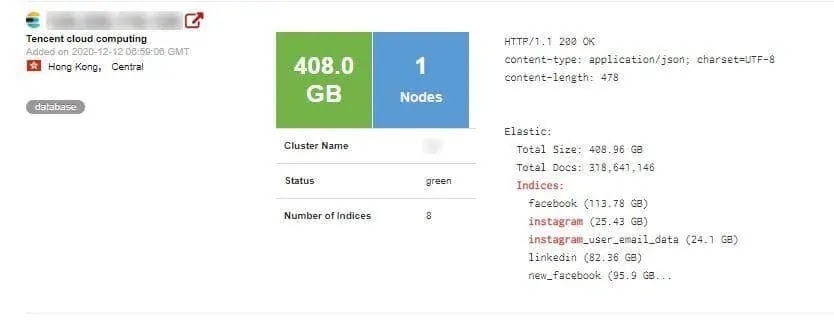
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

