Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7578
)
-
▼
septiembre
(Total:
836
)
-
 Gobierno británico pide al personal dejar de agrad...
-
Nuevo ataque de inyección en Windows evade EDR sin...
-
Mejores reproductores de vídeo gratis para Android
-
InjectSetConsole: inyección de código remota optim...
-
Todo sobre la GeForce RTX 6090
-
El Ordenador Personal, revista mítica
-
NVIDIA limita el control de sus agentes de IA
-
Usan fallo de GlobalProtect para enviar 2,4 millon...
-
Ranking de durabilidad de discos duros
-
GPT-6 Astra descifra en dos días un mensaje cripto...
-
OpenAI suspende parte de sus entrenamientos tras a...
-
Apple corrige fallo en CoreGraphics que pudo ser u...
-
NVIDIA lanza plataforma de seguridad para agentes ...
-
Roban dos remolques con logos de NVIDIA y PlusAI p...
-
PC Kubb Fanless Gold: mini PC custom hecho de oro ...
-
Las inundaciones de Tailandia amenazan al sector H...
-
Wireshark 4.6.9 corrige 19 vulnerabilidades, inclu...
-
Atacantes crean tiendas falsas de Jev AI para inte...
-
Minecraft lanza The Sift, su primera dimensión en ...
-
Vulnerabilidades críticas de ViewSonic vCast permi...
-
Copilot como sistema operativo: ¿Adiós a Windows 12?
-
PHP corrige error que enviaba credenciales a servi...
-
IA local modifica extractor de credenciales de Win...
-
Polémica por el diseño del Galaxy S27 Pro y Ultra
-
Llega el primer emulador de PS5 a 60 FPS
-
Hackeo a Renfe: 150 millones de datos robados con IA
-
Explotan vulnerabilidades RCE 0-Day en Citrix NetS...
-
Qualcomm apunta a los 5,4 GHz con su Snapdragon 8 ...
-
Meta lanza IA para crear juegos con texto
-
Opera automatiza su VPN en Wi-Fi públicas
-
GTA V y Resident Evil 4 corren en iPhone 18 Pro Max
-
IA acelera compilación de Linux a 10 segundos
-
Altar: IA local detecta fallos de seguridad
-
IA lleva herramienta antigua de Windows a macOS en...
-
Kiteworks recomienda a sus clientes suspender sist...
-
Países Bajos crea alternativa a Windows y Office
-
Alerta para administradores de Citrix: recomiendan...
-
Microsoft patentará IA para crear historias de vid...
-
Joven de 16 años halla falla en Microsoft que expo...
-
La CPU europea Rhea1 ya es una realidad: 80 núcleo...
-
Thermal Grizzly WireView Pro II Noctua Edition: ev...
-
Revolut prueba pagos con reconocimiento facial
-
Nueva semana y nueva filtración de datos para los ...
-
GTA VI: Coleccionista sin juego por 400 dólares
-
Microsoft halla grupo de ransomware con el mismo p...
-
Motorola Signature 27 traerá GrapheneOS
-
Vulnerabilidad en Sudo permite escalar privilegios
-
Vulnerabilidades críticas de ServiceNow permiten s...
-
Malware TWEAKOS usa Telegram como robador, C2 y me...
-
El malware PamStealer para macOS incorpora descifr...
-
Investigadores hallan botnet con agente de IA en s...
-
Agentes de IA maliciosos roban 600 mil tarjetas de...
-
Error desactiva licencias de Office antiguo
-
Premiere ya disponible gratis en Android
-
Dominios de prueba en documentación de desarrollo ...
-
Google cumple 28 años
-
Guía del nuevo FRITZ!Box 7-90
-
Sitios ucranianos vulnerados distribuyen falsos av...
-
Juegos de PS3 en Android ya disponibles
-
Gemini y Photoshop se integran totalmente
-
Lunex Stealer aprovecha un fallo en los controlado...
-
Publicidad en ChatGPT para usuarios gratis en Europa
-
¿Tiene sentido desconectar el 2G en tu móvil y pod...
-
Policía de Dyfed-Powys sufre ciberataque y podrían...
-
Troyano RemControl detectado en app IPTV popular e...
-
Windows Zenith: la alternativa a Linux para progra...
-
GitHub Actions comprometidas vuelven a estar activ...
-
NVIDIA advierte a laboratorios de IA sobre el cont...
-
NVIDIA DLSS 5 sube más de 10 °C la temperatura del...
-
ChatGPT Voice ya gestiona tu correo y agenda
-
Usaron fallo de Samsung para crear cryptominero en...
-
Un Cray-1 vuelve a la vida en Extremadura gracias ...
-
Australia sufre el «primer ataque de una IA contra...
-
TeamFiltration vulnera siete cuentas de Microsoft ...
-
Claude Code vuelve agotador el trabajo de un ingen...
-
Surge nuevo ransomware Galago vinculado a Panzer G...
-
17.000 URLs dejan al descubierto cómo ClickFix con...
-
Muse de Meta colapsa por alta demanda
-
Nuevo troyano de Android usa IA para robar PINs ba...
-
IA ayuda a robar 500 GB de Renfe
-
F-Droid 2.0: rediseño total tras 10 años
-
Gafas Meta VR: ultraestilizadas y caras
-
Microsoft reconstruye el SOC con agentes de IA, SI...
-
AnyPS5: juegos de PS5 en PC sin emulación
-
Meta Ads condujo a usuarios de Android en Polonia ...
-
Ubuntu cambia actualizaciones por errores de IA en...
-
Project Helix superará a PS6 en potencia y precio
-
Agentes de IA intentaron hackear webs públicas al ...
-
Vulnerabilidades sin parchear en OnePlus permiten ...
-
Gemini hace llamadas por ti
-
Malware MacSync roba criptomonedas y contraseñas e...
-
Amazon: activa las claves de acceso
-
DeepSeek agota stock de RTX 5090 en China
-
SMS fraudulentos persisten en DIGI
-
Microsoft confirma error de Windows 11 que causa p...
-
PNY niega la garantía de una RTX 5090 quemada por ...
-
Actualización falla en neveras inteligentes y arru...
-
IA expone miles de fraudes en LinkedIn
-
Australia acusa a OpenAI de hackear su salud pública
-
Microsoft busca crear juegos infinitos
-
Gemini 3.8 Flash TTS: voces IA y clonación rápida
-
Vulnerabilidad en Elementor para WordPress permite...
-
Gemini 4: pistas sobre su llegada
-
Microsoft quita marca Copilot Plus PC
-
Errores críticos de GitLab permiten ejecutar códig...
-
Asus confirma filtración de datos de eShop con ped...
-
Vulnerabilidad Comment2Shell permite controlar sit...
-
Robo de 351,6 millones de dólares de Bitget
-
IA: programadores trabajan más para validar código...
-
GPT-6: más capacidad a menor costo
-
Extensión de Firefox roba sesiones de Google disfr...
-
Agente de OpenAI elude los controles del portal de...
-
Microsoft renueva Surface básicas
-
Una filtración de correos de GitLab permite que cu...
-
Actualización de Apache Tomcat corrige fallos de W...
-
Ciberatacantes aprovechan la vulnerabilidad CVE-20...
-
Cloudflare soluciona un fallo que permitía a un co...
-
Arista corrige vulnerabilidad zero-day explotada e...
-
China lanza satélite con IA propia
-
EvilTokens: el kit de phishing que convirtió el in...
-
Claude Opus 5.5 vs GPT-6 Sol: guerra de precios
-
NVIDIA ha invertido en una startup que quiere mina...
-
Malware de Windows utiliza el voto de hasta cuatro...
-
Apple diseña un wearable sin pantalla
-
Los dominios desaparecen, pero la infraestructura ...
-
NVIDIA corrige fallos en Linux que exponían inform...
-
Sega casi elimina a Sonic
-
Menú avanzado de Windows 11
-
-
▼
septiembre
(Total:
836
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 IA expone miles de fraudes en LinkedIn

Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Labels:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comments
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
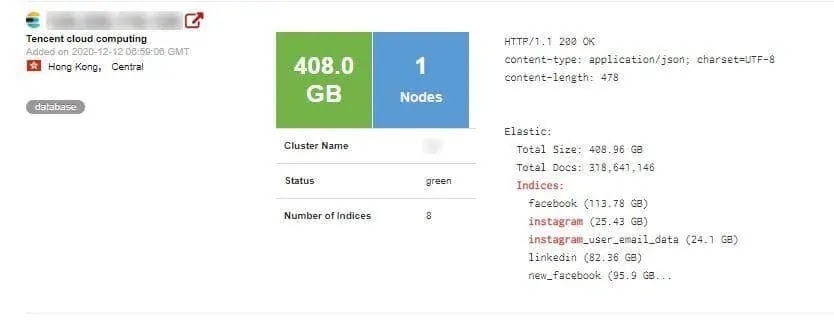
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

