Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9194
)
-
▼
noviembre
(Total:
360
)
-
 Foldable Flight: más de 100 aviones de papel para ...
-
Secuestran 10 paquetes de npm para difundir el mal...
-
OpenSSH SSHole: ya explotan el fallo de autenticac...
-
Ucrania desarticula una red de estafas con criptom...
-
EE. UU. prohíbe el exchange de criptomonedas MEXC ...
-
El Gobierno de España ordena investigar a TikTok p...
-
Elon Musk y su Terafab buscan convertirse en uno d...
-
CISA advierte dos fallos críticos en PowerSYSTEM C...
-
Microsoft crea test de velocidad para Windows 11 c...
-
Microsoft patenta IA para modificar audio en vivo
-
La herramienta oculta de Windows 11 que protege tu...
-
ModSecurity corrige dos fallos graves de salto de ...
-
Veeam advierte: fallo crítico en kernel de Linux p...
-
Explotan vulnerabilidad de autenticación SSHole en...
-
NVIDIA investiga presunto espionaje chino contra s...
-
Smartbox sufre un ciberataque con filtración datos...
-
Claude AI borra accidentalmente el programa y las ...
-
EE. UU. alerta de hackeos a refrigeración industri...
-
Fallo crítico en React Server Components permite e...
-
Empleado informático del gobierno de EE. UU. se de...
-
Por qué una VPN aumenta la latencia de tu conexión...
-
6 prompts de ChatGPT para logos profesionales gratis
-
DeepSeek lanza agente gratuito para GitHub
-
Torvalds: No todos los niños deben aprender a prog...
-
Jumbo Frames: qué son los 9.000 bytes de tu tarjet...
-
Chrome mejora el buscador de su menú
-
Winux: el Linux con apariencia de Windows 11
-
Dos empresas chinas autorizadas para comprar chips...
-
Las palabras que la tecnología ha «robado» al dicc...
-
Cientos de chips en un banco de imágenes microscóp...
-
Cambios que puedes hacer en tu cuenta de Google ho...
-
Un usuario detecta que los cables de su fuente Sea...
-
Microsoft rompe acuerdo de IA con Oracle
-
Microsoft soluciona fallo histórico de Windows 11
-
WhatsApp: leer mensajes sin dejar rastro en Android
-
Guía de Android Auto Maker
-
TSMC planea fabricar memoria DRAM 3Dpara aprovecha...
-
Un técnico de Acer hace un desastre: pone mal el m...
-
Windows 12: posible llegada en 2027
-
La GeForce RTX 5070 Ti ya se puede ver al triple d...
-
Nuevo ridículo de LaLiga: ordena bloquear Comunida...
-
Ante los altos precios de las GPU, un usuario revi...
-
El misterio del cilindro negro en los cables
-
Waze alertará sobre ciclistas cercanos
-
Monitor ASUS salva a jugador de Call of Duty
-
Nvidia ve el futuro de Windows en ARM
-
PhoneAuto lleva Android Auto al móvil
-
Guía de acceso al router 192.168.0.1
-
SonicWall advierte fallo de SSLVPN que evade MFA
-
Zelda: Ocarina of Time Remake ya funciona a 60 FPS...
-
Chrome: nuevo truco para organizar pestañas
-
WPA2/WPA3 Transition Mode: por qué existe y por qu...
-
CPU-Z revela el alto coste de la IA: los PC con 16...
-
Qué hago si una copia de seguridad empieza a falla...
-
Paint: imágenes manipuladas ponen en riesgo Window...
-
Bluetooth se renueva con más velocidad y mejor audio
-
Switch 2: ya juegan Ocarina of Time vía jailbreak
-
El nuevo objetivo para la radio digital DAB+ es al...
-
Ciberdelincuentes roban 133 millones de dólares a ...
-
ASRock bajo presión por su última actualización de...
-
AMD Medusa Point vuelve a aparecer: 10 núcleos Zen...
-
Microsoft advierte que descargas de juegos falsos ...
-
El encanto del pasado: una app que convierte el Ma...
-
La opción de Claude Code "Sí, y no preguntar más" ...
-
IGMP Snooping: por qué aparece esta opción en tu r...
-
Microsoft corrige error de inicio en Windows 11
-
WhatsApp permitirá ocultar tu número con nombres d...
-
Macronix deja tirada a Nintendo por la IA: los jue...
-
Desaparece un cargamento de gráficas de NVIDIA por...
-
Cómo eliminar el «efecto cebo» de las miniaturas c...
-
India también quiere la independencia tecnológica:...
-
Linus Torvalds: Git no era importante para mí
-
Descubren que las CPU actuales siguen usando el mo...
-
SonicWall alerta sobre una nueva vulnerabilidad de...
-
DroidDeck convierte Android en PC gaming
-
Conectar un AP Wi-Fi por cable Ethernet: guía para...
-
OpenAI crea alternativa a GitHub
-
Microsoft respalda Windows 11 tras corregir 1.100 ...
-
Linux en Windows sin USB
-
El nuevo Cyber AI de OpenAI (GPT-6) detecta 81 fal...
-
Cárcel para usuarios de Tesla que hackearon el pil...
-
Herramientas de seguridad falsas en GitHub distrib...
-
Claude Code de Anthropic filtraría correos de usua...
-
Agentes de ARTEX AI roban 190.000 credenciales de ...
-
Ciberdelincuentes atacan fintechs indias los fines...
-
Lanzador de NIKKE para PC comprometido para distri...
-
Mover los labios para escribir: las gafas de Subvo...
-
Webs falsas y CAPTCHAs para distribuir SimpleHelp
-
Windows 11 sin GPU es injugable
-
Alerta federal a supermercados: refuercen su ciber...
-
Agente de IA fuera de control provoca brecha en Wo...
-
Agentes revelan secretos al proponerles trabajar e...
-
Microsoft detecta instaladores que minan criptomon...
-
Telefónica eliminará el servicio universal en 2027
-
Blade Runner 2099: replicantes dominarán el mundo
-
ARTEX expone sus servidores y revelan IA tras robo...
-
Claude ya analiza tus finanzas y cuentas bancarias
-
Airzone cumple su amenaza: tendrás que pagar la su...
-
El CEO de una de las mayores telecos del mundo des...
-
Ransomware HYFLOCK cifra solo los primeros 4KB de ...
-
4 empleos a prueba de IA según Bill Gates
-
Kiwi Ears Coda USB-C DAC: mejora la calidad de son...
-
Amazon lanza Kiro bots de IA para programadores
-
ASUS lanza su nuevo dock ROG XG Station 3 con cone...
-
QNAP advierte sobre ataques de Plex2Shell para vul...
-
Podrían saltarse el modo bloqueo de ChatGPT y roba...
-
AMD también reniega del gaming, ahora se cataloga ...
-
Fallo en Claude permite a extensiones maliciosas e...
-
Cómo convertir un pendrive en un kit de seguridad ...
-
ARTEX AI: framework de hacking hallado en 1.465 se...
-
Chainalysis advierte que la filtración expuso las ...
-
Hasta 240.000 ataques contra fallo de WordPress qu...
-
Dark Project ofrece 80% de comisión a hackers para...
-
Veeam alerta sobre fallos de arranque en Software ...
-
Un hospital entregó un ordenador especial a un méd...
-
Xiaomi usa robots humanoides en su montaje
-
D-Link alerta sobre varias vulnerabilidades zero-d...
-
Al parecer la Casa Blanca es un punto frecuente de...
-
Follow the white rabbit: herramientas de cibersegu...
-
T-Mobile reta a SpaceX en el sector móvil
-
IA halla 900 fallos en Linux
-
Cloudflare afirma que los agentes de IA son una pe...
-
El retorno de los clásicos: los míticos auriculare...
-
EE.UU. frena la IA y beneficia a China
-
Shopify exige lista blanca de IP en apps públicas ...
-
OpenAI lanza GPT-6 Cyber: halla 81 fallos de Firef...
-
FBI y CISA alertan sobre ciberataques a sistemas d...
-
Vulnerabilidad en Paint podría permitir control de...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
360
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 Anthropic ha implementado nuevas restricciones en Claude Code para evitar la clonación de videojuegos y la ingeniería inversa .
-
 Las CPU actuales siguen utilizando un modo de arranque de 16 bits heredado de 1978 antes de pasar al modo de 64 bits.
-
 Se ha detectado un fallo de seguridad (CVE-2026-109518) en APT , el gestor de paquetes de Debian y Ubuntu . Esta vulnerabilidad permitiría a...
 Lanzan ataques LLMHijacking y dejan a empresas con facturas de nube de 1 millón de dólares
Están robando el acceso a modelos de lenguaje extensos (LLM) de diversas corporaciones para revenderlo, provocando que las víctimas enfrenten facturas de servicios en la nube de hasta 1 millón de dólares. Mandiant investigó varios incidentes durante 2026 en los que el uso no autorizado de IA generó cargos superiores a los 100.000 dólares en un solo día, evidenciando la rapidez con la que el robo de credenciales puede derivar en pérdidas financieras masivas.

Robando el acceso a modelos de lenguaje extensos (LLM) corporativos y revendiéndolo, dejando a las víctimas con facturas de la nube que alcanzan el millón de dólares. Mandiant investigó múltiples incidentes durante 2026 en los que el uso no autorizado de IA generó más de 100.000 dólares en cargos en un solo día, demostrando lo rápido que las credenciales robadas pueden convertirse en una pérdida financiera mayor.
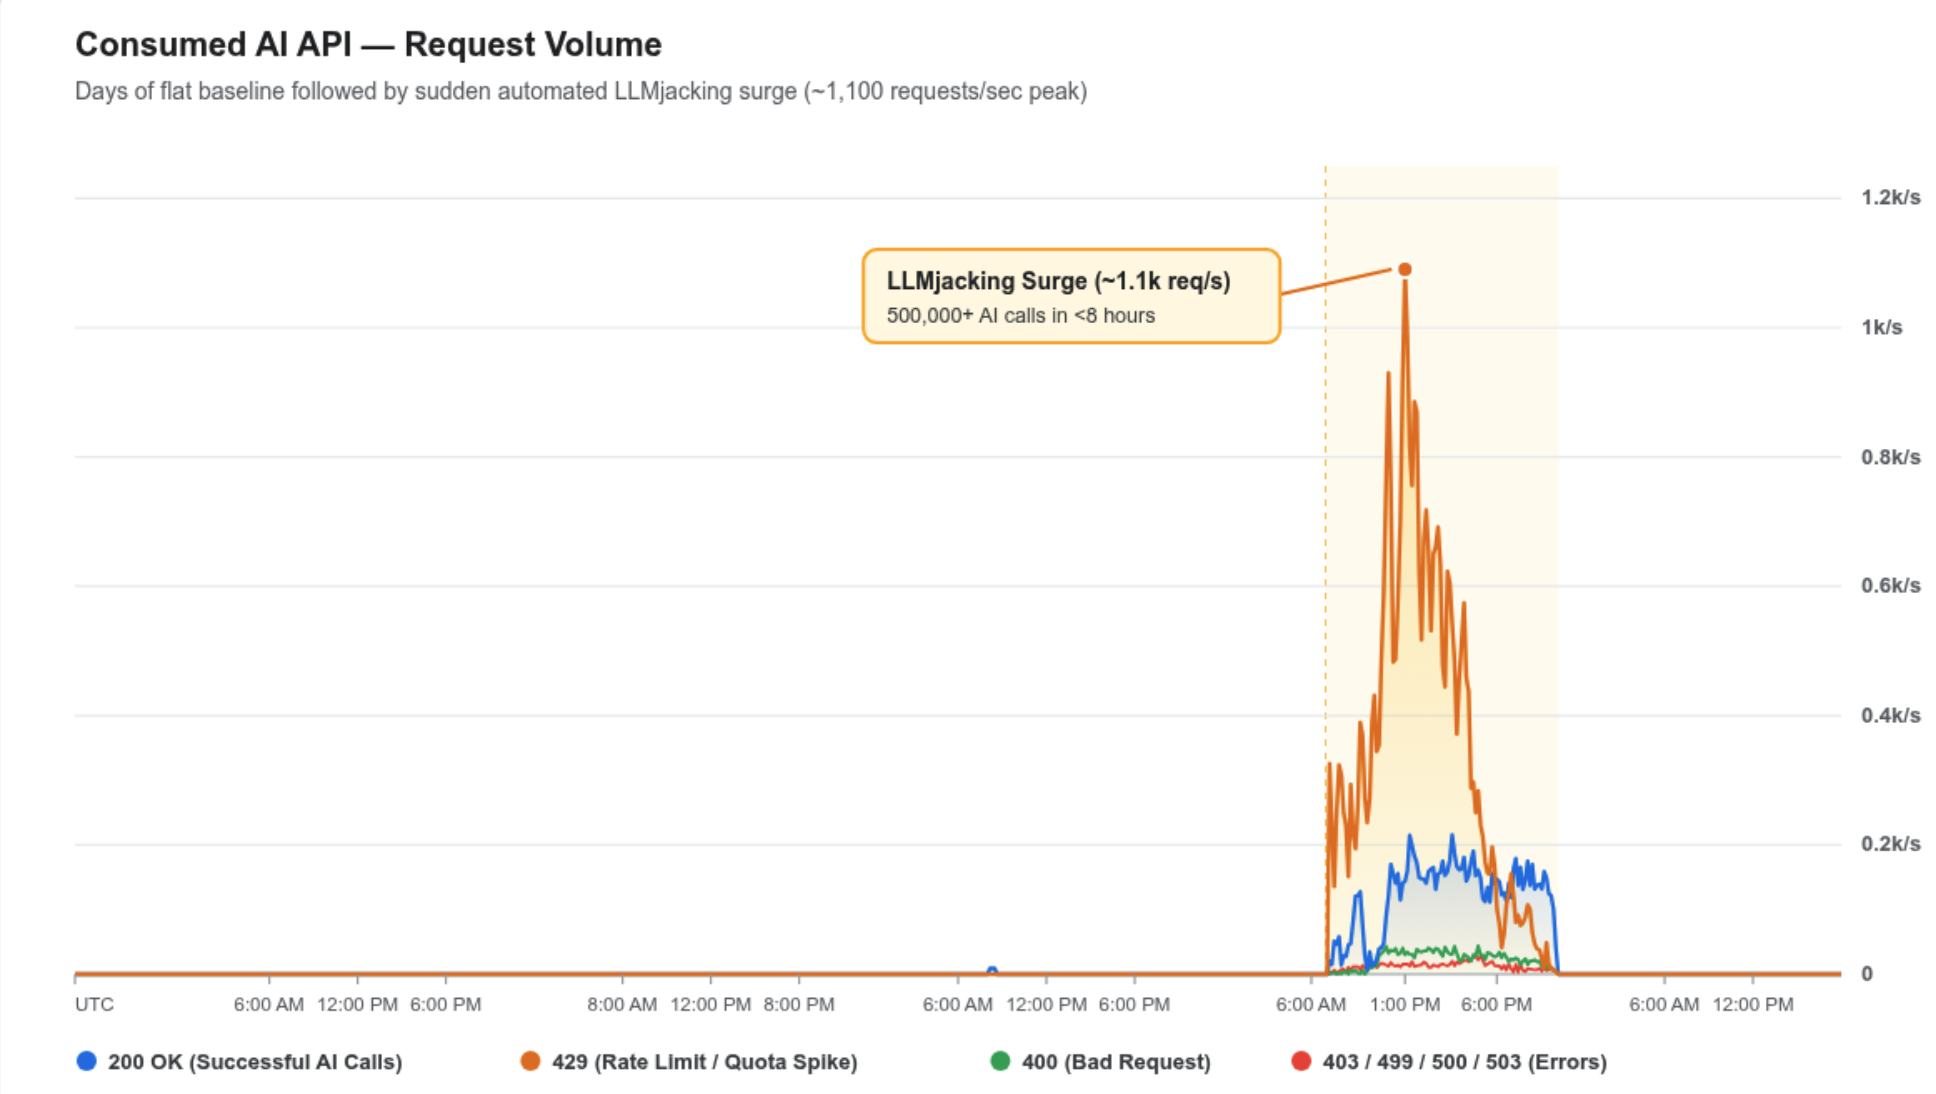
El Grupo de Inteligencia de Amenazas de Google (GTIG) detalló la actividad en una investigación publicada el 2 de noviembre. Los ataques afectaron a organizaciones de servicios financieros, comercio minorista, tecnología y transporte en América del Norte, América del Sur y Asia-Pacífico. Conocida como LLMJacking, la técnica se enfoca en recursos de IA de pago en lugar de utilizar la potencia de cálculo robada para minar criptomonedas.
El principal punto de entrada fueron credenciales de la nube expuestas o robadas, incluyendo claves de cuentas de servicio, tokens de acceso personal de GitHub y tokens de sesión activos. Informes previos sobre el LLMJacking a través de una clave de AWS filtrada describen una ruta similar desde el acceso robado hasta el uso no autorizado del modelo.
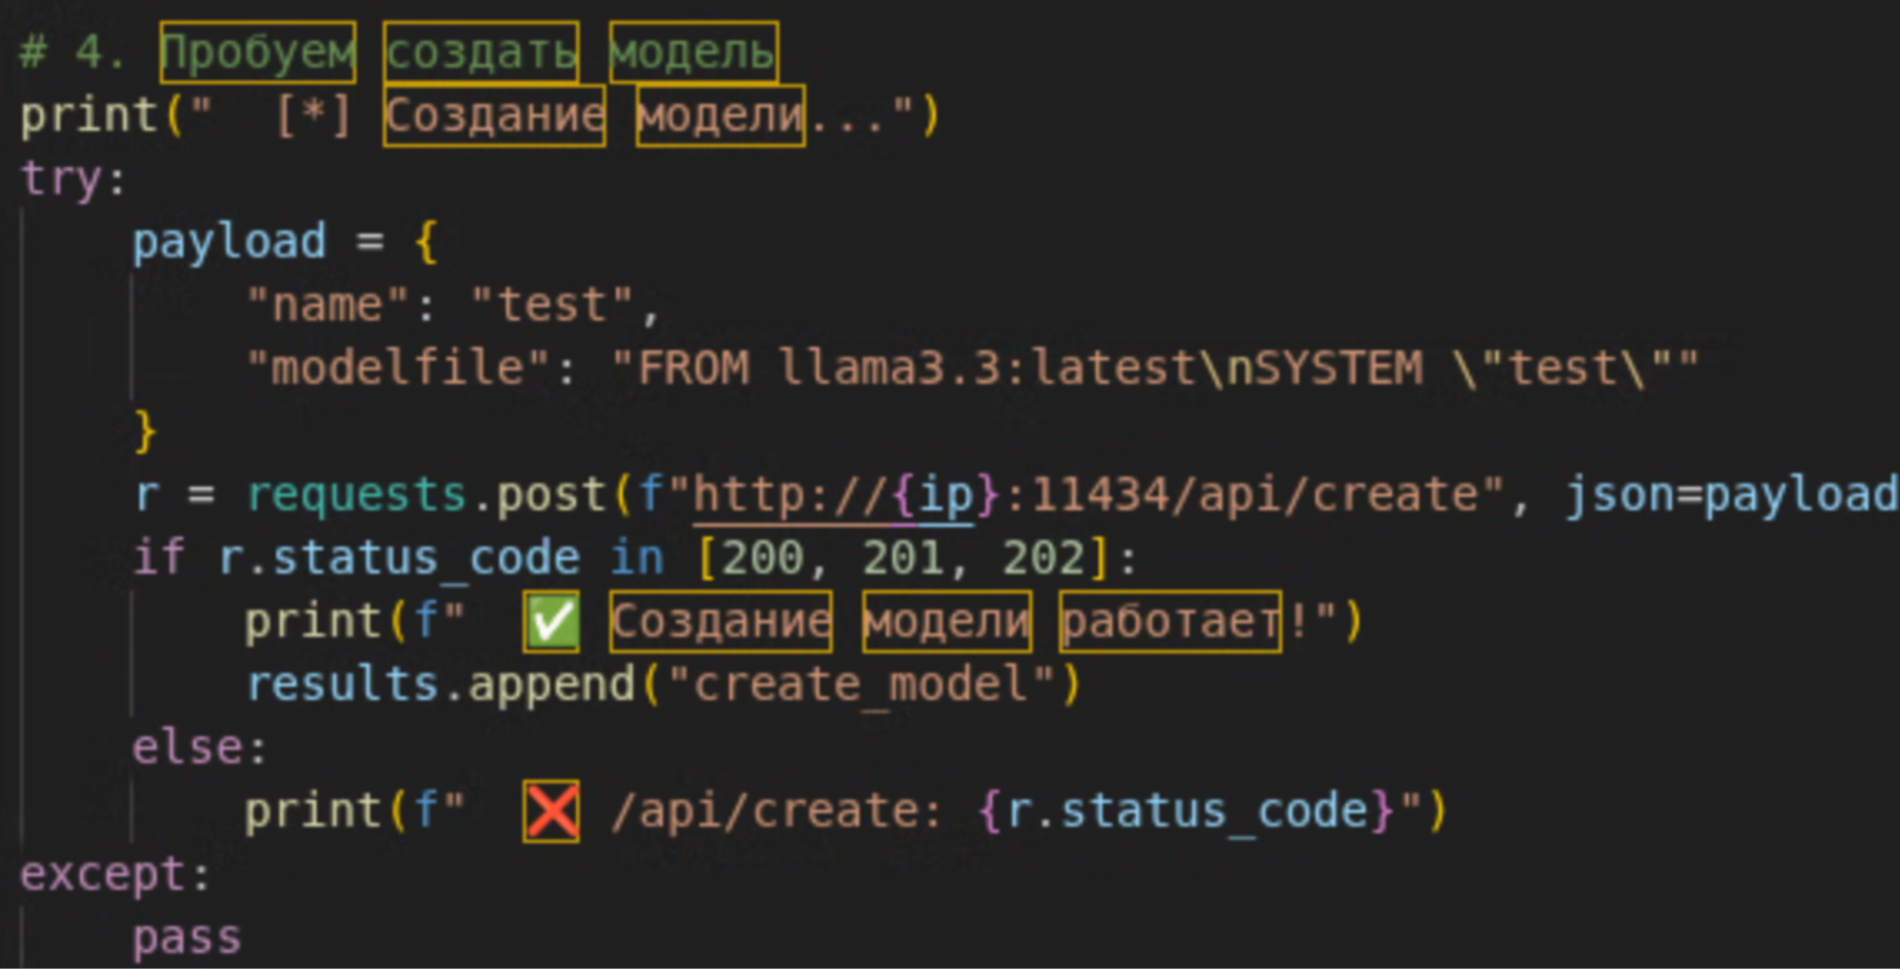
Los atacantes también recolectaron claves API de LLM corporativos desde repositorios públicos de GitHub. Para comprobar si las claves funcionaban sin crear picos de tráfico obvios, un grupo envió solicitudes diminutas utilizando max_tokens=1. Estas pruebas de bajo volumen se mantuvieron por debajo de los umbrales de alerta de seguridad de la víctima antes de que comenzara el abuso a gran escala.
Un grupo rastreado, UNC6993, utilizó una clave de cuenta de servicio mal configurada para acceder a recursos de la nube. También operó un portal de membresía falso que persuadía a los usuarios a pegar datos de sesión que contenían tokens de acceso activos. Reutilizar esos tokens permitió el acceso sin necesidad de completar una contraseña nueva o una verificación de autenticación multifactor.
El acceso robado a la IA se convierte en un negocio de reventa
Según la investigación de Mandiant, los atacantes dividen cada vez más las responsabilidades. Algunos grupos irrumpen en entornos empresariales, mientras que otros gestionan "Mezcladores de LLM", servicios de enrutamiento que combinan credenciales robadas y venden acceso no autorizado al modelo a suscriptores que pagan. La víctima recibe la factura mientras los operadores recaudan los ingresos.
En un incidente, un atacante realizó más de 500.000 llamadas a la API de LLM en menos de ocho horas utilizando claves de terceros robadas. La actividad alimentó a Jet Night, un servicio de enrutamiento de tokens que trasladó casi un millón de dólares en costes a una sola organización. El GTIG cree que sus planes inusualmente baratos dependen del acceso robado.
El robo de credenciales no es la única preocupación. Los atacantes también buscaron en repositorios privados, bases de datos y gestores de secretos otras contraseñas y claves. El riesgo refleja las preocupaciones planteadas en la cobertura del incidente de seguridad de Northflank, aunque esa investigación independiente no ha establecido un vínculo con estas operaciones.
Algunos intrusos crearon cuentas de administrador, añadieron claves SSH y disfrazaron cuentas de servicio de puerta trasera como herramientas de facturación. En otro caso, Mandiant informó de la explotación del fallo de LiteLLM CVE-2026-40217 a través de /key/regenerate, lo que permitió que claves virtuales ordinarias obtuvieran privilegios de PROXY_ADMIN, otorgando a los atacantes un control duradero de la puerta de enlace.
La guía del GTIG insta a los defensores a tratar la activación inesperada de servicios de IA como una advertencia crítica. Varias víctimas no habían habilitado los servicios de LLM antes de la intrusión. Tus equipos deberían investigar nuevas claves de acceso, la creación y eliminación rápida de cuentas, solicitudes de modelos inusuales e intentos de desactivar el registro de actividad.
Deberías rotar los secretos expuestos, restringir permisos, escanear repositorios en busca de claves, parchear puertas de enlace y aplicar cuotas específicas para los modelos. El monitoreo debe incluir solicitudes de validación diminutas, no solo picos de gasto. Revocar la primera clave robada es insuficiente cuando los atacantes ya han creado cuentas de reemplazo u otro acceso persistente.
Fuentes:
https://cybersecuritynews.com/llmhijacking-attacks/
 Etiquetas:
 Entrada más reciente
