Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8415
)
-
▼
octubre
(Total:
742
)
-
 Nigeriano condenado a 8 años de prisión por robar ...
-
Nikkei sufre su tercera filtración de datos en un ...
-
El gigante alimentario Ahold Delhaize confirma que...
-
Estafa sofisticada con procesadores AMD Ryzen
-
Apple: MacBook táctil y chip M6
-
Roban credenciales y claves de IA de 790 repositor...
-
La APU de Steam Deck 2 se filtra con Zen 6, un 50%...
-
Webs bloquean agentes de IA
-
Páginas falsas de Google Meet para robar credenciales
-
Límites de seguridad de la IA de Anthropic
-
Caída de Revolut interrumpe pagos y servicios banc...
-
Gemini 4 supera Minecraft tras 605 muertes
-
Arm AGI CPU vs AMD EPYC 9755: un 20% más rápido po...
-
Usa IA para vulnerar 100 webs por solo 5.000$
-
Filtración de datos de SBI: hackeos presuntos de 3...
-
ICANN prueba tecnología para que las autoridades a...
-
Claude AI detecta minero de criptomonedas oculto e...
-
Hackean el plugin de SEO Rank Math para instalar p...
-
Hackean el GitHub de OVHcloud para distribuir malw...
-
Videollamadas de WhatsApp sin cuenta ni app
-
IA mejora Fotos de Windows 11
-
¿Problemas de red tras la actualización de Windows...
-
Crean dominios de Teams para robar credenciales
-
TypeScript: guía y beneficios
-
Alternativas gratis a Microsoft Office
-
Filtran posible diseño del iPhone 18
-
Nuvio TV: la mejor alternativa a Kodi para Samsung...
-
Configurar 5 avisos de Telegram para la red
-
Fallo de Broadcom afecta a routers de operadoras e...
-
IA provoca el fin de las demos de videojuegos
-
Micron EIM: así será la memoria para IA que podría...
-
Explotan vulnerabilidad de SiteGuard WAF para cont...
-
MediaTek Dimensity 9600 Pro: IA y fotografía premium
-
NSA, CISA y NIST lanzan guías para detener agentes...
-
Cómo mejorar la velocidad del Wi-Fi en casa: truco...
-
Xbox aprovechará el fallo de Sony con el fin del s...
-
Microsoft: los agentes de IA no son fiables y podr...
-
IA permite hablar con NPCs de GTA V
-
Vulnerabilidad crítica de Drupal permite tomar con...
-
Detenida por bloquear robot de Uber Eats
-
IA autorreplicante: amenaza en meses
-
Gemini 4 completa Minecraft solo
-
Meta elimina permiso para entrenar con webs de cli...
-
DisplayPort vs HDMI: cuál elegir para jugar
-
Copilot permitirá detener la IA desde diciembre de...
-
Windows 11 aún usa el gestor de memoria de Windows 95
-
Minidrones vuelan impulsados por el sonido, sin mo...
-
Killzone Shadow Fall llega a PC vía port no oficial
-
La consola portátil Predator Atlas 8 llega a España
-
La propuesta de ley de seguridad de IA de Anthropi...
-
Fallo de Wi-Fi de Broadcom de 16 años permite hack...
-
Microsoft confirma que actualizaciones de Windows ...
-
Vulnerabilidad crítica en Linux KVM permite escape...
-
Costos de PS6 disparan su precio
-
Usan fallos de Plex para instalar cryptominers
-
ConnectWise suspende sus servicios de seguridad, g...
-
Lanzado Linux 7.3 y Torvalds anuncia horario irreg...
-
NVIDIA desmiente que haya descatalogado su GeForce...
-
Google lanza protecciones de IA en Android contra ...
-
Microsoft celebra el aniversario de Windows Insider
-
Windows 11 bloqueará unidades USB formateadas con ...
-
MS-DOS aún influye en Windows 11
-
ChatGPT ya puede gestionar tus pestañas de Chrome
-
Parche de Windows 11 impode activar Smart App Control
-
WhatsApp imita al iPhone para agilizar citas
-
Brecha de seguridad en OpenCode expone claves API ...
-
Prueban metal líquido durante 2 años y descubren q...
-
Firefox protegerá tus pestañas privadas al ausentarte
-
WhatsApp añade stickers con sonido
-
Firefox prueba ventanas flotantes para webs
-
Apple fabricará el iPhone 18 pronto
-
CISA advierte vulnerabilidad de inyección de códig...
-
Red china usa 17.000 dominios para robar datos de ...
-
IA crea primera arma impresa en 3D
-
42 juegos para PC con 4 GB de RAM
-
Nuevo RAT YuanKong para Android roba PINs y contra...
-
Usan ClickFix y túneles Python para preparar ataqu...
-
Linux 7.4 optimiza la batería de portátiles
-
El peligro de la IA son sus creadores
-
El Comandante Norton: un viaje nostálgico por los ...
-
Rusia desarrolla sus propios chips con arquitectur...
-
Ubuntu añade asistente de IA
-
Usan IA para secuestrar comandos Sudo de Linux y r...
-
El FBI advierte estafas antes de las elecciones le...
-
Roban 173 cuentas de Microsoft 365 mediante Connec...
-
Windows: récord de fallos de seguridad corregidos
-
App falsa de WhatsApp engaña a 500.000 usuarios en...
-
Riesgos de liberar la PS5: ¿bloqueo de Sony?
-
OpenAI confirma que su IA hackeó web gubernamental...
-
Android refuerza la seguridad contra estafas
-
OpenAI: modelo usó wallet ajena
-
P.T. PC suma DLSS 5 y trazado de trayectorias
-
Shogun 2 tarda dos días en recuperarse
-
Linus Torvalds revela que Claude Code escribió par...
-
Torvalds critica la programación con IA
-
Claude AI resuelve misterio criptográfico de la NS...
-
Jailbreak untethered de iOS 27.0.1 demostrado en i...
-
Exclusivos de PS5 jugables en PC con RTX 3050
-
Ciberataque a ConnectWise permite a hackers infilt...
-
Crean una GeForce RTX 5090 con 4 conectores de ali...
-
Usan IA para vulnerar 440 servidores de PaperCut
-
Steve Jobs ocultó sus Porsche ante una visita
-
Laboratorio de IA ofrece reparaciones gratuitas de...
-
Exjefe de Windows critica Windows 11
-
Grave fallo en BlockStrap permite a hackers ejecut...
-
FADU cambia cómo funciona un SSD: su FS-SSD gestio...
-
Desde hoy las llamadas comerciales «a telefono frí...
-
Compra un AMD Ryzen 9 9950X3D2 falso en Amazon: el...
-
Nvidia calma el pánico de la IA en Wall Street
-
NVIDIA también retira la GeForce RTX 5090 de su pr...
-
Nuevas IA locales de NVIDIA Open Source
-
Google corrige 10 vulnerabilidades de Chrome, incl...
-
Hasta 20.000 dominios de Cloudflare para falsas al...
-
IA de Claude resuelve fallo histórico de Linux
-
Google añade tu número a cada cuenta de Android
-
Malware Aoki roba credenciales de ChatGPT, Claude,...
-
Aprovechan vulnerabilidad de RCE en Collabora para...
-
Polémica por cambio en iOS 27.2 con el rediseño de...
-
Atacan 60 apps bancarias y UPI de India con el mal...
-
Grupos chinos usan zero-day de BeyondTrust para ac...
-
Grupo Midnight Blizzard usan Claude AI para recons...
-
¿Windows 11 va lento? Trucos básicos para mejorar ...
-
Explotan vulnerabilidad 0-day de BeyondTrust para ...
-
La FAB 38 de Intel (Israel) sufre una explosión co...
-
Samsung podría duplicar sus móviles plegables
-
Tesla retrasa el Roadster a 2028
-
Fallo de 37 años en kernel de OpenBSD permite acce...
-
Una usuaria se negó a cambiar su contraseña porque...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
742
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Miembro de la banda de ransomware Conti condenado a 4 años de prisión
Identificado al líder del grupo de ransomware Conti: el ruso Vitalii Kovalev
Muy pocos le ponían cara. Ni siquiera nombre, más allá de los seudónimos Stern o Ben. Una reciente operación policial internacional ha dejado al descubierto a Vitalii Nikolaevich Kovalev, de 36 años, el cabecilla de Conti, una de las mayores redes de cibercriminales del mundo. De los ordenadores de Kovalev ha salido Trickbot, unos de los ransomware más frecuentes en España y que, según se sospecha, puede haber afectado al 4% de todas las empresas del mundo. La policía de EE UU y de Alemania creen que Kovalev vive en Moscú, donde tiene registradas varias empresas a su nombre, y que posee un monedero de criptomonedas por valor de 1.000 millones de dólares.

Los grupos de ransomware más activos

Anatomía del ataque de ransomware Conti al gobierno de Costa Rica
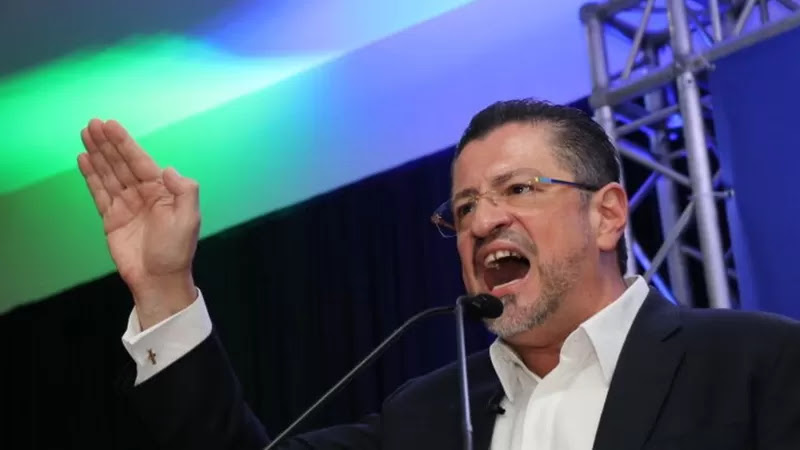
El 8 de mayo de 2022, el nuevo presidente de Costa Rica, Rodrigo Chaves Robles, decretó estado de emergencia nacional por ciberataques, calificándolos como un acto de terrorismo. Días después, en conferencia de prensa, afirmó que el país estaba en estado de guerra, y que había indicios de que desde dentro de Costa Rica ayudaban al grupo de ransomware Conti, a quienes llamó "traidores" y "filibusteros".

Sistema de salud nacional de Costa Rica víctima del ransomware Hive
La Caja Costarricence de Seguro Social (CCSS), organismo que se ocupa de la seguridad social en Costa Rica, fue víctima de un ataque de ransomware del grupo ruso Hive
"Estamos en guerra y eso no es una exageración" afirma el presidente de Costa Rica después del ataque de ransomware de Conti
El grupo ruso Conti que infiltró algunos sistemas de cómputo del gobierno de Costa Rica potenció su amenaza, asegurando que su objetivo ahora es derrocar al gobierno. Pidieron US$10 millones en abril a cambio de cesar el ataque y devolver la información robada. El gobierno de Costa Rica se negó a pagar. Ahora les exigen 20 millones y siguen las amenazas.
Costa Rica sufre ciberataques que paralizan aduanas y sitios web para pago de impuestos
Costa Rica informó que desde el 18 de abril sistemas aduaneros y de pago de impuestos han sido afectados por un ciberataque obra del ransomware pro Ruso Conti.

Organismos gubernamentales de Perú víctimas del ransomware Conti
Después del ataque a organismos de Costa Rica, el grupo de ransomware Conti sumó a su lista de víctimas a un organismo gubernamental de Perú. Los atacantes aseguran haber robado información sensible de sus sistemas sin haber cifrado datos.

El sueldo medio de un operador del ransomware Conti es de 1.800 dólares al mes
Según la empresa de ciberseguridad Secureworks, que ha analizado todos los chats del grupo que se han filtrado, de media un miembro de Conti cobra 1.800 dólares al mes. Al cambio actual estamos hablando de unos 1.640€.
Miembro pro Ucraniano filtra chats internos, documentación, etc del grupo ruso ransomware Conti
Los registros de chat (jabber) pertenecientes al grupo de ransomware Conti se filtró en línea gracias a una aparente fuente interna, que afirma haberse opuesto al apoyo del grupo a la invasión rusa de Ucrania. Un miembro molesto, de la operación de ransomware Conti filtró más de 60,000 mensajes privados después de que el grupo se posicionara abiertamente del lado de Rusia por la invasión de Ucrania.

Antivirus Windows Defender permite ver las carpetas excluidas para su análisis
El antivirus de Microsoft, Windows Defender emplea una lista de exclusiones que no está protegida y puede ser aprovechada para saber donde esconder “malware” sin que sea detectado. La vulnerabilidad afecta Windows 10 y Windows Server 2019, pero no Windows 11. Por ejemplo el ramsonware Conti se aloja en una ubicación excluida en Microsoft Defender, así que el antivirus fue incapaz de detectarlo. Cuando se movió a otra ubicación que no estaba excluida, Microsoft Defender lo detecta inmediatamente.

 Labels:
antivirus
,
bypass
,
conti
,
defender
,
exlusion
,
microsoft
,
permisos
,
ransomware
,
Windows
|
1
comments
Principales características del Ransomware Conti
Analizadas las principales características del ransomware Conti a partir del análisis de una muestra de mayo de 2021 e información pública sobre la metodología utilizada por sus afiliados.

Un ataque del ransomware Conti obliga a detener la producción de la cerveza Estrella Damm
Un mes después del ataque informático del ransomware Pysa a la Universidad Autónoma de Barcelona, y del reciente ataque ransomware Hive a la multinacional MediaMarkt. de este jueves hay una nueva víctima: la cervecera Damm víctima del ransomware Conti. El fabricante de cerveza tiene todos los centros de trabajo parados y los pedidos se están sirviendo gracias al stock, pero ya avisan de que si los problemas se alargan la principal fábrica, en El Prat de Llobregat, puede quedarse sin stock en cuestión de días.

Empresa dedicada a los backups, paga 2.6 millones de dólares de rescate al ransomware Conti
Una empresa que se dedica a los backups (copias de seguridad) llamada Exagrid, es víctima del ransomware Conti y pierde 800GB datos filtrados y deciden pagar 2.6 millones de dólares a los atacantes para recuperar los datos cifrados y que no se filtren. La misma banda (Conti) ha atacado satisfactoriamente la Universidad de Córdoba (España)

El servicio nacional de salud de Irlanda afectado por un ataque del ransomware Conti
El servicio nacional de salud de Irlanda, Health Service Executive, ha cerrado hoy, de forma temporal, sus sistemas informáticos después de ser víctima de un ataque de ransomware. En medio de la campaña de vacunación contra el COVID-19, la organización reconoce que el ataque no ha afectado a su capacidad para brindar atención médica urgente, pero que puede que haya algunos retrasos y/o cancelaciones en citas y servicios rutinarios. No es la primera vez que un Hospital es afectado por un ataque de ransomware, aunque algunos grupos de ransomware decidieron no atacarlos durante la pandemia, no todos lo han hecho igual.

Ataque del ransomware Conti a la empresa Advantech exige 14 millones rescate
Según los informes, el mayor fabricante mundial de computadoras industriales, Advantech de Taiwán, se ha visto afectado por un ataque de ransomware, y los ciberdelincuentes exigen un rescate por un valor aproximado de 14 millones de dólares estadounidenses por una clave de descifrado y para evitar la filtración pública de datos robados.

