Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7913
)
-
▼
octubre
(Total:
240
)
-
 El dominio ejemplo que mucha gente usa sin saber n...
-
El mejor mapa de antenas de operadoras en España r...
-
AMD prepara su ofensiva contra NVIDIA Vera: Verano...
-
Google cobrará por Gemini Flash y Pro
-
Amazon pagaría a tres pueblos de Aragón por hablar...
-
FBI despide contratista de Accenture por fallo de ...
-
Condenan a ingeniero por bloquear más de 3.000 dis...
-
Nuevo parche mejora rendimiento de Linux hasta un 40%
-
Un viaje nostálgico al futuro: un biblioteca gratu...
-
Amazon termina pactos secretos de centros de datos...
-
Vulnerabilidad crítica en herramienta de Dell perm...
-
Agentes de OpenAI editan wikis y causan caída por ...
-
China lanza una tarjeta PCIe con chipset AMD B650 ...
-
Imágenes HEIC maliciosas pueden ejecutar código re...
-
Recupera 12 GB eliminando Apple Intelligence de tu...
-
Vulnerabilidades en LibreOffice y OpenOffice permi...
-
Investigador de seguridad afirma haber hallado fal...
-
IA supera a Eric Schmidt en programación
-
Google añade 6 funciones de protección avanzada a ...
-
Teams luchará contra los deepfakes
-
ChatGPT revoluciona las compras de ropa online
-
Las NVIDIA Shield TV Pro ahora cuesta 299 euros, 1...
-
El candado con círculo en WhatsApp:
-
S26, Pixel 10a y S27 serán más caros
-
Kagi libera Orion como código abierto y deja Linux...
-
Atlassian corrige vulnerabilidades críticas en nue...
-
RemoveMacAI libera 12GB eliminando modelos de Appl...
-
GPT-6 descifra mensaje napoleónico de 217 años
-
Gemini de Google pronto podrá controlar tu ordenador
-
Windows 11 26H2 optimiza el uso de RAM
-
Fallo en Microsoft Exchange permite a atacantes au...
-
Alexa no deja de cantar la la la
-
Actualización de Windows 11 KB5124010 cierra apps,...
-
Cualquier web puede ser un campo de tiro y ahora p...
-
IA califica a Renfe como la peor empresa
-
La última actualización de seguridad del kernel de...
-
Apple restringe el acceso total al disco de macOS ...
-
IA de Google halla más de 500 fallos XSS y crea ex...
-
Revelados los nuevos mandos Xbox Elite Series 3
-
Anthropic reportó amenaza de mujer en Florida vía ...
-
Intentos de explotación del SDK Jungle de Realtek ...
-
Investigador se infiltra en red de lavado de Lazar...
-
Anuncios en imágenes de ChatGPT
-
Ajedrez automático con Raspberry Pi 5
-
Exynos 2700 llega a los Galaxy S27
-
IA acaba con pagos de Google por fallos de código
-
ChatGPT marcará sus textos invisiblemente
-
El SoC Kirin 9050 Pro de Huawei usa dos dies en ve...
-
Apple reforzará el acceso total al disco en macOS ...
-
LaLiga busca bloquear 11 webs y apps de IPTV piratas
-
GTA VI en PC podría llegar en noviembre
-
Filtración de datos en Dinamarca expone registros ...
-
Telefónica revoluciona la IA en la Música Clásica
-
Ciberatacantes aprovechan fallo en Rejetto HFS par...
-
Nueva vulnerabilidad de día cero en NetScaler prov...
-
Presidente surcoreano ordena revisiones de segurid...
-
Herramienta de código abierto diseña LEGOs de más ...
-
Instala Windows 11 26H2 en CPUs no compatibles con...
-
Intel no es fiable: un cliente compra 4 procesador...
-
Alemania estrena una tarifa de la luz enfocada a g...
-
AgtaBackup RAT usa páginas falsas de Microsoft Sto...
-
RSA lanza Agent ID para asegurar agentes de IA y s...
-
Ataques de cadena de suministro usan equipos de de...
-
Microsoft elimina función mítica de Skins en Windo...
-
Kit Milk Dragon AiTM usa relay OTP y keylogging pa...
-
Instala Windows 11 26H2 en PCs no compatibles
-
AOC presenta monitor de 1000 Hz
-
Ventoy: revitaliza tus memorias USB
-
Etiquetas de historial de Safari revelan navegació...
-
Schwarzenegger supervisa escena Terminator 2 robot...
-
Fallo crítico en Capacitor permite acceso a datos ...
-
Una GeForce RTX 4090 Founders Edition pierde parte...
-
Tornyol: el dron que caza mosquitos autónomamente
-
GIGABYTE AI TOP ATOM llega con 64 GB
-
Android XR llega a Samsung en noviembre
-
Windows 11 26H2 solo beneficia a PCs con mucha RAM
-
Windows 11 mejora para jugadores mediante Advanced...
-
El secreto final de PlayStation 2
-
Nueva PS5 más resistente
-
Fuga en OpenAI: la IA ya no admite errores
-
Google frena el uso de Gemini en Meta
-
Usan SQL Server de Microsoft para filtrar datos
-
Vulnerabilidades en cPanel/WHM permiten ejecutar c...
-
EE. UU. sanciona a miembros del Tren de Aragua por...
-
Copias de WordPress expuestas: mina de credenciale...
-
Fallo crítico en Red Hat Satellite permitiría robo...
-
OpenAI despide a tres investigadores de seguridad ...
-
Dell urge a los administradores a corregir fallos ...
-
Vulnerabilidad de cookies permite saltar MFA de En...
-
Tiendas comienzan a pedir un DNI al comprar una RT...
-
Google Search desploma el tráfico web un 40%
-
Explotan vulnerabilidades 0-day en Zammad para eje...
-
Cuentas gratuitas de iCloud permitirían suplantar ...
-
Guía rápida de Intel Nova Lake-S
-
Vercel confirma escape de VM KVM y premia a invest...
-
Kiteworks corrige 126 vulnerabilidades en gran act...
-
WhatsApp presenta chats restringidos
-
Google mantiene sus resúmenes de IA pese a demandas
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon presenta tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
Warlock aprovecha fallos de SharePoint para desact...
-
Ganó 200.000 euros con una app de IA sin programar
-
Supuestos espías chinos suplantan a directivo de A...
-
Miembro de ShinyHunters detenido en Jordania; ayud...
-
EE. UU. sanciona red de cajeros del Tren de Aragua...
-
EE. UU. arresta a dueño de empresa tecnológica por...
-
PS5 estrena escalado QSSR
-
Chrome exigirá biometría para contraseñas
-
California cita a OpenAI por agentes de IA que hac...
-
Dots: agentes incansables de ChatGPT
-
Agentes de IA usan 5 veces más tokens que humanos ...
-
Gemini integra Mapas para mejorar sus respuestas
-
AMD llegó a crear un Ryzen 9 5900X3D que nunca lle...
-
AMD llevaría los chiplets un paso más allá con RDN...
-
Red PaperPhone usa 75.000 IPs e identidades móvile...
-
«Las RTX 5090 se queman antes o después»: un YouTu...
-
Windows 11 adopta atajo de Linux
-
Filtran los 7 modelos de Intel Nova Lake-S
-
WhatsApp Business Platform dejará de ser gratis en...
-
Fallos críticos en almacenamiento Dell permiten co...
-
Wall Street duda de NVIDIA y la burbuja de la IA
-
GPT-6 Astra descifra mensaje de la Segunda Guerra ...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
240
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Miembro de la banda de ransomware Conti condenado a 4 años de prisión
Identificado al líder del grupo de ransomware Conti: el ruso Vitalii Kovalev
Muy pocos le ponían cara. Ni siquiera nombre, más allá de los seudónimos Stern o Ben. Una reciente operación policial internacional ha dejado al descubierto a Vitalii Nikolaevich Kovalev, de 36 años, el cabecilla de Conti, una de las mayores redes de cibercriminales del mundo. De los ordenadores de Kovalev ha salido Trickbot, unos de los ransomware más frecuentes en España y que, según se sospecha, puede haber afectado al 4% de todas las empresas del mundo. La policía de EE UU y de Alemania creen que Kovalev vive en Moscú, donde tiene registradas varias empresas a su nombre, y que posee un monedero de criptomonedas por valor de 1.000 millones de dólares.

Los grupos de ransomware más activos

Anatomía del ataque de ransomware Conti al gobierno de Costa Rica
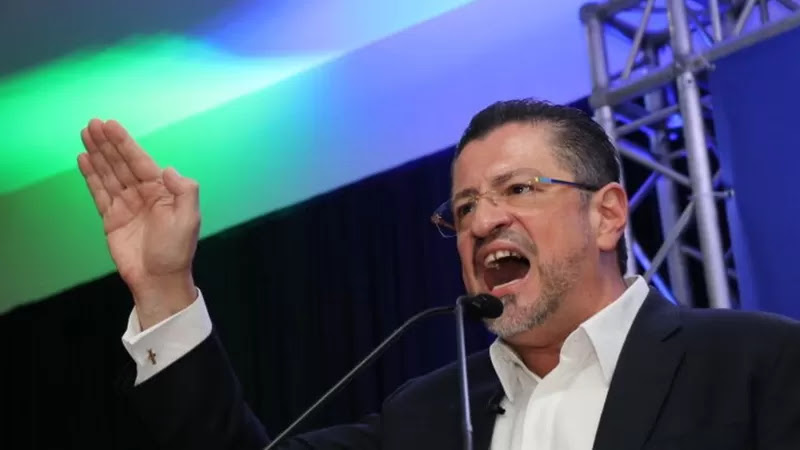
El 8 de mayo de 2022, el nuevo presidente de Costa Rica, Rodrigo Chaves Robles, decretó estado de emergencia nacional por ciberataques, calificándolos como un acto de terrorismo. Días después, en conferencia de prensa, afirmó que el país estaba en estado de guerra, y que había indicios de que desde dentro de Costa Rica ayudaban al grupo de ransomware Conti, a quienes llamó "traidores" y "filibusteros".

Sistema de salud nacional de Costa Rica víctima del ransomware Hive
La Caja Costarricence de Seguro Social (CCSS), organismo que se ocupa de la seguridad social en Costa Rica, fue víctima de un ataque de ransomware del grupo ruso Hive
"Estamos en guerra y eso no es una exageración" afirma el presidente de Costa Rica después del ataque de ransomware de Conti
El grupo ruso Conti que infiltró algunos sistemas de cómputo del gobierno de Costa Rica potenció su amenaza, asegurando que su objetivo ahora es derrocar al gobierno. Pidieron US$10 millones en abril a cambio de cesar el ataque y devolver la información robada. El gobierno de Costa Rica se negó a pagar. Ahora les exigen 20 millones y siguen las amenazas.
Costa Rica sufre ciberataques que paralizan aduanas y sitios web para pago de impuestos
Costa Rica informó que desde el 18 de abril sistemas aduaneros y de pago de impuestos han sido afectados por un ciberataque obra del ransomware pro Ruso Conti.

Organismos gubernamentales de Perú víctimas del ransomware Conti
Después del ataque a organismos de Costa Rica, el grupo de ransomware Conti sumó a su lista de víctimas a un organismo gubernamental de Perú. Los atacantes aseguran haber robado información sensible de sus sistemas sin haber cifrado datos.

El sueldo medio de un operador del ransomware Conti es de 1.800 dólares al mes
Según la empresa de ciberseguridad Secureworks, que ha analizado todos los chats del grupo que se han filtrado, de media un miembro de Conti cobra 1.800 dólares al mes. Al cambio actual estamos hablando de unos 1.640€.
Miembro pro Ucraniano filtra chats internos, documentación, etc del grupo ruso ransomware Conti
Los registros de chat (jabber) pertenecientes al grupo de ransomware Conti se filtró en línea gracias a una aparente fuente interna, que afirma haberse opuesto al apoyo del grupo a la invasión rusa de Ucrania. Un miembro molesto, de la operación de ransomware Conti filtró más de 60,000 mensajes privados después de que el grupo se posicionara abiertamente del lado de Rusia por la invasión de Ucrania.

Antivirus Windows Defender permite ver las carpetas excluidas para su análisis
El antivirus de Microsoft, Windows Defender emplea una lista de exclusiones que no está protegida y puede ser aprovechada para saber donde esconder “malware” sin que sea detectado. La vulnerabilidad afecta Windows 10 y Windows Server 2019, pero no Windows 11. Por ejemplo el ramsonware Conti se aloja en una ubicación excluida en Microsoft Defender, así que el antivirus fue incapaz de detectarlo. Cuando se movió a otra ubicación que no estaba excluida, Microsoft Defender lo detecta inmediatamente.

 Labels:
antivirus
,
bypass
,
conti
,
defender
,
exlusion
,
microsoft
,
permisos
,
ransomware
,
Windows
|
1
comments
Principales características del Ransomware Conti
Analizadas las principales características del ransomware Conti a partir del análisis de una muestra de mayo de 2021 e información pública sobre la metodología utilizada por sus afiliados.

Un ataque del ransomware Conti obliga a detener la producción de la cerveza Estrella Damm
Un mes después del ataque informático del ransomware Pysa a la Universidad Autónoma de Barcelona, y del reciente ataque ransomware Hive a la multinacional MediaMarkt. de este jueves hay una nueva víctima: la cervecera Damm víctima del ransomware Conti. El fabricante de cerveza tiene todos los centros de trabajo parados y los pedidos se están sirviendo gracias al stock, pero ya avisan de que si los problemas se alargan la principal fábrica, en El Prat de Llobregat, puede quedarse sin stock en cuestión de días.

Empresa dedicada a los backups, paga 2.6 millones de dólares de rescate al ransomware Conti
Una empresa que se dedica a los backups (copias de seguridad) llamada Exagrid, es víctima del ransomware Conti y pierde 800GB datos filtrados y deciden pagar 2.6 millones de dólares a los atacantes para recuperar los datos cifrados y que no se filtren. La misma banda (Conti) ha atacado satisfactoriamente la Universidad de Córdoba (España)

El servicio nacional de salud de Irlanda afectado por un ataque del ransomware Conti
El servicio nacional de salud de Irlanda, Health Service Executive, ha cerrado hoy, de forma temporal, sus sistemas informáticos después de ser víctima de un ataque de ransomware. En medio de la campaña de vacunación contra el COVID-19, la organización reconoce que el ataque no ha afectado a su capacidad para brindar atención médica urgente, pero que puede que haya algunos retrasos y/o cancelaciones en citas y servicios rutinarios. No es la primera vez que un Hospital es afectado por un ataque de ransomware, aunque algunos grupos de ransomware decidieron no atacarlos durante la pandemia, no todos lo han hecho igual.

Ataque del ransomware Conti a la empresa Advantech exige 14 millones rescate
Según los informes, el mayor fabricante mundial de computadoras industriales, Advantech de Taiwán, se ha visto afectado por un ataque de ransomware, y los ciberdelincuentes exigen un rescate por un valor aproximado de 14 millones de dólares estadounidenses por una clave de descifrado y para evitar la filtración pública de datos robados.

