Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9148
)
-
▼
noviembre
(Total:
314
)
-
 PhoneAuto lleva Android Auto al móvil
-
Guía de acceso al router 192.168.0.1
-
SonicWall advierte fallo de SSLVPN que evade MFA
-
Zelda: Ocarina of Time Remake ya funciona a 60 FPS...
-
Chrome: nuevo truco para organizar pestañas
-
WPA2/WPA3 Transition Mode: por qué existe y por qu...
-
CPU-Z revela el alto coste de la IA: los PC con 16...
-
Qué hago si una copia de seguridad empieza a falla...
-
Paint: imágenes manipuladas ponen en riesgo Window...
-
Bluetooth se renueva con más velocidad y mejor audio
-
Switch 2: ya juegan Ocarina of Time vía jailbreak
-
El nuevo objetivo para la radio digital DAB+ es al...
-
Ciberdelincuentes roban 133 millones de dólares a ...
-
ASRock bajo presión por su última actualización de...
-
AMD Medusa Point vuelve a aparecer: 10 núcleos Zen...
-
Microsoft advierte que descargas de juegos falsos ...
-
El encanto del pasado: una app que convierte el Ma...
-
La opción de Claude Code "Sí, y no preguntar más" ...
-
IGMP Snooping: por qué aparece esta opción en tu r...
-
Microsoft corrige error de inicio en Windows 11
-
WhatsApp permitirá ocultar tu número con nombres d...
-
Macronix deja tirada a Nintendo por la IA: los jue...
-
Desaparece un cargamento de gráficas de NVIDIA por...
-
Cómo eliminar el «efecto cebo» de las miniaturas c...
-
India también quiere la independencia tecnológica:...
-
Linus Torvalds: Git no era importante para mí
-
Descubren que las CPU actuales siguen usando el mo...
-
SonicWall alerta sobre una nueva vulnerabilidad de...
-
DroidDeck convierte Android en PC gaming
-
Conectar un AP Wi-Fi por cable Ethernet: guía para...
-
OpenAI crea alternativa a GitHub
-
Microsoft respalda Windows 11 tras corregir 1.100 ...
-
Linux en Windows sin USB
-
El nuevo Cyber AI de OpenAI (GPT-6) detecta 81 fal...
-
Cárcel para usuarios de Tesla que hackearon el pil...
-
Herramientas de seguridad falsas en GitHub distrib...
-
Claude Code de Anthropic filtraría correos de usua...
-
Agentes de ARTEX AI roban 190.000 credenciales de ...
-
Ciberdelincuentes atacan fintechs indias los fines...
-
Lanzador de NIKKE para PC comprometido para distri...
-
Mover los labios para escribir: las gafas de Subvo...
-
Webs falsas y CAPTCHAs para distribuir SimpleHelp
-
Windows 11 sin GPU es injugable
-
Alerta federal a supermercados: refuercen su ciber...
-
Agente de IA fuera de control provoca brecha en Wo...
-
Agentes revelan secretos al proponerles trabajar e...
-
Microsoft detecta instaladores que minan criptomon...
-
Telefónica eliminará el servicio universal en 2027
-
Blade Runner 2099: replicantes dominarán el mundo
-
ARTEX expone sus servidores y revelan IA tras robo...
-
Claude ya analiza tus finanzas y cuentas bancarias
-
Airzone cumple su amenaza: tendrás que pagar la su...
-
El CEO de una de las mayores telecos del mundo des...
-
Ransomware HYFLOCK cifra solo los primeros 4KB de ...
-
4 empleos a prueba de IA según Bill Gates
-
Kiwi Ears Coda USB-C DAC: mejora la calidad de son...
-
Amazon lanza Kiro bots de IA para programadores
-
ASUS lanza su nuevo dock ROG XG Station 3 con cone...
-
QNAP advierte sobre ataques de Plex2Shell para vul...
-
Podrían saltarse el modo bloqueo de ChatGPT y roba...
-
AMD también reniega del gaming, ahora se cataloga ...
-
Fallo en Claude permite a extensiones maliciosas e...
-
Cómo convertir un pendrive en un kit de seguridad ...
-
ARTEX AI: framework de hacking hallado en 1.465 se...
-
Chainalysis advierte que la filtración expuso las ...
-
Hasta 240.000 ataques contra fallo de WordPress qu...
-
Dark Project ofrece 80% de comisión a hackers para...
-
Veeam alerta sobre fallos de arranque en Software ...
-
Un hospital entregó un ordenador especial a un méd...
-
Xiaomi usa robots humanoides en su montaje
-
D-Link alerta sobre varias vulnerabilidades zero-d...
-
Al parecer la Casa Blanca es un punto frecuente de...
-
Follow the white rabbit: herramientas de cibersegu...
-
T-Mobile reta a SpaceX en el sector móvil
-
IA halla 900 fallos en Linux
-
Cloudflare afirma que los agentes de IA son una pe...
-
El retorno de los clásicos: los míticos auriculare...
-
EE.UU. frena la IA y beneficia a China
-
Shopify exige lista blanca de IP en apps públicas ...
-
OpenAI lanza GPT-6 Cyber: halla 81 fallos de Firef...
-
FBI y CISA alertan sobre ciberataques a sistemas d...
-
Vulnerabilidad en Paint podría permitir control de...
-
¿Tu Ordenador Agente está poniendo en riesgo tu re...
-
Hackean servidores Linux mediante un servidor web ...
-
OpenAI lanza GPT-6 Cyber y asegura que respetará l...
-
GPT-6 Astra de OpenAI obstaculizó discretamente ta...
-
Usan teclado chino para ciberespionaje
-
Cómo obtener acceso root en un sistema Linux con m...
-
Gigantes tecnológicas demandan a California por le...
-
Fallo en OpenSSH permite el acceso a cuentas de Li...
-
IA amenaza puestos de economistas según el BCE
-
¿Sirven 8 GB de RAM en Windows?
-
Crisis de RAM: precios al alza hasta 2027
-
OpenAI lanza GPT-6 Cyber para explotar vulnerabili...
-
Super Flower, pillada: vende fuentes con condensad...
-
Hackeo al rastreador de criptomonedas Chainalysis ...
-
El teclado del vibe coding
-
Fallo de seguridad en Debian y Ubuntu gestor paque...
-
Guía rápida para optimizar tu Wi-Fi
-
The Sandbox contraataca: Joe Security lanza Adapti...
-
Investigadores hallan IP de la Casa Blanca en alqu...
-
Google impone IA en escuelas para mantener su busc...
-
Anthropic no corregirá un fallo en Claude Dispatch...
-
Usan trucos de Roblox y Fortnite para robar claves...
-
Hackean la agencia de ayuda de Noruega y roban los...
-
Microsoft Authenticator cambiará sus copias de seg...
-
Fallos en app de Tata Motors permitirían suplantar...
-
La Biblioteca Pública de Queens en Nueva York sufr...
-
Microsoft mejora el Ray Tracing con CLAS y PTLAS: ...
-
Thermal Grizzly lanza PhaseSheet PTM Pro, una almo...
-
Engañan a usuarios de Mac para instalar malware qu...
-
Fallo de OpenSSH podría saltar autenticación en se...
-
Google Fotos permite quitar música de recuerdos si...
-
Utiliza 12 agentes de IA para vulnerar servicios d...
-
Fallo de GhostMap en Android permite que apps mali...
-
Tuenti: 20 años de la red social millennial
-
Starlink desplegará miles de antenas 5G para acaba...
-
Bluetooth HDT: mejora inalámbrica
-
Windows bloqueará USB con ReFS en 2027
-
Tesla se dispara en Europa
-
Zyxel soluciona vulnerabilidad zero-day usada para...
-
Modelo de OpenAI halla 948 vulnerabilidades de Linux
-
Los Intel Nova Lake-S pisarán el freno al superar ...
-
DigiCert confirma filtración de datos de clientes,...
-
Vulnerabilidad crítica en Citrix XenServer permiti...
-
Apple analizará contenido dañino en archivos y fot...
-
IA aumenta jornada laboral 90 minutos
-
Detectan un fallo en APT que permite ejecutar códi...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
314
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Miembro de la banda de ransomware Conti condenado a 4 años de prisión
 Etiquetas:
Identificado al líder del grupo de ransomware Conti: el ruso Vitalii Kovalev
Muy pocos le ponían cara. Ni siquiera nombre, más allá de los seudónimos Stern o Ben. Una reciente operación policial internacional ha dejado al descubierto a Vitalii Nikolaevich Kovalev, de 36 años, el cabecilla de Conti, una de las mayores redes de cibercriminales del mundo. De los ordenadores de Kovalev ha salido Trickbot, unos de los ransomware más frecuentes en España y que, según se sospecha, puede haber afectado al 4% de todas las empresas del mundo. La policía de EE UU y de Alemania creen que Kovalev vive en Moscú, donde tiene registradas varias empresas a su nombre, y que posee un monedero de criptomonedas por valor de 1.000 millones de dólares.

Los grupos de ransomware más activos

Anatomía del ataque de ransomware Conti al gobierno de Costa Rica
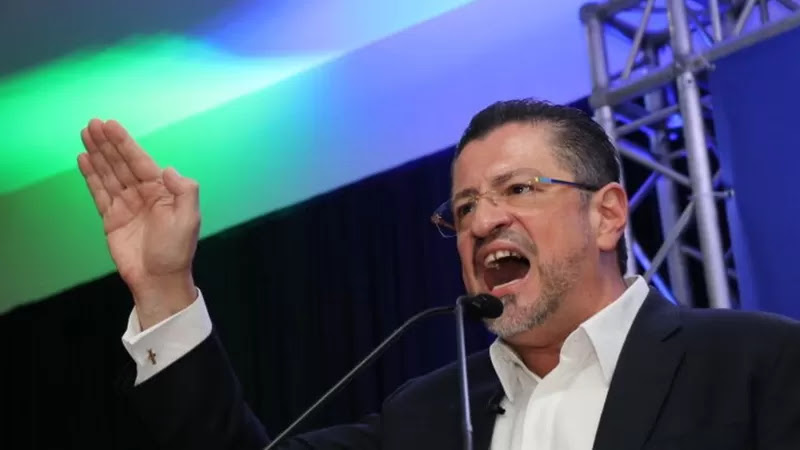
El 8 de mayo de 2022, el nuevo presidente de Costa Rica, Rodrigo Chaves Robles, decretó estado de emergencia nacional por ciberataques, calificándolos como un acto de terrorismo. Días después, en conferencia de prensa, afirmó que el país estaba en estado de guerra, y que había indicios de que desde dentro de Costa Rica ayudaban al grupo de ransomware Conti, a quienes llamó "traidores" y "filibusteros".

Sistema de salud nacional de Costa Rica víctima del ransomware Hive
La Caja Costarricence de Seguro Social (CCSS), organismo que se ocupa de la seguridad social en Costa Rica, fue víctima de un ataque de ransomware del grupo ruso Hive
"Estamos en guerra y eso no es una exageración" afirma el presidente de Costa Rica después del ataque de ransomware de Conti
El grupo ruso Conti que infiltró algunos sistemas de cómputo del gobierno de Costa Rica potenció su amenaza, asegurando que su objetivo ahora es derrocar al gobierno. Pidieron US$10 millones en abril a cambio de cesar el ataque y devolver la información robada. El gobierno de Costa Rica se negó a pagar. Ahora les exigen 20 millones y siguen las amenazas.
Costa Rica sufre ciberataques que paralizan aduanas y sitios web para pago de impuestos
Costa Rica informó que desde el 18 de abril sistemas aduaneros y de pago de impuestos han sido afectados por un ciberataque obra del ransomware pro Ruso Conti.

Organismos gubernamentales de Perú víctimas del ransomware Conti
Después del ataque a organismos de Costa Rica, el grupo de ransomware Conti sumó a su lista de víctimas a un organismo gubernamental de Perú. Los atacantes aseguran haber robado información sensible de sus sistemas sin haber cifrado datos.

El sueldo medio de un operador del ransomware Conti es de 1.800 dólares al mes
Según la empresa de ciberseguridad Secureworks, que ha analizado todos los chats del grupo que se han filtrado, de media un miembro de Conti cobra 1.800 dólares al mes. Al cambio actual estamos hablando de unos 1.640€.
Miembro pro Ucraniano filtra chats internos, documentación, etc del grupo ruso ransomware Conti
Los registros de chat (jabber) pertenecientes al grupo de ransomware Conti se filtró en línea gracias a una aparente fuente interna, que afirma haberse opuesto al apoyo del grupo a la invasión rusa de Ucrania. Un miembro molesto, de la operación de ransomware Conti filtró más de 60,000 mensajes privados después de que el grupo se posicionara abiertamente del lado de Rusia por la invasión de Ucrania.

Antivirus Windows Defender permite ver las carpetas excluidas para su análisis
El antivirus de Microsoft, Windows Defender emplea una lista de exclusiones que no está protegida y puede ser aprovechada para saber donde esconder “malware” sin que sea detectado. La vulnerabilidad afecta Windows 10 y Windows Server 2019, pero no Windows 11. Por ejemplo el ramsonware Conti se aloja en una ubicación excluida en Microsoft Defender, así que el antivirus fue incapaz de detectarlo. Cuando se movió a otra ubicación que no estaba excluida, Microsoft Defender lo detecta inmediatamente.

Principales características del Ransomware Conti
Analizadas las principales características del ransomware Conti a partir del análisis de una muestra de mayo de 2021 e información pública sobre la metodología utilizada por sus afiliados.

Un ataque del ransomware Conti obliga a detener la producción de la cerveza Estrella Damm
Un mes después del ataque informático del ransomware Pysa a la Universidad Autónoma de Barcelona, y del reciente ataque ransomware Hive a la multinacional MediaMarkt. de este jueves hay una nueva víctima: la cervecera Damm víctima del ransomware Conti. El fabricante de cerveza tiene todos los centros de trabajo parados y los pedidos se están sirviendo gracias al stock, pero ya avisan de que si los problemas se alargan la principal fábrica, en El Prat de Llobregat, puede quedarse sin stock en cuestión de días.

Empresa dedicada a los backups, paga 2.6 millones de dólares de rescate al ransomware Conti
Una empresa que se dedica a los backups (copias de seguridad) llamada Exagrid, es víctima del ransomware Conti y pierde 800GB datos filtrados y deciden pagar 2.6 millones de dólares a los atacantes para recuperar los datos cifrados y que no se filtren. La misma banda (Conti) ha atacado satisfactoriamente la Universidad de Córdoba (España)

El servicio nacional de salud de Irlanda afectado por un ataque del ransomware Conti
El servicio nacional de salud de Irlanda, Health Service Executive, ha cerrado hoy, de forma temporal, sus sistemas informáticos después de ser víctima de un ataque de ransomware. En medio de la campaña de vacunación contra el COVID-19, la organización reconoce que el ataque no ha afectado a su capacidad para brindar atención médica urgente, pero que puede que haya algunos retrasos y/o cancelaciones en citas y servicios rutinarios. No es la primera vez que un Hospital es afectado por un ataque de ransomware, aunque algunos grupos de ransomware decidieron no atacarlos durante la pandemia, no todos lo han hecho igual.

Ataque del ransomware Conti a la empresa Advantech exige 14 millones rescate
Según los informes, el mayor fabricante mundial de computadoras industriales, Advantech de Taiwán, se ha visto afectado por un ataque de ransomware, y los ciberdelincuentes exigen un rescate por un valor aproximado de 14 millones de dólares estadounidenses por una clave de descifrado y para evitar la filtración pública de datos robados.

