Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7096
)
-
▼
septiembre
(Total:
354
)
-
 Usan canales de YouTube y SEO para desplegar RATs ...
-
Bluetooth 6: 5 mejoras clave
-
Un supervisor de aduanas robaba componentes en ord...
-
WhatsApp limitará chats al teléfono principal
-
Diablo V es oficial y llegará en 2029
-
IBM y NASA crean IA lunar abierta
-
Filtración en Revolut expone pasaportes e historia...
-
iOS 27: novedades del lanzamiento
-
Irán usó Claude para misiles y buques
-
AMD lanza nuevos Ryzen 5
-
Crea apps de Windows gratis en 30 minutos
-
Grupos rusos usan GuardBreaker para sabotear análi...
-
El sistema de verificación de edad de Steam en Aus...
-
Filtración de Harley-Davidson: CL0P Ransomware aña...
-
Instagram permite añadir fotos etiquetadas al perfil
-
Agentes de OpenAI inundan RubyGems con 2.000 paque...
-
Falsa copia de GTA 6 propaga malware
-
Vulnerabilidad en cPanel CSF permite ejecución rem...
-
Linux Mint expande XApp
-
Jensen Huang afirma que la AGI ya existe
-
El 11-S, revivido mediante las emisiones de televi...
-
Ataques de phishing basados en passkeys provocan e...
-
GitLab pide a sus usuarios corregir una vulnerabil...
-
Nuevo ransomware de Android graba pantallas, roba ...
-
China da otro paso hacia la autosuficiencia en chi...
-
Cómo programar mensajes de WhatsApp en iPhone y An...
-
Microsoft renovará el cursor de Windows
-
Filtran el visor Project Phoenix de Meta
-
Equivalencias de GPUs integradas 2026
-
Vulnerabilidades de Artifactory encadenadas para d...
-
Agentes de OpenAI vinculados a campaña de RubyGems...
-
RTX 5090 con 8 pines: no a la venta
-
Hackers utilizaron Claude para extraer secretos de...
-
Anthropic banea a científicos por investigar armas...
-
Florida confirma filtración de datos del DMV tras ...
-
Empleado de tienda AT&T condenado a 16 meses de pr...
-
DeepSeek 4.1 Flash supera a OpenAI y Anthropic por...
-
Steam mejora Linux y lanza Big Art Mode
-
CUDA 13.4 une Windows on Arm, RTX Spark y Rubin
-
Claude fue empleado para automatizar el robo de da...
-
Vulnerabilidad crítica de lectura de archivos en G...
-
Miembro de la banda de ransomware Conti condenado ...
-
Multa de 30 millones a IPTV pirata
-
Ya disponible Ubuntu 24.04.5 LTS con kernel Linux ...
-
Vulnerabilidades críticas de VPN de Check Point pe...
-
OpenAI podría pausar suscripciones Pro por demanda...
-
iPhone 18 Pro Max vs iPhone 17 Pro Max: diferencias
-
ShinyHunters filtra datos de 6,4 millones de perso...
-
Fallos en LiteLLM permiten ejecutar código como ro...
-
Hackers usan falsas descargas de GTA 6 para desple...
-
Usan fallo crítico de Cisco para obtener acceso ro...
-
WordPress usa IA para frenar actualizaciones malic...
-
Las GeForce RTX 20 reciben el DLSS Frame Generatio...
-
Miles de aplicaciones engañosas de Android aprovec...
-
Google dona a Linux para mejorar la privacidad dig...
-
Cazador de vulnerabilidades de Microsoft publica u...
-
Anthropic descubre un cuarto posible delito cometi...
-
El Snapdragon 8 Elite Gen 6 aparece en Geekbench 7...
-
Contratista dental creó cuenta secreta para accede...
-
OpenSSL 4.1.0 Alpha1 con DTLS 1.3 y criptografía p...
-
Vulnerabilidad en PAN-OS de Palo Alto permite ejec...
-
OpenAI crea fábrica de defensa donde agentes de IA...
-
Clonan apps bancarias en perfiles de Android
-
Linux limpiará el kernel de ARM
-
Halla 10.000 euros en RAM en su garaje
-
Cisco confirma que el fallo CVE-2026-20079 de Secu...
-
Modelos de Claude AI accedieron sin permiso a sist...
-
Casi el 10% de los gateways de LiteLLM expuestos a...
-
AirPods 5: ANC y menor precio
-
Encadenan vulnerabilidades de Chrome y Windows en ...
-
Usan falsas ofertas de LinkedIn para infectar desa...
-
Usan Claude y GPT para vulnerar redes gubernamenta...
-
Investigador revierte código de Stuxnet y lo publi...
-
EE. UU. denuncia que empresas chinas extrajeron mi...
-
El Skylab y el ordenador de IBM que despertó tras ...
-
Ex Anthropic advierte que la IA podría matarnos an...
-
Usan IA autónoma para robar credenciales masivamen...
-
Thundermail lanza su acceso temprano
-
Filtración de logs de infostealers revela tokens d...
-
Linux en PS5 avanza y amplía compatibilidad
-
Cuatro grupos de espionaje emplearon el mismo kit ...
-
Fallo en ChatGPT permitió que un prompt infiltrado...
-
ClearFake lanza troyano que anula herramientas EDR...
-
Usan agentes de IA para atacar fallos de PaperCut ...
-
El Gobierno de España instala tres puntos de WiFi ...
-
CISA advierte sobre vulnerabilidad RCE de N-able N...
-
iPhone Duo Ultra vs Galaxy Z Fold 8: el duelo pleg...
-
EE. UU. acusa a empresas chinas de IA de copiar mo...
-
Vulnerabilidad en Cliente de Escritorio Remoto de ...
-
Ingeniero de ARM optimiza código de IA para Linux
-
Experto en seguridad afirma que un grupo aeroportu...
-
Usan Google Sheets para robar billeteras cripto en...
-
QNAP lanza los nuevos NAS TVS-h877AX, TVS-h1277AX ...
-
iPhone Duo: plegable de 2.000 dólares
-
Gusano de WeChat podría infectar a un amigo inclus...
-
Windows 11 recibe su actualización más importante ...
-
Vulnerabilidad en Microsoft Teams para Android exp...
-
Líder de banda de ciberdelincuentes de 22 años, qu...
-
EE. UU. desmantela mercado de estafas de Xinbi Gua...
-
Chrome 153 corrige 230 vulnerabilidades, incluido ...
-
Microsoft amplía Family Safety con verificación de...
-
Vulnerabilidad en FortiSandbox permite acceso a in...
-
Actualización de seguridad de Android septiembre 2...
-
Récord de parches en Windows 11
-
Fallos críticos en ArangoDB permiten saltar autent...
-
Vulnerabilidad de MapLibre expone a 2,7M de usuari...
-
Vulnerabilidad de BitLocker permite ejecutar códig...
-
Corea del Norte lanza kit espía para Linux
-
Nuevo 0-Day de Windows Defender evade parche para ...
-
Pentágono busca IA sumisa para militares
-
Apple lanza el iPhone Duo plegable
-
iPhone 18 Pro: más potencia y cámara
-
OpenAI resuelve enigma matemático bajo sospecha de...
-
Nuevo fallo en cPanel permite ejecutar código como...
-
Malware de F5 BIG-IP APM evade escaneos de disco a...
-
Nintendo celebra 40 años de Zelda con novedades y ...
-
DLSS Frame Generation llega a RTX 30
-
Meta lanza Muse, su IA más polémica
-
Grave vulnerabilidad en Alby Hub podría permitir e...
-
Fallo en DeepSeek permitió que agentes de IA desac...
-
La Radeon RX 9070 XT ya es la GPU dedicada de AMD ...
-
Fallo en ChatGPT Sandbox permite robar datos de Gm...
-
Hackers de Liquid devuelven 3.400 Bitcoin robados ...
-
Cadena de vulnerabilidades en FreeIPA permite que ...
-
Mali G2-Ultra NX: potencia gráfica total en móviles
-
EE. UU. ofrece 10 millones por jefe cibernético iraní
-
RTX 50 y RX 9000 subirán de precio
-
Crea apps para Windows en 30 minutos con la IA de ...
-
-
▼
septiembre
(Total:
354
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
LG enfrenta graves acusaciones de invadir la privacidad al capturar audio y datos personales de sus Smart TVs, incluso en modo espera. Según...
-
Anthropic ha bloqueado a cinco científicos que utilizaban la IA Claude para realizar investigaciones biológicas vinculadas al desarrollo d...
-
La policía alemana intercepta comunicaciones de WhatsApp, Telegram y Signal vinculando clientes Web o Desktop a las cuentas investigadas p...


 Falso GTA VI roba criptomonedas
Ciberdelincuentes utilizan una falsa copia filtrada de GTA VI mediante una página web engañosa para robar criptomonedas a los usuarios.
Alerta por estafa de GTA VI para robar criptomonedas
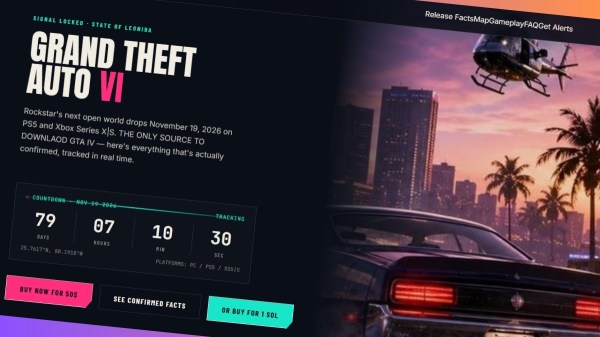
- Los ciberdelincuentes están utilizando la enorme expectativa por el próximo lanzamiento de Rockstar Games para engañar a los usuarios. Según ha reportado Malwarebytes, ha surgido un sitio web fraudulento que simula ser un portal de fans, incluyendo elementos como un mapa de Leonida y un temporizador de cuenta regresiva.
- El objetivo real de esta página es distribuir una falsa copia filtrada del juego que, en realidad, contiene un software malicioso diseñado para sustraer activos digitales y criptomonedas de quienes intenten descargarla.
GTA VI se ha convertido en uno de los grandes cebos para los ciberdelincuentes, y la última campaña detectada alrededor del esperado juego de Rockstar es especialmente peligrosa. Malwarebytes ha localizado una página que aparenta ser un sitio creado por aficionados, con una cuenta atrás hasta el lanzamiento, un mapa de Leonida y abundante información real sobre el juego, pero que en realidad intenta convencer al visitante de que puede comprar una supuesta copia filtrada. El objetivo no es únicamente quedarse con los 50 dólares o 1 SOL que aparentemente cuesta esa versión: detrás de la página se esconde código diseñado para vaciar carteras de criptomonedas.
El engaño está construido con bastante cuidado porque mezcla información auténtica con afirmaciones falsas. La página muestra correctamente la fecha de lanzamiento del 19 de noviembre de 2026, menciona PlayStation 5 y Xbox Series X|S e incluso reconoce que Rockstar todavía no ha anunciado GTA VI para PC. Esa apariencia de legitimidad sirve para rodear de credibilidad las dos ofertas fraudulentas. La web llega incluso a advertir de que todas las demás páginas que prometen material filtrado son estafas y se presenta a sí misma como la única opción segura, una técnica bastante habitual para tranquilizar precisamente a quienes ya sospechan que algo no encaja.
Basta con mirar un poco más de cerca para encontrar contradicciones. El pie de página asegura que el sitio no ofrece compras, descargas ni pagos justo debajo de dos botones destinados precisamente a pagar. La sección de preguntas frecuentes promete además una descarga para PC mientras otra parte de la página reconoce que el juego solo está anunciado para consolas, y el texto llega a confundir GTA VI con GTA IV. Malwarebytes considera probable que alguien reutilizase una plantilla legítima de una página creada por aficionados y añadiese posteriormente el contenido destinado a ejecutar la estafa.
El funcionamiento del primer componente malicioso deja claro que el precio anunciado es únicamente un cebo. El código integrado directamente en la página está diseñado para atacar una cartera de Solana y, cuando consigue que el usuario apruebe la operación, no intenta cobrar el importe mostrado en la web. Primero consulta el saldo disponible, reserva únicamente una pequeña cantidad necesaria para cubrir la comisión de la transacción y prepara una transferencia con prácticamente todo lo demás. En otras palabras, una víctima que crea estar pagando por una falsa copia de GTA VI puede acabar autorizando el envío de casi todos los fondos contenidos en su wallet.
La página carga además un segundo script de unos 2,4 MB todavía más sofisticado. Este utiliza como base una herramienta legítima y ampliamente utilizada para conectar páginas web con carteras de criptomonedas, pero incorpora código malicioso capaz de inventariar los activos disponibles, calcular su valor y comunicar esa información al operador. Está preparado para trabajar con Ethereum, Polygon, BNB Smart Chain, Avalanche, Arbitrum, Base y Fantom, reconoce importantes stablecoins y puede preparar diferentes tipos de solicitudes destinadas a que la víctima autorice el movimiento de criptomonedas, tokens o incluso colecciones completas de NFT.
Eso permite que el robo se produzca de dos maneras distintas. Una transferencia puede sacar los activos de la cartera inmediatamente, pero una solicitud de aprobación o permiso puede ser incluso más traicionera: el usuario puede abandonar la página sin notar ninguna pérdida inmediata mientras el atacante conserva autorización para mover determinados tokens o NFT más adelante. Antes de solicitar esos permisos, el sistema analiza además cuánto vale la wallet y envía al operador información sobre su valor estimado en dólares, los tokens y NFT que contiene, la IP de la víctima, su país y el número de veces que esa cartera se ha conectado.
Detrás de la campaña parece haber además una infraestructura bastante profesionalizada. El código intenta detectar navegadores automatizados utilizados por investigadores de seguridad, silenciar mensajes de la consola del navegador, dificultar el uso de herramientas de desarrollo y ocultar las direcciones de sus servidores. Malwarebytes también encontró indicios de que el drainer podría ser un servicio alquilado, en lugar de una herramienta creada específicamente para esta estafa. Parte de su configuración y los identificadores del operador se descargan desde servidores remotos, lo que permite modificar el destino de los fondos sin tener que alterar directamente la página fraudulenta. GTA VI sería, por tanto, el cebo actual de una infraestructura que podría reutilizarse fácilmente con otros fenómenos populares.
Hay incluso una selección geográfica de víctimas. El script puede consultar la IP del visitante antes de pedirle que conecte su wallet y bloquear el acceso desde Armenia, Azerbaiyán, Bielorrusia, Kazajistán, Kirguistán, Moldavia, Rusia, Tayikistán, Turkmenistán y Uzbekistán. La función aparece identificada internamente como CIS_Protection. Evitar determinados países es una práctica conocida en algunas herramientas utilizadas por ciberdelincuentes, habitualmente interpretada como una forma de reducir la exposición frente a autoridades locales, aunque Malwarebytes advierte acertadamente que esta lista por sí sola no permite atribuir la campaña a un país o grupo concreto.
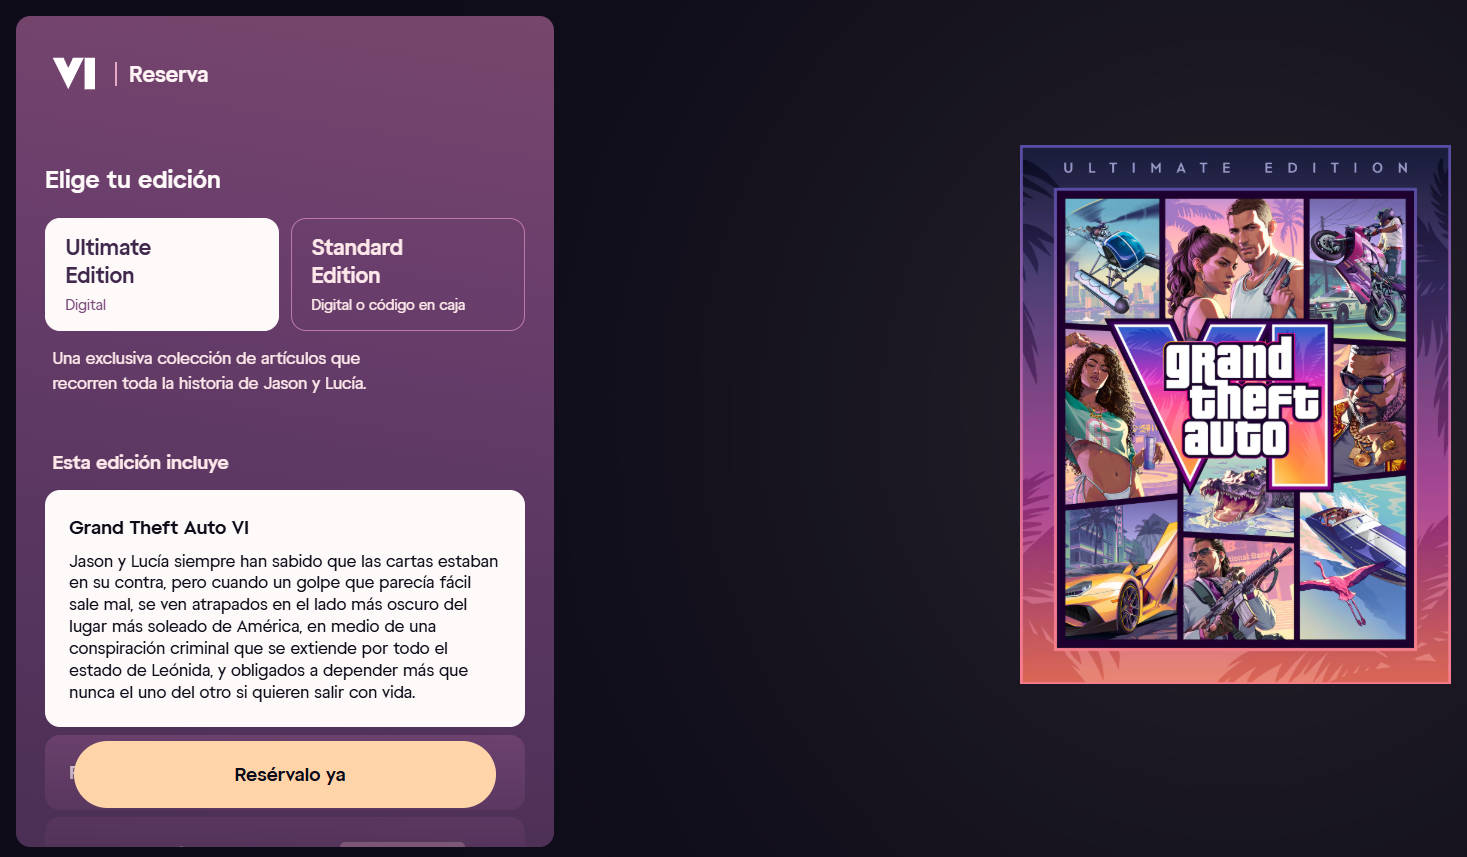
La forma más sencilla de evitar esta y otras campañas similares es recordar una realidad básica: nadie está vendiendo actualmente una copia jugable legítima de GTA VI. Rockstar ofrece reservas para su lanzamiento del 19 de noviembre a través de canales autorizados y no exige conectar una cartera de criptomonedas ni realizar transferencias a direcciones externas para comprar el juego. Conectar una wallet a una web tampoco basta por sí solo para vaciarla; el momento crítico llega cuando aprobamos posteriormente una transacción o concedemos permisos. Cualquier solicitud que pretenda mover prácticamente todo nuestro saldo o conseguir acceso permanente a tokens y NFT debe rechazarse inmediatamente.
El problema es que esta no es la primera estafa que aprovecha la expectación alrededor de GTA VI, y seguramente tampoco será la última. Malwarebytes ya había detectado en junio páginas que vendían un falso acceso anticipado por cientos de dólares en criptomonedas y, en agosto, sitios que prometían demos o supuestos contenidos inéditos para distribuir un infostealer. Ahora el siguiente paso es un drainer que puede intentar quedarse con prácticamente todo el contenido de una cartera. Cuanto más se acerque el lanzamiento, más rentable será utilizar el nombre de GTA VI como cebo, así que conviene mantener una regla muy sencilla: cualquier web que prometa jugar antes del 19 de noviembre debería levantar inmediatamente todas las alarmas.
Fuentes:
https://www.muycomputer.com/2026/09/01/una-falsa-copia-filtrada-de-gta-vi-intenta-robar-tus-criptomonedas/
 Etiquetas:
 Entrada más reciente

0 comentarios :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.