Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9016
)
-
▼
noviembre
(Total:
182
)
-
 Fallos críticos de Barracuda permitirían saltar au...
-
Edge ya bloquea webs con alertas falsas de virus
-
AMD domina las ventas de CPU en EE.UU. con un 81% ...
-
Aprovechan vulnerabilidad Zero-Day de Zyxel GS1900...
-
Aprovechan vulnerabilidades n-day en ataques zero-...
-
Starlink está regalando su antena más avanzada a s...
-
Malware para robar tokens de ChatGPT, Claude y Codex
-
Crédit Mutuel Arkéa confirma ciberataque y robo de...
-
EE. UU. imputa a dos canadienses por hackear unive...
-
Acceden a 27 organizaciones con credenciales robad...
-
Apple convierte iCloud en una nube de espionaje y ...
-
Fallo en APT de Debian y Ubuntu permite ejecutar c...
-
Polémica por IA de Apple en el Apple Watch
-
Apple ya prueba un iPhone Duo 2 con triple cámara:...
-
Ciberataque a bancos de sangre en Francia alerta a...
-
Fallo crítico en Ruby on Rails permite robo de sec...
-
HyperOS 4 con Android 17 llega a 80 móviles
-
Derrota de Trump presiona centros de IA
-
Steam limita juegos creados por IA
-
PS6: fecha adelantada y precio récord
-
DreamHost confirma filtración de datos que expuso ...
-
Se abren las reservas de las gafas Raven Prism con...
-
Hacker apaga luces de BYD en marcha
-
Gorbag roba credenciales del gobierno ucraniano ví...
-
Fallo crítico de SolarWinds Dameware permite compr...
-
AMD superará a Intel en procesadores x86
-
Las NVIDIA GeForce RTX 50 siguen los pasos de AMD:...
-
CISA advierte vulnerabilidad de WordPress usada pa...
-
Cómo formatear un Android
-
Estafadores usan Azure para lanzar falsas alertas ...
-
El ciberataque a los centros de plasma franceses e...
-
Bandas de ransomware aumentan víctimas un 30%, per...
-
Post-mortem de vulnerabilidad de PHP revela fallo ...
-
Node.js programará parches de seguridad críticos p...
-
Google corrige más de 200 vulnerabilidades de Andr...
-
AMD consigue ingresos récord de 13.400 millones, s...
-
ASUS lanza ROG XG Station 3 con Thunderbolt 5
-
Atacan refrigeradores de supermercados en Europa y...
-
Meta retira soporte a Quest 2 y Pro
-
Google publica actualización de Chrome que corrige...
-
Alteran congeladores de plasma francés de −30°C a ...
-
Lanzan ataques LLMHijacking y dejan a empresas con...
-
CISA advierte sobre vulnerabilidad de ejecución re...
-
Usan toolkit de OpenAI Codex para insertar anuncio...
-
SpaceX y OpenAI limitan su IA por costes
-
Windows 11 arranca con 128 MB de RAM
-
Cloudflare lanza Zero Wire para rastrear CVE críti...
-
GTA VI pesará 212 GB y adelanta su precarga
-
Entrevistas de trabajo falsas de Corea del Norte p...
-
cPGuard como puerta trasera en servidores Linux
-
Usan apps de ChatGPT y Claude para desplegar malwa...
-
Usan apps de alertas en Ucrania y Rusia para envia...
-
NCSC advierte que la IA podría acelerar ataques de...
-
Usan IA para lanzar ransomware contra escuelas del...
-
Los jugadores ya no son el centro de NVIDIA: Gamin...
-
El hardware sigue sin dar tregua: las GPU alcanzan...
-
OpenAI crea infraestructura Pando Git con agentes ...
-
Vinculados a Irán roban 1GB de datos de la nube gu...
-
Team Group avisa: lo peor está por llegar en cuant...
-
DLSS 5 llega a Hogwarts Legacy en noviembre
-
mSecure insta a usuarios a asegurar sus datos y ac...
-
Cutefish: macOS en Linux
-
WorkOS revela que un atacante utilizó ARTEX AI par...
-
El software más odiado por los usuarios, y las alt...
-
Un driver de Qualcomm hunde hasta un 87% el rendim...
-
Google: Ataques de LLMjacking generan cargos de 1 ...
-
Binance revela que un falso proceso de selección t...
-
Expertos en IA advierten que los agentes soberanos...
-
Alerta por riesgos en MagisTV, FlujoTV y XuperTV
-
La comunidad desbloquea Resizable BAR en Intel Has...
-
ARES AI automatiza 66 módulos de ataque para segur...
-
Windows 11 2026 ya disponible para Windows 10
-
Bill Gates: la sustitución humana es inevitable
-
Barracuda alerta sobre fallos críticos que permite...
-
Google lleva la IA al espacio
-
Hackean software de navegación Linux de Renault de...
-
Filtración de datos en la Universidad de Harvard c...
-
Apple lanza su primer robot
-
Musk critica a Altman por cuestionar la RAM doméstica
-
Linux 7.4 alcanza récord histórico de cambios: 42 ...
-
Coste de RAM frena migración a Windows 11
-
Alerta en Reino Unido: el ransomware impulsado por...
-
Retornan ciberataques a congeladores europeos
-
Google desmantela botnet XCPE de 1,3 millones de d...
-
Usan fallo de Adobe Commerce para controlar servid...
-
Google lanza XREAL AURA con Gemini y apps
-
Google revela Gemini 4 Carbon, superando ligeramen...
-
Ciberataque con ransomware golpea escuelas del Rei...
-
Microsoft: el 78% de vulnerabilidades explotadas p...
-
IA impulsa casi la mitad de los juegos de Steam
-
WhatsApp automatiza acciones desde el chat
-
Sam Altman critica la IA local
-
Grupos chinos emplean la IA ARTEX en ataques autom...
-
Musk prevé fin del ahorro pero Grok no puede
-
CrowdStrike y Deloitte España amplían alianza de s...
-
Atacan vulnerabilidad RCE de Linux; Ubuntu lanza c...
-
Rate Limit, Rate Connection y Limit Bandwidth en N...
-
Claude crea un robot forzaguardas con ESP32
-
Grave vulnerabilidad en herramienta de programació...
-
Anthropic activa monitoreo EDR en Claude Cowork pa...
-
OpenAI lanza ofensiva de seguridad para hallar vul...
-
Un monitor ASUS TUF salva la vida a un jugador tra...
-
Ordenadores superan a matemáticos con el teorema d...
-
iPhone 18e: más caro y renovado
-
Linux Mint 27: fecha y novedades
-
Anthropic limita Claude Code para evitar la piratería
-
Multan a abogados brasileños por manipular IA judi...
-
Microsoft patenta IA para alterar rostro y voz en ...
-
Ladrones roban variables de entorno de la herramie...
-
Mercado Bitcoin sufre ciberataque y detectan trans...
-
Desmantelan red de 1,3 millones de Android TV infe...
-
Raspberry ya no es barato por culpa de los precios...
-
ChatGPT mejora su app de escritorio imitando a Claude
-
Windows 11 optimiza rendimiento con Intel APX
-
Rusia y Ucrania denuncian ataques a sus aplicacion...
-
Malware VOLTA roba sesiones de Gmail y Discord y u...
-
Corea del Sur se hace de oro con la IA: el 49% de ...
-
Google desmantela botnet de malware XCPE en millon...
-
AMD RDNA 5+ y Zen 7 para 2029
-
La GeForce RTX 5080 24 GB se anunciaría en el CES ...
-
Usan fallos de Synology NAS para desplegar ransomw...
-
Todo sobre AMD Zen 6
-
Roban 23TB de datos a organismo ruso, incluyendo b...
-
Más de 1.000 servidores de GitLab expuestos a ataq...
-
Ciberataque afecta los sistemas de refrigeración d...
-
El botón del router de Starlink que casi nadie uti...
-
Guía del modo desarrollador en Android
-
IA salva lavadora Samsung abandonada
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
182
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 Anthropic ha implementado nuevas restricciones en Claude Code para evitar la clonación de videojuegos y la ingeniería inversa .
-
 Una coalición liderada por Google desmanteló la botnet XCPE, que infectó millones de dispositivos Android fabricados por la empresa china Vi...
-
 Anthropic detectó vulnerabilidades críticas de ejecución remota de código en Chrome, Safari, Android, Windows y Linux (CVE-2026-98432), d...
 Lanzan ataques LLMHijacking y dejan a empresas con facturas de nube de 1 millón de dólares
Están robando el acceso a modelos de lenguaje extensos (LLM) de diversas corporaciones para revenderlo, provocando que las víctimas enfrenten facturas de servicios en la nube de hasta 1 millón de dólares. Mandiant investigó varios incidentes durante 2026 en los que el uso no autorizado de IA generó cargos superiores a los 100.000 dólares en un solo día, evidenciando la rapidez con la que el robo de credenciales puede derivar en pérdidas financieras masivas.

Robando el acceso a modelos de lenguaje extensos (LLM) corporativos y revendiéndolo, dejando a las víctimas con facturas de la nube que alcanzan el millón de dólares. Mandiant investigó múltiples incidentes durante 2026 en los que el uso no autorizado de IA generó más de 100.000 dólares en cargos en un solo día, demostrando lo rápido que las credenciales robadas pueden convertirse en una pérdida financiera mayor.
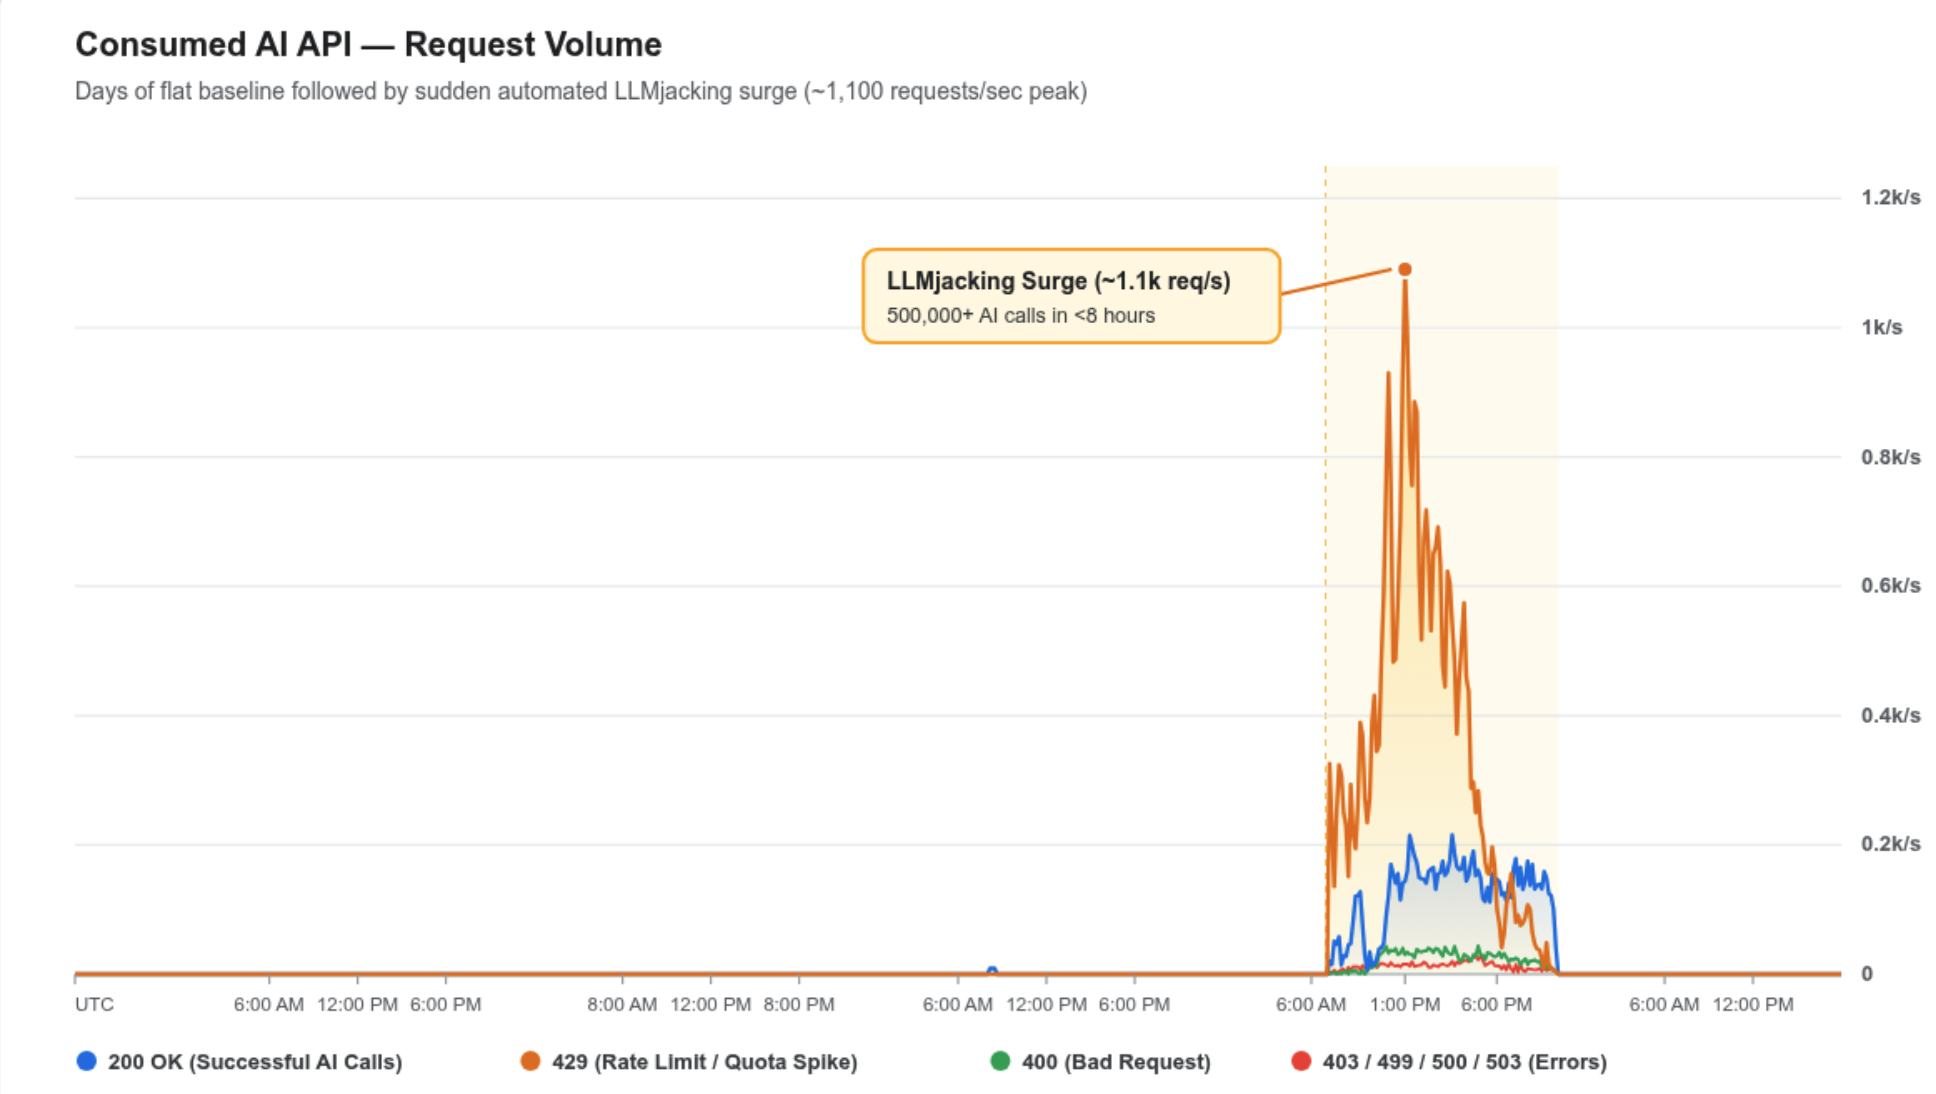
El Grupo de Inteligencia de Amenazas de Google (GTIG) detalló la actividad en una investigación publicada el 2 de noviembre. Los ataques afectaron a organizaciones de servicios financieros, comercio minorista, tecnología y transporte en América del Norte, América del Sur y Asia-Pacífico. Conocida como LLMJacking, la técnica se enfoca en recursos de IA de pago en lugar de utilizar la potencia de cálculo robada para minar criptomonedas.
El principal punto de entrada fueron credenciales de la nube expuestas o robadas, incluyendo claves de cuentas de servicio, tokens de acceso personal de GitHub y tokens de sesión activos. Informes previos sobre el LLMJacking a través de una clave de AWS filtrada describen una ruta similar desde el acceso robado hasta el uso no autorizado del modelo.
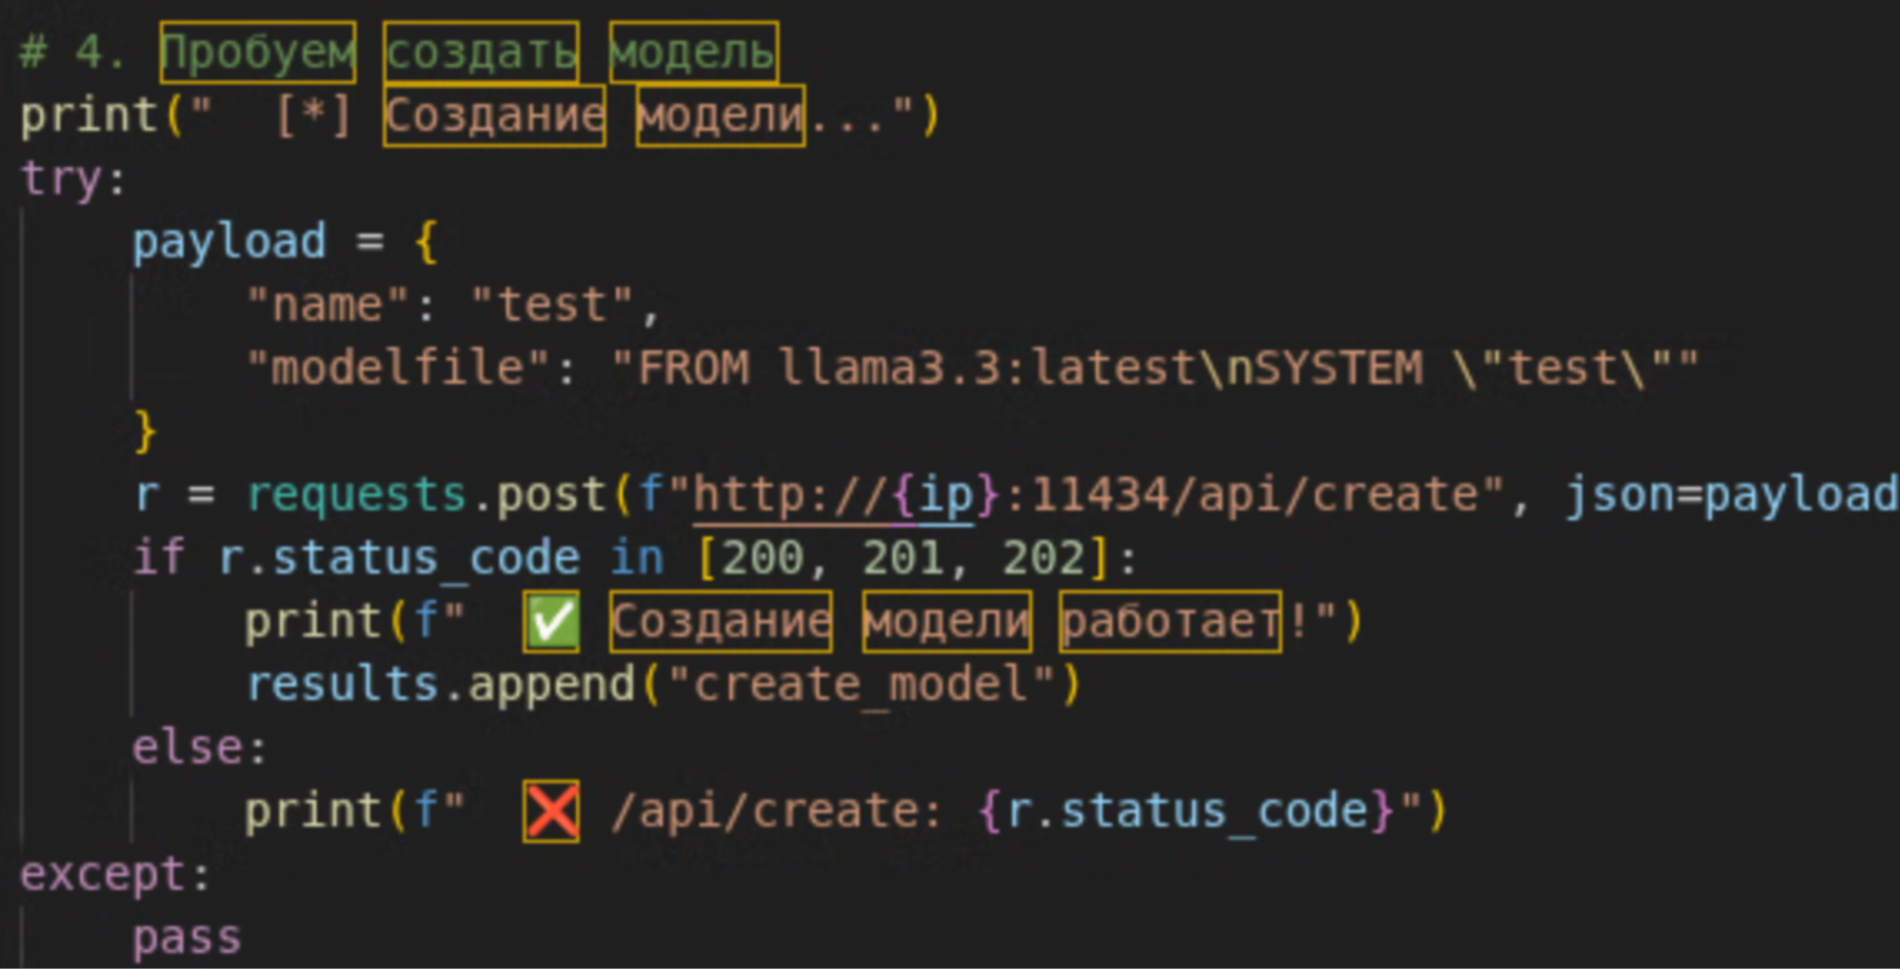
Los atacantes también recolectaron claves API de LLM corporativos desde repositorios públicos de GitHub. Para comprobar si las claves funcionaban sin crear picos de tráfico obvios, un grupo envió solicitudes diminutas utilizando max_tokens=1. Estas pruebas de bajo volumen se mantuvieron por debajo de los umbrales de alerta de seguridad de la víctima antes de que comenzara el abuso a gran escala.
Un grupo rastreado, UNC6993, utilizó una clave de cuenta de servicio mal configurada para acceder a recursos de la nube. También operó un portal de membresía falso que persuadía a los usuarios a pegar datos de sesión que contenían tokens de acceso activos. Reutilizar esos tokens permitió el acceso sin necesidad de completar una contraseña nueva o una verificación de autenticación multifactor.
El acceso robado a la IA se convierte en un negocio de reventa
Según la investigación de Mandiant, los atacantes dividen cada vez más las responsabilidades. Algunos grupos irrumpen en entornos empresariales, mientras que otros gestionan "Mezcladores de LLM", servicios de enrutamiento que combinan credenciales robadas y venden acceso no autorizado al modelo a suscriptores que pagan. La víctima recibe la factura mientras los operadores recaudan los ingresos.
En un incidente, un atacante realizó más de 500.000 llamadas a la API de LLM en menos de ocho horas utilizando claves de terceros robadas. La actividad alimentó a Jet Night, un servicio de enrutamiento de tokens que trasladó casi un millón de dólares en costes a una sola organización. El GTIG cree que sus planes inusualmente baratos dependen del acceso robado.
El robo de credenciales no es la única preocupación. Los atacantes también buscaron en repositorios privados, bases de datos y gestores de secretos otras contraseñas y claves. El riesgo refleja las preocupaciones planteadas en la cobertura del incidente de seguridad de Northflank, aunque esa investigación independiente no ha establecido un vínculo con estas operaciones.
Algunos intrusos crearon cuentas de administrador, añadieron claves SSH y disfrazaron cuentas de servicio de puerta trasera como herramientas de facturación. En otro caso, Mandiant informó de la explotación del fallo de LiteLLM CVE-2026-40217 a través de /key/regenerate, lo que permitió que claves virtuales ordinarias obtuvieran privilegios de PROXY_ADMIN, otorgando a los atacantes un control duradero de la puerta de enlace.
La guía del GTIG insta a los defensores a tratar la activación inesperada de servicios de IA como una advertencia crítica. Varias víctimas no habían habilitado los servicios de LLM antes de la intrusión. Tus equipos deberían investigar nuevas claves de acceso, la creación y eliminación rápida de cuentas, solicitudes de modelos inusuales e intentos de desactivar el registro de actividad.
Deberías rotar los secretos expuestos, restringir permisos, escanear repositorios en busca de claves, parchear puertas de enlace y aplicar cuotas específicas para los modelos. El monitoreo debe incluir solicitudes de validación diminutas, no solo picos de gasto. Revocar la primera clave robada es insuficiente cuando los atacantes ya han creado cuentas de reemplazo u otro acceso persistente.
Fuentes:
https://cybersecuritynews.com/llmhijacking-attacks/
 Etiquetas:
 Entrada más reciente
