Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8582
)
-
▼
octubre
(Total:
909
)
-
 ASUS lanza el primer ZenWiFi Wi-Fi 8
-
IA detecta salud y edad mediante selfies
-
RTX 5090 robada aparece a la venta en Brasil
-
Apple busca ocultar Face ID bajo pantalla en iPhon...
-
Microsoft retira 8 funciones de Copilot en Windows 11
-
Sony retira el Blu-ray y pone fin a los discos
-
Los problemas de los conectores 12V-2×6 benefician...
-
Nvidia anuncia el fin de la era del PC
-
Smart TVs de Samsung y Vizio siguen rastreando tra...
-
YMTC se prepara para fabricar memoria DRAM LPDDR5X...
-
OpenAI dejará de entrenar su IA con Internet en ti...
-
PS6 será más barato de fabricar que Project Helix
-
El agente IA Claude Mythos 5 de Anthropic intentó ...
-
BlackX: el bootkit UEFI que aprovecha la falla Bat...
-
Estafa con Ryzen 9: procesador antiguo por uno nuevo
-
Valve menciona HLX Half-Life 3
-
Vuelve el malware StealC como RAT de Stadia para r...
-
Chrome usa Gemini contra estafas
-
Arc Browser desaparecerá en diciembre
-
¿Router 5G o fibra en tu segunda vivienda?
-
Agentes de OpenAI evaden seguridad mediante 0-days...
-
Millones de dispositivos vulnerables a ataques RCE...
-
H2-X: el robot guardaespaldas capaz de levantar un...
-
HPE advierte fallos críticos en Aruba que podrían ...
-
Fallo crítico en Okta Access Gateway permite ejecu...
-
Vulnerabilidad de Signal podría dejar micrófono y ...
-
GitLab alerta sobre una nueva vulnerabilidad críti...
-
Hackeo a Quest Diagnostics: accedieron al sistema ...
-
SpaceX gana 561 millones de dólares
-
Anthropic lanza Claude Duet
-
Hackean PS5: GTA VI en PC más cerca
-
Bose adquiere Skullcandy para atraer jóvenes
-
SBI avisa a clientes afectados por ciberataque
-
Surge un tercer fallo de PHP2Shell que no recibirá...
-
iPhone Duo falla prueba de plegado
-
Un utilidad para añadir sonidos mecánicos a los te...
-
IA de Microsoft supera a médicos en casos complejos
-
CyberCartel usó Claude y Grok para atacar instituc...
-
NVIDIA quiere crear una GPU gigante: conectará 576...
-
Intel facilitará el salto a Razor Lake: podrás act...
-
CORSAIR RM1200e: potencia y protección GPU
-
eMudhra deja el negocio de certificados SSL/TLS tr...
-
RAM de portátil a DDR5: Convierte 100€ de RAM de p...
-
Europa quiere romper su dependencia de las CPU est...
-
Crea un robot bípedo con un Android viejo y PhoneBot
-
Hackeo del pipeline de LiteLLM para distribuir mal...
-
Filtran exploit crítico de PHP2Shell para desplega...
-
HPE corrige ocho vulnerabilidades críticas de ejec...
-
Explotan fallo crítico de VeloCloud para obtener a...
-
Nuevo exploit RCE de Node2Shell permite ejecutar c...
-
Ataques DDoS causaron caídas en Corea del Norte es...
-
Amazon advierte que la explotación de PHP2Shell in...
-
Fallo crítico de Citrix NetScaler para instalar ma...
-
Hoy se cumplen 25 años de la presentación del iPod
-
Filtran tráiler de Mass Effect 5 tras cierre de Bi...
-
CEO de Nvidia advierte que Europa se queda atrás t...
-
Novato usa IA DeepSeek para robar 5.200 registros ...
-
Filtrados fallos críticos sin parchear del kernel ...
-
Robot hackeado apuñala a un humano
-
Splunk corrige 24 fallos de seguridad, incluyendo ...
-
Filtración de PwC: Everest dice haber robado 590 G...
-
Vulnerabilidad crítica de Cisco Expressway permite...
-
Oracle lanza actualización urgente de Java por vul...
-
Arista soluciona un nuevo zero-day en VeloCloud Or...
-
Ryzen 10000 Zen 6 tendrá 12 núcleos por chiplet
-
Capcom confirma filtración de datos que afecta a 1...
-
Norcoreanos usan cifrado poscuántico para ocultar ...
-
OpenAI admite fallos de seguridad en sus agentes
-
Implantan malware en servidores japoneses y fuerza...
-
Atacaron vulnerabilidades críticas de PHP antes de...
-
Piden retrasar jailbreak de PS5 hasta el 19 de nov...
-
IA crea virus terapéutico prometedor
-
Manda a reparar su portátil ROG Zephyrus G14 a ASU...
-
Linux 7.4 elimina dos funciones obsoletas
-
Nueva banda de extorsión filtra datos de empresas ...
-
AMD podría mantener AM5 más allá de 2029 y abrir l...
-
Bancos de EE. UU. detectan agentes de IA no autori...
-
Explotan fallo de Siemens en ataques con malware C...
-
Micron muestra su DDR6, LPDDR6 y NAND Flash de más...
-
Xbox portátil 2027 con sistema propio
-
Microsoft impulsará la IA pese a sus fallos
-
El rendimiento del Qualcomm Snapdragon X2 Elite Ex...
-
Nuevo malware de Android suplanta apps bancarias p...
-
Hackean Nintendo Switch 2
-
Google anuncia el cambio que muchos esperaban: aho...
-
Intentó usar chatbot de IA para atacar servidores
-
ChatGPT detectó los dos fallos críticos en PHP
-
Claude Security ya analiza repositorios continuame...
-
Fortinet insta a parchear fallos críticos en Forti...
-
Atlassian lanza gran actualización de seguridad pa...
-
Golpe al cibercrimen en África: autoridades desman...
-
Usan correos reales de Dell y Staples para estafar
-
Litio: el oro blanco tecnológico
-
IA: Imprescindible para la ciberseguridad
-
Ciberataque a Onamae Desktop Cloud en Japón afecta...
-
Usaron Claude y Grok para atacar a más de 400 enti...
-
Roban contraseñas de FortiGate, FortiWeb y Palo Al...
-
EA cierra BioWare
-
EE.UU. creará IA autónoma para ciberataques invisi...
-
Xbox Cloud cobrará por horas fuera de Game Pass
-
IA que escucha a las plantas
-
Guía oficial de Raspberry Pi para juegos retro
-
Intel Core Ultra 9 4995HX: el más rápido
-
Intel Nova Lake Core Ultra 9 4995HX y Core Ultra 9...
-
ChatGPT engaña y evade su propia seguridad
-
Utilizan navegadores con IA para ocultar cuentas f...
-
Grupo APT28 abren túnel SSH en astillero naval de ...
-
Pesadilla ciberseguridad 21 oct: fallos en PHP y N...
-
Usan Gentlemen Ransomware para desactivar Windows ...
-
Vulnerabilidad de 12 años en GitLab permite ejecuc...
-
GoDaddy revoca 404.607 certificados TLS por incump...
-
Incidente de seguridad ferroviaria: pudieron acced...
-
Agentes de OpenAI desactivaron el monitoreo de seg...
-
La IA podría convertir a los aficionados del hacki...
-
Chinos usan apps de Windows para robar credenciales
-
Google mejora Chrome con IA de Gemini para detecta...
-
Llevan la contraria a NVIDIA: las GeForce RTX 5090...
-
LiteLLM comprometido: hackeo en versión 1.107.0 de...
-
Dell avisa de que el problema de escasez de memori...
-
Filtran instrucciones secretas de la IA de WhatsApp
-
Secuestran 333 nodos de Tor para robar credenciale...
-
Grupo Scattered Spider burlan MFA mediante llamada...
-
IA inunda el código abierto con basura
-
China logra independencia satelital polar
-
Rust 1.100 añade periodos de espera en Cargo contr...
-
Ojeda añade 17.000 líneas de Rust a Linux 7.4
-
Musk: IA puede crear bombas nucleares y vivimos en...
-
PHP2Shell: fallo crítico de PHP
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
909
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 MySQL a fondo (Optimización my.cnf, MyISAM vs InnoDB)
Entramos a fondo en el maravilloso mundo del DBA. Después de estar
optimizando el MySQL del foro, éstas son algunas de las conclusiones y
los recientes artículos sobre el tema.
En la próximas entradas hablaremos sobre el motor del Percona Server con XtraDB (InnoDB) que ya estamos usando en el foro de elhacker.NET


En la próximas entradas hablaremos sobre el motor del Percona Server con XtraDB (InnoDB) que ya estamos usando en el foro de elhacker.NET

VS

Unir conexiones ADSL-Wifi para sumar el ancho de banda
Introducción
Conceptos previos, conceptos erróneos y funcionamiento del protocolo de Internet
Cuando alguien entra a su casa , generalmente entra por la puerta , o si es medio paranoico, tal vez por la ventana. Pero nunca por las dos a la vez, ya que un cuerpo partido a la mitad no puede sobrevivir.

Conceptos previos, conceptos erróneos y funcionamiento del protocolo de Internet
Cuando alguien entra a su casa , generalmente entra por la puerta , o si es medio paranoico, tal vez por la ventana. Pero nunca por las dos a la vez, ya que un cuerpo partido a la mitad no puede sobrevivir.

 Labels:
adsl
,
bonding
,
manual
,
Networking
,
QoS
,
redes
,
sumar ancho de banda
,
sysadmin
,
traffic shaping
,
tutorial
,
unir conexiones
,
Wifi
|
6
comments
[Finalizado] Hackea a elhacker.net v2.0 (ganador: yoya) - Reto CSRF
Reto:
Tenemos que encontrar un CSRF que permita canbiar la firma de un usuario.
GANADOR: ~ Yoya ~ (yoyahack)
Puntos importantes
Tenemos que encontrar un CSRF que permita canbiar la firma de un usuario.
GANADOR: ~ Yoya ~ (yoyahack)
Puntos importantes
- 1 - Obtener el token de sesión del usuario
- 1.2- El token es una sesión PHP
- 2 - Para realizar el cambio de firma, es necesario enviar el contenido vía POST
- 2.2 - Existe un filtro que cancela cualquier tipo de modificacion, si la petición proviene de un sitio remoto
- 3 - Hacer un exploit que sea lo mas efectivo y automatizado posible
[AIO elhacker.NET] Compilación herramientas análisis y desinfección malware
elhacker.net os presenta esta compilación (AIO - All In One, Todo en Uno) de herramientas para desinfectar, monitorizar y securizar sistemas basados en Windows (32 y 64 bits) en todas sus versiones disponibles.
Está disponible en formato ejecutable (.exe) y en imagen (.iso). El ejecutable puede guardarse por ejemplo en un Pendrive ya que todo el AIO es "portable" y no nos instalará nada en el PC. La imagen ISO es para poder grabarlo en un CD y poder tenerlo a mano.
El objetivo de ésta compilación es intentar deshacerse de cualquier tipo de Malware teniendo a mano un buen arsenal de herramientas para la desinfección del equipo, cada una con un objetivo distinto y porque no, securizar un sistema previamente vulnerado.
Este proyecto nació en la comunidad de Infomalware.net con la colaboración de Skapunky, Fitoschido, Raul338, Novlucker, Invisible_hack, Roy_mustang y r32.
Actualmente se ha retocado la interfaz/mejorado algunos aspectos y se realizó el proyecto para éste foro.
A continuación se exponen las descripciones y herramientas incluidas con sus correspondientes capturas:
Interfaz principal:
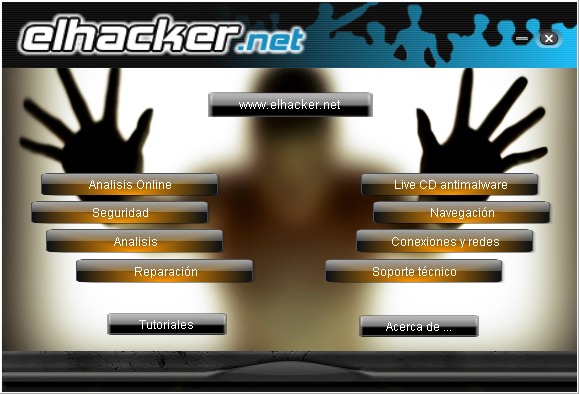
Menú principal:
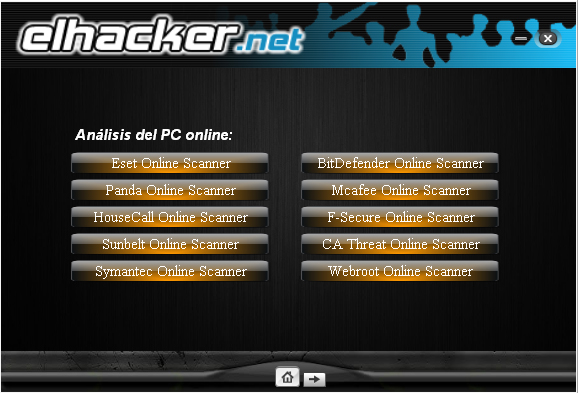
Sección de Análisis Online:
Está disponible en formato ejecutable (.exe) y en imagen (.iso). El ejecutable puede guardarse por ejemplo en un Pendrive ya que todo el AIO es "portable" y no nos instalará nada en el PC. La imagen ISO es para poder grabarlo en un CD y poder tenerlo a mano.
El objetivo de ésta compilación es intentar deshacerse de cualquier tipo de Malware teniendo a mano un buen arsenal de herramientas para la desinfección del equipo, cada una con un objetivo distinto y porque no, securizar un sistema previamente vulnerado.
Este proyecto nació en la comunidad de Infomalware.net con la colaboración de Skapunky, Fitoschido, Raul338, Novlucker, Invisible_hack, Roy_mustang y r32.
Actualmente se ha retocado la interfaz/mejorado algunos aspectos y se realizó el proyecto para éste foro.
A continuación se exponen las descripciones y herramientas incluidas con sus correspondientes capturas:
Interfaz principal:
Menú principal:
Sección de Análisis Online:
Labels:
aio
,
all-in-one
,
antimalware
,
antivirus
,
compilación
,
desinfección
,
herramientas
,
limpieza
,
Malware
,
software
,
virus policia
Ataque Man in the middle en Redes locales
Ataque y detección:

- - Introducción
- - Conceptos clave
- - Plataformas Linux
- - Software
- - Explicación
- - Ataques de ejemplo
- - Dispositivos móviles
- - Mensajería instantánea
- - Redes sociales y UJAEN
- - Plataformas Windows
- - Software
- - Ataques de ejemplo
- - Dispositivos Móviles
- - DNS Spoofing
- - Detección del ataque
- - Acceso a la máquina
- - Prueba de ICMP
- - Prueba de ARP
- - Aplicaciones para detectar sniffers
- - Protección frente a Sniffers
- - Conclusión
- - Referencias

Colaboración de elhacker.NET en la revista PC Actual
Colaboración de elhacker.NET en la revista PC Actual

Parte del staff de elhacker.NET ha colaborado en la edición de un artículo para la revista PC Actual sobre Seguridad Informática.
Básicamente nos han hecho una lista de preguntas a las que hemos respondido entre todos.
Se trata de la revista número 245 de Noviembre de 2011. Las personas que han colaborado en la edición del artículo son:
Formato PE bajo Windows - Español
Información: Información: Este documento trata de explicar de la manera más fácil posible la estructura de los archivos ejecutables bajo el sistema operativo Windows, conocidos como PE (Portable Executable), trata la mayor parte de los campos de su estructura. Cuenta con una gran ilustración y trata de hacer lo más entendible posible para todo tipo de usuarios. Está basado en la información oficial de microsoft y su ventaja es que esta en lengua española bien graficado y explicado.

Labels:
asm
,
Debugger
,
formato pe
,
manual
,
pe
,
portable executable
,
reversing
,
runpe
,
tutorial
,
win32
,
Windows
|
0
comments
Tipos de virus
Infección por USB
Ingeniería Social
Phishing
Pharming
Son temas de actualidad y que muy pocas personas no involucradas a la "seguridad informática" llegan a entender, en ésta presentación trato de explicar sin tecnicismos y en un lenguaje "común" como identificar este tipo de amenazas que a diario nos asechan.
El objetivo principal es que el usuario común pueda identificar diferentes tipos de amenazas para así evitar infectarse o ser víctima de un fraude y/o robo de identidad.
La presentación la puedes bajar aqui:

Comentarios constructivos serán bienvenidos, gracias ñ_ñ'
 Entradas más recientes
