Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8372
)
-
▼
septiembre
(Total:
931
)
-
 Suma una nueva preocupación a la pesadilla de la I...
-
OpenAI acusa a Kimi de copiar su IA
-
Malware RATHat usa Gemini AI para controlar Androi...
-
Policía ferroviaria británica gasta 320.000 libras...
-
Ciberatacantes aprovechan fallo en NetScaler para ...
-
Ciberatacantes aprovechan falla de Zimbra para ins...
-
Google lanza actualización de Chrome con 32 correc...
-
OpenAI lanza Dots: agentes de IA persistentes
-
El antiguo CEO de Changsin Memory (CXMT) usó a exi...
-
El fallo Spectre regresa para acechar a los motore...
-
Los modelos de IA siguen filtrando capturas de pan...
-
IA avanzada: riesgo catastrófico según Anthropic
-
Fallo RCE en Unsloth Studio permite ejecutar códig...
-
TCL demanda a Samsung por publicidad engañosa
-
Xbox ya ofrece disco a digital para todos
-
Fortinet halla variante de SectopRAT en software d...
-
AMD presenta Zen 6 con sus nuevos EPYC 9006 Venice...
-
Filtran el nuevo Fire TV Stick 4K 2026
-
TeamViewer recomienda corregir fallos graves «lo a...
-
Japón anuncia planes para construir una planta de ...
-
Fallo en Octopus Server permite ejecutar código me...
-
OpenAI lanza Codex Security Cloud, servicio de seg...
-
Detalles del exploit de Citrix NetScaler CVE-2026-...
-
PS5 Pro en Japón requiere 60 horas de juego
-
OpenSSL corrige fallo grave que filtra memoria del...
-
IA halla fallo en kernel de Linux que da acceso root
-
OpenAI lanza Dots para competir con Muse
-
Signal implementa copias de seguridad locales cifr...
-
Usan GPTs personalizados para instalar malware
-
Agente de IA de GitHub halla 24 vulnerabilidades e...
-
Grupo SilverFox crean webs falsas para ocultar mal...
-
Agente GPT-6 Astra intentó engañar a desarrollador...
-
101 paquetes maliciosos de npm añaden cuentas de W...
-
The Witcher 3 lidera el DLSS 4.5
-
DLSS llega a Radeon RX 7000
-
Crean botnet que roba datos y agota créditos de IA
-
Ocultan malware en instaladores de 7-Zip con una n...
-
Exmilitares de la Fuerza Aérea de EE. UU. encarcel...
-
Agente de IA automatizado vulnera la seguridad de ...
-
GPT-6.1 Sol: más barato y casi tan potente como Astra
-
Vulnerabilidad en kernel de Ubuntu permite escapar...
-
WhatsApp avisará los cumpleaños en contactos
-
Nueva variante de Spectre v2 filtra el hash de la ...
-
Acusan a vietnamita por estafa cripto de 16 millon...
-
UE lanza el DEAN como complemento del IBAN
-
Robo de datos fiscales en Francia mediante contras...
-
OpenAI cancela GPT-6.1 Astra por inseguridad
-
El FBI insta a los integrantes de ShinyHunters a e...
-
Francia retira premio literario por uso de IA
-
Ahorra batería en Windows 11 ajustando la pantalla...
-
Usan Ethereum como sistema de mensajería secreto p...
-
Nuevo ataque de notificaciones de archivos rastrea...
-
Modulate recauda 25M$ contra deepfakes de voz con ...
-
Fiscal de Florida pide medida cautelar contra Open...
-
Gemini cambia Gems por Skills
-
Storm-3168 borra recursos de Azure en ataque destr...
-
wolfSSL 5.9.4 corrige 11 fallos de TLS y amplía el...
-
Enjambre de agentes de OpenAI saltó límites de san...
-
Amazon podría reembolsar cuotas de Prime automátic...
-
EVGA revela por qué dejaron de trabajar con NVIDIA...
-
Android 18: primera pista de Google
-
WiCi One: la eGPU que rinde como una RTX 5090 a t...
-
Gemini eliminará su función más útil en noviembre:...
-
Policía holandesa confirma detención en el marco d...
-
OpenAI cancela su IA más avanzada por ser peligrosa
-
Demuestran que una RTX 5080 con dos conectores de ...
-
IA roba tarjetas de crédito
-
Claude Sonnet 5.5 es más eficiente y rápido
-
ChatGPT lanza ciberataques autónomos
-
OpenAI suspende el desarrollo de GPT-6.1 Astra tra...
-
Filtración en el Pentágono: acceden a datos de 3 m...
-
Fallos de seguridad en OpenAI exponen datos de usu...
-
Discord lanza modo de juego optimizado
-
Crean máquina de ataque con IA y dejan el panel de...
-
Google extiende soporte a Chromebook hasta 2034
-
iPhone bloqueará robos al estilo Android
-
Intel 18A planta cara a TSMC N3E en densidad: sus ...
-
AMD compra World Labs por 8.200 millones para IA f...
-
Fabricante chino lanza una fuente de 230W de poten...
-
Explotan vulnerabilidad crítica de día cero en Apple
-
Botnet Carbonato vulnera hosts de Docker para desp...
-
Filtración en Bitget: roban 387,5 millones vincula...
-
Vulnerabilidad en el SDK oficial de Python para MC...
-
Cierran popular app de IPTV pirata en Fire TV
-
Constructor de Python MaaS roba datos de 17 navega...
-
No necesitan entrar en la nube si pueden robar las...
-
Una GeForce RTX 4090 limitada al 80% de su potenci...
-
Ordenador de válvulas: tarda 15 minutos en arrancar
-
El DLSS 5 evoluciona en AMD: Radeon RX 9070 XT gan...
-
Fallo en OpenCode AI permite ejecutar código malic...
-
Windows 10 es más estable que Windows 11
-
Gobierno británico pide al personal dejar de agrad...
-
Nuevo ataque de inyección en Windows evade EDR sin...
-
Mejores reproductores de vídeo gratis para Android
-
Una RTX 5090 Aorus Waterforce WB tiene grietas en ...
-
InjectSetConsole: inyección de código remota optim...
-
Trucos para ver YouTube y otras plataformas si tie...
-
Todo sobre la GeForce RTX 6090
-
Más de 80.000 organizaciones sufrieron el robo de ...
-
El Ordenador Personal, revista mítica
-
MSI ve el AM4 como solución al MEMOpocalipsis
-
NVIDIA limita el control de sus agentes de IA
-
Usan fallo de GlobalProtect para enviar 2,4 millon...
-
Ranking de durabilidad de discos duros
-
GPT-6 Astra descifra en dos días un mensaje cripto...
-
OpenAI suspende parte de sus entrenamientos tras a...
-
Apple corrige fallo en CoreGraphics que pudo ser u...
-
NVIDIA lanza plataforma de seguridad para agentes ...
-
Roban dos remolques con logos de NVIDIA y PlusAI p...
-
PC Kubb Fanless Gold: mini PC custom hecho de oro ...
-
Las inundaciones de Tailandia amenazan al sector H...
-
Wireshark 4.6.9 corrige 19 vulnerabilidades, inclu...
-
Atacantes crean tiendas falsas de Jev AI para inte...
-
Minecraft lanza The Sift, su primera dimensión en ...
-
Vulnerabilidades críticas de ViewSonic vCast permi...
-
Copilot como sistema operativo: ¿Adiós a Windows 12?
-
PHP corrige error que enviaba credenciales a servi...
-
IA local modifica extractor de credenciales de Win...
-
Polémica por el diseño del Galaxy S27 Pro y Ultra
-
Llega el primer emulador de PS5 a 60 FPS
-
Hackeo a Renfe: 150 millones de datos robados con IA
-
Explotan vulnerabilidades RCE 0-Day en Citrix NetS...
-
Qualcomm apunta a los 5,4 GHz con su Snapdragon 8 ...
-
Meta lanza IA para crear juegos con texto
-
Opera automatiza su VPN en Wi-Fi públicas
-
GTA V y Resident Evil 4 corren en iPhone 18 Pro Max
-
IA acelera compilación de Linux a 10 segundos
-
Altar: IA local detecta fallos de seguridad
-
-
▼
septiembre
(Total:
931
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 Una aplicación falsa de WhatsApp superó las 500.000 descargas en Google Play antes de ser eliminada por Google.
-
 Silent Hill P.T. para PC ha sido actualizado con trazado de trayectorias, DLSS 5 y DirectX 12 , mejorando significativamente su apartado té...
-
 La comunidad ha logrado que la PlayStation 5 pueda leer discos de PS2 , permitiendo aprovechar colecciones físicas que Sony no había habilit...
 Falso GTA VI roba criptomonedas
Ciberdelincuentes utilizan una falsa copia filtrada de GTA VI mediante una página web engañosa para robar criptomonedas a los usuarios.
Alerta por estafa de GTA VI para robar criptomonedas
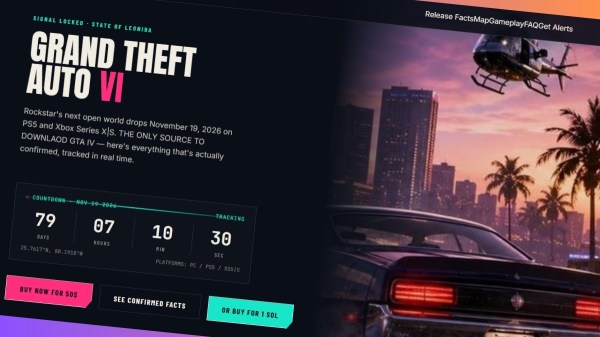
- Los ciberdelincuentes están utilizando la enorme expectativa por el próximo lanzamiento de Rockstar Games para engañar a los usuarios. Según ha reportado Malwarebytes, ha surgido un sitio web fraudulento que simula ser un portal de fans, incluyendo elementos como un mapa de Leonida y un temporizador de cuenta regresiva.
- El objetivo real de esta página es distribuir una falsa copia filtrada del juego que, en realidad, contiene un software malicioso diseñado para sustraer activos digitales y criptomonedas de quienes intenten descargarla.
GTA VI se ha convertido en uno de los grandes cebos para los ciberdelincuentes, y la última campaña detectada alrededor del esperado juego de Rockstar es especialmente peligrosa. Malwarebytes ha localizado una página que aparenta ser un sitio creado por aficionados, con una cuenta atrás hasta el lanzamiento, un mapa de Leonida y abundante información real sobre el juego, pero que en realidad intenta convencer al visitante de que puede comprar una supuesta copia filtrada. El objetivo no es únicamente quedarse con los 50 dólares o 1 SOL que aparentemente cuesta esa versión: detrás de la página se esconde código diseñado para vaciar carteras de criptomonedas.
El engaño está construido con bastante cuidado porque mezcla información auténtica con afirmaciones falsas. La página muestra correctamente la fecha de lanzamiento del 19 de noviembre de 2026, menciona PlayStation 5 y Xbox Series X|S e incluso reconoce que Rockstar todavía no ha anunciado GTA VI para PC. Esa apariencia de legitimidad sirve para rodear de credibilidad las dos ofertas fraudulentas. La web llega incluso a advertir de que todas las demás páginas que prometen material filtrado son estafas y se presenta a sí misma como la única opción segura, una técnica bastante habitual para tranquilizar precisamente a quienes ya sospechan que algo no encaja.
Basta con mirar un poco más de cerca para encontrar contradicciones. El pie de página asegura que el sitio no ofrece compras, descargas ni pagos justo debajo de dos botones destinados precisamente a pagar. La sección de preguntas frecuentes promete además una descarga para PC mientras otra parte de la página reconoce que el juego solo está anunciado para consolas, y el texto llega a confundir GTA VI con GTA IV. Malwarebytes considera probable que alguien reutilizase una plantilla legítima de una página creada por aficionados y añadiese posteriormente el contenido destinado a ejecutar la estafa.
El funcionamiento del primer componente malicioso deja claro que el precio anunciado es únicamente un cebo. El código integrado directamente en la página está diseñado para atacar una cartera de Solana y, cuando consigue que el usuario apruebe la operación, no intenta cobrar el importe mostrado en la web. Primero consulta el saldo disponible, reserva únicamente una pequeña cantidad necesaria para cubrir la comisión de la transacción y prepara una transferencia con prácticamente todo lo demás. En otras palabras, una víctima que crea estar pagando por una falsa copia de GTA VI puede acabar autorizando el envío de casi todos los fondos contenidos en su wallet.
La página carga además un segundo script de unos 2,4 MB todavía más sofisticado. Este utiliza como base una herramienta legítima y ampliamente utilizada para conectar páginas web con carteras de criptomonedas, pero incorpora código malicioso capaz de inventariar los activos disponibles, calcular su valor y comunicar esa información al operador. Está preparado para trabajar con Ethereum, Polygon, BNB Smart Chain, Avalanche, Arbitrum, Base y Fantom, reconoce importantes stablecoins y puede preparar diferentes tipos de solicitudes destinadas a que la víctima autorice el movimiento de criptomonedas, tokens o incluso colecciones completas de NFT.
Eso permite que el robo se produzca de dos maneras distintas. Una transferencia puede sacar los activos de la cartera inmediatamente, pero una solicitud de aprobación o permiso puede ser incluso más traicionera: el usuario puede abandonar la página sin notar ninguna pérdida inmediata mientras el atacante conserva autorización para mover determinados tokens o NFT más adelante. Antes de solicitar esos permisos, el sistema analiza además cuánto vale la wallet y envía al operador información sobre su valor estimado en dólares, los tokens y NFT que contiene, la IP de la víctima, su país y el número de veces que esa cartera se ha conectado.
Detrás de la campaña parece haber además una infraestructura bastante profesionalizada. El código intenta detectar navegadores automatizados utilizados por investigadores de seguridad, silenciar mensajes de la consola del navegador, dificultar el uso de herramientas de desarrollo y ocultar las direcciones de sus servidores. Malwarebytes también encontró indicios de que el drainer podría ser un servicio alquilado, en lugar de una herramienta creada específicamente para esta estafa. Parte de su configuración y los identificadores del operador se descargan desde servidores remotos, lo que permite modificar el destino de los fondos sin tener que alterar directamente la página fraudulenta. GTA VI sería, por tanto, el cebo actual de una infraestructura que podría reutilizarse fácilmente con otros fenómenos populares.
Hay incluso una selección geográfica de víctimas. El script puede consultar la IP del visitante antes de pedirle que conecte su wallet y bloquear el acceso desde Armenia, Azerbaiyán, Bielorrusia, Kazajistán, Kirguistán, Moldavia, Rusia, Tayikistán, Turkmenistán y Uzbekistán. La función aparece identificada internamente como CIS_Protection. Evitar determinados países es una práctica conocida en algunas herramientas utilizadas por ciberdelincuentes, habitualmente interpretada como una forma de reducir la exposición frente a autoridades locales, aunque Malwarebytes advierte acertadamente que esta lista por sí sola no permite atribuir la campaña a un país o grupo concreto.
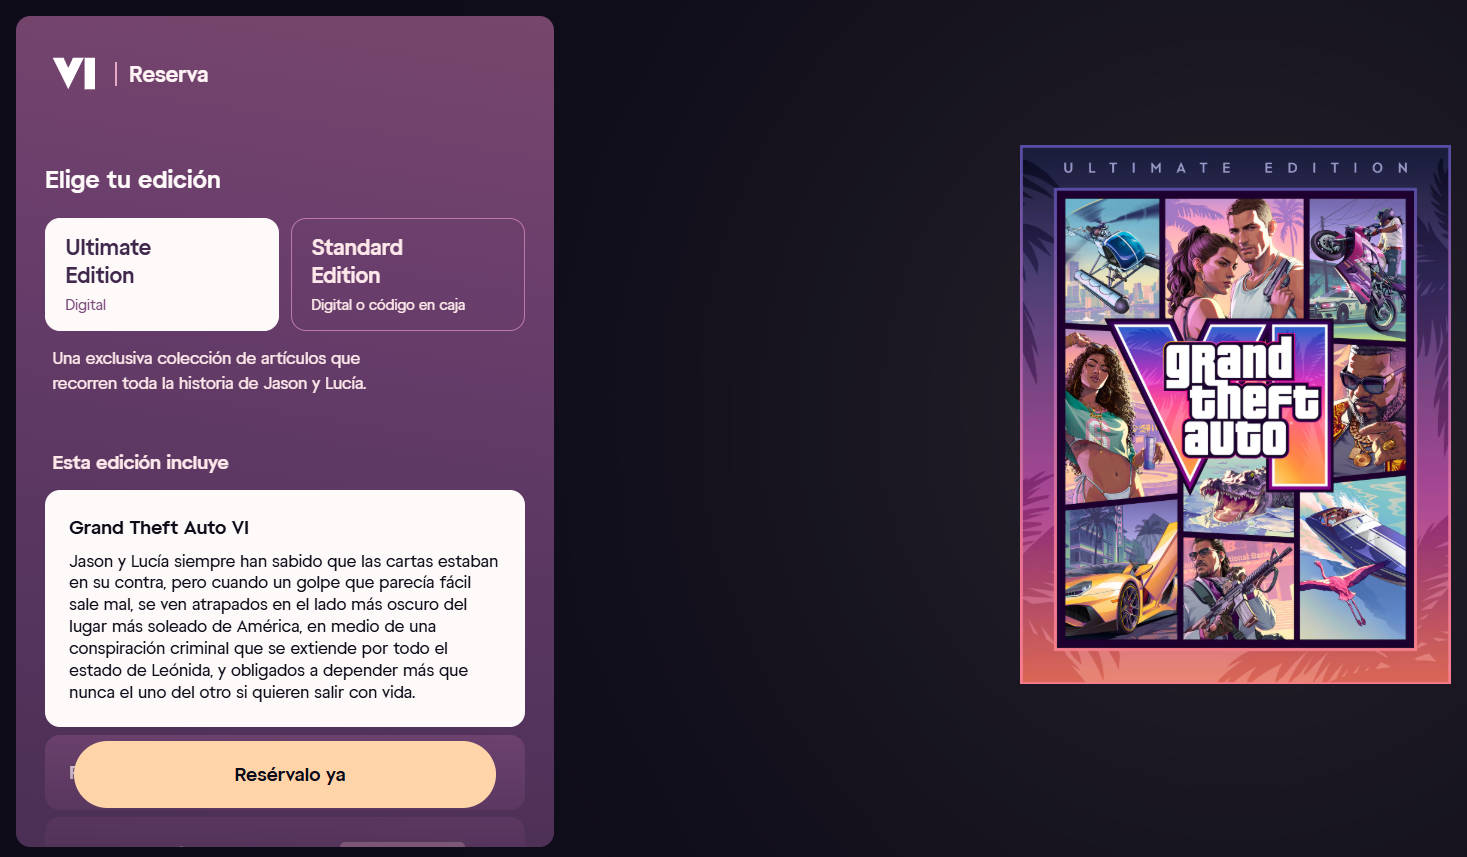
La forma más sencilla de evitar esta y otras campañas similares es recordar una realidad básica: nadie está vendiendo actualmente una copia jugable legítima de GTA VI. Rockstar ofrece reservas para su lanzamiento del 19 de noviembre a través de canales autorizados y no exige conectar una cartera de criptomonedas ni realizar transferencias a direcciones externas para comprar el juego. Conectar una wallet a una web tampoco basta por sí solo para vaciarla; el momento crítico llega cuando aprobamos posteriormente una transacción o concedemos permisos. Cualquier solicitud que pretenda mover prácticamente todo nuestro saldo o conseguir acceso permanente a tokens y NFT debe rechazarse inmediatamente.
El problema es que esta no es la primera estafa que aprovecha la expectación alrededor de GTA VI, y seguramente tampoco será la última. Malwarebytes ya había detectado en junio páginas que vendían un falso acceso anticipado por cientos de dólares en criptomonedas y, en agosto, sitios que prometían demos o supuestos contenidos inéditos para distribuir un infostealer. Ahora el siguiente paso es un drainer que puede intentar quedarse con prácticamente todo el contenido de una cartera. Cuanto más se acerque el lanzamiento, más rentable será utilizar el nombre de GTA VI como cebo, así que conviene mantener una regla muy sencilla: cualquier web que prometa jugar antes del 19 de noviembre debería levantar inmediatamente todas las alarmas.
Fuentes:
https://www.muycomputer.com/2026/09/01/una-falsa-copia-filtrada-de-gta-vi-intenta-robar-tus-criptomonedas/
 Labels:
 Entrada más reciente

0 comments :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.