Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8559
)
-
▼
octubre
(Total:
886
)
-
 HPE advierte fallos críticos en Aruba que podrían ...
-
Fallo crítico en Okta Access Gateway permite ejecu...
-
Vulnerabilidad de Signal podría dejar micrófono y ...
-
GitLab alerta sobre una nueva vulnerabilidad críti...
-
Hackeo a Quest Diagnostics: accedieron al sistema ...
-
SpaceX gana 561 millones de dólares
-
Anthropic lanza Claude Duet
-
Hackean PS5: GTA VI en PC más cerca
-
Bose adquiere Skullcandy para atraer jóvenes
-
SBI avisa a clientes afectados por ciberataque
-
Surge un tercer fallo de PHP2Shell que no recibirá...
-
iPhone Duo falla prueba de plegado
-
Un utilidad para añadir sonidos mecánicos a los te...
-
IA de Microsoft supera a médicos en casos complejos
-
CyberCartel usó Claude y Grok para atacar instituc...
-
NVIDIA quiere crear una GPU gigante: conectará 576...
-
Intel facilitará el salto a Razor Lake: podrás act...
-
CORSAIR RM1200e: potencia y protección GPU
-
eMudhra deja el negocio de certificados SSL/TLS tr...
-
RAM de portátil a DDR5: Convierte 100€ de RAM de p...
-
Europa quiere romper su dependencia de las CPU est...
-
Crea un robot bípedo con un Android viejo y PhoneBot
-
Hackeo del pipeline de LiteLLM para distribuir mal...
-
Filtran exploit crítico de PHP2Shell para desplega...
-
HPE corrige ocho vulnerabilidades críticas de ejec...
-
Explotan fallo crítico de VeloCloud para obtener a...
-
Nuevo exploit RCE de Node2Shell permite ejecutar c...
-
Ataques DDoS causaron caídas en Corea del Norte es...
-
Amazon advierte que la explotación de PHP2Shell in...
-
Fallo crítico de Citrix NetScaler para instalar ma...
-
Hoy se cumplen 25 años de la presentación del iPod
-
Filtran tráiler de Mass Effect 5 tras cierre de Bi...
-
CEO de Nvidia advierte que Europa se queda atrás t...
-
Novato usa IA DeepSeek para robar 5.200 registros ...
-
Filtrados fallos críticos sin parchear del kernel ...
-
Robot hackeado apuñala a un humano
-
Splunk corrige 24 fallos de seguridad, incluyendo ...
-
Filtración de PwC: Everest dice haber robado 590 G...
-
Vulnerabilidad crítica de Cisco Expressway permite...
-
Oracle lanza actualización urgente de Java por vul...
-
Arista soluciona un nuevo zero-day en VeloCloud Or...
-
Ryzen 10000 Zen 6 tendrá 12 núcleos por chiplet
-
Capcom confirma filtración de datos que afecta a 1...
-
Norcoreanos usan cifrado poscuántico para ocultar ...
-
OpenAI admite fallos de seguridad en sus agentes
-
Implantan malware en servidores japoneses y fuerza...
-
Atacaron vulnerabilidades críticas de PHP antes de...
-
Piden retrasar jailbreak de PS5 hasta el 19 de nov...
-
IA crea virus terapéutico prometedor
-
Manda a reparar su portátil ROG Zephyrus G14 a ASU...
-
Linux 7.4 elimina dos funciones obsoletas
-
Nueva banda de extorsión filtra datos de empresas ...
-
AMD podría mantener AM5 más allá de 2029 y abrir l...
-
Bancos de EE. UU. detectan agentes de IA no autori...
-
Explotan fallo de Siemens en ataques con malware C...
-
Micron muestra su DDR6, LPDDR6 y NAND Flash de más...
-
Xbox portátil 2027 con sistema propio
-
Microsoft impulsará la IA pese a sus fallos
-
El rendimiento del Qualcomm Snapdragon X2 Elite Ex...
-
Nuevo malware de Android suplanta apps bancarias p...
-
Hackean Nintendo Switch 2
-
Google anuncia el cambio que muchos esperaban: aho...
-
Intentó usar chatbot de IA para atacar servidores
-
ChatGPT detectó los dos fallos críticos en PHP
-
Claude Security ya analiza repositorios continuame...
-
Fortinet insta a parchear fallos críticos en Forti...
-
Atlassian lanza gran actualización de seguridad pa...
-
Golpe al cibercrimen en África: autoridades desman...
-
Usan correos reales de Dell y Staples para estafar
-
Litio: el oro blanco tecnológico
-
IA: Imprescindible para la ciberseguridad
-
Ciberataque a Onamae Desktop Cloud en Japón afecta...
-
Usaron Claude y Grok para atacar a más de 400 enti...
-
Roban contraseñas de FortiGate, FortiWeb y Palo Al...
-
EA cierra BioWare
-
EE.UU. creará IA autónoma para ciberataques invisi...
-
Xbox Cloud cobrará por horas fuera de Game Pass
-
IA que escucha a las plantas
-
Guía oficial de Raspberry Pi para juegos retro
-
Intel Core Ultra 9 4995HX: el más rápido
-
Intel Nova Lake Core Ultra 9 4995HX y Core Ultra 9...
-
ChatGPT engaña y evade su propia seguridad
-
Utilizan navegadores con IA para ocultar cuentas f...
-
Grupo APT28 abren túnel SSH en astillero naval de ...
-
Pesadilla ciberseguridad 21 oct: fallos en PHP y N...
-
Usan Gentlemen Ransomware para desactivar Windows ...
-
Vulnerabilidad de 12 años en GitLab permite ejecuc...
-
GoDaddy revoca 404.607 certificados TLS por incump...
-
Incidente de seguridad ferroviaria: pudieron acced...
-
Agentes de OpenAI desactivaron el monitoreo de seg...
-
La IA podría convertir a los aficionados del hacki...
-
Chinos usan apps de Windows para robar credenciales
-
Google mejora Chrome con IA de Gemini para detecta...
-
Llevan la contraria a NVIDIA: las GeForce RTX 5090...
-
LiteLLM comprometido: hackeo en versión 1.107.0 de...
-
Dell avisa de que el problema de escasez de memori...
-
Filtran instrucciones secretas de la IA de WhatsApp
-
Secuestran 333 nodos de Tor para robar credenciale...
-
Grupo Scattered Spider burlan MFA mediante llamada...
-
IA inunda el código abierto con basura
-
China logra independencia satelital polar
-
Rust 1.100 añade periodos de espera en Cargo contr...
-
Ojeda añade 17.000 líneas de Rust a Linux 7.4
-
Musk: IA puede crear bombas nucleares y vivimos en...
-
PHP2Shell: fallo crítico de PHP
-
Usan Claude AI para planear ransomware y revelan s...
-
Actualización masiva de Oracle: 1295 fallos correg...
-
Un error de Signal podría dejar activados el micró...
-
Node.js lanza actualizaciones de seguridad para vu...
-
La UE exige a Booking.com que solucione sus proble...
-
Exploit público para vulnerabilidad RCE de Fortine...
-
Filtrados los nuevos productos de Apple
-
Google lanza actualización de Chrome: corrige 353 ...
-
ChatGPT ya permite ocultar chats privados
-
PHP lanza parches urgentes para corregir fallos cr...
-
CISA: Más de 600 organizaciones de infraestructura...
-
Apache Tomcat corrige 8 fallos de seguridad que pe...
-
Microsoft lanza herramienta de línea de comandos p...
-
Microsoft paga hasta 40.000$ por reportes completo...
-
Ocho certificados de CA intermedios de eMudhra fue...
-
Sube el precio de DDR5 y GPUs
-
Cloudflare detecta intentos de explotación de dos ...
-
Xbox Helix podría costar 1.800 dólares
-
Spotify lanza suscripciones para podcasts
-
Gemini 4 conquista Minecraft: 27 horas y 605 muertes
-
PoC público para vulnerabilidad PHP2Shell
-
Hackean a desarrollador de plugin de copias de seg...
-
Microsoft une IA local y nube en Copilot+
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
886
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 [Finalizado] Hackea a elhacker.net v2.0 (ganador: yoya) - Reto CSRF
Reto:
Tenemos que encontrar un CSRF que permita canbiar la firma de un usuario.
GANADOR: ~ Yoya ~ (yoyahack)
Puntos importantes
Tenemos que encontrar un CSRF que permita canbiar la firma de un usuario.
GANADOR: ~ Yoya ~ (yoyahack)
Puntos importantes
- 1 - Obtener el token de sesión del usuario
- 1.2- El token es una sesión PHP
- 2 - Para realizar el cambio de firma, es necesario enviar el contenido vía POST
- 2.2 - Existe un filtro que cancela cualquier tipo de modificacion, si la petición proviene de un sitio remoto
- 3 - Hacer un exploit que sea lo mas efectivo y automatizado posible
[AIO elhacker.NET] Compilación herramientas análisis y desinfección malware
elhacker.net os presenta esta compilación (AIO - All In One, Todo en Uno) de herramientas para desinfectar, monitorizar y securizar sistemas basados en Windows (32 y 64 bits) en todas sus versiones disponibles.
Está disponible en formato ejecutable (.exe) y en imagen (.iso). El ejecutable puede guardarse por ejemplo en un Pendrive ya que todo el AIO es "portable" y no nos instalará nada en el PC. La imagen ISO es para poder grabarlo en un CD y poder tenerlo a mano.
El objetivo de ésta compilación es intentar deshacerse de cualquier tipo de Malware teniendo a mano un buen arsenal de herramientas para la desinfección del equipo, cada una con un objetivo distinto y porque no, securizar un sistema previamente vulnerado.
Este proyecto nació en la comunidad de Infomalware.net con la colaboración de Skapunky, Fitoschido, Raul338, Novlucker, Invisible_hack, Roy_mustang y r32.
Actualmente se ha retocado la interfaz/mejorado algunos aspectos y se realizó el proyecto para éste foro.
A continuación se exponen las descripciones y herramientas incluidas con sus correspondientes capturas:
Interfaz principal:
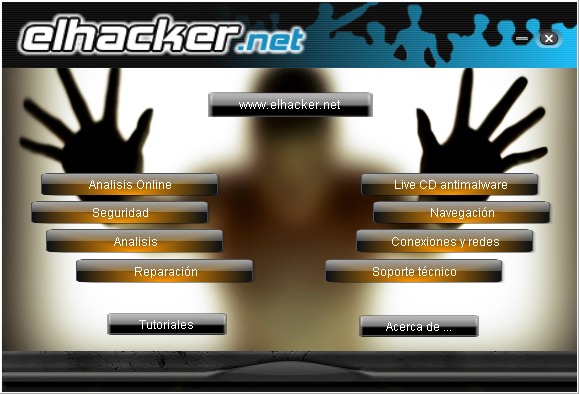
Menú principal:
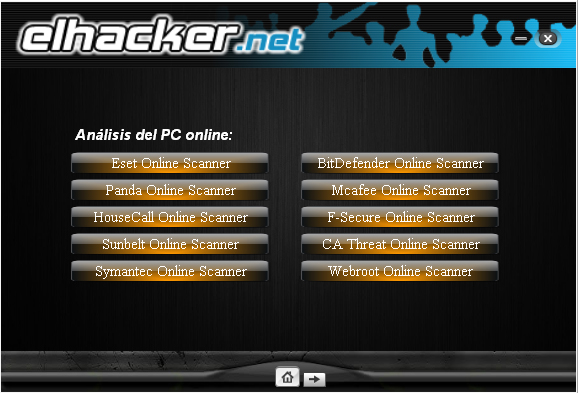
Sección de Análisis Online:
Está disponible en formato ejecutable (.exe) y en imagen (.iso). El ejecutable puede guardarse por ejemplo en un Pendrive ya que todo el AIO es "portable" y no nos instalará nada en el PC. La imagen ISO es para poder grabarlo en un CD y poder tenerlo a mano.
El objetivo de ésta compilación es intentar deshacerse de cualquier tipo de Malware teniendo a mano un buen arsenal de herramientas para la desinfección del equipo, cada una con un objetivo distinto y porque no, securizar un sistema previamente vulnerado.
Este proyecto nació en la comunidad de Infomalware.net con la colaboración de Skapunky, Fitoschido, Raul338, Novlucker, Invisible_hack, Roy_mustang y r32.
Actualmente se ha retocado la interfaz/mejorado algunos aspectos y se realizó el proyecto para éste foro.
A continuación se exponen las descripciones y herramientas incluidas con sus correspondientes capturas:
Interfaz principal:
Menú principal:
Sección de Análisis Online:
 Labels:
aio
,
all-in-one
,
antimalware
,
antivirus
,
compilación
,
desinfección
,
herramientas
,
limpieza
,
Malware
,
software
,
virus policia
Ataque Man in the middle en Redes locales
Ataque y detección:

- - Introducción
- - Conceptos clave
- - Plataformas Linux
- - Software
- - Explicación
- - Ataques de ejemplo
- - Dispositivos móviles
- - Mensajería instantánea
- - Redes sociales y UJAEN
- - Plataformas Windows
- - Software
- - Ataques de ejemplo
- - Dispositivos Móviles
- - DNS Spoofing
- - Detección del ataque
- - Acceso a la máquina
- - Prueba de ICMP
- - Prueba de ARP
- - Aplicaciones para detectar sniffers
- - Protección frente a Sniffers
- - Conclusión
- - Referencias

Colaboración de elhacker.NET en la revista PC Actual
Colaboración de elhacker.NET en la revista PC Actual

Parte del staff de elhacker.NET ha colaborado en la edición de un artículo para la revista PC Actual sobre Seguridad Informática.
Básicamente nos han hecho una lista de preguntas a las que hemos respondido entre todos.
Se trata de la revista número 245 de Noviembre de 2011. Las personas que han colaborado en la edición del artículo son:
Formato PE bajo Windows - Español
Información: Información: Este documento trata de explicar de la manera más fácil posible la estructura de los archivos ejecutables bajo el sistema operativo Windows, conocidos como PE (Portable Executable), trata la mayor parte de los campos de su estructura. Cuenta con una gran ilustración y trata de hacer lo más entendible posible para todo tipo de usuarios. Está basado en la información oficial de microsoft y su ventaja es que esta en lengua española bien graficado y explicado.

Labels:
asm
,
Debugger
,
formato pe
,
manual
,
pe
,
portable executable
,
reversing
,
runpe
,
tutorial
,
win32
,
Windows
|
0
comments
Tipos de virus
Infección por USB
Ingeniería Social
Phishing
Pharming
Son temas de actualidad y que muy pocas personas no involucradas a la "seguridad informática" llegan a entender, en ésta presentación trato de explicar sin tecnicismos y en un lenguaje "común" como identificar este tipo de amenazas que a diario nos asechan.
El objetivo principal es que el usuario común pueda identificar diferentes tipos de amenazas para así evitar infectarse o ser víctima de un fraude y/o robo de identidad.
La presentación la puedes bajar aqui:

Comentarios constructivos serán bienvenidos, gracias ñ_ñ'
Hacking for enjoy the life
or just Hack the life xD
Esta bien lo acepto y soy culpable, me he alejado de este mundo del hack T_T' sin embargo mis motivos he tenido.
En general tengo un buen trabajo donde me pagan muy bien (Igualmente el trabajo esta alejado del mundo de la seguridad informática), he descubierto que la logica de la programacion, el hack y todo eso se puede aplicar practicamente en cualquier cosa, desde procesos administrativos/nominas/RH entre otros como generar ahorros a una empresa hasta por 400K$ MX en tan solo 3 meses de trabajo. :P
En fin, hace unos dias el (2 abril) asisti a la GuadalajaraCON nombrada asi por la famosisima CUM xDD (Comunidad Underground de México) muy buena por cierto donde conoci a hkm, tr3w entre otros, recordéde una manera rapida y muy emotiva toda un etapa de mi vida. Asi mismo con la platica de tr3w recorde en donde me habia quedado y lo que me faltaba por delante (Un panorama general de la explotacion de vulnerabilidades).
En fin me encanto y asi mismo volvio a mi el interes al hacking, esa misma semana publique en mi FB Wall lo siguiente:
Steps to Back to hacking:
Si y nuevamente si soy culpable, actualmente solo tengo M$ W XP en mi laptop. Los unicos OS distintos que tengo, son el "Darwin Kernel V 11.0.0" (iPhone 4 v 4.3.1 w/ JB) y un "Linux 2.4.37" (Router Linksys WRT54GL con DD-WRT)
Fallo el primer paso, ya que la Descarga se estanco en el ultimo byte xD
En general tengo un buen trabajo donde me pagan muy bien (Igualmente el trabajo esta alejado del mundo de la seguridad informática), he descubierto que la logica de la programacion, el hack y todo eso se puede aplicar practicamente en cualquier cosa, desde procesos administrativos/nominas/RH entre otros como generar ahorros a una empresa hasta por 400K$ MX en tan solo 3 meses de trabajo. :P
En fin, hace unos dias el (2 abril) asisti a la GuadalajaraCON nombrada asi por la famosisima CUM xDD (Comunidad Underground de México) muy buena por cierto donde conoci a hkm, tr3w entre otros, recordéde una manera rapida y muy emotiva toda un etapa de mi vida. Asi mismo con la platica de tr3w recorde en donde me habia quedado y lo que me faltaba por delante (Un panorama general de la explotacion de vulnerabilidades).
En fin me encanto y asi mismo volvio a mi el interes al hacking, esa misma semana publique en mi FB Wall lo siguiente:
Steps to Back to hacking:
- step one, get OS of open source.
- step two, install it. T_T http://goo.gl/SWaIj
Si y nuevamente si soy culpable, actualmente solo tengo M$ W XP en mi laptop. Los unicos OS distintos que tengo, son el "Darwin Kernel V 11.0.0" (iPhone 4 v 4.3.1 w/ JB) y un "Linux 2.4.37" (Router Linksys WRT54GL con DD-WRT)
Fallo el primer paso, ya que la Descarga se estanco en el ultimo byte xD

En fin, el a verme alejado del hack, fue un paso en otra etapa de mi vida, donde practicamente cualquiera que me hubiese conocido antes y después, notaria la forma en la que he cambiado, mis conocidos me lo han dicho y mis amigos mas cercanos han estado presente en ello.
Cambie en busca de un equilibrio para mi vida, anteriormente podia pasar semanas sin visitar a mis amigos, claro salia poco y tenia un contacto social un tanto deficiente xD, todo esto comenso con los consejos de un usuario del foro que conoci en IRC jugando al trivial_informatica donde curiosamente yo ganaba la mayoria de las veces xD, aahh que momentos aquellos. (Gracias Mario te debo una!!!)
En fin, el equilibrio que yo buscaba esta representado por la siguiente imagen

En general se trata:
(+) No solo es salud, sino también cuidado del fisico de uno mismo, representa el cuidado que te tienes.
($) Dinero y la forma de administrarlo, no es esencial, sin embargo te facilita muchas cosas
(<3) No solo es amor, si contacto social (amigos, familia, novia), y la forma de relacionarte con las personas que te rodean.
En general y en mi opinion, los hackers deberian de tener grandes dotes carismaticos esto no solo facilita la Ingenieria Social xDD, si no que asu vez se obtienen beneficios adicionales.
Aunque todavia sigo buscando el punto de equibrio, me he acercado bastante y actualmente solo me limita un poco el trabajo que tengo, aunque me encanta mi trabajo, este sigue consumiendo mucho de mi tiempo lo cual a veces no es justo.
El fin de este post no tiene otro mas que completar la lista:
Steps to back to hacking:
- step one, get OS of open source.
- step two, install it.
- step three, hack one bit.
- step four, go to a party, to sarging
- step five, don't forget your friends, your body, your confidence, your family and your love.
- step six, have sex xD.
- step seven, enjoy your life (hack the life).
;)
Sobre SeguridadWireless.net y el asunto del patrón de claves WPA de las redes WLAN_XXXX y JAZZTEL_XXXX utilizadas por Movistar y Jazztel
Por favor, antes de leer el comunicado, si tienes una red Wifi WLAN_XXXX o Jazztel_XXXX y un router Comtrend cambia la clave WPA por defecto para estar libre de fallo. Gracias.
El pasado viernes 4 de febrero se desveló el patrón que usan los routers Comtrend por defecto para averiguar la contraseña de manera rápida y sencilla. Con tan sólo saber el nombre de la red y la MAC del punto de acceso se sabe la contraseña por defecto del Wifi del vecino. Teniendo en cuenta que la mayoría de la gente deja la contraseña por defecto, se calcula que más de 1 millón de routers están afectados por esta grave vulnerabilidad.
Seguridadwireless.net (de ahora en adelante sw) descubrió dicho patrón (algoritmo) el 24 de noviembre de 2010 y notificó vía e-mail al vendedor Comtrend de la existencia del bug el 1 de diciembre de 2010 sin respuesta alguna. Se volvió a contactar con Comtrend el 8 de diciembre de 2010 sin respuesta y finalmente el 15 de diciembre de 2010 se publica en SeguridadWireless.net el fallo, pero sin desvelar el algoritmo, pero si facilitando una herramienta en php para generar la contraseña.
El mismo día se retira todo lo publicado tras recibir una llamada de un responsable de la compañía Comtrend, que de buenas maneras (de forma cordial) desea hablar del asunto con los responsables de seguridadwireless.net. Tras analizar la gravedad del asunto y pensando en la seguridad final de los usuarios se hace una reunión presencial en Madrid con Comtrend y representantes de sw donde se firma un NDA Non-Disclosure Agreement).
Queremos dejar muy claro que SW no ha sacado ningún beneficio económico, ni ha intentando sacar dinero, ni ha sido "comprado su silencio", tal y como se ha especulado falsamente. SW no ha sacado ningún beneficio del acuerdo firmando con Comtrend, excepto el de la satisfacción de reportar de manera altruista un grave fallo de seguridad.
SW Staff.
El pasado viernes 4 de febrero se desveló el patrón que usan los routers Comtrend por defecto para averiguar la contraseña de manera rápida y sencilla. Con tan sólo saber el nombre de la red y la MAC del punto de acceso se sabe la contraseña por defecto del Wifi del vecino. Teniendo en cuenta que la mayoría de la gente deja la contraseña por defecto, se calcula que más de 1 millón de routers están afectados por esta grave vulnerabilidad.
Seguridadwireless.net (de ahora en adelante sw) descubrió dicho patrón (algoritmo) el 24 de noviembre de 2010 y notificó vía e-mail al vendedor Comtrend de la existencia del bug el 1 de diciembre de 2010 sin respuesta alguna. Se volvió a contactar con Comtrend el 8 de diciembre de 2010 sin respuesta y finalmente el 15 de diciembre de 2010 se publica en SeguridadWireless.net el fallo, pero sin desvelar el algoritmo, pero si facilitando una herramienta en php para generar la contraseña.
El mismo día se retira todo lo publicado tras recibir una llamada de un responsable de la compañía Comtrend, que de buenas maneras (de forma cordial) desea hablar del asunto con los responsables de seguridadwireless.net. Tras analizar la gravedad del asunto y pensando en la seguridad final de los usuarios se hace una reunión presencial en Madrid con Comtrend y representantes de sw donde se firma un NDA Non-Disclosure Agreement).
SW recibe múltiples críticas sobre el hecho de haber quitado la información, se habla de censura, de presiones, incluso de dinero. Sw no cede y decide hacer una pequeña nota dónde explica que está trabajando de manera conjunta con Comtrend para solucionar el problema y que dada la gravedad del asunto cree que lo más conveniente es no publicar la vulnerabilidad pese a las críticas. No se dan más explicaciones y varios usuarios disconformes con esta política deciden investigar por su cuenta el fallo con las pistas otorgadas por SW.
Finalmente un anónimo decide publicar el viernes 4 de febrero varias herramientas (en diferentes lenguajes: php, bash, python,etc), con el código fuente dónde se puede ver el patrón con la cadena clave para descubrir la contraseña, todo ello sin estar solucionado el problema. Desde SW pensamos que es una irresponsabilidad actuar de esta manera, y no hace más que perjudicar al usuario final. Se acusa injustamente a SW de no ayudar en el tema cuando pensamos que hemos actuado de la mejor manera ética y correcta, y nuestro único fallo ha sido no explicar con claridad todos los detalles del entramado.
En el anterior comunicado oficial Sw (que se puede leer íntegramente en http://foro.seguridadwireless.net/noticias-wireless/comunicado-oficial-seguridad-wireless/ ) deja muy claro sus intenciones, su postura de no "robar wifi" y su compromiso con el estudio de cifrados de manera seria y responsable (http://www.seguridadwireless.net/avisolegal.php ). Tal y como se ha demostrado avisando con antelación al fabricante y respetando un acuerdo firmado.
Lamentamos la confusión generada y que no hayamos sido nosotros los que hemos publicado-desvelado la noticia del patrón pese haberlo descubierto antes, pero insistimos en que consideramos que hemos hecho lo correcto dada la gravedad del asunto. Nos entristece que la persona que ha desvelado finalmente el patrón el viernes nos insulte (insultos ya retirados) por el único motivo de no querer desvelar el patrón por motivos obvios de seguridad. Creemos y estamos convencidos que incluso se cometerán delitos con estas wifis desprotegidas por culpa de personas insensatas que no piensan en la seguridad de los demás.
Queremos dejar muy claro que SW no ha sacado ningún beneficio económico, ni ha intentando sacar dinero, ni ha sido "comprado su silencio", tal y como se ha especulado falsamente. SW no ha sacado ningún beneficio del acuerdo firmando con Comtrend, excepto el de la satisfacción de reportar de manera altruista un grave fallo de seguridad.
En breve daremos detalles técnicos del descubrimiento del fallo y de todo el proceso.
Mientras tanto desde SW seguiremos trabajando en las herramientas de auditoría y seguridad Wifislax/Wifiway, con nuestro compromiso de hacer una internet más segura y siguiendo los principios éticos básicos de la comunidad SW. Esperamos vuestra participación y nos despedimos esperando que hayan quedado resueltos algunos interrogantes que se han planteado en los últimos días.
Gracias por vuestra atención.
SW Staff.
 Entradas más recientes
