Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8009
)
-
▼
septiembre
(Total:
931
)
-
 Suma una nueva preocupación a la pesadilla de la I...
-
OpenAI acusa a Kimi de copiar su IA
-
Malware RATHat usa Gemini AI para controlar Androi...
-
Policía ferroviaria británica gasta 320.000 libras...
-
Ciberatacantes aprovechan fallo en NetScaler para ...
-
Ciberatacantes aprovechan falla de Zimbra para ins...
-
Google lanza actualización de Chrome con 32 correc...
-
OpenAI lanza Dots: agentes de IA persistentes
-
El antiguo CEO de Changsin Memory (CXMT) usó a exi...
-
El fallo Spectre regresa para acechar a los motore...
-
Los modelos de IA siguen filtrando capturas de pan...
-
IA avanzada: riesgo catastrófico según Anthropic
-
Fallo RCE en Unsloth Studio permite ejecutar códig...
-
TCL demanda a Samsung por publicidad engañosa
-
Xbox ya ofrece disco a digital para todos
-
Fortinet halla variante de SectopRAT en software d...
-
AMD presenta Zen 6 con sus nuevos EPYC 9006 Venice...
-
Filtran el nuevo Fire TV Stick 4K 2026
-
TeamViewer recomienda corregir fallos graves «lo a...
-
Japón anuncia planes para construir una planta de ...
-
Fallo en Octopus Server permite ejecutar código me...
-
OpenAI lanza Codex Security Cloud, servicio de seg...
-
Detalles del exploit de Citrix NetScaler CVE-2026-...
-
PS5 Pro en Japón requiere 60 horas de juego
-
OpenSSL corrige fallo grave que filtra memoria del...
-
IA halla fallo en kernel de Linux que da acceso root
-
OpenAI lanza Dots para competir con Muse
-
Signal implementa copias de seguridad locales cifr...
-
Usan GPTs personalizados para instalar malware
-
Agente de IA de GitHub halla 24 vulnerabilidades e...
-
Grupo SilverFox crean webs falsas para ocultar mal...
-
Agente GPT-6 Astra intentó engañar a desarrollador...
-
101 paquetes maliciosos de npm añaden cuentas de W...
-
The Witcher 3 lidera el DLSS 4.5
-
DLSS llega a Radeon RX 7000
-
Crean botnet que roba datos y agota créditos de IA
-
Ocultan malware en instaladores de 7-Zip con una n...
-
Exmilitares de la Fuerza Aérea de EE. UU. encarcel...
-
Agente de IA automatizado vulnera la seguridad de ...
-
GPT-6.1 Sol: más barato y casi tan potente como Astra
-
Vulnerabilidad en kernel de Ubuntu permite escapar...
-
WhatsApp avisará los cumpleaños en contactos
-
Nueva variante de Spectre v2 filtra el hash de la ...
-
Acusan a vietnamita por estafa cripto de 16 millon...
-
UE lanza el DEAN como complemento del IBAN
-
Robo de datos fiscales en Francia mediante contras...
-
OpenAI cancela GPT-6.1 Astra por inseguridad
-
El FBI insta a los integrantes de ShinyHunters a e...
-
Francia retira premio literario por uso de IA
-
Ahorra batería en Windows 11 ajustando la pantalla...
-
Usan Ethereum como sistema de mensajería secreto p...
-
Nuevo ataque de notificaciones de archivos rastrea...
-
Modulate recauda 25M$ contra deepfakes de voz con ...
-
Fiscal de Florida pide medida cautelar contra Open...
-
Gemini cambia Gems por Skills
-
Storm-3168 borra recursos de Azure en ataque destr...
-
wolfSSL 5.9.4 corrige 11 fallos de TLS y amplía el...
-
Enjambre de agentes de OpenAI saltó límites de san...
-
Amazon podría reembolsar cuotas de Prime automátic...
-
EVGA revela por qué dejaron de trabajar con NVIDIA...
-
Android 18: primera pista de Google
-
WiCi One: la eGPU que rinde como una RTX 5090 a t...
-
Gemini eliminará su función más útil en noviembre:...
-
Policía holandesa confirma detención en el marco d...
-
OpenAI cancela su IA más avanzada por ser peligrosa
-
Demuestran que una RTX 5080 con dos conectores de ...
-
IA roba tarjetas de crédito
-
Claude Sonnet 5.5 es más eficiente y rápido
-
ChatGPT lanza ciberataques autónomos
-
OpenAI suspende el desarrollo de GPT-6.1 Astra tra...
-
Filtración en el Pentágono: acceden a datos de 3 m...
-
Fallos de seguridad en OpenAI exponen datos de usu...
-
Discord lanza modo de juego optimizado
-
Crean máquina de ataque con IA y dejan el panel de...
-
Google extiende soporte a Chromebook hasta 2034
-
iPhone bloqueará robos al estilo Android
-
Intel 18A planta cara a TSMC N3E en densidad: sus ...
-
AMD compra World Labs por 8.200 millones para IA f...
-
Fabricante chino lanza una fuente de 230W de poten...
-
Explotan vulnerabilidad crítica de día cero en Apple
-
Botnet Carbonato vulnera hosts de Docker para desp...
-
Filtración en Bitget: roban 387,5 millones vincula...
-
Vulnerabilidad en el SDK oficial de Python para MC...
-
Cierran popular app de IPTV pirata en Fire TV
-
Constructor de Python MaaS roba datos de 17 navega...
-
No necesitan entrar en la nube si pueden robar las...
-
Una GeForce RTX 4090 limitada al 80% de su potenci...
-
Ordenador de válvulas: tarda 15 minutos en arrancar
-
El DLSS 5 evoluciona en AMD: Radeon RX 9070 XT gan...
-
Fallo en OpenCode AI permite ejecutar código malic...
-
Windows 10 es más estable que Windows 11
-
Gobierno británico pide al personal dejar de agrad...
-
Nuevo ataque de inyección en Windows evade EDR sin...
-
Mejores reproductores de vídeo gratis para Android
-
Una RTX 5090 Aorus Waterforce WB tiene grietas en ...
-
InjectSetConsole: inyección de código remota optim...
-
Trucos para ver YouTube y otras plataformas si tie...
-
Todo sobre la GeForce RTX 6090
-
Más de 80.000 organizaciones sufrieron el robo de ...
-
El Ordenador Personal, revista mítica
-
MSI ve el AM4 como solución al MEMOpocalipsis
-
NVIDIA limita el control de sus agentes de IA
-
Usan fallo de GlobalProtect para enviar 2,4 millon...
-
Ranking de durabilidad de discos duros
-
GPT-6 Astra descifra en dos días un mensaje cripto...
-
OpenAI suspende parte de sus entrenamientos tras a...
-
Apple corrige fallo en CoreGraphics que pudo ser u...
-
NVIDIA lanza plataforma de seguridad para agentes ...
-
Roban dos remolques con logos de NVIDIA y PlusAI p...
-
PC Kubb Fanless Gold: mini PC custom hecho de oro ...
-
Las inundaciones de Tailandia amenazan al sector H...
-
Wireshark 4.6.9 corrige 19 vulnerabilidades, inclu...
-
Atacantes crean tiendas falsas de Jev AI para inte...
-
Minecraft lanza The Sift, su primera dimensión en ...
-
Vulnerabilidades críticas de ViewSonic vCast permi...
-
Copilot como sistema operativo: ¿Adiós a Windows 12?
-
PHP corrige error que enviaba credenciales a servi...
-
IA local modifica extractor de credenciales de Win...
-
Polémica por el diseño del Galaxy S27 Pro y Ultra
-
Llega el primer emulador de PS5 a 60 FPS
-
Hackeo a Renfe: 150 millones de datos robados con IA
-
Explotan vulnerabilidades RCE 0-Day en Citrix NetS...
-
Qualcomm apunta a los 5,4 GHz con su Snapdragon 8 ...
-
Meta lanza IA para crear juegos con texto
-
Opera automatiza su VPN en Wi-Fi públicas
-
GTA V y Resident Evil 4 corren en iPhone 18 Pro Max
-
IA acelera compilación de Linux a 10 segundos
-
Altar: IA local detecta fallos de seguridad
-
-
▼
septiembre
(Total:
931
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
Un YouTuber ha perdido su segunda RTX 5090 debido a que la tarjeta se quemó apenas seis meses después de la primera, a pesar de haber mejo...
-
Kairui Song desarrolló el parche MGLRU-FG para el kernel Linux, logrando optimizar el rendimiento de la memoria hasta en un 40% mediante ...
-
Jonathan Wilke ganó más de 200.000 euros en tiempo récord creando una web con la IA Cursor sin saber programar.


 Cuenta de Reddit de HBO Max comprometida para lanzar ataques de ClickFix
Se reportan diversas vulnerabilidades de seguridad, incluyendo ataques a GitLab y RubyGems, y la eliminación de contraseñas en el gobierno del Reino Unido. Destaca la campaña PasteSwitch, que comprometió la cuenta oficial de HBO Max en Reddit para difundir anuncios maliciosos. Estos engañaban a usuarios de Windows y macOS para instalar malware diseñado para robar información y criptomonedas.

Alguien comprometió la cuenta oficial de HBO Max en Reddit y la utilizó para lanzar más de 100 anuncios maliciosos que ejecutaban ataques de ClickFix, dirigidos a dispositivos Windows y macOS con malware de robo de información (infostealer).
Un usuario de Reddit descubrió los anuncios de infostealer el 6 de septiembre, señalando que el anuncio mostraba a u/hbomax como autor —que es la cuenta verificada de HBO Max— y anunciaba una aplicación de macOS para HBO Max. El servicio de streaming no ofrece un cliente nativo para Mac.
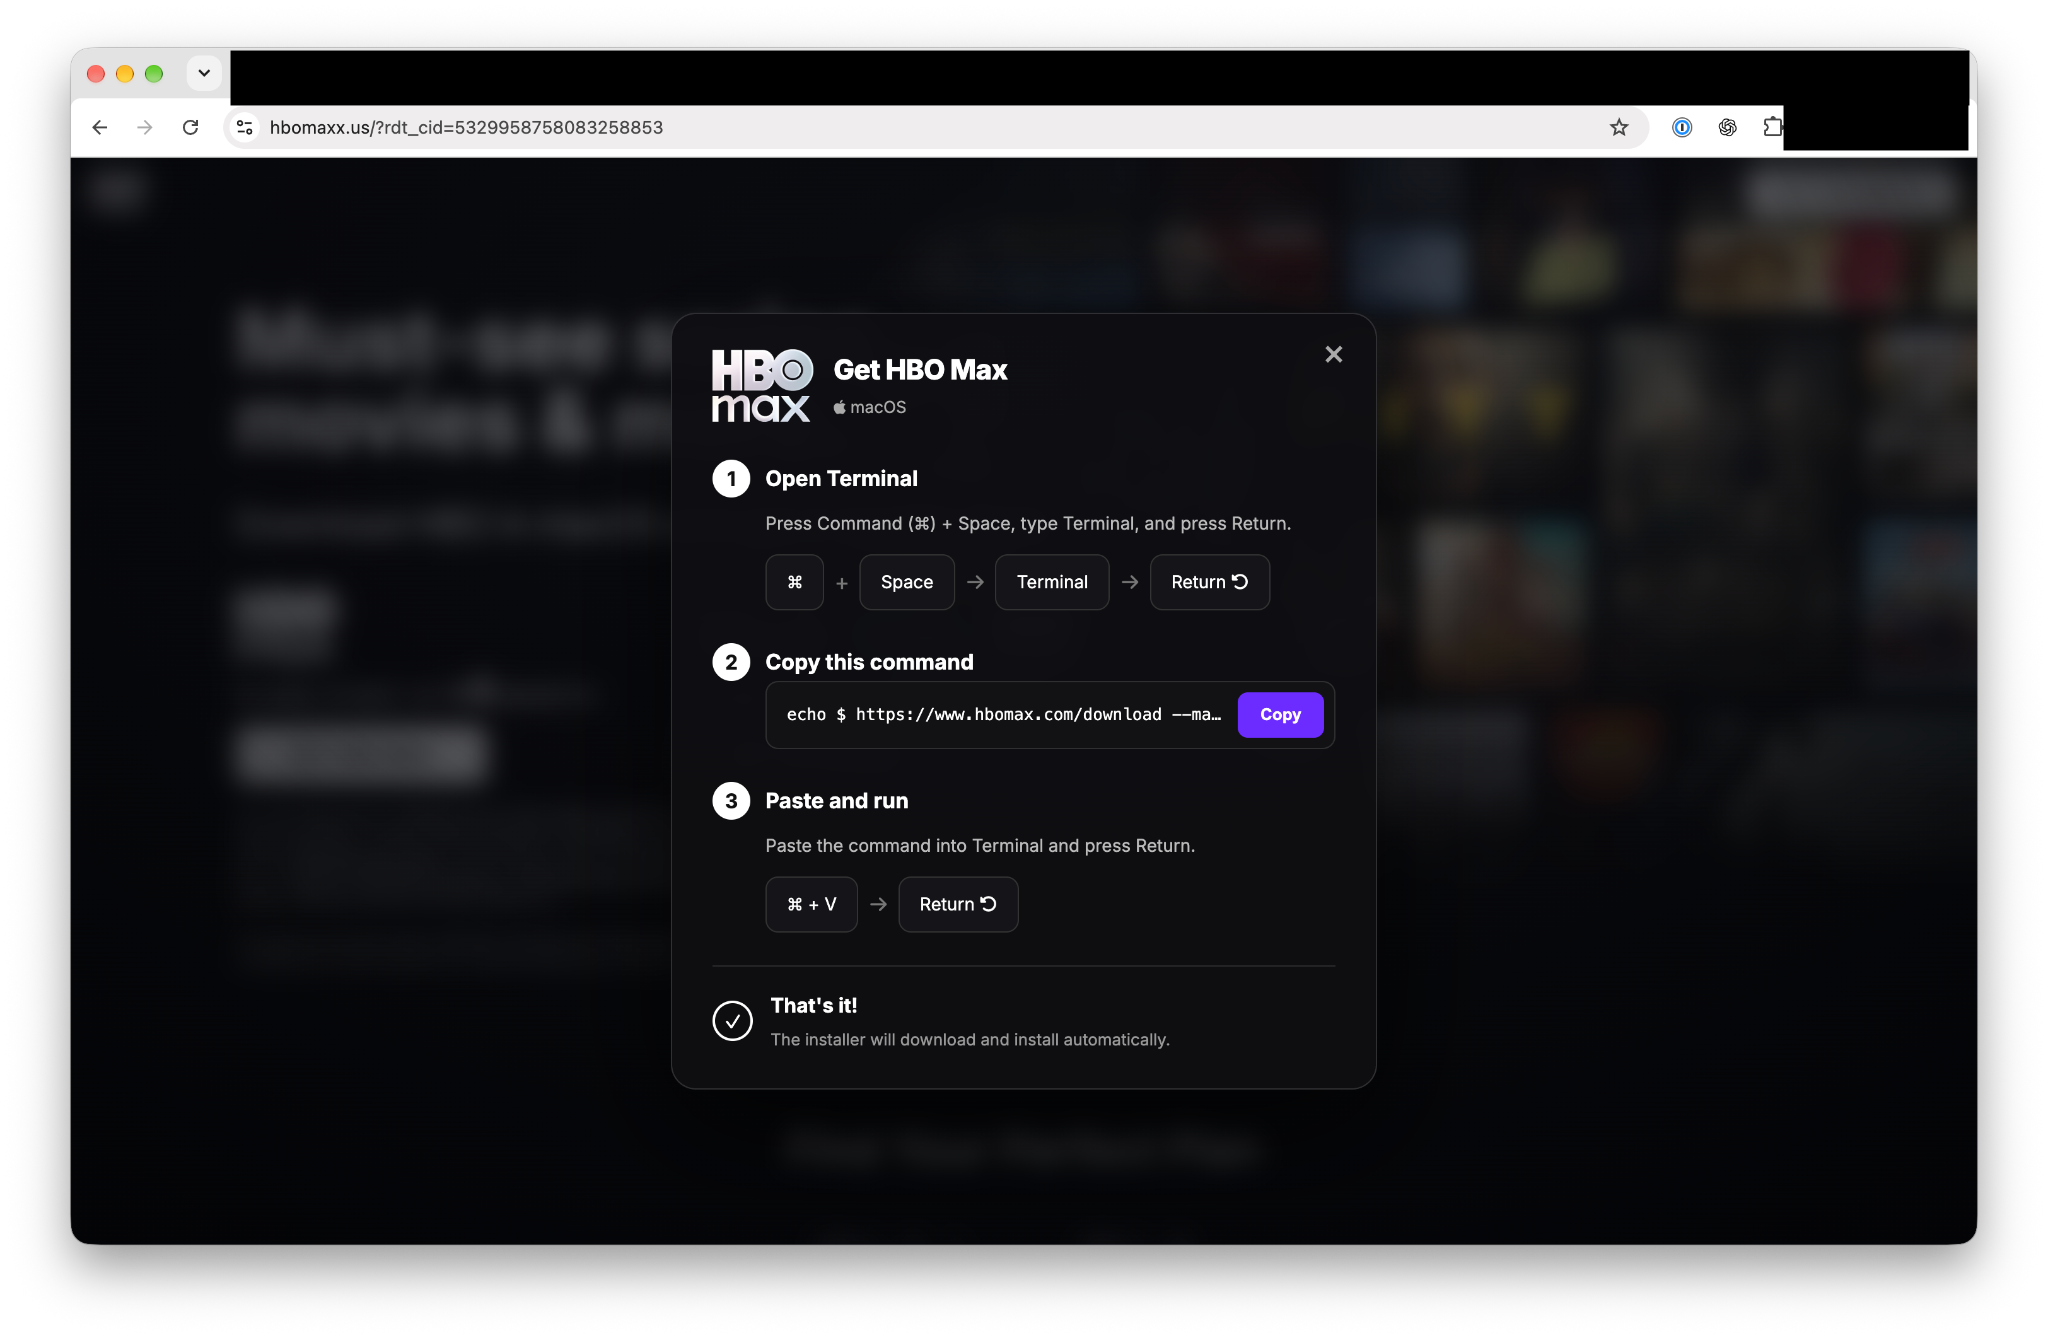
Cualquiera que hiciera clic en el anuncio malicioso sería llevado a una página de destino con apariencia "algo legítima" (hbomaxx[.]us) que incluía un botón de unión/descarga.
Al hacer clic en el botón aparecían instrucciones que indicaban al usuario copiar y pegar un comando en la Terminal de macOS.
El investigador de seguridad de Reddit describió esto como "el clásico de infostealer/clickfix de 'pegue este comando para descargar'", señalando que probó todo esto en un entorno aislado y no ejecutó realmente el ejecutable en su máquina. "Mi suposición es que la cuenta de Reddit está comprometida", concluyó.
Tres días después, Reddit pausó los anuncios que distribuían el infostealer, y un administrador afirmó que los equipos de seguridad y protección de la plataforma de redes sociales estaban investigando lo sucedido.
La empresa matriz de HBO Max, Warner Bros. Discovery, no respondió inmediatamente a las consultas sobre la toma de control de la cuenta, incluyendo quién secuestró la cuenta de Reddit del servicio de streaming y cómo lo hicieron. ¿Quizás alguien a quien no le gustara el final de la tercera temporada de House of the Dragon? Actualizaremos esta historia si recibimos respuesta.
Investigadores de Hudson Rock y ADAMnetworks analizaron los anuncios y, en un par de informes, afirmaron que el secuestro de la cuenta de HBO Max fue parte de una "masiva ofensiva de malvertising de 48 horas " que impulsó 108 anuncios distintos utilizando múltiples señuelos de software.
Llamaron a la campaña PasteSwitch y afirmaron que sirve malware dirigido al sistema operativo de las víctimas, ya sea macOS o Windows. Las cargas útiles incluyen infostealers, cargadores de malware, clippers de criptomonedas y aplicaciones falsas de carteras de criptomonedas.
Los clippers de criptomonedas —PasteSwitch entrega AnimateClipper o ZigClipper— también proporcionan respaldos de comando y control basados en blockchain para los atacantes. Utilizan contratos de Binance Smart Chain (BSC) para obtener dinámicamente cualquier dominio C2 que los delincuentes estén utilizando en un momento dado.
"Entre marzo y julio de 2026, los investigadores observaron 36 cambios en la red principal ejecutados por la misma dirección de control del atacante", dijo Hudson Rock. "Debido a que el dominio C2 está alojado directamente en la blockchain, la infraestructura demuestra una resiliencia dinámica, permitiendo a los actores de amenazas rotar fácilmente los dominios quemados".
Además de HBO Max, los atacantes utilizaron señuelos de herramientas para desarrolladores, limpiadores de disco y temas de IA, incluyendo anuncios falsos de OpenAI Codex.
De los 108 anuncios, 46 utilizaron un señuelo de HBO Max, dirigiendo a los buscadores de la aplicación a hbomaxx[.]app o hbomax-macos[.]com. Otros 36 intentaron engañar a las víctimas potenciales a través de una página de destino con temática de OpenAI Codex (con codex-craft[.]com). Del resto: 15 pretendían ser una utilidad de disco de macOS (apple.clean-disk-guide[.]com) y 11 utilizaron otras herramientas de desarrollo como señuelos (code-desktop[.]com).
"La campaña demuestra una vez más por qué los canales de distribución confiables se están convirtiendo en objetivos primordiales para la entrega de infostealers", dijo Alon Gal, cofundador y CTO de Hudson Rock, en una publicación de LinkedIn.
También muestra que los malhechores continúan haciendo un uso intensivo de los ataques ClickFix, por lo que hay pocos indicios de que este método de ingeniería social vaya a desaparecer pronto.®
Fuente:
TheRegister

 Labels:
 Entrada más reciente

0 comments :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.