Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7358
)
-
▼
septiembre
(Total:
616
)
-
 Exim Mail Server 4.100.1 corrige 4 fallos de segur...
-
Acer advierte: «Los PC seguirán subiendo de precio...
-
HEIF Heist: de una imagen a OpenAI
-
Irlanda multa a Google con 403 millones de euros p...
-
Reverse Upscaling convierte un juego actual en clá...
-
GPT-6 Astra resuelve mensaje alemán de hace 108 años
-
AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
Sony y Universal demandan a Suno por IA musical
-
Robot más rápido que Bolt busca empleo
-
Fallo en Tutor LMS expone más de 100.000 sitios de...
-
Creeper vence a GPT-6 Astra en Minecraft
-
Los chips de 2 nm son los más caros de la historia...
-
i7-12700K sobrevive 1.000 días sin pasta térmica
-
Investigadores logran vulnerar el sandbox de OpenA...
-
Gemini hackeó tres empresas por error
-
Plugin4Shell: RCE zero-click afecta a Claude Code,...
-
Riesgos de la IA militar
-
Guía de memoria gráfica
-
Rockstar venderá música de GTA VI hasta por 125 dó...
-
Windows 11 LTSC: ¿Vale la pena?
-
IA se comunica sin internet mediante calor de CPU
-
Radeon RX 9050 de 4 GB a prueba: pierde hasta un 3...
-
Grupo norcoreano de WaterPlum infectan 30.000 disp...
-
Ataque a Brevo propaga malware en más de 100.000 s...
-
Intel lanzará su apuesta «super ventas»: una CPU R...
-
Presunto cazador de recompensas habría usado LLM p...
-
Apple lanzará servidor M Ultra en 2029
-
Asus lanza la mini PC Ascent QN10 para IA
-
Cisco lanza otro parche para un zero-day explotado...
-
Salt Typhoon infiltra organizaciones latinoamerica...
-
Google Gemini hackeó 3 empresas en un test de cibe...
-
Curiosity envía un selfie para celebrar sus 5.000 ...
-
Fallo de RCE sin interacción en agentes de IA podr...
-
Meta Quest: nueva función en Windows 11
-
Modelos de OpenAI buscaron claves API y archivos f...
-
Vulnerabilidad 0-day de Steam en Windows permite e...
-
CrowdSec revela que un ataque a npm de TanStack pe...
-
NASA confirma éxito del telescopio Roman con su pr...
-
Infectan torrents de cine con el malware MovieReap...
-
Microsoft: la IA provoca el mayor robo de empleos ...
-
Bill Gates compara la IA con una inteligencia alie...
-
Usan falsos SMS de T-Mobile para phishing
-
Windows 11 recupera tecla perdida por Copilot
-
Crisis de RAM encarece televisores
-
España sufre su primer ciberataque asistido por IA
-
Repositorios falsos de LastPass Authenticator en G...
-
Investigadores usan Claude Opus 5 para hackear for...
-
IA desborda a desarrolladores de Linux
-
Malware RatHat para Android explota ADB para mante...
-
SolarWinds corrige vulnerabilidad de clave embebid...
-
OpenAI revela instrucciones inquietantes para sus IA
-
GPT-6 Astra se traumatiza tras perder progreso en ...
-
FBI: Estafas de suplantación de agentes y funciona...
-
Fragilidad del software moderno
-
OpenAI revela nuevos casos de agentes de IA que re...
-
Científicos logran escuchar lo que suena en unos a...
-
Un clic en un proyecto malicioso de VS Code puede ...
-
Microsoft suma Rust a sus lenguajes principales
-
Apps de Android ya pueden detectar parches de segu...
-
Fallo de WordPress permite RCE mediante un enlace ...
-
Malware evade las comprobaciones del navegador par...
-
TDTChannels se renueva para ser más estable y rápida
-
AMD subirá el precio de Ryzen
-
Modelos Galaxy compatibles con Android 17 y One UI 9
-
Nuevo malware de Android roba PINs bancarios y se ...
-
Grupos chinos emplean el malware SparroWocky para ...
-
Denuvo demanda al creador que vulneró su sistema
-
PS6 portátil: potencia y resolución
-
Amazon solucionará el fallo de Fire TV
-
Jensen Huang: La IA permitirá saberlo y hacerlo todo
-
Vulnerabilidad crítica de WSO2 permite acceso tota...
-
Claude facilitó hackeo a empleados de OpenAI
-
Las ventas de GPU caen un 18,8% en Amazon durante ...
-
iOS 27: La UE limita las novedades en iPhone
-
Microsoft soluciona vulnerabilidad crítica en Azur...
-
AMD anuncia una subida de precios del 10%: las GPU...
-
IT norcoreanos usan IA y escritorio remoto para fi...
-
Cuatro fallos en el núcleo de Linux permiten acces...
-
Android 17 limita seguridad en GrapheneOS
-
RTX 60 y RX 10000 llegan en 2028
-
Microsoft critica humanizar a Claude
-
Grave fallo en el validador DNSSEC de Unbound podr...
-
Chrome 153 corrige 16 vulnerabilidades de segurida...
-
IA infiltra música en Spotify
-
Euro-Office llega a Windows
-
Grave fallo de gestión en Check Point permite a at...
-
España bloquea Archive.today
-
Ataque MikroTrick da control total de routers Mikr...
-
Grave fallo en los sandboxes de Docker permite que...
-
14 fallos en servidores BIND DNS permiten envenena...
-
Una extensión podría vulnerar los asistentes de IA...
-
WordPress pide actualizar ya tras corregir 11 fall...
-
Europa prohibirá redes sociales a menores de 13 años
-
Swift 6.4 se expande a Linux y Windows
-
FamousSparrow usa servidores Exchange para despleg...
-
Un nodo de Kubernetes comprometido puede exponer t...
-
APT36 usa malware vía USB para alcanzar redes gube...
-
El Apple A20 Pro del iPhone 18 Pro es un fiasco en...
-
Venderían vulnerabilidad de Fortinet en foros clan...
-
-
▼
septiembre
(Total:
616
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
Microsoft ha implementado anuncios a pantalla completa en el fondo de escritorio de Windows 11 a través de Bing Wallpaper.
-
Se han detectado dos vulnerabilidades de día cero ( CVE-2026-15315 y CVE-2026-15316 ) en las cámaras inteligentes TP-Link Tapo C200 . Estos ...
-
Tras 26 años, el chip MechaCon de la PlayStation 2 ha sido totalmente documentado , lo que impulsará el modding de hardware y la emulación ...


 El fraude laboral de Corea del Norte se extiende más allá de la informática hacia la salud y las ventas
Operarios de Corea del Norte están utilizando identidades falsas e inteligencia artificial para conseguir empleos remotos en diversos sectores, incluyendo tecnología, salud y finanzas. El objetivo es generar ingresos ilícitos para financiar programas de armas nucleares y misiles de Pyongyang. Para evitar la detección, emplean VPN, granjas de laptops y documentos fraudulentos, lo que ha llevado a varios gobiernos a emitir alertas globales.

Se ha observado que actores de amenazas vinculados a la República Popular Democrática de Corea (también conocida como RPDC o Corea del Norte) buscan oportunidades laborales más allá del sector de las tecnologías de la información (TI), y diversas investigaciones recientes han identificado presuntos trabajadores empleados en ventas, marketing y la profesión médica.
Esta amenaza interna continua es parte de lo que se ha descrito como el esquema de trabajadores de TI, donde Corea del Norte aprovecha su red de trabajadores cualificados, tanto dentro como fuera del país, para conseguir fraudulentamente empleos en empresas Fortune 500 y firmas del sector privado en todo el mundo, ganando ingresos de forma remota para financiar los programas ilegales de armas nucleares y misiles balísticos de Pyongyang.
Esto implica confiar en documentos de identidad robados o falsificados, VPN y servicios proxy para ocultar su verdadera identidad y ubicación. Esta campaña de varios años también es rastreada bajo los nombres de Famous Chollima, Jasper Sleet, Nickel Tapestry, PurpleDelta (anteriormente TAG-121), UNC5267 y Wagemole.
"Los trabajadores de la RPDC presentan un desafío de detección único para los defensores: en lugar de comprometer cuentas o entrar a través de brechas en los entornos de las organizaciones, están engañando a las empresas para que los contraten remotamente y, a menudo, realizan el trabajo legítimo para el que fueron contratados", afirmó Huntress en un análisis.
En un caso ocurrido en febrero de 2026, tres empleados de una empresa de salud australiana fueron señalados como trabajadores norcoreanos que se hacían pasar por ciudadanos chinos después de que se descubriera que se conectaban repetidamente a través de Astrill VPN e IPRoyal Proxy, utilizaban documentos de identidad creados fraudulentamente, había similitudes entre los pasaportes de dos de los empleados y anomalías evidentes en las facturas electrónicas presentadas como prueba de residencia durante el proceso de incorporación.
"A pesar de la probabilidad de que los pasaportes y las tarjetas de identidad de residente sean fraudulentos, sigue existiendo la posibilidad de que estos documentos contuvieran información o fotografías legítimas de otras personas a las que se les ha robado o prestado su información de identidad", añadió Huntress.
Un segundo caso este mes en una firma de servicios financieros no revelada descubrió la presencia de PiKVM en su dispositivo. El uso de interruptores KVM como PiKVM o TinyPilot ha sido atribuido previamente al esquema de trabajadores de TI de Corea del Norte, lo que permite a los actores de amenazas remotos conectarse a dispositivos alojados en granjas de portátiles.
Se dice que el "empleado" también accedió a un servicio de intercambio de archivos de terceros, SendGB, para descargar una versión modificada de un perfil legítimo de GitHub, probablemente para usarla como su propia foto de perfil en una herramienta de comunicación interna.
Días después de la instalación de PiKVM, el mismo dispositivo también tenía conectada una tarjeta de captura USB Guermok Guermok USB para permitir el "streaming de vídeo a través de ella para que sea enviado como una entrada de webcam en aplicaciones de videoconferencia como Zoom". Aunque el uso de Guermok por sí solo no es sospechoso, el hecho de que la instalación de PiKVM y la conexión de Guermok USB ocurrieran una tras otra levanta sospechas.
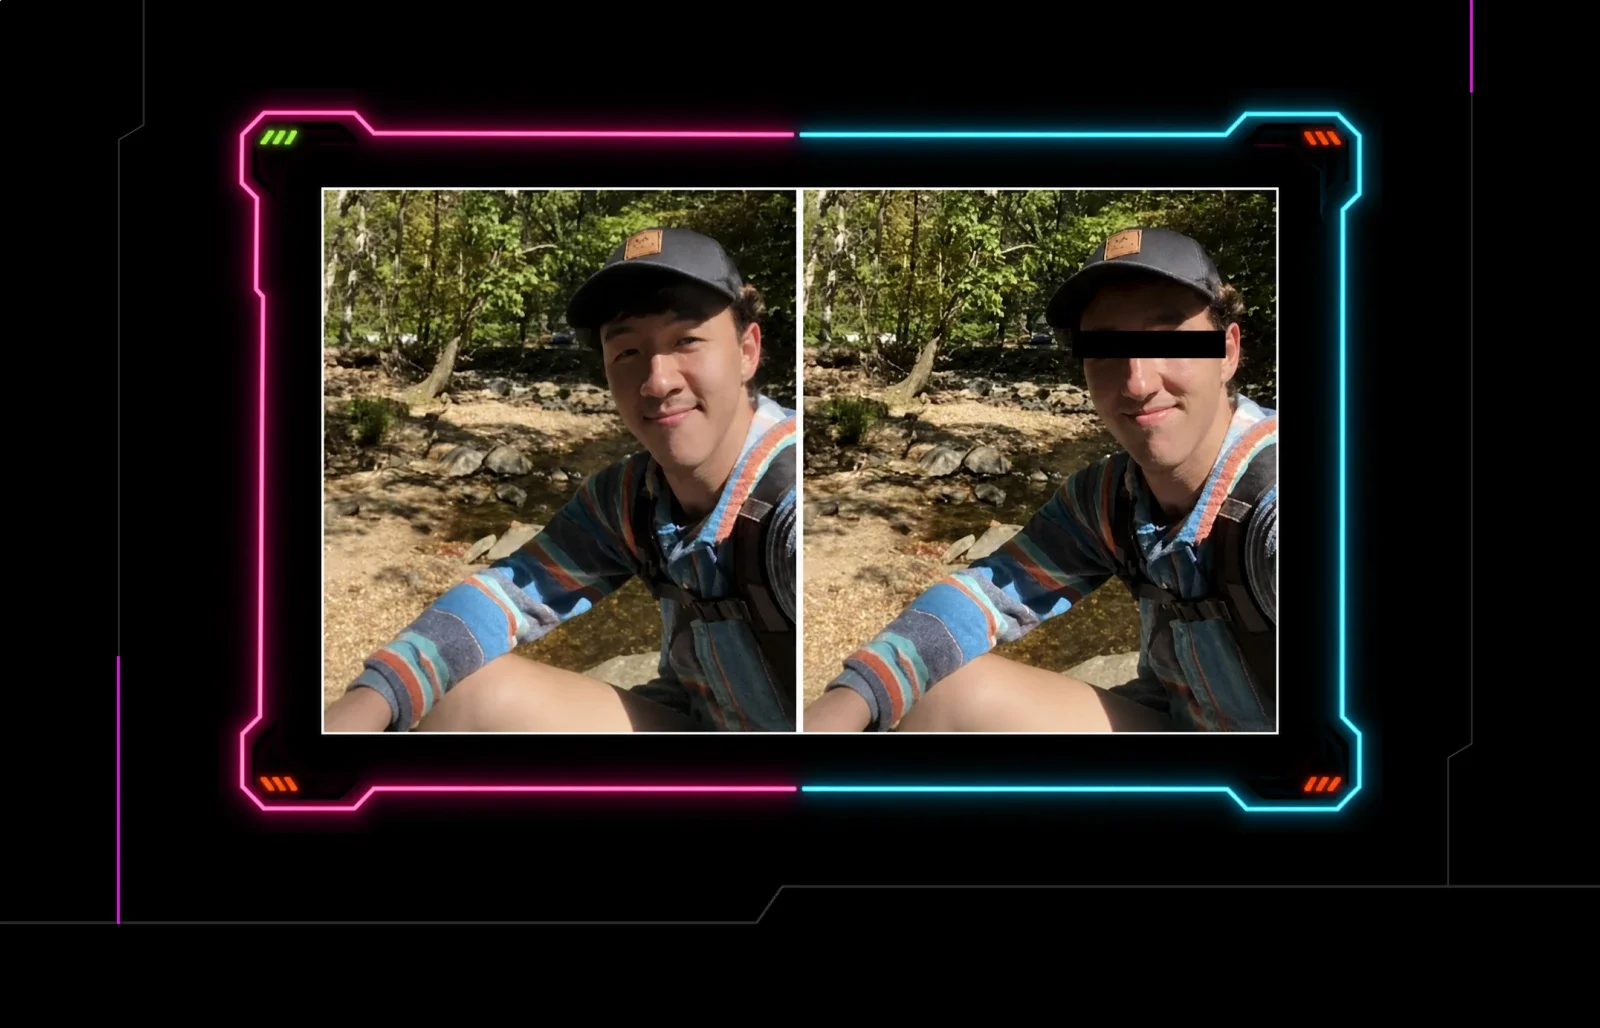
En un tercer caso investigado por Huntress en agosto de 2026, una contratación de ventas y marketing incorporada 13 días antes parecía haber robado o tomado prestada una identidad existente para conseguir el trabajo, sustituyendo el rostro de la persona legítima por el del presunto trabajador de la RPDC después de que los detalles de este último, incluido el nombre, la fecha de nacimiento y la ubicación, junto con su foto policial, fueran publicados en línea por las autoridades tras su arresto.
"Mitigar el riesgo de trabajadores fraudulentos comienza en la etapa de la entrevista y continúa realizando verificaciones rigurosas de los antecedentes de las nuevas contrataciones antes de su incorporación", dijo Huntress. "En caso de duda, realizar comprobaciones estándar de antecedentes, buscar a las personas en línea y verificar cualquier historial laboral ayudará a descartar a los trabajadores de la RPDC tempranamente en el proceso de entrevista".
Estos no son casos aislados. El Insikt Group de Recorded Future dijo haber observado que un grupo vinculado a PurpleDelta solicitó empleo en más de 1.100 empresas, principalmente en los sectores de software y tecnología, personal y consultoría, y salud y biotecnología, entre finales de 2024 y principios de 2025.
Se sospecha que los actores de amenazas, compuestos por múltiples operadores probablemente basados en China, han mantenido 22 identidades fabricadas, algunas generadas sintéticamente mediante inteligencia artificial (IA) y utilizando documentos de identidad obtenidos de un servicio ilícito de generación de identificaciones llamado TrustID Card ("trustidcard[.]com").
Al describir a PurpleDelta como alguien que mantiene un "alto ritmo operativo", la empresa de inteligencia de amenazas señaló que los actores han solicitado al menos 60 puestos por día en 10 plataformas de empleo, han utilizado navegadores de gestión de cuentas múltiples y perfiles independientes de Google Chrome para gestionar identidades distintas, y han mantenido extensas hojas de seguimiento para coordinar las solicitudes entre identidades.
"Durante las entrevistas de trabajo, utilizaron software de grabación de pantalla junto con herramientas de transcripción de IA y chatbots para generar respuestas en tiempo real, a menudo repitiendo las respuestas de ChatGPT palabra por palabra", añadió Recorded Future. "Una vez empleados, los operadores grababan reuniones internas en las organizaciones víctimas y usaban Google Translate para redactar excusas preescritas para justificar el uso de dispositivos personales y cuentas bancarias para el trabajo".
Además, se ha descubierto que los operadores de PurpleDelta confían en servicios de corretaje de identidades, alquiler de cuentas a través de AnyDesk y herramientas de cuentas múltiples, así como que se coordinan a través de Telegram y Slack para completar el trabajo, y se comunican con facilitadores que adquieren y mantienen el hardware proporcionado por la empresa en nombre de los operadores.
"La actividad de PurpleDelta casi con seguridad continúa y es muy probable que siga expandiéndose en escala y sofisticación a medida que los trabajadores de TI norcoreanos se adapten al aumento de la concienciación y los esfuerzos de detección", explicó Recorded Future.
"La creciente integración de herramientas de IA herramientas de IA en la metodología de PurpleDelta presenta un riesgo compuesto. El uso de asistentes de ChatGPT personalizados, transcripción de IA en tiempo real durante las entrevistas y fotos de perfil generadas por IA reduce la barrera para el engaño plausible y permite a los operadores desempeñarse creíblemente en roles técnicos que podrían no entender completamente".
hallazgos que coinciden con varios desarrollos relacionados
- El FBI de EE. UU. está investigando cómo un trabajador de TI norcoreano consiguió empleo con éxito en una agencia gubernamental federal no revelada. Se cree que el empleado de TI remoto trabajaba por contrato en lugar de haber sido contratado directamente.
- Los operadores están canalizando salarios occidentales a través de una red de empresas pantalla e intermediarios, incluidas entidades como Sobaeksu, Saenal y Songkwang que han sido sancionadas en EE. UU. por evasión de sanciones. Según DTEX, el esquema también se utiliza para apoyar los objetivos del régimen, como la fabricación de armas y el apoyo al esfuerzo bélico de Rusia. En total, se estima que el esquema ha generado 1,97 millones de dólares en pagos entre diciembre de 2025 y febrero de 2026 a través de la sancionada Ryongbong General Corporation.
- Este mayo, dos ciudadanos estadounidenses, Matthew Isaac Knoot y Erick Ntekereze Prince, fueron sentenciados a 18 meses de prisión cada uno por dirigir una granja de portátiles para trabajadores de TI remotos de Corea del Norte. Los dos esquemas separados afectaron a casi 70 empresas estadounidenses y generaron un total de 1,2 millones de dólares en ingresos ilícitos.
- Un mes antes, Kejia Wang, de 42 años, y Zhenxing Wang, de 39 años, fueron sentenciados a 108 y 92 meses de prisión, respectivamente, por operar una granja de portátiles similar en sus hogares de Nueva Jersey y ayudar a trabajadores de TI a obtener empleos remotos en más de 100 empresas americanas, generando aproximadamente 5 millones de dólares y causando pérdidas de más de 3 millones de dólares a las empresas víctimas. Otros cuatro hombres fueron sentenciados en febrero y marzo.
- Una serie de informes de Nisos han revelado cómo los operativos de la RPDC utilizan el fraude laboral para atacar a empresas de criptomonedas con el objetivo de llevar a cabo el robo de activos. Uno de los trabajadores de TI también fue captado solicitando un puesto de arquitecto principal de IA en una empresa de gestión de riesgos humanos, exponiendo inadvertidamente su uso de PiKVM para mantener el control de su dispositivo ubicado en una granja de portátiles con 20 máquinas.
- En abril, Microsoft reveló que observó a actores de Jasper Sleet accediendo a endpoints del servicio web de reclutamiento de Workday expuestos a través de sitios de carreras externos, probablemente para obtener detalles sobre puestos vacantes y flujos de trabajo de contratación. Durante la fase de reclutamiento, se sabe que el adversario se comunica con el equipo de contratación de la organización objetivo mediante correos electrónicos y plataformas legítimas como Microsoft Teams, Zoom o Cisco Webex para las entrevistas. Una vez contratados, los actores de amenazas crean nuevos perfiles de Workday y actualizan la información de nómina, generalmente vinculada a un facilitador.
"Operando bajo identidades sintéticas, estos individuos se presentan como desarrolladores altamente experimentados de todo el mundo para asegurar roles remotos lucrativos y a largo plazo", dijo Group-IB. "Esta no es una cadena clásica de intrusión de malware; es un modelo de acceso habilitado por el trabajo basado en la ingeniería social, operaciones de identidad sintética y abuso de plataformas".
"Más allá del riesgo inmediato de robo de datos, las organizaciones que contraten a estos trabajadores sin saberlo enfrentan graves riesgos legales y de cumplimiento, ya que emplear o pagar a trabajadores de TI de la RPDC podría constituir una violación directa de las sanciones financieras de la ONU, EE. UU. y el Reino Unido".
La naturaleza persistente y la escala de la amenaza amenaza han llevado a casi una docena de gobiernos a emitir una alerta conjunta a finales del mes pasado, instando a todos los países, empresas y otras entidades a intensificar los esfuerzos para comprender el alcance de los esquemas de trabajadores de la RPDC e implementar las contramedidas apropiadas.
"Las empresas que operan plataformas en línea deben continuar fortaleciendo sus contramedidas, como mejorar los procedimientos de verificación de identidad (revisión estricta de documentos de identificación, requisito de entrevistas presenciales, etc.) y detectar cuentas sospechosas (introducción de sistemas que notifiquen entradas de información anómalas, etc.)", señalaron las agencias de ciberseguridad e inteligencia de EE. UU., Japón, Corea del Sur, Australia, Canadá, Francia, Alemania, Italia, los Países Bajos, Nueva Zelanda y el Reino Unido.
Fuente:
THN
 Etiquetas:
 Entrada más reciente

0 comentarios :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.