Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8202
)
-
▼
octubre
(Total:
529
)
-
 Explotan 0-days de Ivanti Connect Secure para roba...
-
Actualizaciones de Windows rompen Escritorio Remot...
-
Cisco soluciona vulnerabilidad zero-day en Secure ...
-
Corregidas 24 vulnerabilidades de seguridad en cur...
-
Meta permite sexo explícito en su IA Muse
-
Vibe coding: programar pidiendo y corrigiendo
-
Apple expande su ecosistema al hogar
-
Wallets frías con chips espía: cuando los bitcoins...
-
AMD prepara sus nuevas APU Zen 6 para PC AM5 con M...
-
Tiny11 Builder se actualiza para Windows 11 26H2
-
Musk advierte no maltratar a la IA
-
DLSS 5: más rápido y eficiente
-
Intel Nova Lake-S sería demoledor en IA con una NP...
-
El CEO de Intel dice que la demanda de CPU para IA...
-
El Apple M6 deja en ridículo a Intel, Qualcomm y A...
-
Nova Lake-S: la clave de Intel para el gaming
-
Google crea apps Android gratis con IA
-
VirusTotal integra ChatGPT para analizar malware
-
Anthropic advierte que la IA podría autoreplicarse...
-
Microsoft presenta su chiplet Azure Maia 300 para ...
-
Kimsuky usa currículums maliciosos para desplegar ...
-
Samsung deja de actualizar dos Galaxy superventas:...
-
Vulnerabilidades de Windows BitLocker: saltos de s...
-
Truco para bajar 17 grados la temperatura de tu ta...
-
Hackeo de Danfoss Refrigeration: 4.980 hosts expue...
-
Usan Google para atacar administradores con PuTTY ...
-
FBI detiene empleado de OpenAI por espionaje: habí...
-
Fallos en Chrome podrían permitir corrupción de me...
-
El malware XWorm espía el micrófono y secuestra se...
-
Claude envió una pista falsa sobre un asesinato a ...
-
CrowdStrike se une a Anthropic para mejorar la def...
-
IA crea alternativas gratis a Adobe y Office
-
Linus Torvalds usa Claude Code para mejorar Linux
-
Vulnerabilidad crítica en FortiSandbox permite sal...
-
Malware ICMacOS evoluciona para robar credenciales...
-
NVIDIA y Cisco quieren romper el cuello de botella...
-
Aceleradora Web3 falsa usa paquetes npm maliciosos...
-
NVIDIA RTX Spark también sirve para jugar: soporte...
-
Epic Games triplica productividad con IA
-
Fallo en validación de certificados de Zoom expone...
-
Fallo en Docker Hub permitía suplantar usuarios y ...
-
Ubuntu 27.04 se llamará Tenacious T-Rex
-
SAP corrige fallos críticos de inyección de código...
-
Fallo en npm expone más de 1.500 paquetes a ataque...
-
Fallo crítico en Docker Hub permite suplantar usua...
-
Google lanza Gemini 4 Argon
-
Anthropic: la IA podrá autorreplicarse sola
-
Microsoft corrige 1.118 vulnerabilidades en octubr...
-
Ciberataque a TFG London afecta a Phase Eight, Hob...
-
AMD pide actualizar la VBIOS de las RX 7000: confi...
-
PS6: 8 datos confirmados
-
Filtración de datos en Dinamarca afecta a 8,8 mill...
-
La tremenda multa de 3,1 millones de dólares de la...
-
Hoy es el Día de Ada Lovelace, para celebrar la pr...
-
Ahold Delhaize desconecta sistemas tras incidente ...
-
Fallo crítico de Ghostscript permite ejecutar códi...
-
Apple lanza HomeView, no llegará a España
-
Phasmophobia suma 30 millones sin versión final
-
Ledger confirma que un implante espía en billetera...
-
ChatGPT anula multa de aparcamiento
-
Después de Intel, Qualcomm y AMD subirán el precio...
-
Fallos críticos de MariaDB permiten ejecutar códig...
-
Cuidado con la app falsa de Claude para Mac
-
Los detractores de los chatbots ganan terreno en E...
-
Microsoft crea su propio chip de IA
-
Noruega multa con 9,6 millones de dólares a firma ...
-
La CPU, RAM y SSD ya supone el 68% del coste de un...
-
Windows 11 expande su modo oscuro
-
Kit de phishing de Google usa WebSockets para evad...
-
Midnight Mimosa infecta Android antes de encender ...
-
Microsoft advierte sobre el fin de Windows Update ...
-
Consolas retro: el auge de los cartuchos reliquia
-
Exploit en Discourse usa JPEG, GhostScript e Image...
-
WhatsApp permitirá programar mensajes
-
Ryzen 7 9850X3D: envían Intel i3 por error
-
Tiny11 se reinicia para PCs de bajos recursos
-
Ciberataque deja sin refrigeración a supermercados...
-
FBI detiene a otro presunto miembro de ShinyHunter...
-
Portátiles con pegatinas: ¿Sí o no? ¿Cuántas? ¿Que...
-
IBM corrige 22 fallos de Verify Access, incluidos ...
-
Yandex confirma caída del servicio tras pérdida de...
-
Atari revive uno de sus ordenadores familiares de ...
-
«Tengo tokens» es el nuevo «tengo tierras»: cómo l...
-
Gentlemen Ransomware supuestamente hackea KFC EE. UU.
-
Meta lanza Muse Wonder para competir con ChatGPT y...
-
Steam Deck 2 será 3,2 veces más potente
-
FBI arresta a ejecutivo de ciberseguridad por exto...
-
Hackean neveras de supermercados y suben la temper...
-
Ciberataques en Francia provocan pérdida de alimentos
-
Spotifast: el Spotify eficiente al estilo Winamp
-
Vulnerabilidad crítica de GitLab permite ejecución...
-
Rufus reduce consumo de RAM en Windows 11
-
Intel lanzará nuevas CPU en 2027 compatibles con m...
-
Fallo en Microsoft Exchange impide acceso a admini...
-
Fiebre por el fondo de pantalla de RTX Spark
-
Adjunto de WhatsApp despliega malware con acceso S...
-
Teams avisará sobre enlaces maliciosos en códigos QR
-
Un prompt podría hackear agentes de IA de AWS y ro...
-
IA puede localizarte por tus fotos de vacaciones
-
Vulnerabilidades sin parchear en AhsayCBS son apro...
-
Anthropic prohíbe maltratar a Claude
-
Vulnerabilidad en AWS AgentCore: prompts logran ex...
-
Un viaje interactivo al mundo de los sueños rotos ...
-
Cafetera inteligente sube 1 TB de datos misteriosos
-
Apple recorta producción del iPhone 18 Pro por baj...
-
Hombre confiesa gestionar red de 15.000 mulas banc...
-
AMD prepara una bestia para gaming e IA: RDNA 5 AT...
-
GitHub duplica usuarios gracias a no programadores
-
Apple lanzará MacBook táctil el 27 de octubre
-
GTA 2 renace con gráficos modernos y 60 FPS
-
IA: alertan de catástrofe inminente
-
PS5 ya lee discos de PS2
-
NVIDIA lanza superordenador de IA para Windows
-
Google crea videojuegos con IA sin código
-
Ocho paquetes maliciosos de npm descargados más de...
-
CEO de Microsoft pide botón de pánico para la IA
-
Gmail: IA para gestionar tu correo
-
GTA VI podría filtrarse completo
-
Claude explotó fallos de inyección SQL para ejecut...
-
Filtrados datos de usuarios de Discord por brecha ...
-
Las mejores herramientas de escaneo de imágenes de...
-
Militar de la Marina Real acusado de espionaje ext...
-
Microsoft lanza LiteBox 0.1
-
Apple y LG impulsan el hogar inteligente
-
Campaña GhostAction usa GitHub Actions para robar ...
-
ArtCraft lanza siete alternativas gratuitas a Adobe
-
Radios de GTA VI fuera del coche
-
Alerta por Android baratos con malware de fábrica
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
529
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 La comunidad ha logrado que la PlayStation 5 pueda leer discos de PS2 , permitiendo aprovechar colecciones físicas que Sony no había habilit...
-
 Steam Deck 2 podría integrar la APU Gainsborough de AMD con núcleos Zen 6c y arquitectura RDNA 5 , logrando ser hasta 3,2 veces más potent...
-
 Se ha detectado un archivo adjunto malicioso en WhatsApp que despliega un troyano de acceso remoto en Windows. El ataque comienza con un arc...
 Wallets frías con chips espía: cuando los bitcoins se esfuman a través de una eSIM oculta
Wallets frías de Ledger y Trezor han sido comprometidas mediante chips espía y eSIMs ocultas que roban las claves secretas, resultando en pérdidas millonarias. Se recomienda comprar únicamente a fabricantes oficiales y evitar distribuidores no autorizados o segunda mano.

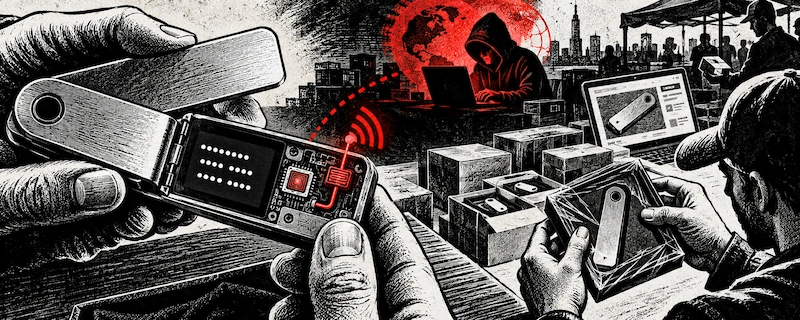
Los ataques a las wallets frías (carteras sin conexión a internet) de bitcoin y criptodivisas en general han subido de nivel y esto como si esto se estuviera volviendo una jungla… ya no son fiables ni cuando llegan desde los distribuidores. Dos casos recientes afectan a Ledger y a Trezor: comprar un dispositivo y comenzar a usarlo era como entregar las llaves del monedero digital a los ladrones. La cartera fría seguía pareciendo una cartera fría; el detalle es que alguien más tenía una copia de la llave y los bitcoins al cabo de unos días simplemente desaparecieron.
Ledger y Trezor, objetivos de los ladrones
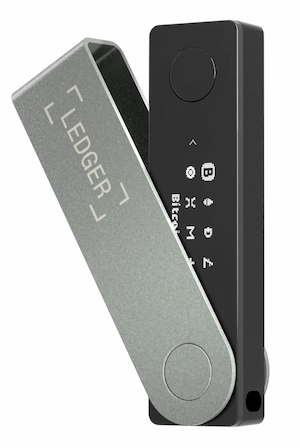 En el caso de Ledger, los dispositivos afectados eran Nano X vendidos por el distribuidor CryptoBilis. Le habían añadido un pequeño chip que leía las 24 palabras secretas de la pantalla cuando el comprador configuraba la wallet y entonces las enviaba a un lugar secreto mediante una eSIM oculta. Con eso, los atacantes podían reconstruir la cartera en otro dispositivo y simplemente vaciarlo. Se encontraron varios de esos «dispositivos espía» en las wallets Ledger vinculadas con los robos. Según algunos investigadores externos, las pérdidas rondarían los 93 millones de dólares, una cifra que no es moco de pavo.
Ledger explica en su web cómo comprobar la autenticidad de sus dispositivos, aunque su Genuine Check no detecta ese tipo de «chips implantados» porque el componente de seguridad original sigue intacto; lo que interceptan los cacos es la imagen que llega a la pantalla del Ledger, algo tonto pero sofisticado a la vez.
Trezor tampoco se ha librado del problema. Un investigador llamado Joe Grand encontró «chips implantados» en un Trezor Model T comprado en el Facebook Marketplace y en un Trezor One adquirido en una tienda de TikTok. Era difícil de detectar porque solo podía verse una pequeña antena (y eso abriendo el dispositivo); el montaje había sustituido la batería o la espuma de relleno y era casi invisible. Moraleja: comprar wallets frías en mercadillos para ahorrarse cuatro perras es mala idea.
En este caso, habían sustituido el microcontrolador por otro que mostraba una frase de recuperación elegida de antemano por los atacantes. Así, quien la anotaba creía que era aleatoria, pero los ladrones ya la conocían. Con este sistema se detectó en un Trezor One una transferencia de unos 50 dólares; por suerte esos casos descritos no eran robos a gran escala. Trezor detalla sus comprobaciones de seguridad y recomienda comprar siempre directamente en su tienda o a distribuidores autorizados.
Toda precaución es poca
Estos trucos tienen antecedentes. Se sabe que se han vendido wallets Ledger Nano S de segunda mano ya inicializadas, con palabras secretas que también conservaba el vendedor. También que han circulado clones y dispositivos manipulados con envoltorios bastante convincentes. Y hasta se han enviado wallets falsas con malware que acabaron costando unos 78.000 dólares a una víctima. También ha habido atracos a propietarios de criptomonedas por ladrones que se hacían pasar por repartidores de Amazon. El método puede ser cualquiera, tranquilo o violento (criptoanálisis de la manguera de goma); el objetivo es el mismo: hacerse con las preciadas y probablemente muy valiosas claves.
¿Qué se puede hacer al respecto? Los consejos básicos siguen siendo los mismos de siempre: 1. Comprar solo en canales fiables; probablemente mejor directamente al fabricante. 2. Revisar el embalaje y los métodos de verificación oficiales (pegatinas, números de serie, hologramas). 3. Configurar el dispositivo desde cero. 4. Escribir la frase / 24 palabras únicamente cuando las muestre la propia wallet. 5. Si una wallet fría llega con un PIN o con las palabras ya preparadas, no usarla.
Fuentes:
http://www.microsiervos.com/archivo/seguridad/wallets-frias-chips-espia-bitcoins-esim-oculta.html
 Labels:
 Entrada más reciente

0 comments :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.