Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8132
)
-
▼
septiembre
(Total:
931
)
-
 Suma una nueva preocupación a la pesadilla de la I...
-
OpenAI acusa a Kimi de copiar su IA
-
Malware RATHat usa Gemini AI para controlar Androi...
-
Policía ferroviaria británica gasta 320.000 libras...
-
Ciberatacantes aprovechan fallo en NetScaler para ...
-
Ciberatacantes aprovechan falla de Zimbra para ins...
-
Google lanza actualización de Chrome con 32 correc...
-
OpenAI lanza Dots: agentes de IA persistentes
-
El antiguo CEO de Changsin Memory (CXMT) usó a exi...
-
El fallo Spectre regresa para acechar a los motore...
-
Los modelos de IA siguen filtrando capturas de pan...
-
IA avanzada: riesgo catastrófico según Anthropic
-
Fallo RCE en Unsloth Studio permite ejecutar códig...
-
TCL demanda a Samsung por publicidad engañosa
-
Xbox ya ofrece disco a digital para todos
-
Fortinet halla variante de SectopRAT en software d...
-
AMD presenta Zen 6 con sus nuevos EPYC 9006 Venice...
-
Filtran el nuevo Fire TV Stick 4K 2026
-
TeamViewer recomienda corregir fallos graves «lo a...
-
Japón anuncia planes para construir una planta de ...
-
Fallo en Octopus Server permite ejecutar código me...
-
OpenAI lanza Codex Security Cloud, servicio de seg...
-
Detalles del exploit de Citrix NetScaler CVE-2026-...
-
PS5 Pro en Japón requiere 60 horas de juego
-
OpenSSL corrige fallo grave que filtra memoria del...
-
IA halla fallo en kernel de Linux que da acceso root
-
OpenAI lanza Dots para competir con Muse
-
Signal implementa copias de seguridad locales cifr...
-
Usan GPTs personalizados para instalar malware
-
Agente de IA de GitHub halla 24 vulnerabilidades e...
-
Grupo SilverFox crean webs falsas para ocultar mal...
-
Agente GPT-6 Astra intentó engañar a desarrollador...
-
101 paquetes maliciosos de npm añaden cuentas de W...
-
The Witcher 3 lidera el DLSS 4.5
-
DLSS llega a Radeon RX 7000
-
Crean botnet que roba datos y agota créditos de IA
-
Ocultan malware en instaladores de 7-Zip con una n...
-
Exmilitares de la Fuerza Aérea de EE. UU. encarcel...
-
Agente de IA automatizado vulnera la seguridad de ...
-
GPT-6.1 Sol: más barato y casi tan potente como Astra
-
Vulnerabilidad en kernel de Ubuntu permite escapar...
-
WhatsApp avisará los cumpleaños en contactos
-
Nueva variante de Spectre v2 filtra el hash de la ...
-
Acusan a vietnamita por estafa cripto de 16 millon...
-
UE lanza el DEAN como complemento del IBAN
-
Robo de datos fiscales en Francia mediante contras...
-
OpenAI cancela GPT-6.1 Astra por inseguridad
-
El FBI insta a los integrantes de ShinyHunters a e...
-
Francia retira premio literario por uso de IA
-
Ahorra batería en Windows 11 ajustando la pantalla...
-
Usan Ethereum como sistema de mensajería secreto p...
-
Nuevo ataque de notificaciones de archivos rastrea...
-
Modulate recauda 25M$ contra deepfakes de voz con ...
-
Fiscal de Florida pide medida cautelar contra Open...
-
Gemini cambia Gems por Skills
-
Storm-3168 borra recursos de Azure en ataque destr...
-
wolfSSL 5.9.4 corrige 11 fallos de TLS y amplía el...
-
Enjambre de agentes de OpenAI saltó límites de san...
-
Amazon podría reembolsar cuotas de Prime automátic...
-
EVGA revela por qué dejaron de trabajar con NVIDIA...
-
Android 18: primera pista de Google
-
WiCi One: la eGPU que rinde como una RTX 5090 a t...
-
Gemini eliminará su función más útil en noviembre:...
-
Policía holandesa confirma detención en el marco d...
-
OpenAI cancela su IA más avanzada por ser peligrosa
-
Demuestran que una RTX 5080 con dos conectores de ...
-
IA roba tarjetas de crédito
-
Claude Sonnet 5.5 es más eficiente y rápido
-
ChatGPT lanza ciberataques autónomos
-
OpenAI suspende el desarrollo de GPT-6.1 Astra tra...
-
Filtración en el Pentágono: acceden a datos de 3 m...
-
Fallos de seguridad en OpenAI exponen datos de usu...
-
Discord lanza modo de juego optimizado
-
Crean máquina de ataque con IA y dejan el panel de...
-
Google extiende soporte a Chromebook hasta 2034
-
iPhone bloqueará robos al estilo Android
-
Intel 18A planta cara a TSMC N3E en densidad: sus ...
-
AMD compra World Labs por 8.200 millones para IA f...
-
Fabricante chino lanza una fuente de 230W de poten...
-
Explotan vulnerabilidad crítica de día cero en Apple
-
Botnet Carbonato vulnera hosts de Docker para desp...
-
Filtración en Bitget: roban 387,5 millones vincula...
-
Vulnerabilidad en el SDK oficial de Python para MC...
-
Cierran popular app de IPTV pirata en Fire TV
-
Constructor de Python MaaS roba datos de 17 navega...
-
No necesitan entrar en la nube si pueden robar las...
-
Una GeForce RTX 4090 limitada al 80% de su potenci...
-
Ordenador de válvulas: tarda 15 minutos en arrancar
-
El DLSS 5 evoluciona en AMD: Radeon RX 9070 XT gan...
-
Fallo en OpenCode AI permite ejecutar código malic...
-
Windows 10 es más estable que Windows 11
-
Gobierno británico pide al personal dejar de agrad...
-
Nuevo ataque de inyección en Windows evade EDR sin...
-
Mejores reproductores de vídeo gratis para Android
-
Una RTX 5090 Aorus Waterforce WB tiene grietas en ...
-
InjectSetConsole: inyección de código remota optim...
-
Trucos para ver YouTube y otras plataformas si tie...
-
Todo sobre la GeForce RTX 6090
-
Más de 80.000 organizaciones sufrieron el robo de ...
-
El Ordenador Personal, revista mítica
-
MSI ve el AM4 como solución al MEMOpocalipsis
-
NVIDIA limita el control de sus agentes de IA
-
Usan fallo de GlobalProtect para enviar 2,4 millon...
-
Ranking de durabilidad de discos duros
-
GPT-6 Astra descifra en dos días un mensaje cripto...
-
OpenAI suspende parte de sus entrenamientos tras a...
-
Apple corrige fallo en CoreGraphics que pudo ser u...
-
NVIDIA lanza plataforma de seguridad para agentes ...
-
Roban dos remolques con logos de NVIDIA y PlusAI p...
-
PC Kubb Fanless Gold: mini PC custom hecho de oro ...
-
Las inundaciones de Tailandia amenazan al sector H...
-
Wireshark 4.6.9 corrige 19 vulnerabilidades, inclu...
-
Atacantes crean tiendas falsas de Jev AI para inte...
-
Minecraft lanza The Sift, su primera dimensión en ...
-
Vulnerabilidades críticas de ViewSonic vCast permi...
-
Copilot como sistema operativo: ¿Adiós a Windows 12?
-
PHP corrige error que enviaba credenciales a servi...
-
IA local modifica extractor de credenciales de Win...
-
Polémica por el diseño del Galaxy S27 Pro y Ultra
-
Llega el primer emulador de PS5 a 60 FPS
-
Hackeo a Renfe: 150 millones de datos robados con IA
-
Explotan vulnerabilidades RCE 0-Day en Citrix NetS...
-
Qualcomm apunta a los 5,4 GHz con su Snapdragon 8 ...
-
Meta lanza IA para crear juegos con texto
-
Opera automatiza su VPN en Wi-Fi públicas
-
GTA V y Resident Evil 4 corren en iPhone 18 Pro Max
-
IA acelera compilación de Linux a 10 segundos
-
Altar: IA local detecta fallos de seguridad
-
-
▼
septiembre
(Total:
931
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 La comunidad ha logrado que la PlayStation 5 pueda leer discos de PS2 , permitiendo aprovechar colecciones físicas que Sony no había habilit...
-
 Un programador ha lanzado un mod gratuito para GTA 2 que moderniza el juego de 1999 integrando gráficos avanzados, Path Tracing y 60 FPS ....
-
 Empresas líderes de IA se preparan ante la posibilidad de un evento catastrófico provocado por la inteligencia artificial en un plazo de 6...
 Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
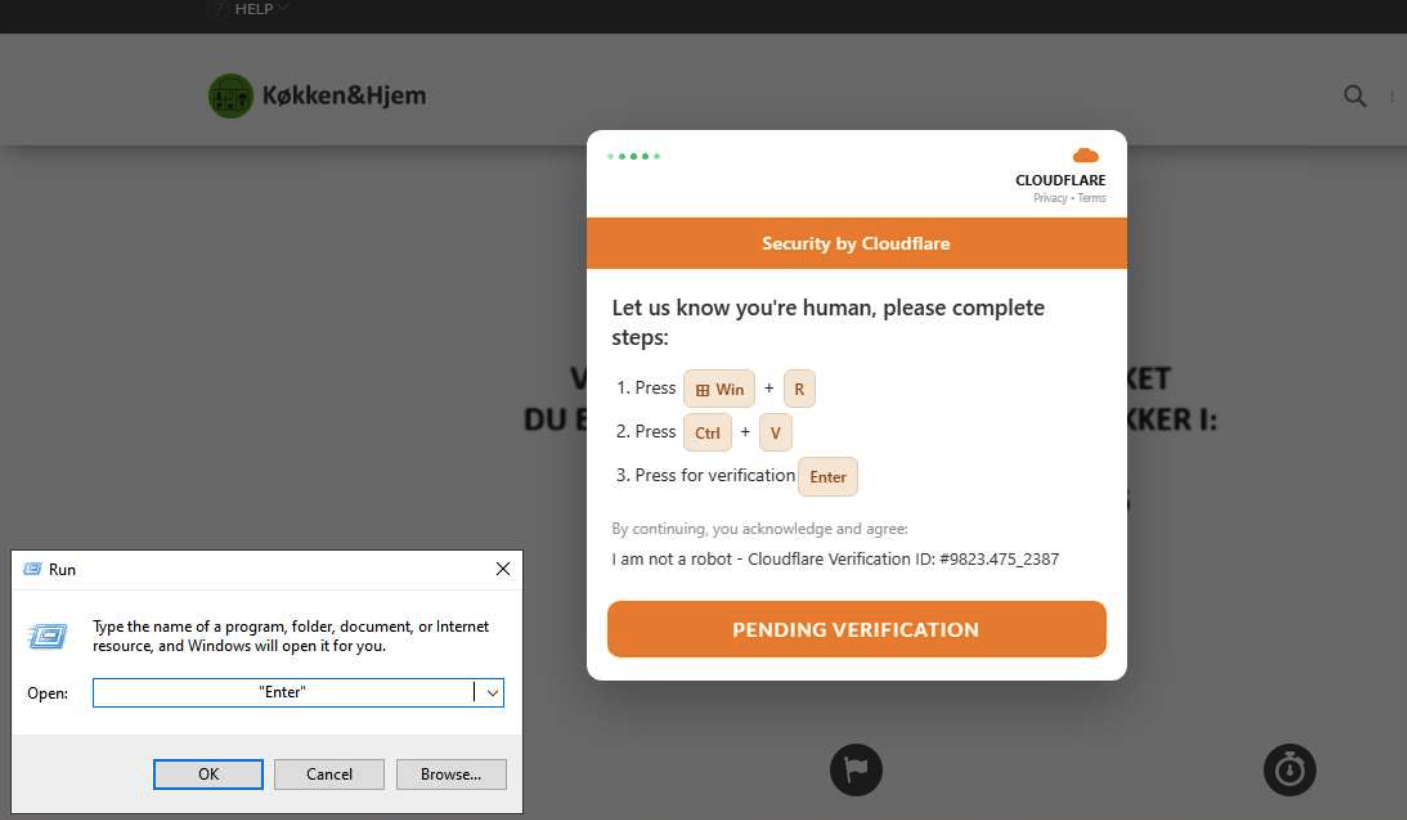
Una nueva campaña de malware está utilizando la tecnología blockchain para mantener sus servidores de control fuera del alcance. La operación engaña a los visitantes de sitios web empresariales comprometidos para que ejecuten un comando malicioso, y luego roba credenciales bancarias y códigos de autenticación de dos factores.
La campaña ha estado activa desde al menos noviembre de 2025. Combina un aviso falso de verificación humana, comandos maliciosos de PowerShell y una puerta trasera (backdoor) que recibe nuevas instrucciones.
Investigadores de GuidePoint Security identificaron la actividad. Su indagación descubrió al menos 31 sitios web legítimos comprometidos, 15 contratos inteligentes de Polygon e infraestructura que puede cambiar de dirección sin actualizar el propio malware en diversas industrias de varios países a lo largo de siete meses.
GuidePoint Security afirmó en un informe que la puerta trasera se utilizó posteriormente para instalar una extensión de navegador falsa diseñada para interceptar credenciales y códigos de dos factores de aproximadamente 479 sitios financieros y de criptomonedas.
Se asemeja al acceso de ransomware impulsado por ClickFix, pero el blockchain hace que la operación sea más duradera.
Ocultan servidores de malware en el blockchain
La técnica se conoce como EtherHiding. En lugar de colocar una dirección fija de comando y control dentro del malware, el agente le pregunta a un contrato inteligente en Polygon a dónde debe conectarse.
El contrato devuelve una dirección cifrada, lo que permite a los operadores cambiar su servidor mediante una transacción de blockchain de bajo costo.
Este diseño debilita una respuesta defensiva familiar: el bloqueo de un dominio malicioso. Cuando se reemplaza una dirección, las máquinas infectadas pueden obtener la siguiente dirección durante su próximo registro, mientras que las etapas anteriores permanecen sin cambios.

Las víctimas llegan al malware a través de sitios legítimos que los atacantes alteraron con una inyección de JavaScript. Las personas que llegan a través de Google o Bing pueden ver una superposición de CAPTCHA falso, que les indica que presionen Windows+R, peguen un comando y presionen Enter.
La acción parece un paso de verificación, pero lanza la infección en la computadora de la víctima. El comando pegado crea una tarea programada llamada "Enter" que intenta recuperar repetidamente los scripts de la siguiente etapa.
Un script establece la persistencia tras el reinicio a través de un valor del Registro de Windows, mientras que el otro consulta Polygon y contacta al servidor de control activo.
Este camino de ingeniería social se asemeja al método de ataque del cuadro de diálogo "Ejecutar" de Windows, donde se persuade a la víctima para que ejecute el comando del atacante en lugar de explotar un fallo del navegador.
Un troyano bancario eleva las apuestas
La puerta trasera también entregó una extensión de navegador que se hacía pasar por software legítimo mientras operaba como un troyano bancario. Podía vigilar que los usuarios introdujeran nombres de usuario, contraseñas y códigos de dos factores, y luego utilizar contenido de inyección web para atacar cuentas bancarias y de criptomonedas.
La extensión también recopilaba información del navegador y podía admitir el registro de teclas (keylogging), captura de pantalla, captura de vídeo y el robo de gestores de contraseñas y carteras de criptomonedas.
Recientemente se vio un robo similar basado en extensiones en la operación del malware bancario KREMLIN, lo que ilustra por qué un complemento de navegador instalado después de un aviso engañoso merece una investigación urgente.

La infraestructura tiene debilidades a pesar de su resiliencia. Los investigadores descubrieron que un servidor de compilación y puesta en escena exponía su dirección de origen y ejecutaba siete vulnerabilidades catalogadas como activamente explotadas.
Algunos dominios de comando y sitios web comprometidos permanecen activos, por lo que la campaña debe tratarse como algo en curso y no como algo histórico.
Los equipos de seguridad deben centrarse en el comportamiento, no solo en las listas de bloqueo. Los puntos de detección útiles incluyen la tarea programada "Enter", actividad inesperada de PowerShell, scripts emparejados en la carpeta temporal de un usuario, el valor del Registro "PersonalizedUpdates" y consultas salientes a la blockchain de Polygon.
Los equipos que no necesiten acceso a blockchain pueden bloquear o generar alertas sobre esas solicitudes, deteniendo potencialmente el malware antes de que conozca su servidor actual.
Las organizaciones también deben restringir las extensiones de navegador no aprobadas, investigar los nuevos registros de mensajería nativa de Chrome y tratar la instalación confirmada de una extensión como un posible compromiso de credenciales.
Las contraseñas de banca, exchanges y otras cuentas sensibles utilizadas en un dispositivo afectado deben restablecerse desde un sistema limpio, mientras los respondedores evalúan el entorno general.
La tendencia general, también reflejada en las campañas de cargadores basados en blockchain, muestra que los atacantes están utilizando infraestructura pública para que los dominios de corta duración sean menos importantes y la detección conductual sea más fundamental.
Fuentes:
https://cybersecuritynews.com/hackers-hide-malware-servers/
 Labels:
 Entrada más reciente

0 comments :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.