Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9694
)
-
▼
noviembre
(Total:
860
)
-
 Cliente rechaza reembolso por RTX 5090 perdida
-
Moore Threads lanza GPU con 64 GB de VRAM
-
Fallos de WhatsApp en Android podrían borrar archi...
-
6 vulnerabilidades críticas de F5 BIG-IP podrían p...
-
Regresa la botnet BADBOX 3.0 con un récord de 40 m...
-
EUDI Wallet: el DNI europeo digital
-
NVIDIA corrige drivers que dañaban el SSD
-
Mejores herramientas OSINT para pruebas de penetra...
-
Seasonic lanza la fuente PX-3200 para IA y GPU
-
Los centros de datos en España tendrán que ser más...
-
Una sola página web maliciosa permitió a investiga...
-
GTA VI recauda 3.790 millones en un día
-
Vulnerabilidad en Microsoft Entra Connect Health p...
-
CrowdStrike negocia comprar Zscaler en uno de los ...
-
Nuevo hackeo al FBI: esta vez el objetivo fue la b...
-
Mercadona prueba pagos sin efectivo ni tarjeta
-
Guía de alimentación PoE para dispositivos Ethernet
-
El rover Perseverance de la NASA está parado por e...
-
SNES de 35 años ejecuta ChatGPT acelerado por chip...
-
Un suministro insuficiente de combustible a los mo...
-
Usan ARTEX con IA para automatizar ciberataques si...
-
Tribunal dictamina que el gobierno británico no pu...
-
355 dominios para difundir malware con falsos lanz...
-
GnuPG alerta sobre un fallo crítico en GPGME que p...
-
Cloudflare podría dejar Francia por conflictos leg...
-
VPN legítima para espiar redes gubernamentales
-
Guía del Target Wake Time (TWT)
-
Filtración de datos de un proveedor expone informa...
-
Supervisor de datos holandés advierte sobre riesgo...
-
Más de 100 paquetes de Debian aún contienen certif...
-
Amplía tu NAS sin perder datos
-
Corea del Sur detecta 54 fraudes en examen univers...
-
La hipótesis de Riemann, el legendario, imponente ...
-
El malware Bazuka para Android emplea pantallas fa...
-
Emplean la herramienta de IA autónoma Cairn para h...
-
Matemático de Anthropic afirma haber resuelto prob...
-
Bell Canada informa que un hacker 'agente' robó da...
-
Fallo crítico en Apache Tomcat permite unir clúste...
-
Fallos de Temenos para instalar web shells sin con...
-
Autenticación de Microsoft 365 para robar cuentas ...
-
NVIDIA y AMD jubilarán sus próximas GPUs en 2027
-
CISA advierte sobre exploits en Synology, LiteLLM,...
-
Filtrados DNI y contraseñas en el ataque a Renfe
-
Roban claves de bancos, IRS y Seguridad Social de ...
-
Vulnerabilidad en Linux KVM CVE-2026-99312 permite...
-
WhatsApp corrige tres fallos de seguridad, incluid...
-
Agente de Meta AI lee mensajes cifrados vía notifi...
-
Tesla prepara un Model Y autónomo sin volante ni p...
-
Vinculados a China aprovechan vulnerabilidad críti...
-
Filtran datos de 265.000 usuarios de Oyster de TfL
-
Signal limita capturas de pantalla para proteger l...
-
Palo Alto confirma vulnerabilidad de Java en Privi...
-
Bitwarden corrige fallos urgentes en NGINX
-
ClamAV corrige 10 vulnerabilidades graves que podr...
-
OpenSSL sufre vulnerabilidad crítica de desbordami...
-
Steam Machine de 2 TB desaparece y podría subir de...
-
SonicWall alerta que los firewalls de sexta genera...
-
WhatsApp amplía grupos a 1.500 personas
-
Windows 7 ya es compatible con GPUs modernas
-
F5 lanza parches urgentes para vulnerabilidades cr...
-
Acciones de AMD caee por exportar ilegalmente chip...
-
Germ Network, la mensajería cifrada, llega a Android
-
La NASA lleva días sin recibir datos de la Voyager...
-
Nuevo exploit 0-day de Windows llamado FastUnlock ...
-
KPMG Canadá confirma ciberataque y robo de documen...
-
Ryzen 10000 se retrasan a 2027
-
Explotan 0-day de VMware vCenter para robar datos ...
-
8,8 millones de servicios NGINX vulnerables a NGIN...
-
Vulnerabilidades en VMware y KVM
-
Drupal corrige fallo crítico de RCE que permitía t...
-
Filtran datos de Visa, Mastercard y JPMorgan tras ...
-
ASUS alerta sobre una vulnerabilidad crítica de cl...
-
Notepad para distribuir malware XenoRAT y NodeLinkRAT
-
M.C. Escher y sus mundos matemáticos imposibles, a...
-
Todo es una aplicación web, incluso tu firewall
-
Ruso acusado de acosar a experto tecnológico de Sa...
-
Guía de copias de seguridad del navegador
-
Chase, Visa y Mastercard confirman ciberataques a ...
-
Nvidia suma un posible hackeo a su lista de incide...
-
Robo masivo de datos: hackers afectan a 1,6 millon...
-
Nuevo fallo de Windows 11 desbloquea PCs con BitLo...
-
Google lanza Sashiko para limpiar el kernel de Linux
-
China crea clon gratuito y ligero de Windows 11: D...
-
Valve duda sobre stock y precio de Steam Machine
-
Bloqueos antipiratería afectan infraestructura de ...
-
Fallos críticos de VMware vCenter permiten saltar ...
-
phpAfterShell Explicado: Cómo los hackers podrían ...
-
Filtración en Transport for London expone datos de...
-
Ubiquiti advierte fallos críticos en UniFi que per...
-
Un nuevo método de comunicación sin electromagneti...
-
Blue Origin abandona el desarrollo de su estación ...
-
NVIDIA: tiene tanta fortuna en IA que podría acaba...
-
Nuevo ataque phpAfterShell evade arreglo de PHP2Sh...
-
JPMorgan confirma ciberataque que pudo exponer nom...
-
Malware BADBOX 3.0 infecta Android TV Boxes para g...
-
Ruso acusado de espiar firma de defensa de Silicon...
-
Drupal corrige fallo crítico de RCE y advierte sob...
-
Software de CyberPower UPS para ejecutar comandos ...
-
Nueva RAM DDR6: más rápida y compacta
-
AuditTeam se hace pasar por auditores y usa contro...
-
PHP advierte fallos críticos de seguridad y urge a...
-
Ciberataque a servidor en la nube de N-able afecta...
-
Overlord RAT resiste restablecimiento de Windows y...
-
NVIDIA analiza posibles filtraciones por el ransom...
-
Splunk corrige vulnerabilidades críticas de RCE y ...
-
ARTEX y Java4Shell simulando ser Chrome
-
ruby2ßhell: Desbordamiento de memoria crítico en R...
-
Explotan fallo crítico de Apache Roller para ejecu...
-
Gemini 4 Neon: IA élite y económica
-
La IA detecta más fallos críticos en una tecnologí...
-
Ucrania y el FBI detienen a integrantes de una ban...
-
Grok gestionará la contabilidad de SpaceX
-
Ruby corrige 7 vulnerabilidades de seguridad, incl...
-
Atacan Comisión Europea con herramienta IA ARTEX
-
España lidera la inversión europea en chips fotónicos
-
Coinbase frena 4,7 millones de dólares destinados ...
-
RTX 5090 de 96 GB: crean PCB custom
-
UE recomienda kit de supervivencia para 72 horas
-
Chinos mejoran malware EggStreme con puerta traser...
-
TheMailer: plataforma de phishing autohospedada co...
-
PHP advierte vulnerabilidades críticas y urge actu...
-
WordPress 7.1.5 corrige 20 fallos de seguridad, in...
-
Hashimania: un juego con 500 niveles, puentes e is...
-
Roban credenciales de desarrolladores mediante rep...
-
Cierra Dizigom, el servicio de streaming ilegal co...
-
9 listados revelan cómo hackers venden acceso a VP...
-
El cielo ya no es sólo de las estrellas, ahora es ...
-
Cut in Half, el juego de cortar objetos por la mit...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
860
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Tribunal absuelve a hermanos acusados de robar 25 millones de dólares en Ethereum
Una jueza de EE. UU. absolvió a dos hermanos, exestudiantes del MIT, acusados de robar 25 millones de dólares en criptomonedas mediante la explotación de un error en la blockchain de Ethereum. La decisión se tomó debido a que la fiscalía no pudo demostrar que los acusados realizaran declaraciones falsas materiales para ejecutar el fraude. Los hermanos enfrentaban cargos de lavado de dinero y fraude electrónico que podrían haber resultado en décadas de prisión.

Demandan a Ethereum Foundation por despido improcedente

Secuestran 10 paquetes de npm para difundir el malware PolinRider vía Ethereum
Atacantes han tomado el control de 10 paquetes de npm, insertando código oculto en 12 versiones diferentes. Este código utiliza la cadena de bloques de Ethereum para localizar un servidor y descargar malware adicional. El hallazgo, identificado como sonatype-2026-010515 y denominado malware PolinRider, fue confirmado por Sonatype Research Labs el 4 de noviembre de 2026, asignándole una puntuación de severidad alta de 8.7.

Chainalysis advierte que la filtración expuso las credenciales de todos sus clientes

Hackeo al rastreador de criptomonedas Chainalysis : Acceso vulnerado y tokens policiales comprometidos

 Etiquetas:
blockchain
,
ciberseguridad
,
contraseña
,
criptomoneda
,
datos
,
hackeo
,
intrusión
,
token
Mercado Bitcoin sufre ciberataque y detectan transferencias sospechosas de 40 millones de dólares
El exchange de criptomonedas brasileño Mercado Bitcoin suspendió sus depósitos y retiros el 2 de noviembre de 2026 tras detectar un incidente de seguridad. La firma Hypernative alertó sobre transferencias sospechosas por más de 40 millones de dólares en al menos 10 cadenas de bloques, aunque la plataforma aún no ha confirmado dicha cifra.

Golpe a las criptomonedas: Binance alerta de un ciberataque con 6.300 millones de dólares comprometidos
Binance atribuye robo de 6.300 millones de dólares en criptomonedas a laptop de DevOps comprometida

Binance investiga posible hackeo y robo de 5.800 millones de dólares en criptomonedas

Rastro de dinero confirma chats filtrados de banda de extorsionistas que infiltró bufetes de abogados en EE. UU.
 Etiquetas:
blockchain
,
ciberdelincuencia
,
criptomoneda
,
espionaje
,
extorsión
,
filtración
,
lavado
,
ransomware
Usan reseñas negativas de hoteles para propagar malware vía blockchain

Usan Web3 y blockchain para ocultar ataques a credenciales de nube

Investigador se infiltra en red de lavado de Lazarus tras hackeo de 1.500 millones en Bybit
El investigador de blockchain ZachXBT logró infiltrarse en una red de blanqueo de criptomonedas china vinculada al Lazarus Group de Corea del Norte, tras el hackeo de 1.500 millones de dólares a Bybit. Mediante el análisis de chats privados y registros públicos, ZachXBT ayudó a congelar los fondos robados y a exponer a los operadores responsables de gestionar el dinero de varios robos masivos.

Malware de WordPress usa plugin oculto y C2 de blockchain para no ser detectado
Se ha detectado una nueva variante de malware para WordPress que utiliza un plugin oculto, acceso de administrador robado y un canal de comando basado en blockchain para mantenerse activo en los sitios comprometidos. Esta amenaza está diseñada para sobrevivir a los esfuerzos comunes de limpieza mientras recopila silenciosamente datos sensibles de los servidores afectados, instalándose específicamente como un plugin de "uso obligatorio" (must-use plugin).

Usan blockchain para robar claves bancarias y códigos 2FA
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
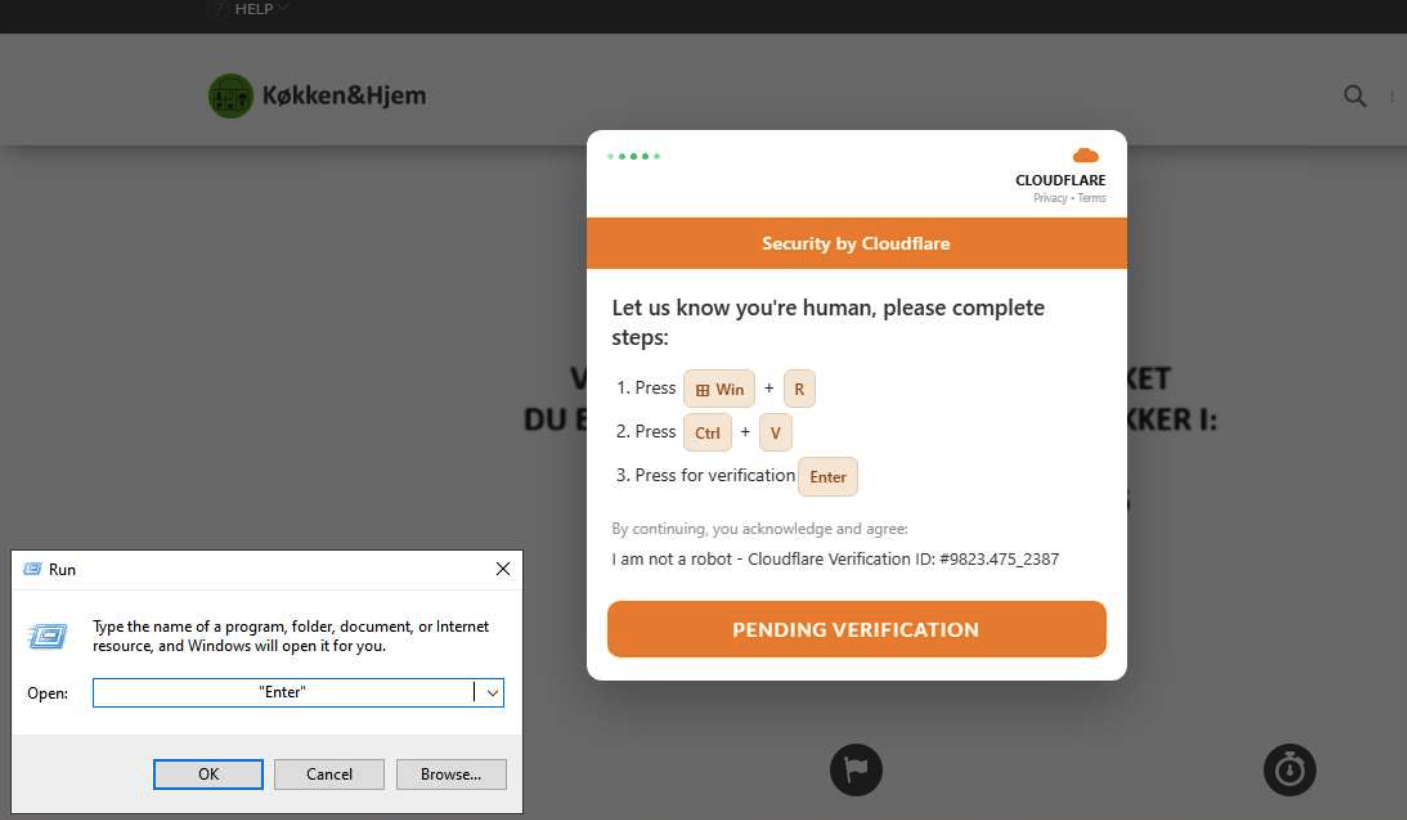
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Malware bancario del Kremlin secuestra Chrome y Edge para robar credenciales y tokens de sesión

Hackers de Liquid devuelven 3.400 Bitcoin robados por un fallo en Elements, pero conservan 47 millones de dólares en BTC
Hackers que se identificaron como white hats sustrajeron cerca de 4,000 bitcoins de la red Liquid debido a un error de software. Tras negociar con Blockstream para que se corrigiera la falla, devolvieron 3,400 BTC, aunque aún retienen aproximadamente 598.5 BTC. Mientras la red permanece pausada para su reinicio, algunos expertos cuestionan si la retención de fondos es una recompensa o una extorsión.

Más de 5.400 webs hackeadas distribuyen el malware ClickFix alojado en la blockchain

Cronos reinicia su blockchain tras el hackeo de 74 millones de dólares en Tectonic
La red blockchain Cronos retomó su actividad tras detenerse para frenar un ataque de manipulación de precios en la plataforma de préstamos Tectonic. El atacante infló artificialmente el token TONIC para intentar tomar prestados 74 millones de dólares, aunque solo logró sustraer unos 6 millones en Ethereum. La red fue restaurada a un estado previo al incidente y actualmente se encuentra bajo monitoreo.

