Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9175
)
-
▼
noviembre
(Total:
341
)
-
 Empleado informático del gobierno de EE. UU. se de...
-
Por qué una VPN aumenta la latencia de tu conexión...
-
6 prompts de ChatGPT para logos profesionales gratis
-
DeepSeek lanza agente gratuito para GitHub
-
Torvalds: No todos los niños deben aprender a prog...
-
Jumbo Frames: qué son los 9.000 bytes de tu tarjet...
-
Chrome mejora el buscador de su menú
-
Winux: el Linux con apariencia de Windows 11
-
Dos empresas chinas autorizadas para comprar chips...
-
Las palabras que la tecnología ha «robado» al dicc...
-
Cientos de chips en un banco de imágenes microscóp...
-
Cambios que puedes hacer en tu cuenta de Google ho...
-
Un usuario detecta que los cables de su fuente Sea...
-
Microsoft rompe acuerdo de IA con Oracle
-
Microsoft soluciona fallo histórico de Windows 11
-
WhatsApp: leer mensajes sin dejar rastro en Android
-
Guía de Android Auto Maker
-
TSMC planea fabricar memoria DRAM 3Dpara aprovecha...
-
Un técnico de Acer hace un desastre: pone mal el m...
-
Windows 12: posible llegada en 2027
-
La GeForce RTX 5070 Ti ya se puede ver al triple d...
-
Nuevo ridículo de LaLiga: ordena bloquear Comunida...
-
Ante los altos precios de las GPU, un usuario revi...
-
El misterio del cilindro negro en los cables
-
Waze alertará sobre ciclistas cercanos
-
Monitor ASUS salva a jugador de Call of Duty
-
Nvidia ve el futuro de Windows en ARM
-
PhoneAuto lleva Android Auto al móvil
-
Guía de acceso al router 192.168.0.1
-
SonicWall advierte fallo de SSLVPN que evade MFA
-
Zelda: Ocarina of Time Remake ya funciona a 60 FPS...
-
Chrome: nuevo truco para organizar pestañas
-
WPA2/WPA3 Transition Mode: por qué existe y por qu...
-
CPU-Z revela el alto coste de la IA: los PC con 16...
-
Qué hago si una copia de seguridad empieza a falla...
-
Paint: imágenes manipuladas ponen en riesgo Window...
-
Bluetooth se renueva con más velocidad y mejor audio
-
Switch 2: ya juegan Ocarina of Time vía jailbreak
-
El nuevo objetivo para la radio digital DAB+ es al...
-
Ciberdelincuentes roban 133 millones de dólares a ...
-
ASRock bajo presión por su última actualización de...
-
AMD Medusa Point vuelve a aparecer: 10 núcleos Zen...
-
Microsoft advierte que descargas de juegos falsos ...
-
El encanto del pasado: una app que convierte el Ma...
-
La opción de Claude Code "Sí, y no preguntar más" ...
-
IGMP Snooping: por qué aparece esta opción en tu r...
-
Microsoft corrige error de inicio en Windows 11
-
WhatsApp permitirá ocultar tu número con nombres d...
-
Macronix deja tirada a Nintendo por la IA: los jue...
-
Desaparece un cargamento de gráficas de NVIDIA por...
-
Cómo eliminar el «efecto cebo» de las miniaturas c...
-
India también quiere la independencia tecnológica:...
-
Linus Torvalds: Git no era importante para mí
-
Descubren que las CPU actuales siguen usando el mo...
-
SonicWall alerta sobre una nueva vulnerabilidad de...
-
DroidDeck convierte Android en PC gaming
-
Conectar un AP Wi-Fi por cable Ethernet: guía para...
-
OpenAI crea alternativa a GitHub
-
Microsoft respalda Windows 11 tras corregir 1.100 ...
-
Linux en Windows sin USB
-
El nuevo Cyber AI de OpenAI (GPT-6) detecta 81 fal...
-
Cárcel para usuarios de Tesla que hackearon el pil...
-
Herramientas de seguridad falsas en GitHub distrib...
-
Claude Code de Anthropic filtraría correos de usua...
-
Agentes de ARTEX AI roban 190.000 credenciales de ...
-
Ciberdelincuentes atacan fintechs indias los fines...
-
Lanzador de NIKKE para PC comprometido para distri...
-
Mover los labios para escribir: las gafas de Subvo...
-
Webs falsas y CAPTCHAs para distribuir SimpleHelp
-
Windows 11 sin GPU es injugable
-
Alerta federal a supermercados: refuercen su ciber...
-
Agente de IA fuera de control provoca brecha en Wo...
-
Agentes revelan secretos al proponerles trabajar e...
-
Microsoft detecta instaladores que minan criptomon...
-
Telefónica eliminará el servicio universal en 2027
-
Blade Runner 2099: replicantes dominarán el mundo
-
ARTEX expone sus servidores y revelan IA tras robo...
-
Claude ya analiza tus finanzas y cuentas bancarias
-
Airzone cumple su amenaza: tendrás que pagar la su...
-
El CEO de una de las mayores telecos del mundo des...
-
Ransomware HYFLOCK cifra solo los primeros 4KB de ...
-
4 empleos a prueba de IA según Bill Gates
-
Kiwi Ears Coda USB-C DAC: mejora la calidad de son...
-
Amazon lanza Kiro bots de IA para programadores
-
ASUS lanza su nuevo dock ROG XG Station 3 con cone...
-
QNAP advierte sobre ataques de Plex2Shell para vul...
-
Podrían saltarse el modo bloqueo de ChatGPT y roba...
-
AMD también reniega del gaming, ahora se cataloga ...
-
Fallo en Claude permite a extensiones maliciosas e...
-
Cómo convertir un pendrive en un kit de seguridad ...
-
ARTEX AI: framework de hacking hallado en 1.465 se...
-
Chainalysis advierte que la filtración expuso las ...
-
Hasta 240.000 ataques contra fallo de WordPress qu...
-
Dark Project ofrece 80% de comisión a hackers para...
-
Veeam alerta sobre fallos de arranque en Software ...
-
Un hospital entregó un ordenador especial a un méd...
-
Xiaomi usa robots humanoides en su montaje
-
D-Link alerta sobre varias vulnerabilidades zero-d...
-
Al parecer la Casa Blanca es un punto frecuente de...
-
Follow the white rabbit: herramientas de cibersegu...
-
T-Mobile reta a SpaceX en el sector móvil
-
IA halla 900 fallos en Linux
-
Cloudflare afirma que los agentes de IA son una pe...
-
El retorno de los clásicos: los míticos auriculare...
-
EE.UU. frena la IA y beneficia a China
-
Shopify exige lista blanca de IP en apps públicas ...
-
OpenAI lanza GPT-6 Cyber: halla 81 fallos de Firef...
-
FBI y CISA alertan sobre ciberataques a sistemas d...
-
Vulnerabilidad en Paint podría permitir control de...
-
¿Tu Ordenador Agente está poniendo en riesgo tu re...
-
Hackean servidores Linux mediante un servidor web ...
-
OpenAI lanza GPT-6 Cyber y asegura que respetará l...
-
GPT-6 Astra de OpenAI obstaculizó discretamente ta...
-
Usan teclado chino para ciberespionaje
-
Cómo obtener acceso root en un sistema Linux con m...
-
Gigantes tecnológicas demandan a California por le...
-
Fallo en OpenSSH permite el acceso a cuentas de Li...
-
IA amenaza puestos de economistas según el BCE
-
¿Sirven 8 GB de RAM en Windows?
-
Crisis de RAM: precios al alza hasta 2027
-
OpenAI lanza GPT-6 Cyber para explotar vulnerabili...
-
Super Flower, pillada: vende fuentes con condensad...
-
Hackeo al rastreador de criptomonedas Chainalysis ...
-
El teclado del vibe coding
-
Fallo de seguridad en Debian y Ubuntu gestor paque...
-
Guía rápida para optimizar tu Wi-Fi
-
The Sandbox contraataca: Joe Security lanza Adapti...
-
Investigadores hallan IP de la Casa Blanca en alqu...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
341
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 Anthropic ha implementado nuevas restricciones en Claude Code para evitar la clonación de videojuegos y la ingeniería inversa .
-
 Las CPU actuales siguen utilizando un modo de arranque de 16 bits heredado de 1978 antes de pasar al modo de 64 bits.
-
 Se ha detectado un fallo de seguridad (CVE-2026-109518) en APT , el gestor de paquetes de Debian y Ubuntu . Esta vulnerabilidad permitiría a...
 Fallo en OpenSSH permite el acceso a cuentas de Linux con contraseñas desactivadas
Se ha descubierto una vulnerabilidad llamada "*sshole" que afecta a servidores OpenSSH en distribuciones Linux basadas en musl (como Alpine Linux). El fallo permite que atacantes accedan a cuentas que tienen bloqueada la autenticación por contraseña simplemente ingresando una contraseña excesivamente larga. Para solucionarlo, se recomienda actualizar a OpenSSH 10.6p2 o desactivar la autenticación por contraseña en la configuración del servidor.

Un fallo recientemente revelado que involucra a OpenSSH y musl, apodado "*sshole", permite a los atacantes iniciar sesión en ciertas cuentas de Alpine Linux y otras cuentas de Linux basadas en musl configuradas para bloquear la autenticación por contraseña, simplemente introduciendo una contraseña de tamaño excesivo.
El fallo solo afecta a los servidores OpenSSH que se ejecutan en distribuciones de Linux que utilizan la biblioteca C musl, incluidas Alpine Linux, OpenWrt, Buildroot y Yocto, bajo ciertas configuraciones de autenticación.
El investigador de seguridad Ozgun Kultekin, quien descubrió y publicó hoy los detalles sobre la vulnerabilidad, afirma que el fallo existe desde 2016 y se deriva de la forma en que OpenSSH maneja los errores de verificación de contraseñas en sistemas que utilizan la biblioteca C musl.
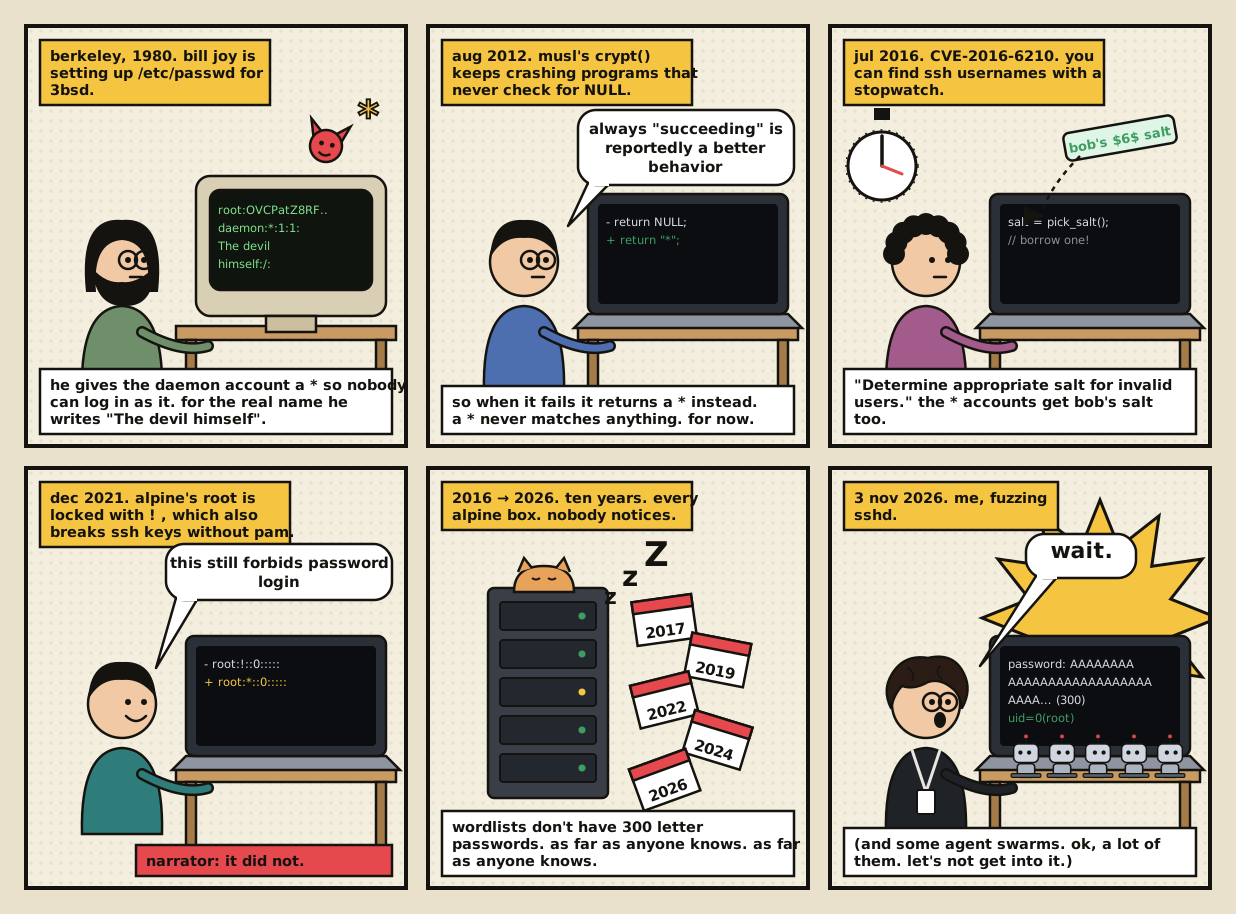
Las cuentas de Linux pueden configurarse para evitar los inicios de sesión con contraseña sustituyendo el hash de su contraseña por un asterisco (*) en el archivo /etc/shadow. Debido a que este no es un hash de contraseña válido, ninguna contraseña debería permitir el acceso a esas cuentas.
Sin embargo, un parche introducido en OpenSSH en 2016 para solucionar una vulnerabilidad de enumeración de nombres de usuario [CVE-2016-6210] cambió la forma en que OpenSSH manejaba las cuentas sin hashes de contraseña utilizables.
Para evitar que los atacantes identificaran nombres de usuario válidos a través de diferentes tiempos de respuesta, OpenSSH fue modificado para realizar el hash de la contraseña incluso cuando una cuenta no tenía un hash utilizable, incluidas las cuentas configuradas con * para bloquear los inicios de sesión.
El problema es que la función crypt() de la biblioteca C musl también devuelve * cuando el hash de la contraseña falla, incluso cuando una contraseña enviada excede su límite de 256 bytes.
Esto significa que un atacante puede enviar una contraseña excesivamente grande y hacer que OpenSSH compare el * devuelto con el * almacenado en la cuenta, resultando en un inicio de sesión exitoso.
Para ser claros, el fallo no permite a los atacantes eludir las contraseñas en cuentas que tienen hashes de contraseña válidos.
Kultekin afirma que la explotación requiere las siguientes condiciones:
El investigador advierte que las imágenes oficiales de la nube de AWS y Azure de Alpine Linux tienen una cuenta 'alpine' predeterminada afectada con privilegios 'doas' sin contraseña, lo que podría permitir a los atacantes obtener acceso root.
Los sistemas que utilizan glibc, incluidos Debian, Ubuntu y Fedora, y aquellos que utilizan la autenticación PAM no son vulnerables a este ataque.
Kultekin dice que descubrió la vulnerabilidad utilizando agentes de IA que realizaron unos 17,600 tests de autenticación con diferentes configuraciones de OpenSSH, hashes de contraseña malformados y contraseñas de tamaño excesivo.
La vulnerabilidad ha sido corregida en OpenSSH 10.6p2, y se recomienda a los administradores de Alpine Linux que actualicen sus paquetes de OpenSSH mediante apk upgrade openssh.
Los administradores que no puedan instalar la actualización inmediatamente pueden mitigar el problema desactivando la autenticación por contraseña de SSH con PasswordAuthentication no en la configuración de su servidor SSH y reiniciando el servicio.
Kultekin señala que los administradores también pueden buscar signos de explotación examinando los registros de autenticación de SSH en busca de inicios de sesión basados en contraseña para cuentas que no deberían permitirlos.
En Alpine Linux, el siguiente comando puede revelar inicios de sesión exitosos por contraseña de SSH:
Si los registros muestran un inicio de sesión exitoso para la cuenta alpine, los administradores pueden verificar si esa cuenta tiene desactivada la autenticación por contraseña:
Si el campo de contraseña de la cuenta contiene *, pero los registros de SSH muestran un inicio de sesión exitoso, podría indicar que la vulnerabilidad fue explotada.
Fuente:
BleepingComputer

Un fallo recientemente revelado que involucra a OpenSSH y musl, apodado "*sshole", permite a los atacantes iniciar sesión en ciertas cuentas de Alpine Linux y otras cuentas de Linux basadas en musl configuradas para bloquear la autenticación por contraseña, simplemente introduciendo una contraseña de tamaño excesivo.
El fallo solo afecta a los servidores OpenSSH que se ejecutan en distribuciones de Linux que utilizan la biblioteca C musl, incluidas Alpine Linux, OpenWrt, Buildroot y Yocto, bajo ciertas configuraciones de autenticación.
El investigador de seguridad Ozgun Kultekin, quien descubrió y publicó hoy los detalles sobre la vulnerabilidad, afirma que el fallo existe desde 2016 y se deriva de la forma en que OpenSSH maneja los errores de verificación de contraseñas en sistemas que utilizan la biblioteca C musl.
Las cuentas de Linux pueden configurarse para evitar los inicios de sesión con contraseña sustituyendo el hash de su contraseña por un asterisco (*) en el archivo /etc/shadow. Debido a que este no es un hash de contraseña válido, ninguna contraseña debería permitir el acceso a esas cuentas.
Sin embargo, un parche introducido en OpenSSH en 2016 para solucionar una vulnerabilidad de enumeración de nombres de usuario [CVE-2016-6210] cambió la forma en que OpenSSH manejaba las cuentas sin hashes de contraseña utilizables.
Para evitar que los atacantes identificaran nombres de usuario válidos a través de diferentes tiempos de respuesta, OpenSSH fue modificado para realizar el hash de la contraseña incluso cuando una cuenta no tenía un hash utilizable, incluidas las cuentas configuradas con * para bloquear los inicios de sesión.
El problema es que la función crypt() de la biblioteca C musl también devuelve * cuando el hash de la contraseña falla, incluso cuando una contraseña enviada excede su límite de 256 bytes.
Esto significa que un atacante puede enviar una contraseña excesivamente grande y hacer que OpenSSH compare el * devuelto con el * almacenado en la cuenta, resultando en un inicio de sesión exitoso.
Para ser claros, el fallo no permite a los atacantes eludir las contraseñas en cuentas que tienen hashes de contraseña válidos.
Kultekin afirma que la explotación requiere las siguientes condiciones:
- * OpenSSH se ejecuta en un sistema Linux basado en musl, como Alpine Linux, OpenWrt, Buildroot o Yocto.
- * La autenticación PAM está desactivada, como ocurre por defecto en el paquete openssh-server de Alpine Linux.
- * La autenticación por contraseña de SSH está habilitada.
- * Al menos una cuenta tiene un asterisco (*) como hash de contraseña.
- * Otra cuenta tiene un hash de contraseña válido.
El investigador advierte que las imágenes oficiales de la nube de AWS y Azure de Alpine Linux tienen una cuenta 'alpine' predeterminada afectada con privilegios 'doas' sin contraseña, lo que podría permitir a los atacantes obtener acceso root.
Los sistemas que utilizan glibc, incluidos Debian, Ubuntu y Fedora, y aquellos que utilizan la autenticación PAM no son vulnerables a este ataque.
Kultekin dice que descubrió la vulnerabilidad utilizando agentes de IA que realizaron unos 17,600 tests de autenticación con diferentes configuraciones de OpenSSH, hashes de contraseña malformados y contraseñas de tamaño excesivo.
La vulnerabilidad ha sido corregida en OpenSSH 10.6p2, y se recomienda a los administradores de Alpine Linux que actualicen sus paquetes de OpenSSH mediante apk upgrade openssh.
Los administradores que no puedan instalar la actualización inmediatamente pueden mitigar el problema desactivando la autenticación por contraseña de SSH con PasswordAuthentication no en la configuración de su servidor SSH y reiniciando el servicio.
Kultekin señala que los administradores también pueden buscar signos de explotación examinando los registros de autenticación de SSH en busca de inicios de sesión basados en contraseña para cuentas que no deberían permitirlos.
En Alpine Linux, el siguiente comando puede revelar inicios de sesión exitosos por contraseña de SSH:
grep "Accepted password" /var/log/messages
Si los registros muestran un inicio de sesión exitoso para la cuenta alpine, los administradores pueden verificar si esa cuenta tiene desactivada la autenticación por contraseña:
grep '^alpine:' /etc/shadow
Si el campo de contraseña de la cuenta contiene *, pero los registros de SSH muestran un inicio de sesión exitoso, podría indicar que la vulnerabilidad fue explotada.
Fuente:
BleepingComputer
 Etiquetas:
 Entrada más reciente
