Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8951
)
-
▼
noviembre
(Total:
117
)
-
 Google: Ataques de LLMjacking generan cargos de 1 ...
-
Binance revela que un falso proceso de selección t...
-
Expertos en IA advierten que los agentes soberanos...
-
Alerta por riesgos en MagisTV, FlujoTV y XuperTV
-
La comunidad desbloquea Resizable BAR en Intel Has...
-
ARES AI automatiza 66 módulos de ataque para segur...
-
Windows 11 2026 ya disponible para Windows 10
-
Bill Gates: la sustitución humana es inevitable
-
Barracuda alerta sobre fallos críticos que permite...
-
Google lleva la IA al espacio
-
Hackean software de navegación Linux de Renault de...
-
Filtración de datos en la Universidad de Harvard c...
-
Apple lanza su primer robot
-
Musk critica a Altman por cuestionar la RAM doméstica
-
Linux 7.4 alcanza récord histórico de cambios: 42 ...
-
Coste de RAM frena migración a Windows 11
-
Alerta en Reino Unido: el ransomware impulsado por...
-
Retornan ciberataques a congeladores europeos
-
Google desmantela botnet XCPE de 1,3 millones de d...
-
Usan fallo de Adobe Commerce para controlar servid...
-
Google lanza XREAL AURA con Gemini y apps
-
Google revela Gemini 4 Carbon, superando ligeramen...
-
Ciberataque con ransomware golpea escuelas del Rei...
-
Microsoft: el 78% de vulnerabilidades explotadas p...
-
IA impulsa casi la mitad de los juegos de Steam
-
WhatsApp automatiza acciones desde el chat
-
Sam Altman critica la IA local
-
Grupos chinos emplean la IA ARTEX en ataques autom...
-
Musk prevé fin del ahorro pero Grok no puede
-
CrowdStrike y Deloitte España amplían alianza de s...
-
Atacan vulnerabilidad RCE de Linux; Ubuntu lanza c...
-
Rate Limit, Rate Connection y Limit Bandwidth en N...
-
Claude crea un robot forzaguardas con ESP32
-
Grave vulnerabilidad en herramienta de programació...
-
Anthropic activa monitoreo EDR en Claude Cowork pa...
-
OpenAI lanza ofensiva de seguridad para hallar vul...
-
Un monitor ASUS TUF salva la vida a un jugador tra...
-
Ordenadores superan a matemáticos con el teorema d...
-
iPhone 18e: más caro y renovado
-
Linux Mint 27: fecha y novedades
-
Anthropic limita Claude Code para evitar la piratería
-
Multan a abogados brasileños por manipular IA judi...
-
Microsoft patenta IA para alterar rostro y voz en ...
-
Ladrones roban variables de entorno de la herramie...
-
Mercado Bitcoin sufre ciberataque y detectan trans...
-
Desmantelan red de 1,3 millones de Android TV infe...
-
Raspberry ya no es barato por culpa de los precios...
-
ChatGPT mejora su app de escritorio imitando a Claude
-
Windows 11 optimiza rendimiento con Intel APX
-
Rusia y Ucrania denuncian ataques a sus aplicacion...
-
Malware VOLTA roba sesiones de Gmail y Discord y u...
-
Corea del Sur se hace de oro con la IA: el 49% de ...
-
Google desmantela botnet de malware XCPE en millon...
-
AMD RDNA 5+ y Zen 7 para 2029
-
La GeForce RTX 5080 24 GB se anunciaría en el CES ...
-
Usan fallos de Synology NAS para desplegar ransomw...
-
Todo sobre AMD Zen 6
-
Roban 23TB de datos a organismo ruso, incluyendo b...
-
Más de 1.000 servidores de GitLab expuestos a ataq...
-
Ciberataque afecta los sistemas de refrigeración d...
-
El botón del router de Starlink que casi nadie uti...
-
Guía del modo desarrollador en Android
-
IA salva lavadora Samsung abandonada
-
Sabotean neveras de supermercado sueco y suben la ...
-
Publicado POC de vulnerabilidad de escalada de pri...
-
Fallo crítico en ChatGPT permitía secuestrar cuent...
-
Atacan 61 repositorios de GitHub para robar secret...
-
Vulnerabilidad RCE en TightVNC permite ejecutar có...
-
Vacían carteras de BTCPay; piden apagado inmediato
-
IA crea malware para filtrar datos valiosos
-
Hackean WS Audiology y afectan servicios de Widex ...
-
Synology alerta sobre ataques del ransomware C3RB3...
-
Reddit obligará a iniciar sesión para bloquear bot...
-
Agentes de IA ARTEX para automatizar ataques de Ac...
-
Buscan explotar vulnerabilidad crítica de BeyondTrust
-
Rufus corrige error de NTFS en millones de PCs
-
FBI: Norcoreanos robaron más de 6.000 millones a B...
-
Roban 30GB de datos de Parle Agro
-
Modifican una RTX 2080 Ti con 22 GB de RAM y aumen...
-
Android permite tiendas alternativas
-
El FBI vincula el robo de 6.300 millones de dólare...
-
FromSoftware: 40 años revolucionando los videojuegos
-
Android Auto sumará YouTube y navegadores
-
ASUS no quiso reemplazar un portátil ROG Strix SCA...
-
WhatsApp añadirá fotos de portada
-
Bolt enciende su primera GPU Zeus: sigue prometien...
-
Microsoft no recuperará función clásica de Windows...
-
La IA se come otro componente necesario para PC, c...
-
GTA VI podría dificultar los speedruns
-
Microsoft alerta sobre OneDrive pero pide calma
-
La gran Hewlett-Packard: una guía de 1.200 páginas...
-
Chrome rellena formularios con datos de Gmail
-
Microsoft elimina Copilot de los televisores
-
Un vídeo de 22 minutos con el proceso de ensamblad...
-
Sam Altman: la RAM es innecesaria
-
¿Cómo mide el consumo un enchufe inteligente?
-
Francia planea impuesto al internet
-
Google pondrá anuncios en su IA
-
Alpine Linux reconstruye GitLab tras intento de at...
-
Enjambres de agentes de IA en Minecraft para crear...
-
Google Maps muestra el otoño en Android Auto
-
Claude impide clonar juegos e ingeniería inversa
-
Windows 11 optimiza el consumo de batería en reposo
-
Superordenador de 60 millones de dólares en eBay
-
Hacktober: oleada de ciberataques a PHP, Node.js, ...
-
Chrome buscará pedidos y reservas en tu correo
-
Copilot automatizará la gestión de datos en Excel
-
Litebox: el nuevo proyecto de Microsoft para apps ...
-
HackerTube, el YouTube para geeks que selecciona v...
-
Chrome: 319 extensiones maliciosas afectan a millo...
-
Mi Wi-Fi funciona pero algunas webs no cargan: mot...
-
Android Auto: cambios y gran rediseño
-
Por qué mi VPN funciona si me conecto por Wi-Fi pe...
-
Intel Nova Lake-S podría recuperar el liderazgo en...
-
Estudiantes fantasma usan IA para estafar 200 mill...
-
Blade Runner 2099, The Greatest y Madden destacan ...
-
La gran coalición de empresas preocupadas por la c...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
117
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Miembro de la banda de ransomware Conti condenado a 4 años de prisión
 Etiquetas:
Identificado al líder del grupo de ransomware Conti: el ruso Vitalii Kovalev
Muy pocos le ponían cara. Ni siquiera nombre, más allá de los seudónimos Stern o Ben. Una reciente operación policial internacional ha dejado al descubierto a Vitalii Nikolaevich Kovalev, de 36 años, el cabecilla de Conti, una de las mayores redes de cibercriminales del mundo. De los ordenadores de Kovalev ha salido Trickbot, unos de los ransomware más frecuentes en España y que, según se sospecha, puede haber afectado al 4% de todas las empresas del mundo. La policía de EE UU y de Alemania creen que Kovalev vive en Moscú, donde tiene registradas varias empresas a su nombre, y que posee un monedero de criptomonedas por valor de 1.000 millones de dólares.

Los grupos de ransomware más activos

Anatomía del ataque de ransomware Conti al gobierno de Costa Rica
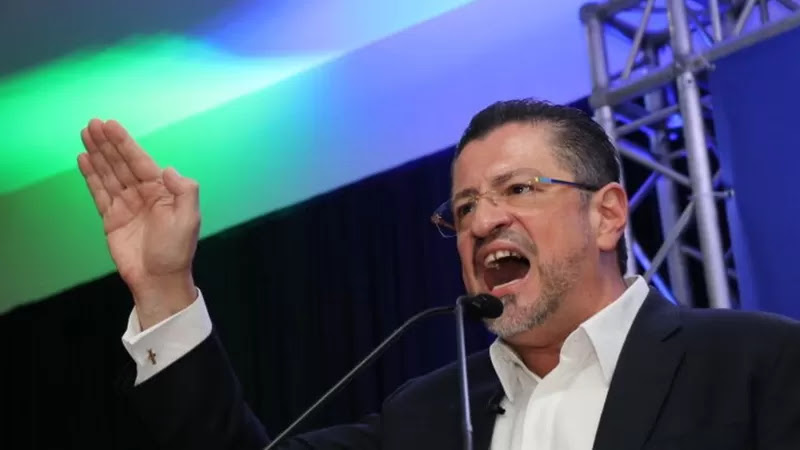
El 8 de mayo de 2022, el nuevo presidente de Costa Rica, Rodrigo Chaves Robles, decretó estado de emergencia nacional por ciberataques, calificándolos como un acto de terrorismo. Días después, en conferencia de prensa, afirmó que el país estaba en estado de guerra, y que había indicios de que desde dentro de Costa Rica ayudaban al grupo de ransomware Conti, a quienes llamó "traidores" y "filibusteros".

Sistema de salud nacional de Costa Rica víctima del ransomware Hive
La Caja Costarricence de Seguro Social (CCSS), organismo que se ocupa de la seguridad social en Costa Rica, fue víctima de un ataque de ransomware del grupo ruso Hive
"Estamos en guerra y eso no es una exageración" afirma el presidente de Costa Rica después del ataque de ransomware de Conti
El grupo ruso Conti que infiltró algunos sistemas de cómputo del gobierno de Costa Rica potenció su amenaza, asegurando que su objetivo ahora es derrocar al gobierno. Pidieron US$10 millones en abril a cambio de cesar el ataque y devolver la información robada. El gobierno de Costa Rica se negó a pagar. Ahora les exigen 20 millones y siguen las amenazas.
Costa Rica sufre ciberataques que paralizan aduanas y sitios web para pago de impuestos
Costa Rica informó que desde el 18 de abril sistemas aduaneros y de pago de impuestos han sido afectados por un ciberataque obra del ransomware pro Ruso Conti.

Organismos gubernamentales de Perú víctimas del ransomware Conti
Después del ataque a organismos de Costa Rica, el grupo de ransomware Conti sumó a su lista de víctimas a un organismo gubernamental de Perú. Los atacantes aseguran haber robado información sensible de sus sistemas sin haber cifrado datos.

El sueldo medio de un operador del ransomware Conti es de 1.800 dólares al mes
Según la empresa de ciberseguridad Secureworks, que ha analizado todos los chats del grupo que se han filtrado, de media un miembro de Conti cobra 1.800 dólares al mes. Al cambio actual estamos hablando de unos 1.640€.
Miembro pro Ucraniano filtra chats internos, documentación, etc del grupo ruso ransomware Conti
Los registros de chat (jabber) pertenecientes al grupo de ransomware Conti se filtró en línea gracias a una aparente fuente interna, que afirma haberse opuesto al apoyo del grupo a la invasión rusa de Ucrania. Un miembro molesto, de la operación de ransomware Conti filtró más de 60,000 mensajes privados después de que el grupo se posicionara abiertamente del lado de Rusia por la invasión de Ucrania.

Antivirus Windows Defender permite ver las carpetas excluidas para su análisis
El antivirus de Microsoft, Windows Defender emplea una lista de exclusiones que no está protegida y puede ser aprovechada para saber donde esconder “malware” sin que sea detectado. La vulnerabilidad afecta Windows 10 y Windows Server 2019, pero no Windows 11. Por ejemplo el ramsonware Conti se aloja en una ubicación excluida en Microsoft Defender, así que el antivirus fue incapaz de detectarlo. Cuando se movió a otra ubicación que no estaba excluida, Microsoft Defender lo detecta inmediatamente.

Principales características del Ransomware Conti
Analizadas las principales características del ransomware Conti a partir del análisis de una muestra de mayo de 2021 e información pública sobre la metodología utilizada por sus afiliados.

Un ataque del ransomware Conti obliga a detener la producción de la cerveza Estrella Damm
Un mes después del ataque informático del ransomware Pysa a la Universidad Autónoma de Barcelona, y del reciente ataque ransomware Hive a la multinacional MediaMarkt. de este jueves hay una nueva víctima: la cervecera Damm víctima del ransomware Conti. El fabricante de cerveza tiene todos los centros de trabajo parados y los pedidos se están sirviendo gracias al stock, pero ya avisan de que si los problemas se alargan la principal fábrica, en El Prat de Llobregat, puede quedarse sin stock en cuestión de días.

Empresa dedicada a los backups, paga 2.6 millones de dólares de rescate al ransomware Conti
Una empresa que se dedica a los backups (copias de seguridad) llamada Exagrid, es víctima del ransomware Conti y pierde 800GB datos filtrados y deciden pagar 2.6 millones de dólares a los atacantes para recuperar los datos cifrados y que no se filtren. La misma banda (Conti) ha atacado satisfactoriamente la Universidad de Córdoba (España)

El servicio nacional de salud de Irlanda afectado por un ataque del ransomware Conti
El servicio nacional de salud de Irlanda, Health Service Executive, ha cerrado hoy, de forma temporal, sus sistemas informáticos después de ser víctima de un ataque de ransomware. En medio de la campaña de vacunación contra el COVID-19, la organización reconoce que el ataque no ha afectado a su capacidad para brindar atención médica urgente, pero que puede que haya algunos retrasos y/o cancelaciones en citas y servicios rutinarios. No es la primera vez que un Hospital es afectado por un ataque de ransomware, aunque algunos grupos de ransomware decidieron no atacarlos durante la pandemia, no todos lo han hecho igual.

Ataque del ransomware Conti a la empresa Advantech exige 14 millones rescate
Según los informes, el mayor fabricante mundial de computadoras industriales, Advantech de Taiwán, se ha visto afectado por un ataque de ransomware, y los ciberdelincuentes exigen un rescate por un valor aproximado de 14 millones de dólares estadounidenses por una clave de descifrado y para evitar la filtración pública de datos robados.

