Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7450
)
-
▼
septiembre
(Total:
708
)
-
 Mejora tu productividad con el menú avanzado de Wi...
-
PC de 14.000$ con un 9800X3D y RTX 5080) es totalm...
-
Malware en herramientas de desarrollo convierte pr...
-
Condenan a 24 meses de prisión a integrante del ra...
-
Alguien entró en la tienda online de ASUS para lle...
-
Aprovechan un fallo crítico de Roundcube para lanz...
-
App falsa de streaming convierte Androids en dispo...
-
Llegan los Snapdragon 8 Elite Gen 6
-
Vulnerabilidad en GitLab permite insertar código e...
-
MikroTrick Chain permite a los atacantes controlar...
-
Chinos usan diversas tecnologías para robar datos ...
-
Googlebook OS: el nuevo sistema híbrido de Google
-
Grok 4.7 supera a GPT-5.6
-
Cómo reducir los puntos ciegos del Shadow IT con W...
-
Nuevo backdoor TASK#STOMP usa PowerShell para roba...
-
Fallos en ZTE SmartLife permiten secuestrar cuenta...
-
Explotan vulnerabilidad 0-day en servidor de gesti...
-
Microsoft desmantela EvilTokens, el servicio de ph...
-
Norcoreanos infectan 30.000 PC con falsas entrevis...
-
Fallos críticos de IBM FTM permiten ejecutar códig...
-
Fallo crítico de ManageEngine permite acceso SYSTE...
-
Fallos críticos de SolarWinds permiten ejecución r...
-
Malware de WordPress usa plugin oculto y C2 de blo...
-
F5 soluciona vulnerabilidad zero-day en BIG-IP APM...
-
Demandan a gigantes de IA por pactar freno tecnoló...
-
Claude Opus 5.5: más seguro y económico
-
OpenAI lanza GPT-6 Sol y Luna
-
Router ASUS ROG Rapture GT-BN98 con Wi-Fi 8 y puer...
-
Policía británica detiene a dos sospechosos de Evi...
-
Putin vota usando Windows 10
-
Fallo en AWS Lambda permite saltar permisos IAM y ...
-
Fallo crítico en Next.js permite RCE mediante arch...
-
Nueva vulnerabilidad de cPanel permite acceder a c...
-
IA autónoma hackea tiendas por 25$ y roba 600.000 ...
-
Z.ai se disculpa por usar tu código y libera ZCode...
-
Grave vulnerabilidad en ImageResponse de Next.js p...
-
ShinyHunters afirma haber hackeado al FBI y robado...
-
CAIRN: nueva herramienta para rastrear malware de ...
-
Famosos suecos promueven la mala educación para co...
-
Ciberataque expone datos de 3,2 millones de usuari...
-
Vulnerabilidad en Linux KVM/arm64 permite escapar ...
-
Vulnerabilidad crítica de WordPress permite ejecut...
-
Fallo en Microsoft SharePoint permite ejecutar cód...
-
Claude Opus 5.5: más potente, rápido y barato
-
Chrome 154 corrige 108 vulnerabilidades, incluidas...
-
Windows 11 añade opción instalación Cloud Rebuild
-
NTDS.dit para extraer hashes de Active Directory y...
-
Bombas de contexto engañan a agentes de IA Qwen pa...
-
RTX 60 podrían doblar memoria de RTX 50
-
Roban 18.566 registros gubernamentales y claves me...
-
Fallo de COM en Windows permite obtener privilegio...
-
Ubuntu 26.10 revoluciona su gestión de memoria
-
Aikido Security lanza Altar-1, IA de pesos abierto...
-
Segundo año de DORA: ¿es capaz su SOC de detectar ...
-
Fallo en Red Hat OpenShift permite saltar chequeos...
-
Vulnerabilidad de Veeam Agent explotado para obten...
-
Amazon bloquea a la IA de Meta
-
MediaTek Dimensity CX C10 Max: el SoC de 8 Cores p...
-
ShinyHunters admite hackeo al FBI: 'NO tiene motiv...
-
Plan IA360: el impulso a la IA en España
-
Muse de Meta supera a Gemini y ChatGPT en descargas
-
Vidar Malware cambia su ofuscación en cada versión...
-
Router D-Link con fallo crítico exploitable remota...
-
RTX 20: 8 años de vanguardia
-
CISA insta a agencias federales a corregir vulnera...
-
Novedades del Meta Connect
-
Vulnerabilidad en Muse AI de Meta permite secuestr...
-
Ubuntu 26.10 optimiza la gestión de memoria
-
Sánchez lanza el plan IA360 y critica a las tecnol...
-
El nuevo jefe de hardware de Apple opina que usar ...
-
Un ajuste oculto de Meta Muse podría permitir que ...
-
Rockstar limitará los mods en GTA VI
-
MSI utiliza pegamento para prevenir que los conect...
-
Explotan vulnerabilidades en Zyxel y Veeam para ob...
-
AWS aísla claves IAM filtradas en GitHub en 10 seg...
-
Claude Code borró a un programador 48.000 archivos...
-
Cookies de ChatGPT rastrean usuarios en webs de te...
-
Alerta por falso GPT-6 Astra
-
Una GeForce RTX 5080 pasa a mejor vida tras usar e...
-
Ransomware PAYLOAD secuestra GPO de Active Directo...
-
iPhone 18 Pro: iFixit revela mejoras
-
Gana hasta 15.000 euros alquilando tu rostro a la IA
-
Analista de Google se infiltra en banda de TeamPCP
-
Claude Opus 5 ayuda a convertir fallo de imágenes ...
-
RansomHouse lanza un ataque contra el sistema de d...
-
Usan blockchain para robar claves bancarias y códi...
-
Microsoft Entra ID bloqueará inicios de sesión por...
-
ClickFix despliega el RAT ChainScript utilizando P...
-
Ocultan minero XMRig en Registro de Windows y arch...
-
Fallos en OpenAI Codex Sandbox permiten ejecutar c...
-
CVE-2026-41940 de cPanel para desplegar malware Mirai
-
MSNightmare lanza BigDiskBuster, vulnerabilidad Do...
-
Exim Mail Server 4.100.1 corrige 4 fallos de segur...
-
Acer advierte: «Los PC seguirán subiendo de precio...
-
HEIF Heist: de una imagen a OpenAI
-
Irlanda multa a Google con 403 millones de euros p...
-
Reverse Upscaling convierte un juego actual en clá...
-
GPT-6 Astra resuelve mensaje alemán de hace 108 años
-
AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
-
▼
septiembre
(Total:
708
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Usan blockchain para robar claves bancarias y códigos 2FA
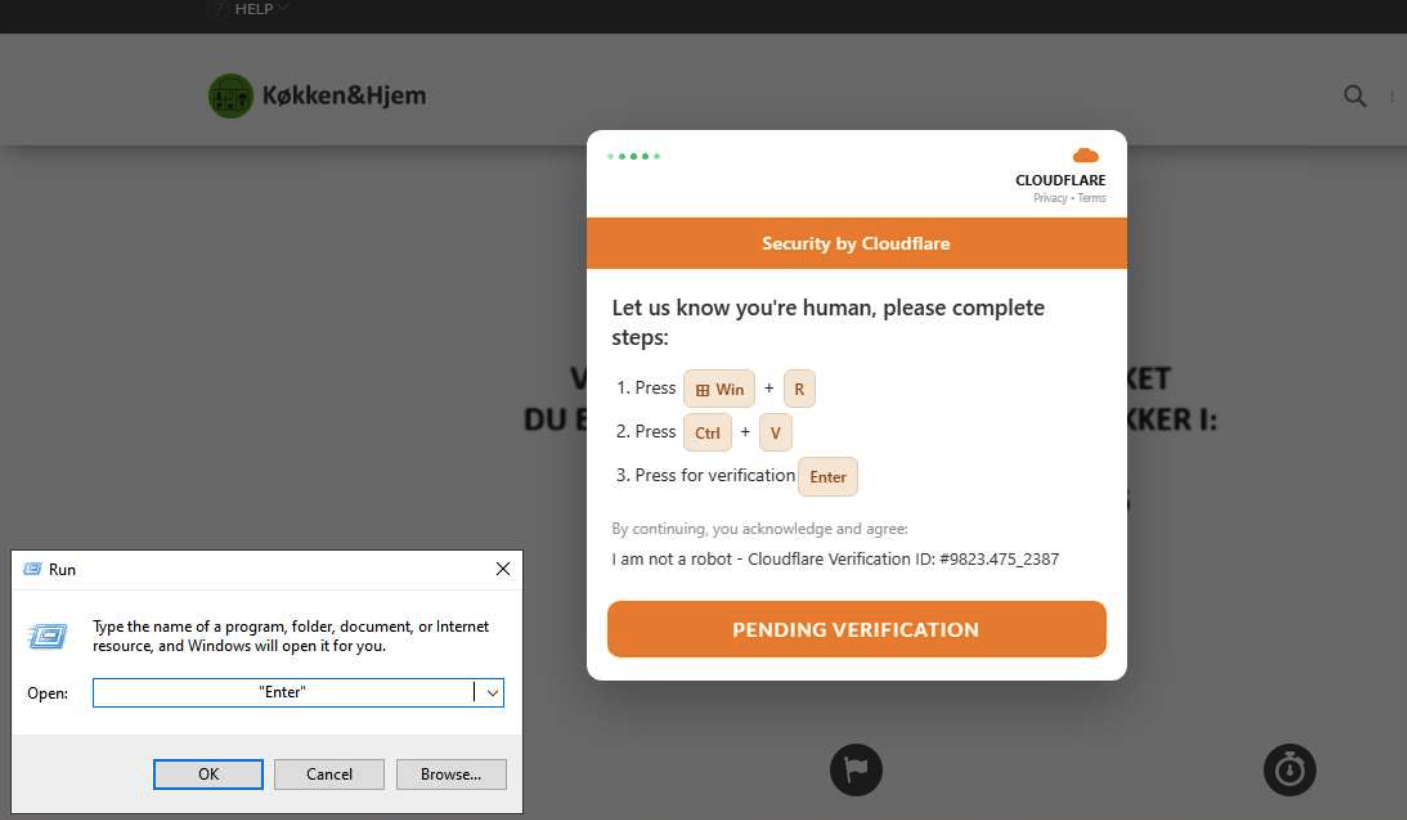
Una nueva campaña de malware, activa desde al menos noviembre de 2025, utiliza tecnología blockchain para ocultar sus servidores de control. El ataque engaña a los usuarios de sitios web empresariales comprometidos mediante un falso aviso de verificación humana para ejecutar comandos maliciosos en PowerShell, con el objetivo de robar credenciales bancarias y códigos de autenticación de dos factores (2FA).
Microsoft Entra ID bloqueará inicios de sesión por SMS en febrero de 2027
Microsoft retirará el inicio de sesión mediante SMS como primer factor para los inquilinos de Microsoft Entra ID a nivel mundial. Las organizaciones deberán migrar a los usuarios afectados antes del 1 de febrero de 2027. Esta medida de seguridad impedirá que los empleados utilicen un número de teléfono registrado y un código SMS como método de acceso principal, lo que podría afectar el funcionamiento de Microsoft 365 y otros servicios protegidos por Entra si los administradores no realizan el cambio.

 Etiquetas:
autenticación
,
ciberseguridad
,
identidad
,
microsoft
,
seguridad
,
software
|
0
comentarios
ClickFix despliega el RAT ChainScript utilizando Polygon para rotar su infraestructura de C2
Ciberdelincuentes están utilizando engaños tipo ClickFix para distribuir ChainScript, un troyano de acceso remoto que usa contratos inteligentes de Polygon para evadir detecciones. Estos ataques se disfrazan de software legítimo como Spotify o Zoom y permiten el control total del sistema y el robo de criptomonedas. Además, se han detectado campañas similares en Reddit y mediante anuncios falsos que afectan tanto a Windows como a macOS.

Ocultan minero XMRig en Registro de Windows y archivos PNG y WAV para evitar detección
Están utilizando una cadena de malware estructurada en capas para ejecutar el minero de criptomonedas XMRig en Windows, evitando la detección al ocultar sus componentes clave. Para evadir los controles rutinarios, el código se esconde en el Registro de Windows, en una imagen PNG y en archivos que simulan ser audios WAV. El ataque se inicia mediante la ejecución de un script de PowerShell.

Fallos en OpenAI Codex Sandbox permiten ejecutar comandos en sistemas host
OpenAI Codex solucionó recientemente dos vulnerabilidades de seguridad críticas, denominadas Overpatch y Heapjack, que permitían que repositorios maliciosos ejecutaran comandos en el sistema local de un desarrollador. El fallo más grave, Heapjack, ocurría cuando un desarrollador accedía a un repositorio controlado por un atacante. Ambos problemas fueron reportados el 12 de agosto de 2026 y resueltos en menos de una semana.

 Entradas más recientes
