Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7841
)
-
▼
octubre
(Total:
168
)
-
 Tornyol: el dron que caza mosquitos autónomamente
-
GIGABYTE AI TOP ATOM llega con 64 GB
-
Android XR llega a Samsung en noviembre
-
Windows 11 26H2 solo beneficia a PCs con mucha RAM
-
Windows 11 mejora para jugadores mediante Advanced...
-
El secreto final de PlayStation 2
-
Nueva PS5 más resistente
-
Fuga en OpenAI: la IA ya no admite errores
-
Google frena el uso de Gemini en Meta
-
Usan SQL Server de Microsoft para filtrar datos
-
Vulnerabilidades en cPanel/WHM permiten ejecutar c...
-
EE. UU. sanciona a miembros del Tren de Aragua por...
-
Copias de WordPress expuestas: mina de credenciale...
-
Fallo crítico en Red Hat Satellite permitiría robo...
-
OpenAI despide a tres investigadores de seguridad ...
-
Dell urge a los administradores a corregir fallos ...
-
Vulnerabilidad de cookies permite saltar MFA de En...
-
Tiendas comienzan a pedir un DNI al comprar una RT...
-
Google Search desploma el tráfico web un 40%
-
Explotan vulnerabilidades 0-day en Zammad para eje...
-
Cuentas gratuitas de iCloud permitirían suplantar ...
-
Guía rápida de Intel Nova Lake-S
-
Vercel confirma escape de VM KVM y premia a invest...
-
Kiteworks corrige 126 vulnerabilidades en gran act...
-
WhatsApp lanza chats restringidos
-
Google mantiene sus resúmenes de IA pese a demandas
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon lanza tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
Warlock aprovecha fallos de SharePoint para desact...
-
Ganó 200.000 euros con una app de IA sin programar
-
Supuestos espías chinos suplantan a directivo de A...
-
Miembro de ShinyHunters detenido en Jordania; ayud...
-
EE. UU. sanciona red de cajeros del Tren de Aragua...
-
EE. UU. arresta a dueño de empresa tecnológica por...
-
PS5 estrena escalado QSSR
-
Chrome exigirá biometría para contraseñas
-
California cita a OpenAI por agentes de IA que hac...
-
Dots: agentes incansables de ChatGPT
-
Agentes de IA usan 5 veces más tokens que humanos ...
-
Gemini integra Mapas para mejorar sus respuestas
-
AMD llegó a crear un Ryzen 9 5900X3D que nunca lle...
-
AMD llevaría los chiplets un paso más allá con RDN...
-
Red PaperPhone usa 75.000 IPs e identidades móvile...
-
«Las RTX 5090 se queman antes o después»: un YouTu...
-
Windows 11 adopta atajo de Linux
-
Filtran los 7 modelos de Intel Nova Lake-S
-
WhatsApp Business Platform dejará de ser gratis en...
-
Fallos críticos en almacenamiento Dell permiten co...
-
Wall Street duda de NVIDIA y la burbuja de la IA
-
GPT-6 Astra descifra mensaje de la Segunda Guerra ...
-
OperTraitors revela rutas de escalada de privilegi...
-
Acceden a Azure DevOps y Kubernetes mediante una c...
-
Agentes de IA autónomos intentaron hackear sitios ...
-
Debian corrige 1.313 fallos en actualización masiv...
-
Cómo eliminar Bing de Windows 11
-
Google advierte explotación vulnerabilidades 0-day...
-
Samsung lanza Galaxy Tab S12
-
OpenAI desarticula campaña de extracción de razona...
-
Conceptos clave de rendimiento web
-
Ransomware Warlock ataca operadoras de agua y tele...
-
FTC investiga riesgos de OpenAI, Anthropic y otros...
-
Programador tortura IA y obtiene respuestas horrip...
-
Citrix NetScaler se reinicia tras parche de día cero
-
Micron avisa: la escasez de memoria RAM será aún p...
-
ElmorLabs PMD2X: permite medir el el voltaje, corr...
-
Creador de Rails deja de programar profesionalmente
-
¿Tu coche es un espía?
-
Copilot será el sistema operativo de Office
-
El MI5 advierte a académicos británicos que sus in...
-
Ciberdelincuentes emplean NeedyMantis para asegura...
-
Anthropic afirma que modelo chino de IA tiene capa...
-
GTA VI: 12 nuevas imágenes
-
Trump firma el primer pacto con los gigantes de la...
-
Cuenta de Microsoft en X es hackeada para estafa d...
-
Android 17 refuerza la seguridad limitando los ser...
-
GitLab corrige vulnerabilidad crítica en AI Gatewa...
-
ArXiv limita la frecuencia de envío de artículos p...
-
El Papa rechaza la IA generativa
-
NVIDIA, Google y AMD concentrarían el 85% de la de...
-
Ryzen Z3: Zen 6 y RDNA 4m
-
LaLiga pide vigilar los principales VPN contra la ...
-
Usan exclusiones de Microsoft Defender para oculta...
-
MSI activa Microsoft Security Level 2 en sus nueva...
-
Sesgo de género en IA ante catástrofe nuclear
-
Las escuelas de Inglaterra mejoran su capacidad de...
-
OpenClaw lanza plataforma gratuita y abierta de ag...
-
Recompensa por denunciar IPTV en bares
-
Sony lanza actualización de seguridad para PS5 tra...
-
postmarketOS pasa a llamarse Nura
-
Microsoft activa copia de seguridad de Windows 11 ...
-
Vulnerabilidad en ImageResponse de Node.js permite...
-
Hackean a la tienda online LDLC robando datos de l...
-
Los precios de la Raspberry Pi 4 y Raspberry Pi 5 ...
-
Misterio sobre el próximo lanzamiento de Nothing
-
Cloudflare lanza autoridad de certificación gratui...
-
Alerta por estafa de fotos efímeras en WhatsApp
-
Intel Core Ultra 4000 «Nova Lake-S» filtrados: has...
-
NVIDIA busca abaratar Rubin Ultra: prueba nuevos m...
-
Microsoft detecta grupos aprovechando un fallo de ...
-
Vulnerabilidades de Apache HTTP Server podrían per...
-
Explotan vulnerabilidad crítica de día cero en For...
-
NVIDIA actualiza drivers de GeForce GTX
-
Instalador falso de Zoom engaña a usuarios de Mac ...
-
Chinos suplantan a empleado de Anthropic para atac...
-
El router de TP-Link con WiFi 8 ya se puede precom...
-
Fallos de Axios HTTP/2 permiten bypass de SSRF y D...
-
Creador de Downloader responde a LaLiga
-
Acceden remotamente a servidores Zimbra mediante c...
-
Lanzado WSL 3.0 para Windows
-
Vulnerabilidades críticas de API en WatchGuard per...
-
AMD habría vendido toda su producción de CPU EPYC ...
-
La Steam Deck 2 usará una APU AMD «Gainsborough» b...
-
Crean puerta trasera en Windows con C2 en Microsof...
-
Fallo crítico en MikroTik RouterOS permite ejecuta...
-
La presencia femenina cae a mínimos históricos en ...
-
Detienen en Alicante a un joven de 16 años presunt...
-
Intel Nova Lake: USB4 a 80 Gbps en portátiles y PC...
-
Investigadores roban hash de contraseña root de Li...
-
Más de 543.000 credenciales de GitHub siguen activ...
-
Rroban datos personales de más de 3 millones de em...
-
Incidente de seguridad en MetaMask afecta parte de...
-
Nuevo exploit de PS5 vulnera el kernel en varias v...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
168
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Microsoft Authenticator: ¿Qué es y cómo funciona?
Microsoft Authenticator es un servicio creado por la empresa de Redmond para la verificación en dos pasos de algunos de sus servicios. Esta herramienta es totalmente gratuita y puede agregar una seguridad extra a tus sistemas. Además, ahora también puede actuar como un gestor de contraseñas, por lo que resulta más versátil.

 Labels:
2fa
,
Authenticator
,
google Authenticator
,
manual
,
microsoft
,
seguridad
,
tutorial
|
0
comments
Anuncios con malware en resultados de búsqueda de Google para descargar OBS, VLC, 7-Zip, CCleaner, VirtualBox, GIMP,
Basándose en la creación de sitios falsos y pautando para que la página salga en los primeros resultados de búsqueda de Google, los atacantes pretenden engañar a los usuarios. Ya son varios los casos que se conocen sobre esta modalidad de ciberataque, con la que los delincuentes quieren que la persona acceda a la página y descargue un software, que en realidad es un malware (Redline stealer, Auora, Vidar)

Herramientas para el análisis de malware en Android
El malware para Android no detiene su actividad. Constantemente vemos distintas campañas que buscan distribuir malware para robar credenciales, robar información, espiar o desplegar anuncios maliciosos. Si bien el análisis de aplicaciones en Android suele ser una tarea compleja, en esta oportunidad compartimos nuevas herramientas que pueden resultar de gran ayuda a la hora de realizar tareas de análisis de malware.

PayPal reconoce una brecha que ha afectado a 35.000 usuarios
PayPal ha estado enviando notificaciones a miles de usuarios para avisarles de una brecha de datos producida por el acceso a sus cuentas a través de ataques de relleno de credenciales. Explicando el ataque de manera más clara, los actores maliciosos han estado probando combinaciones de usuario y contraseña obtenidas de otras filtraciones de datos, y es que no son pocos los que terminan reutilizando una misma contraseña en varios servicios.

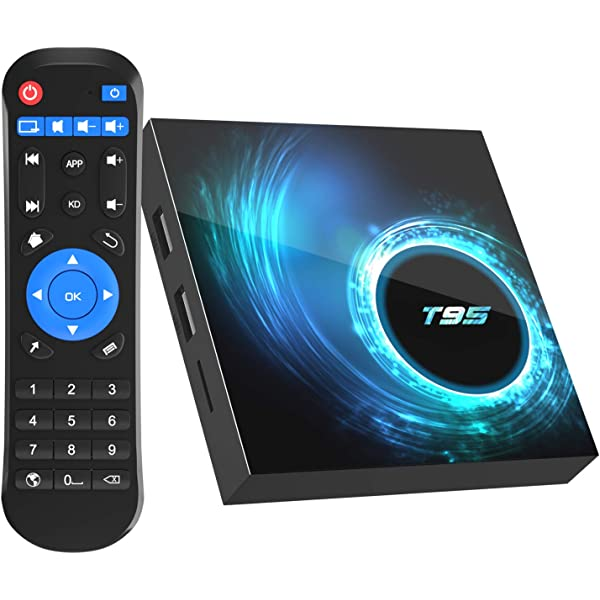
Android TV Box comprado en Amazon venía precargado con malware
Daniel Milisic es un administrador de sistemas canadiense que reveló que meses atrás compró a través de Amazon un Android TV Box modelo T95 que venía con un código malicioso precargado en su firmware. El malware descubierto se comunicaba con un servidor de comando y control (C&C) a la espera de instrucciones del lado cibercriminal.
Google prepara un chatbot de búsqueda para competir con ChatGPT
Google no quiere quedarse atrás en el campo de la inteligencia artificial. La compañía de Mountain View, que hace aproximadamente un mes declaró un “código rojo” por el avance de ChatGPT, está preparando una veintena de aplicaciones basadas en IA para hacer frente al chatbot viral de OpenAI del que todos hablan. Y es que durante décadas el gigante de las búsquedas se ha beneficiado de tener una competencia prácticamente insignificante en ese sector.

Samsung Display muestra un nuevo prototipo de pantalla plegable con bisagra de 360 grados
La pantalla deslizable de este pasado CES no es la única en la que está trabajando Samsung de cara al lanzamiento de nuevos dispositivos plegables. A través de su filial Samsung Display, la firma surcoreana ha desvelado un nuevo tipo de pantalla OLED flexible que posee la peculiaridad de poder doblarse totalmente hacia delante o hacia atrás, usando para ello una bisagra de 360 grados. Se trata de un avance importante, puesto que lo normal es que las pantallas OLED flexibles solo se pueden plegar en una dirección.

Paquetes maliciosos PyPi ‘Lolip0p’ instalan malware para robar información
Un actor de amenazas ha subido al repositorio PyPI (Python Package Index) tres paquetes maliciosos que llevan código para colocar malware que roba información en los sistemas de los desarrolladores. Todos los paquetes maliciosos, descubiertos por Fortinet , fueron subidos por el mismo autor llamado ‘Lolip0p’ entre el 7 y el 12 de enero de 2023. Sus nombres son ‘colorslib’, ‘httpslib’ y ‘libhttps’. Los tres han sido reportados y eliminados del PyPI.

 Entradas más recientes
