Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
8625
)
-
▼
octubre
(Total:
952
)
-
 Broadcom filtra unas fechas de lanzamiento falsas ...
-
El sudoku digital: un problema lógico de números y...
-
Equipos de Microsoft investigan problema de usuari...
-
El SoC Exynos 2700 de Samsung sorprende: casi un 2...
-
Intel optimiza sus fábricas con IA
-
DreamHost obliga a restablecer contraseñas debido ...
-
Microsoft despide a 60.000 empleados por la IA
-
AMD Zen 6c apunta a un gran salto frente a Zen 5: ...
-
Vender GPUs ya no es suficiente para NVIDIA: quier...
-
Causa probable de pantallas rotas en iPhone Duo
-
Bill Gates prevé 20 años de caos antes de la abund...
-
Zen 6 promete rendimiento espectacular
-
Microsoft lanza actualizaciones de seguridad para ...
-
PHP lanza actualizaciones de seguridad para Window...
-
Parches de emergencia ante la vulnerabilidad críti...
-
Linux 7.4: mejoras de sonido y controladores
-
Foro de software libre prohíbe IA y usuarios no an...
-
NVIDIA RTX Spark: IA local para todo
-
Cloudflare publica reglas de WAF por vulnerabilida...
-
Disponible OpenSSL 4.1.0 con DTLS 1.3 y mejoras de...
-
Ya disponible Kali Linux 2026.3 con 6 nuevas herra...
-
PS5 ejecutará juegos de Windows
-
Un usuario de Reddit pagó 800 dólares de más para ...
-
Fallos en Tailscale SSH podrían dar acceso root a ...
-
NVIDIA transformará nucleares en centros de IA
-
Hacker gana desafío de 2.000$ en Bitcoin por fallo...
-
Fallo en Microsoft Authenticator permite a apps de...
-
Vulnerabilidad HTTP2Shell afecta a .NET, FFmpeg, C...
-
Agentes de programación de IA vulnerados mediante ...
-
Agente de ataque autónomo en modo Skynet secuestra...
-
Hinton deja Google por los riesgos de la IA
-
iPhone Duo: pantallas rotas en horas
-
El binning de 100 CPU Ryzen 7 9800X3D da resultado...
-
Así están desapareciendo las RTX 5090: todas acaba...
-
Acusan a NVIDIA de fabricar la crisis de las GPU g...
-
Mensajes cifrados para las fuerzas nucleares, muy ...
-
Chrome analizará el portapapeles para detectar ame...
-
Las Big Tech lucran con la IA mientras el resto de...
-
Kimi K3.1 Pro es la IA más potente de China
-
Energy Efficient Ethernet: qué es el ajuste Green ...
-
Teams será un 20% más rápido
-
Microsoft Teams usará IA para detectar phishing en...
-
Duplica el rendimiento de tu NVIDIA RTX 20, 30 y 4...
-
ASUS lanza el primer ZenWiFi Wi-Fi 8
-
IA detecta salud y edad mediante selfies
-
RTX 5090 robada aparece a la venta en Brasil
-
Apple busca ocultar Face ID bajo pantalla en iPhon...
-
Microsoft retira 8 funciones de Copilot en Windows 11
-
Sony retira el Blu-ray y pone fin a los discos
-
Los problemas de los conectores 12V-2×6 benefician...
-
Nvidia anuncia el fin de la era del PC
-
Smart TVs de Samsung y Vizio siguen rastreando tra...
-
YMTC se prepara para fabricar memoria DRAM LPDDR5X...
-
OpenAI dejará de entrenar su IA con Internet en ti...
-
PS6 será más barato de fabricar que Project Helix
-
El agente IA Claude Mythos 5 de Anthropic intentó ...
-
BlackX: el bootkit UEFI que aprovecha la falla Bat...
-
Estafa con Ryzen 9: procesador antiguo por uno nuevo
-
Valve menciona HLX Half-Life 3
-
Vuelve el malware StealC como RAT de Stadia para r...
-
Chrome usa Gemini contra estafas
-
Arc Browser desaparecerá en diciembre
-
¿Router 5G o fibra en tu segunda vivienda?
-
Agentes de OpenAI evaden seguridad mediante 0-days...
-
Millones de dispositivos vulnerables a ataques RCE...
-
H2-X: el robot guardaespaldas capaz de levantar un...
-
HPE advierte fallos críticos en Aruba que podrían ...
-
Fallo crítico en Okta Access Gateway permite ejecu...
-
Vulnerabilidad de Signal podría dejar micrófono y ...
-
GitLab alerta sobre una nueva vulnerabilidad críti...
-
Hackeo a Quest Diagnostics: accedieron al sistema ...
-
SpaceX gana 561 millones de dólares
-
Anthropic lanza Claude Duet
-
Hackean PS5: GTA VI en PC más cerca
-
Bose adquiere Skullcandy para atraer jóvenes
-
SBI avisa a clientes afectados por ciberataque
-
Surge un tercer fallo de PHP2Shell que no recibirá...
-
iPhone Duo falla prueba de plegado
-
Un utilidad para añadir sonidos mecánicos a los te...
-
IA de Microsoft supera a médicos en casos complejos
-
CyberCartel usó Claude y Grok para atacar instituc...
-
NVIDIA quiere crear una GPU gigante: conectará 576...
-
Intel facilitará el salto a Razor Lake: podrás act...
-
CORSAIR RM1200e: potencia y protección GPU
-
eMudhra deja el negocio de certificados SSL/TLS tr...
-
RAM de portátil a DDR5: Convierte 100€ de RAM de p...
-
Europa quiere romper su dependencia de las CPU est...
-
Crea un robot bípedo con un Android viejo y PhoneBot
-
Hackeo del pipeline de LiteLLM para distribuir mal...
-
Filtran exploit crítico de PHP2Shell para desplega...
-
HPE corrige ocho vulnerabilidades críticas de ejec...
-
Explotan fallo crítico de VeloCloud para obtener a...
-
Nuevo exploit RCE de Node2Shell permite ejecutar c...
-
Ataques DDoS causaron caídas en Corea del Norte es...
-
Amazon advierte que la explotación de PHP2Shell in...
-
Fallo crítico de Citrix NetScaler para instalar ma...
-
Hoy se cumplen 25 años de la presentación del iPod
-
Filtran tráiler de Mass Effect 5 tras cierre de Bi...
-
CEO de Nvidia advierte que Europa se queda atrás t...
-
Novato usa IA DeepSeek para robar 5.200 registros ...
-
Filtrados fallos críticos sin parchear del kernel ...
-
Robot hackeado apuñala a un humano
-
Splunk corrige 24 fallos de seguridad, incluyendo ...
-
Filtración de PwC: Everest dice haber robado 590 G...
-
Vulnerabilidad crítica de Cisco Expressway permite...
-
Oracle lanza actualización urgente de Java por vul...
-
Arista soluciona un nuevo zero-day en VeloCloud Or...
-
Ryzen 10000 Zen 6 tendrá 12 núcleos por chiplet
-
Capcom confirma filtración de datos que afecta a 1...
-
Norcoreanos usan cifrado poscuántico para ocultar ...
-
OpenAI admite fallos de seguridad en sus agentes
-
Implantan malware en servidores japoneses y fuerza...
-
Atacaron vulnerabilidades críticas de PHP antes de...
-
Piden retrasar jailbreak de PS5 hasta el 19 de nov...
-
IA crea virus terapéutico prometedor
-
Manda a reparar su portátil ROG Zephyrus G14 a ASU...
-
Linux 7.4 elimina dos funciones obsoletas
-
Nueva banda de extorsión filtra datos de empresas ...
-
AMD podría mantener AM5 más allá de 2029 y abrir l...
-
Bancos de EE. UU. detectan agentes de IA no autori...
-
Explotan fallo de Siemens en ataques con malware C...
-
Micron muestra su DDR6, LPDDR6 y NAND Flash de más...
-
Xbox portátil 2027 con sistema propio
-
Microsoft impulsará la IA pese a sus fallos
-
El rendimiento del Qualcomm Snapdragon X2 Elite Ex...
-
Nuevo malware de Android suplanta apps bancarias p...
-
Hackean Nintendo Switch 2
-
Google anuncia el cambio que muchos esperaban: aho...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
952
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Entradas populares
-
 La vulnerabilidad HTTP2Shell afecta a más que el tráfico web; nuevas investigaciones revelan que el fallo en el decodificador Brotli ( CVE-...
-
 Se ha publicado un exploit de prueba de concepto para la vulnerabilidad crítica CVE-2026-106173 en Fortinet FortiSIEM . Este fallo permite ...
-
 El exploit PHP2Shell ha provocado una crisis de seguridad global, afectando incluso a servicios gubernamentales del Reino Unido mediante la ...
 DreamHost obliga a restablecer contraseñas debido a un "incidente" en curso
DreamHost obligó a sus usuarios de email y FTP a restablecer sus contraseñas tras un incidente que afectó su Administrador de Archivos. La empresa recomienda revisar las reglas de reenvío de correos y cambiar claves reutilizadas en otros servicios por seguridad. Pese a las medidas, algunos clientes critican la falta de información detallada sobre la magnitud de la brecha.
DreamHost ha forzado el restablecimiento de contraseñas para los usuarios de correo electrónico y FTP/SFTP tras un incidente que interrumpió las conexiones a la interfaz del Administrador de Archivos.
La última actualización del proveedor de alojamiento web indica que todos los propietarios de cuentas afectados han recibido instrucciones de recuperación. Los usuarios no podrán iniciar sesión hasta que el propietario de la cuenta establezca nuevas credenciales.
DreamHost es un proveedor de alojamiento web y registrador de dominios estadounidense que ofrece alojamiento de WordPress, correo electrónico empresarial, servidores privados virtuales, servidores dedicados y servicios en la nube.
Según la página de la empresa, sirve a más de 400.000 clientes https://www.dreamhost.com/company/ en más de 100 países y soporta al menos 1,5 millones de sitios web y aplicaciones, incluyendo 750.000 instalaciones de WordPress.
DreamHost informó inicialmente de problemas de conectividad que afectaban a su interfaz de Administrador de Archivos el 23 de octubre, pero el impacto se expandió rápidamente a otros servicios.
La empresa respondió bloqueando el acceso a todos los usuarios hasta que completaran el restablecimiento de contraseñas, una acción descrita como una medida de precaución.
Durante el fin de semana, la empresa envió instrucciones de recuperación en lotes y notificó a todos los titulares de cuentas afectados.
Hasta el momento de la publicación, el incidente sigue activo https://www.dreamhoststatus.com/ y el acceso al Administrador de Archivos sigue no estando disponible.
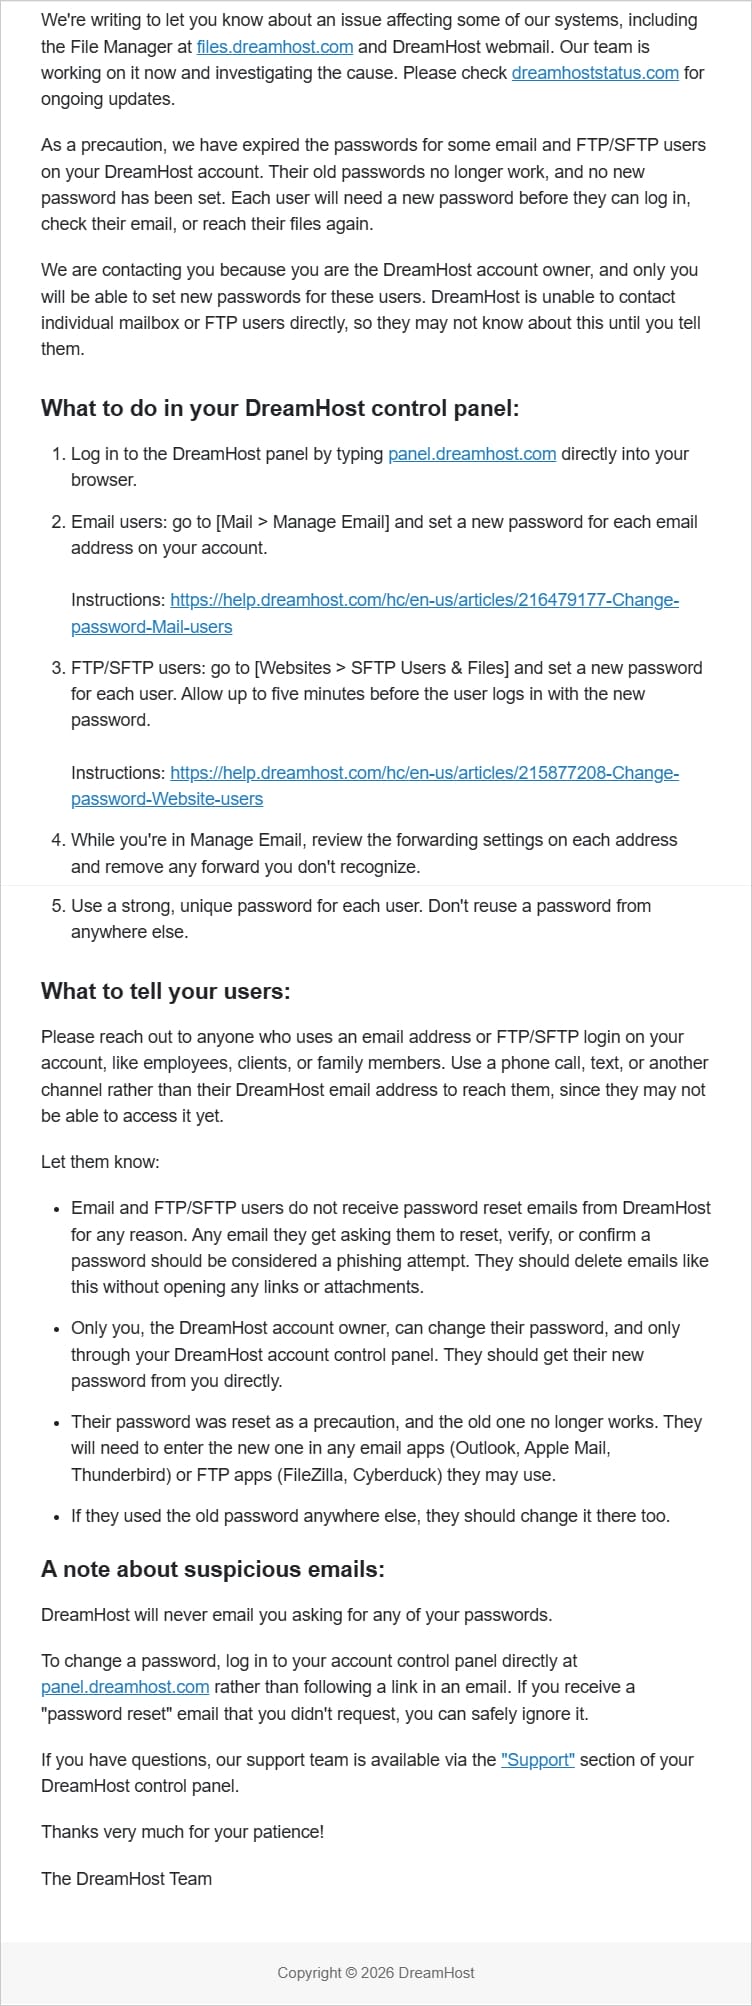
En las notificaciones a los titulares de cuentas afectados https://www.bleepstatic.com/images/news/u/1220909/2026/October/notice.jpg, la empresa aconseja a los usuarios que revisen también cada dirección de correo electrónico en busca de reglas de reenvío y eliminen cualquier destino de reenvío que no reconozcan.
Aunque esto sugiere que algunas cuentas de correo electrónico pueden haber sido vulneradas y expuestas a actores externos, DreamHost no proporcionó detalles adicionales.
Los clientes antiguos también se quejan de la falta de información por parte de DreamHost, lo que ha llevado a algunos de ellos a especular sobre lo ocurrido.
"Es inquietante recibir estos correos electrónicos sin ninguna explicación de lo que está sucediendo, y muy frustrante que la comunidad de usuarios tenga que adivinar", dijo un cliente https://news.ycombinator.com/item?id=50231166.
También se recomienda a los usuarios que cambien las contraseñas reutilizadas en otros lugares si su antigua contraseña de DreamHost fue utilizada en otras plataformas o servicios.
DreamHost también afirmó que no puede contactar directamente con los usuarios individuales de buzones de correo o FTP, instando a los propietarios de las cuentas a notificar a los usuarios afectados por teléfono, mensaje de texto u otros medios, ya que aquellos cuyas contraseñas fueron restablecidas podrían no tener acceso a sus cuentas de correo electrónico.
BleepingComputer ha contactado a DreamHost en múltiples ocasiones con preguntas sobre el incidente, el número de cuentas afectadas y si se expusieron archivos o mensajes, pero no hemos recibido respuesta hasta la publicación.
Fuente:
BleepingComputer
 Labels:
 Entrada más reciente

0 comments :
Publicar un comentario
Los comentarios pueden ser revisados en cualquier momento por los moderadores.
Serán publicados aquellos que cumplan las siguientes condiciones:
- Comentario acorde al contenido del post.
- Prohibido mensajes de tipo SPAM.
- Evite incluir links innecesarios en su comentario.
- Contenidos ofensivos, amenazas e insultos no serán permitidos.
Debe saber que los comentarios de los lectores no reflejan necesariamente la opinión del STAFF.