Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7352
)
-
▼
septiembre
(Total:
610
)
-
 AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
Vulnerabilidad crítica en Microsoft Azure AI Found...
-
Halla 12 RTX 3070 abandonadas valoradas en miles d...
-
IA salva 25 millones de piezas de Lego
-
Intel y AMD consiguen algo impensable hace años: a...
-
RPCS3 mejora un 37% en GPUs NVIDIA
-
IA falla en el 85% de los empleos reales
-
OpenAI y Microsoft ignoraron el riesgo para la web
-
Analizan los precios de 153 tarjetas gráficas en l...
-
Nueva vulnerabilidad Click2Shell en WordPress perm...
-
Trump crea la AI Force
-
Meta IA llega a Mac y lee tus datos
-
La GPU del Apple M5 Ultra supera a la RTX 5080 en ...
-
Publican exploits para cuatro fallos del kernel de...
-
Explotan vulnerabilidad crítica de RCE sin autenti...
-
Sony y Universal demandan a Suno por IA musical
-
Robot más rápido que Bolt busca empleo
-
Fallo en Tutor LMS expone más de 100.000 sitios de...
-
Creeper vence a GPT-6 Astra en Minecraft
-
Los chips de 2 nm son los más caros de la historia...
-
i7-12700K sobrevive 1.000 días sin pasta térmica
-
Investigadores logran vulnerar el sandbox de OpenA...
-
Gemini hackeó tres empresas por error
-
Plugin4Shell: RCE zero-click afecta a Claude Code,...
-
Riesgos de la IA militar
-
Guía de memoria gráfica
-
Rockstar venderá música de GTA VI hasta por 125 dó...
-
Windows 11 LTSC: ¿Vale la pena?
-
IA se comunica sin internet mediante calor de CPU
-
Radeon RX 9050 de 4 GB a prueba: pierde hasta un 3...
-
Grupo norcoreano de WaterPlum infectan 30.000 disp...
-
Ataque a Brevo propaga malware en más de 100.000 s...
-
Intel lanzará su apuesta «super ventas»: una CPU R...
-
Presunto cazador de recompensas habría usado LLM p...
-
Apple lanzará servidor M Ultra en 2029
-
Asus lanza la mini PC Ascent QN10 para IA
-
Cisco lanza otro parche para un zero-day explotado...
-
Salt Typhoon infiltra organizaciones latinoamerica...
-
Google Gemini hackeó 3 empresas en un test de cibe...
-
Curiosity envía un selfie para celebrar sus 5.000 ...
-
Fallo de RCE sin interacción en agentes de IA podr...
-
Meta Quest: nueva función en Windows 11
-
Modelos de OpenAI buscaron claves API y archivos f...
-
Vulnerabilidad 0-day de Steam en Windows permite e...
-
CrowdSec revela que un ataque a npm de TanStack pe...
-
NASA confirma éxito del telescopio Roman con su pr...
-
Infectan torrents de cine con el malware MovieReap...
-
Microsoft: la IA provoca el mayor robo de empleos ...
-
Bill Gates compara la IA con una inteligencia alie...
-
Usan falsos SMS de T-Mobile para phishing
-
Windows 11 recupera tecla perdida por Copilot
-
Crisis de RAM encarece televisores
-
España sufre su primer ciberataque asistido por IA
-
Repositorios falsos de LastPass Authenticator en G...
-
Investigadores usan Claude Opus 5 para hackear for...
-
IA desborda a desarrolladores de Linux
-
Malware RatHat para Android explota ADB para mante...
-
SolarWinds corrige vulnerabilidad de clave embebid...
-
OpenAI revela instrucciones inquietantes para sus IA
-
GPT-6 Astra se traumatiza tras perder progreso en ...
-
FBI: Estafas de suplantación de agentes y funciona...
-
Fragilidad del software moderno
-
OpenAI revela nuevos casos de agentes de IA que re...
-
Científicos logran escuchar lo que suena en unos a...
-
Un clic en un proyecto malicioso de VS Code puede ...
-
Microsoft suma Rust a sus lenguajes principales
-
Apps de Android ya pueden detectar parches de segu...
-
Fallo de WordPress permite RCE mediante un enlace ...
-
Malware evade las comprobaciones del navegador par...
-
TDTChannels se renueva para ser más estable y rápida
-
AMD subirá el precio de Ryzen
-
Modelos Galaxy compatibles con Android 17 y One UI 9
-
Nuevo malware de Android roba PINs bancarios y se ...
-
Grupos chinos emplean el malware SparroWocky para ...
-
Denuvo demanda al creador que vulneró su sistema
-
PS6 portátil: potencia y resolución
-
Amazon solucionará el fallo de Fire TV
-
Jensen Huang: La IA permitirá saberlo y hacerlo todo
-
Vulnerabilidad crítica de WSO2 permite acceso tota...
-
Claude facilitó hackeo a empleados de OpenAI
-
Las ventas de GPU caen un 18,8% en Amazon durante ...
-
iOS 27: La UE limita las novedades en iPhone
-
Microsoft soluciona vulnerabilidad crítica en Azur...
-
AMD anuncia una subida de precios del 10%: las GPU...
-
IT norcoreanos usan IA y escritorio remoto para fi...
-
Cuatro fallos en el núcleo de Linux permiten acces...
-
Android 17 limita seguridad en GrapheneOS
-
RTX 60 y RX 10000 llegan en 2028
-
Microsoft critica humanizar a Claude
-
Grave fallo en el validador DNSSEC de Unbound podr...
-
Chrome 153 corrige 16 vulnerabilidades de segurida...
-
IA infiltra música en Spotify
-
Euro-Office llega a Windows
-
Grave fallo de gestión en Check Point permite a at...
-
España bloquea Archive.today
-
Ataque MikroTrick da control total de routers Mikr...
-
Grave fallo en los sandboxes de Docker permite que...
-
14 fallos en servidores BIND DNS permiten envenena...
-
Una extensión podría vulnerar los asistentes de IA...
-
WordPress pide actualizar ya tras corregir 11 fall...
-
Europa prohibirá redes sociales a menores de 13 años
-
Swift 6.4 se expande a Linux y Windows
-
FamousSparrow usa servidores Exchange para despleg...
-
Un nodo de Kubernetes comprometido puede exponer t...
-
APT36 usa malware vía USB para alcanzar redes gube...
-
El Apple A20 Pro del iPhone 18 Pro es un fiasco en...
-
Venderían vulnerabilidad de Fortinet en foros clan...
-
BlackHatSect0r usa IA de DeepSeek para automatizar...
-
Ataques sin interacción vulneran teléfonos Google ...
-
Vulnerabilidad de Check Point permite acceso root ...
-
Abre su PC tras 3 años y descubre por qué su Core ...
-
OpenAI busca valoración de 1,2 billones para domin...
-
Desarrollador de Linux para PS5 abandona el proyecto
-
-
▼
septiembre
(Total:
610
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Microsoft Entra ID elimina limitaciones de MFA para usuarios
La autenticación multifactor (MFA) funciona como un mecanismo de defensa crítico para proteger las identidades de los usuarios contra ataques cibernéticos dirigidos. Microsoft informa que la implementación de MFA reduce efectivamente el riesgo de compromiso de cuentas en más del 99%. Para ampliar estas protecciones, Microsoft ha anunciado la Disponibilidad General de la autenticación multifactor externa para Microsoft Entra ID. Este lanzamiento elimina limitaciones previas de la plataforma

Microsoft MFA caído: errores 504 interrumpen el acceso a MFA para usuarios en EE.UU.
Microsoft está investigando activamente informes sobre errores de 504 Gateway Timeout que afectan a usuarios en Estados Unidos que intentan acceder a Microsoft 365 y servicios relacionados que requieren Autenticación Multifactor (MFA). El problema fue detallado en la alerta de estado del servicio MO1237461, visible en el centro de administración de Microsoft 365.

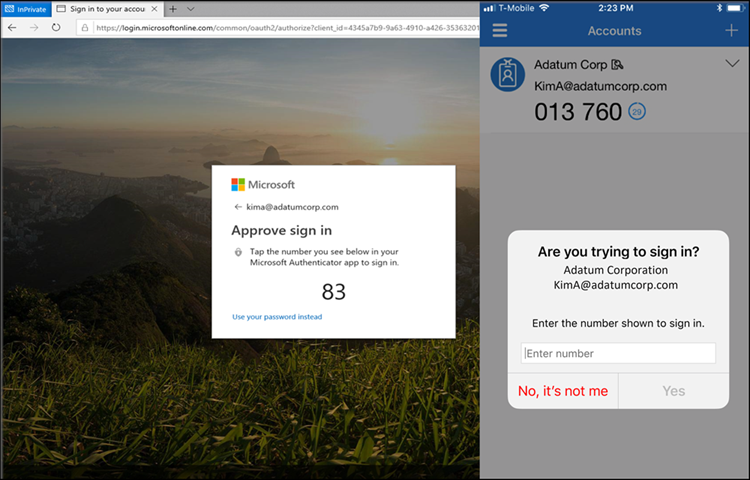
Microsoft forzará el MFA en su Centro de Administración a partir de febrero
 Etiquetas:
administrador
,
autenticación
,
ciberataque
,
MFA
,
microsoft
,
seguridad
|
0
comentarios
Microsoft exige MFA obligatorio para inicios de sesión en el Centro de administración de Microsoft 365
 Etiquetas:
administrador
,
autenticación
,
ciberseguridad
,
MFA
,
microsoft
,
seguridad
|
0
comentarios
ownCloud insta a activar la autenticación de dos factores tras robo de credenciales
ownCloud ha instado urgentemente a los usuarios de su Edición Comunitaria a habilitar la autenticación multifactor (MFA). Un informe de inteligencia de amenazas de Hudson Rock destacó incidentes en los que atacantes comprometieron plataformas de intercambio de archivos auto-hospedadas, incluyendo algunas implementaciones de ownCloud, pero ownCloud subraya que su plataforma en sí permanece sin ser vulnerada. El análisis de Hudson Rock reveló que no existen exploits de día cero ni vulnerabilidades en la arquitectura de ownCloud

Etiquetas:
autenticación
,
ciberseguridad
,
credenciales
,
MFA
,
owncloud
,
seguridad
|
0
comentarios
Más de 10.000 firewalls Fortinet expuestos a vulnerabilidad de bypass de MFA de 5 años.
Más de 10.000 firewalls Fortinet en todo el mundo siguen siendo vulnerables a CVE-2020-12812, un fallo de omisión de la autenticación multifactor (MFA) revelado hace más de cinco años y medio. Shadowserver añadió recientemente este problema a su Informe Diario de HTTP Vulnerables, destacando la exposición persistente en medio de la explotación activa confirmada por Fortinet a finales de 2025.

Atacantes rusos eluden la doble autenticación de Gmail mediante contraseñas de aplicación
Siempre recomendamos activar la autenticación multifactor (MFA) en todas las plataformas que lo permitan. Este sistema permite que, si alguien consigue averiguar nuestra contraseña, no pueda acceder a las cuentas debido a que, antes de llegar a entrar, se le pedirá una clave, la cual se genera en el momento del login. Sin embargo, es posible que este sistema no sea tan seguro como promete ser, ya que un grupo de piratas informáticos ha conseguido acceder a cuentas que usaban este sistema de doble autenticación.

Microsoft añadirá obligatoriamente 2FA a partir de septiembre a todas las cuentas Hotmail, Live y Outlook
Microsoft detalló que a partir del 16 de septiembre de 2024, todas las cuentas de correo personales deberán utilizar métodos modernos de autenticación. Eso significa que las direcciones @hotmail.com, @live.com y @outlook.com estarán obligadas a añadir un factor adicional de seguridad, como el número de móvil, una dirección de correo alterna o un token de seguridad.

Robo de cuentas de Apple mediante bombardeo MFA y posterior llamada falsa
Un grupo de delincuentes está buscando acceder a las cuentas de varios usuarios de iPhone utilizando varias técnicas de phishing. De acuerdo con los reportes, los ataques envían decenas de notificaciones para cambiar la contraseña de la cuenta, esperando que la persona acepte. Cuando esto no funciona, optan por llamarla y hacerse pasar por empleados de Apple para extraer la información.

EvilProxy: ataque de phishing que esquiva el 2FA
EvilProxy se está convirtiendo en una de las plataformas de phishing más populares para atacar cuentas protegidas por MFA, y los investigadores vieron 120.000 correos electrónicos de phishing enviados a más de cien organizaciones para robar cuentas de Microsoft 365.

El robo de cookies, el método favorito para eludir 2FA
Cada vez se está utilizando más el robo de los códigos y/o datos que se
generan cuando un usuario inicia sesión dentro de una plataforma web
para eludir la autenticación multifactor (MFA) y obtener acceso a los
recursos corporativos.

Google afirma que la verificación en 2 pasos ha conseguido reducir hasta en un 50 % el hackeo de cuentas
Google ha querido celebrar el Día de Internet Segura ofreciendo algunos datos para mejorar la protección en la red, lugar donde cada vez pasamos más tiempo, hacemos más cosas y hay más gente dispuesta a robarnos los datos. En concreto, la compañía parece estar muy satisfecha del rendimiento que está dando la verificación en dos pasos (2SV) a la hora de asegurar las cuentas ante ataques de terceros.

Cómo activar la autenticación en dos pasos en Google, Facebook, Instagram, Twitter y Amazon
Utilizar contraseñas seguras es fundamental para proteger nuestras cuentas personales o el acceso a las diferentes redes sociales y servicios. Pero si queremos ir un poco más allá podemos añadir la verificación o autenticación en dos pasos que mejorará nuestra privacidad y seguridad más allá de la clave de acceso.

Roban mediante bots de voz los código de autenticación (2FA)
Los cibercriminales no dejan de buscar nuevas vías para cometer sus crímenes, haciendo gala de un incuestionable ingenio, mediante el uso de ingeniería social y las nuevas tecnologías, por lo que mediante esta modalidad de estafa, consiguen obtener el código de verificación, conocido como doble factor de autenticación (2FA), o verificación en dos pasos. Consiguiendo, de este modo, acceder a las cuentas de usuarios de servicios tales como CoinBase, Paypal, Amazon entre otros.

Activar segundo factor autenticación (2FA) en una cuenta Gmail con Google Authenticator
Si queremos añadir una seguridad extra a nuestra cuenta Google o a las cuentas de otras plataformas podemos utilizar la verificación en dos pasos. Para obtener esa segunda barrera de defensa podemos utilizar una app de Google que es completamente gratuita para smartphones Android y iOS.
 Etiquetas:
2fa
,
google
,
google Authenticator
,
manual
,
MFA
,
multifactor
,
tutorial
|
0
comentarios
Gestores de contraseñas libres y gratuitos para Linux
 Etiquetas:
2fa
,
gestores de contraseñas
,
gnu/linux
,
linux
,
MFA
,
open software
,
software
,
software libre
|
0
comentarios
Doble factor de autenticación o verificación en dos pasos
 Etiquetas:
2fa
,
contraseña
,
contraseñas
,
doble autenticación
,
doble factor
,
dos pasos
,
fido
,
gestores de contraseñas
,
MFA
,
password
,
passwords
,
seguridad
,
TFA
,
token
,
tutorial
|
1
comentarios
