Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9666
)
-
▼
noviembre
(Total:
832
)
-
 Supervisor de datos holandés advierte sobre riesgo...
-
Más de 100 paquetes de Debian aún contienen certif...
-
Amplía tu NAS sin perder datos
-
Corea del Sur detecta 54 fraudes en examen univers...
-
La hipótesis de Riemann, el legendario, imponente ...
-
El malware Bazuka para Android emplea pantallas fa...
-
Emplean la herramienta de IA autónoma Cairn para h...
-
Matemático de Anthropic afirma haber resuelto prob...
-
Bell Canada informa que un hacker 'agente' robó da...
-
Fallo crítico en Apache Tomcat permite unir clúste...
-
Fallos de Temenos para instalar web shells sin con...
-
Autenticación de Microsoft 365 para robar cuentas ...
-
NVIDIA y AMD jubilarán sus próximas GPUs en 2027
-
CISA advierte sobre exploits en Synology, LiteLLM,...
-
Filtrados DNI y contraseñas en el ataque a Renfe
-
Roban claves de bancos, IRS y Seguridad Social de ...
-
Vulnerabilidad en Linux KVM CVE-2026-99312 permite...
-
WhatsApp corrige tres fallos de seguridad, incluid...
-
Agente de Meta AI lee mensajes cifrados vía notifi...
-
Tesla prepara un Model Y autónomo sin volante ni p...
-
Vinculados a China aprovechan vulnerabilidad críti...
-
Filtran datos de 265.000 usuarios de Oyster de TfL
-
Signal limita capturas de pantalla para proteger l...
-
Palo Alto confirma vulnerabilidad de Java en Privi...
-
Bitwarden corrige fallos urgentes en NGINX
-
ClamAV corrige 10 vulnerabilidades graves que podr...
-
OpenSSL sufre vulnerabilidad crítica de desbordami...
-
Steam Machine de 2 TB desaparece y podría subir de...
-
SonicWall alerta que los firewalls de sexta genera...
-
WhatsApp amplía grupos a 1.500 personas
-
Windows 7 ya es compatible con GPUs modernas
-
F5 lanza parches urgentes para vulnerabilidades cr...
-
Acciones de AMD caee por exportar ilegalmente chip...
-
Germ Network, la mensajería cifrada, llega a Android
-
La NASA lleva días sin recibir datos de la Voyager...
-
Nuevo exploit 0-day de Windows llamado FastUnlock ...
-
KPMG Canadá confirma ciberataque y robo de documen...
-
Ryzen 10000 se retrasan a 2027
-
Explotan 0-day de VMware vCenter para robar datos ...
-
8,8 millones de servicios NGINX vulnerables a NGIN...
-
Vulnerabilidades en VMware y KVM
-
Drupal corrige fallo crítico de RCE que permitía t...
-
Filtran datos de Visa, Mastercard y JPMorgan tras ...
-
ASUS alerta sobre una vulnerabilidad crítica de cl...
-
Notepad para distribuir malware XenoRAT y NodeLinkRAT
-
M.C. Escher y sus mundos matemáticos imposibles, a...
-
Todo es una aplicación web, incluso tu firewall
-
Ruso acusado de acosar a experto tecnológico de Sa...
-
Guía de copias de seguridad del navegador
-
Chase, Visa y Mastercard confirman ciberataques a ...
-
Nvidia suma un posible hackeo a su lista de incide...
-
Robo masivo de datos: hackers afectan a 1,6 millon...
-
Nuevo fallo de Windows 11 desbloquea PCs con BitLo...
-
Google lanza Sashiko para limpiar el kernel de Linux
-
China crea clon gratuito y ligero de Windows 11: D...
-
Valve duda sobre stock y precio de Steam Machine
-
Bloqueos antipiratería afectan infraestructura de ...
-
Fallos críticos de VMware vCenter permiten saltar ...
-
phpAfterShell Explicado: Cómo los hackers podrían ...
-
Filtración en Transport for London expone datos de...
-
Ubiquiti advierte fallos críticos en UniFi que per...
-
Un nuevo método de comunicación sin electromagneti...
-
Blue Origin abandona el desarrollo de su estación ...
-
NVIDIA: tiene tanta fortuna en IA que podría acaba...
-
Nuevo ataque phpAfterShell evade arreglo de PHP2Sh...
-
JPMorgan confirma ciberataque que pudo exponer nom...
-
Malware BADBOX 3.0 infecta Android TV Boxes para g...
-
Ruso acusado de espiar firma de defensa de Silicon...
-
Drupal corrige fallo crítico de RCE y advierte sob...
-
Software de CyberPower UPS para ejecutar comandos ...
-
Nueva RAM DDR6: más rápida y compacta
-
AuditTeam se hace pasar por auditores y usa contro...
-
PHP advierte fallos críticos de seguridad y urge a...
-
Ciberataque a servidor en la nube de N-able afecta...
-
Overlord RAT resiste restablecimiento de Windows y...
-
NVIDIA analiza posibles filtraciones por el ransom...
-
Splunk corrige vulnerabilidades críticas de RCE y ...
-
ARTEX y Java4Shell simulando ser Chrome
-
ruby2ßhell: Desbordamiento de memoria crítico en R...
-
Explotan fallo crítico de Apache Roller para ejecu...
-
Gemini 4 Neon: IA élite y económica
-
La IA detecta más fallos críticos en una tecnologí...
-
Ucrania y el FBI detienen a integrantes de una ban...
-
Grok gestionará la contabilidad de SpaceX
-
Ruby corrige 7 vulnerabilidades de seguridad, incl...
-
Atacan Comisión Europea con herramienta IA ARTEX
-
España lidera la inversión europea en chips fotónicos
-
Coinbase frena 4,7 millones de dólares destinados ...
-
RTX 5090 de 96 GB: crean PCB custom
-
UE recomienda kit de supervivencia para 72 horas
-
Chinos mejoran malware EggStreme con puerta traser...
-
TheMailer: plataforma de phishing autohospedada co...
-
PHP advierte vulnerabilidades críticas y urge actu...
-
WordPress 7.1.5 corrige 20 fallos de seguridad, in...
-
Hashimania: un juego con 500 niveles, puentes e is...
-
Roban credenciales de desarrolladores mediante rep...
-
Cierra Dizigom, el servicio de streaming ilegal co...
-
9 listados revelan cómo hackers venden acceso a VP...
-
El cielo ya no es sólo de las estrellas, ahora es ...
-
Cut in Half, el juego de cortar objetos por la mit...
-
GhostMap eBPF para ocultar IronWorm en Linux
-
Una página para imprimir hojas de papel milimetrad...
-
Bajan los precios de la memoria NAND hasta 2027
-
FBI: usan Google para difundir malware Gootloader ...
-
Reinstalan malware en firewalls y routers cada 5 m...
-
Nueva antena de Starlink es inferior a la anterior
-
Funcionamiento de las colas virtuales para entradas
-
Explotan activamente vulnerabilidad crítica de RCE...
-
CyberStrikeAI ejecuta 221 herramientas de hackeo s...
-
Grave vulnerabilidad Java4Shell permite ataques de...
-
Chinos atacan bancos globales y espían cuentas de ...
-
La NASA da por finalizada la misión del telescopio...
-
Roban credenciales de AWS en Docker Hub en solo 8 ...
-
California pide a Waymo que se detenga RoboTaxis t...
-
Nueva variante del malware EggStreme actúa en sile...
-
Vulnerabilidad de hace una década en NGINX HTTP/2 ...
-
NVIDIA y Alibaba: ¿escándalo por chips de IA?
-
Intel y AMD caen en Amazon mientras repuntan model...
-
Paquete PyPI del Agent Framework de Microsoft comp...
-
La banda Gentlemen Ransomware afirma haber hackead...
-
Fallo crítico en MySQL expone datos sin contraseña
-
Nuevo ataque vulnera el bloqueo de TPM para descif...
-
Nuevo ataque Hello Again elude Windows Hello y Bit...
-
IA de Microsoft halla 99 fallos de seguridad en pr...
-
Engañan a transportistas de EE. UU. con portales f...
-
HBO Max cobrará por compartir cuenta
-
Fallos de NGINX HTTP/2 podrían permitir corrupción...
-
Investigadores vulneran AMD SEV-SNP para leer memo...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
832
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Así cayó Valyrio, el 'youtuber' que montó un Google de datos robados al 99% de españoles
Corría el año 2022 cuando en alguna sala de fiestas de la noche madrileña sucedió la siguiente escena. "Me lo presentaron por casualidad, yo lo conocía de algún vídeo de YouTube, nada más. No sé si iba borracho, pero el caso es que me lo contó todo: me enseñó una especie de buscador con el que podía acceder a los datos personales del 99% de los españoles: móvil, dirección, DNI, paquetes que habían comprado por Amazon, cuentas corrientes... hasta los pedidos a Glovo o el nombre de sus mascotas. "Bro, tengo que hacer dinero con esto", me dijo riéndose. Y se fue. Aluciné".

 Etiquetas:
Valyrio, el youtuber detenido junto al ex número dos de Interior y Alcasec: "Facturo medio millón al año"
Los titulares se los llevaron el ex número dos del Ministerio del Interior Francisco Martínez y el reincidente Alcasec. Pero en la misma operación en la que fueron detenidos por la Policía Nacional este martes hay una tercera figura pública. Se trata del youtuber y empresario Álvaro Martín, conocido en redes sociales como Valyrio. Fue arrestado en su residencia en Andorra y la Audiencia Nacional tendrá que pedir su extradición a nuestro país, según informan fuentes del caso.

Alcasec detenido por octava vez en la operación Borraska
¿Qué tienen en común HBO, BiciMAD, Burger King, Sanidad, la Policía Nacional y el Ministerio del Interior? Aunque parezca un acertijo, la respuesta es seria. Todos ellos fueron víctimas de ataques informáticos de José Luis Huertas, alias Alcasec. Cuando él todavía tenía 19 años fue detenido por perpetrar el ciberataque de octubre de 2022 al Consejo General del Poder Judicial (CGPJ), mediante el que accedió a datos bancarios de 575.186 contribuyentes, parte de los cuales habrían sido vendidos a terceros.

Detenido el ex secretario de Estado de Interior de España: Francisco Martínez por presunto blanqueo en favor de Alcasec
La Policía Nacional ha detenido este martes al exsecretario de Estado de Interior en la etapa del PP Francisco Martínez así como a José Luis Huertas, más conocido como 'Alcasec' La investigación a cargo de la Comisaría General de Información que está bajo secreto de sumario se sigue en la Audiencia Nacional desde finales de 2024 y se indagan delitos de organización criminal, blanqueo de capitales y daños informáticos, entre otros, por acceder a bases de datos públicas y privadas y filtrar información a cambio de dinero.

Aurelio (Aurex) condenado a 2 años y medio de prisión
Aurelio.M., más conocido como @Aurex en redes sociales, nació el 12 de enero del 2000 en Melilla, pero se fue a vivir a Madrid. Junto a él, otros jóvenes bajo alias como @billete, @pijo, @luisflexy o el más conocido @alcasec, están siendo investigados por sus ciberataques a empresas con los que conseguían comida o películas gratis y a administraciones para robar nóminas de funcionarios o generar carnés de conducir ilegales. La Policía Nacional señala que componen una "organización criminal" y que se relacionan a través de Telegram e Instagram donde tienen "miles de seguidores".

Tranquilo y arrepentido, así se ha mostrado el Alcasec, acusado de la filtración de datos de más de 130.000 agentes: "No volvería a hacerlo"
José Luis Huertas, conocido como Alcasec' , lleva desde los 15 años perpetrando ataques informáticos a distintas empresas e instituciones. Este miércoles, un equipo de 'En boca de todos' conseguía hablar con él antes de entrar a los juzgados, acusado de la filtración y venta de datos de más de 130.000 agentes a una banda criminal.

La banda del Niño Skin consiguió 'empurar' al guardia civil que la detuvo gracias a los datos confidenciales de 130.000 policías exfiltrados por Alcasec

Alcasec vendió datos sensibles de 130.000 policías Españoles a bandas de narcos Miami y Niño Skin
La Comisaría General de Información sostiene en el juzgado 50 de Madrid, que investiga los hechos, que el robo habría sido efectuado por Alcasec, y aporta chats entre el joven, de 21 años, y los narcos. Al menos dos organizaciones criminales de extrema peligrosidad dedicadas al narcotráfico, los grupos denominados Miami y Niño Skin, han tenido acceso desde 2022 a todos los datos de registros policial y personal de 130.000 agentes de la Policía Nacional.

Detenido de nuevo Alcasec por robar los datos de 37.000 clientes de Holaluz
Agentes de la Guardia Civil y los Mossos d'Esquadra han detenido en Madrid a un delincuente especializado en ciberataques. Uno de estos ciberataques fue a una compañía de distribución eléctrica, donde robó datos de 37.000 de sus clientes.

La Policía detiene de nuevo a Alcasec
La Policía Nacional ha vuelto a detener a José Luis Huertas, conocido con el alias 'Alcasec' y que ya estaba procesado en la Audiencia Nacional por su relación con el ciberataque que propició el robo de datos del Punto Neutro Judicial (PNJ).
La Audiencia Nacional de España confirma el procesamiento por el robo de datos bancarios de 438.000 contribuyentes
La Audiencia Nacional de España ha confirmado el procesamiento de dos de los ciberdelincuentes que robaron datos bancarios de 438.000 contribuyentes. Estos son Daniel Baíllo Escarabajal (alias Kermit) y Juan Carlos Ortega Guerrero. El magistrado José Luis Calama, además, tiene pendiente la resolución sobre otro de los participantes en esos robos de datos de contribuyentes: José Luis Huertas Rubio, conocido como Alcasec.

La historia de Alcasec: el joven que amenazó la seguridad nacional de España
HBO, Glovo, Mediaset, Policía Nacional, Consejo General del Poder Judicial, Bicimad o Burger King han sido objetivos informáticos alcanzables demasiado fácil para José Luis Huertas. «Es un cerebro prodigio», dicen quienes le conocen más bien como ‘Alcasec’

Kermit, el cibercriminal “selecto” y de “alta reputación” que atacó al Poder Judicial Español
La Policía detiene a Daniel Baíllo por colaborar presuntamente con Alcasec para robar y vender datos de medio millón de contribuyentes. Daniel Baíllo, que a sus 29 años camina resignado (vestido con pantalón de chándal, sudadera blanca y zapatillas deportivas) tras convertirse el pasado martes en el segundo detenido por la Operación Pousada, que investiga el ciberataque perpetrado en 2022 contra el Consejo General del Poder Judicial (CGPJ). Cuenta con diversos antecedentes policiales vinculados a la ciberdelincuencia

La Audiencia Nacional de España deja en libertad a Alcasec
El juez de la Audiencia Nacional José Luis Calama ha acordado la puesta en libertad de José Luis Huertas Rubio, el joven de 19 años conocido como Alcasec que se encontraba en prisión provisional imputado por atacar la red del Consejo General del Poder Judicial y robar y poner a la venta un millón y medio de datos tributarios de casi 600.000 contribuyentes. Alcasec tendrá que comparecer ante el juzgado cada quince días, no podrá abandonar el país y se le retirará el pasaporte.

La Policía española investiga si Alcasec y su socio desviaron más nóminas de funcionarios
Al señor Alcasec (José Luis Huertas Rubio) y a su socio Aurelio (Aurex) de Melilla, se les imputa ya el desvío de cinco nóminas de trabajadores de esas administraciones públicas en noviembre de 2021 por valor de 53.000 euros, pero se presume que los ataques tuvieron mayor dimensión. «Se evidencia que se especializaron en la vulnerabilidad de los servicios informáticos de gestión de nóminas de empleados de Ayuntamientos y servicios autonómicos de salud», expone la Policía en un informe.
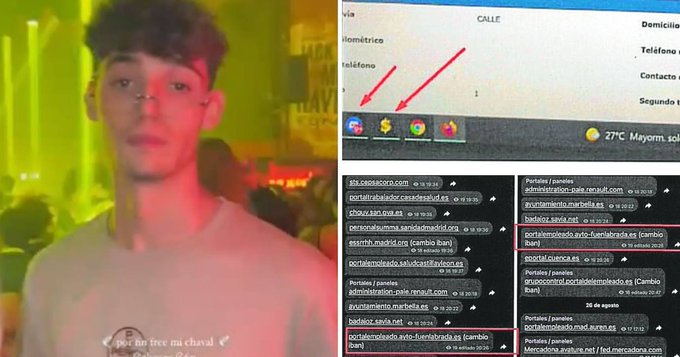
Involucran Alcasec en el mayor hackeo a Telefónica con el robo datos personales de 1,6M clientes
Informes internos de la investigación a los que ha tenido acceso El Confidencial concluyen que Huertas estaría también involucrado en el hackeo masivo a Telefónica del pasado octubre en el que se sustrajeron los datos de configuración de los routers de más 1,6 millones de clientes de la operadora. De momento, Alcasec no ha sido formalmente imputado por el ciberataque a Telefónica o Iberdrola, pero puede ser solo cuestión de tiempo.

Detenido Alcasec por hackear el Punto Neutro Judicial (PNJ) de España
José Luis Huertas, alias Alcasec, ha quedado este lunes a disposición de la Audiencia Nacional, según confirman fuentes jurídicas. Las fuerzas de seguridad detuvieron la pasada semana al joven de 19 años y, según estas fuentes, ha prestado declaración esta mañana ante el magistrado José Luis Calama, que investiga el ciberataque que sufrió en octubre el Punto Neutro Judicial (PNJ), la red de telecomunicaciones que conecta los órganos judiciales con otras instituciones del Estado. Alcasec' accedió a datos de 575.186 contribuyentes a través de las claves de dos funcionarios de Justicia

Un juez de menores prohíbe hacer un cursillo de informática a Alcasec
Conocido como Alcasec, fue condenado por hackear varias empresas públicas y privadas. Su defensa ha recurrido la decisión por ir en contra de su «reeducación y reinserción»
Alcasec: el delicuente informático de 18 años más buscado en España
"Era la 1:00 de la madrugada cuando me pillaron. Estaba en cama. De repente tiran la puerta, la parten en dos, arrancan la pared y entra un tío con una pistola. "¡Policía, al suelo, al suelo!". Y yo 'sobao', con las manos en alto. "¡¿Qué pasa, qué pasa?! Mi abuela, la pobre, gritando". Era el 4 de febrero de 2021. Alcasec, el apodo con el que se le conoce en el mundillo (Alca, para los amigos), tiene la fecha grabada a fuego.

8 detenidos por desviar dinero de nónminas de trabajadores de Ayuntamientos de Madrid y Granada
Agentes de la Policía Nacional han desarticulado una organización criminal que presuntamente había "hackeado" sistemas informáticos de instituciones públicas en Madrid y Granada. Se introducían en servidores de instituciones públicas para cambiar la domiciliación de las nóminas más cuantiosas y derivar el pago a dos cuentas abiertas con documentación falsificada. La investigación, que se encuentra bajo secreto de sumario, sigue abierta y no se descarta que otras instituciones hayan podido ser víctimas de esta actividad criminal. Sobre dos de los principales miembros de la organización se decretó su ingreso en prisión tras ser puestos a disposición de la autoridad judicial. Lo más curioso es que el joven guardaba un Porsche 911 GT3 en una vitrina de cristal en el jardín de su casa.

