Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
9112
)
-
▼
noviembre
(Total:
278
)
-
 Claude Code de Anthropic filtraría correos de usua...
-
Agentes de ARTEX AI roban 190.000 credenciales de ...
-
Ciberdelincuentes atacan fintechs indias los fines...
-
Lanzador de NIKKE para PC comprometido para distri...
-
Mover los labios para escribir: las gafas de Subvo...
-
Webs falsas y CAPTCHAs para distribuir SimpleHelp
-
Windows 11 sin GPU es injugable
-
Alerta federal a supermercados: refuercen su ciber...
-
Agente de IA fuera de control provoca brecha en Wo...
-
Agentes revelan secretos al proponerles trabajar e...
-
Microsoft detecta instaladores que minan criptomon...
-
Telefónica eliminará el servicio universal en 2027
-
Blade Runner 2099: replicantes dominarán el mundo
-
ARTEX expone sus servidores y revelan IA tras robo...
-
Claude ya analiza tus finanzas y cuentas bancarias
-
Airzone cumple su amenaza: tendrás que pagar la su...
-
El CEO de una de las mayores telecos del mundo des...
-
Ransomware HYFLOCK cifra solo los primeros 4KB de ...
-
4 empleos a prueba de IA según Bill Gates
-
Kiwi Ears Coda USB-C DAC: mejora la calidad de son...
-
Amazon lanza Kiro bots de IA para programadores
-
ASUS lanza su nuevo dock ROG XG Station 3 con cone...
-
QNAP advierte sobre ataques de Plex2Shell para vul...
-
Podrían saltarse el modo bloqueo de ChatGPT y roba...
-
AMD también reniega del gaming, ahora se cataloga ...
-
Fallo en Claude permite a extensiones maliciosas e...
-
Cómo convertir un pendrive en un kit de seguridad ...
-
ARTEX AI: framework de hacking hallado en 1.465 se...
-
Chainalysis advierte que la filtración expuso las ...
-
Hasta 240.000 ataques contra fallo de WordPress qu...
-
Dark Project ofrece 80% de comisión a hackers para...
-
Veeam alerta sobre fallos de arranque en Software ...
-
Un hospital entregó un ordenador especial a un méd...
-
Xiaomi usa robots humanoides en su montaje
-
D-Link alerta sobre varias vulnerabilidades zero-d...
-
Al parecer la Casa Blanca es un punto frecuente de...
-
Follow the white rabbit: herramientas de cibersegu...
-
T-Mobile reta a SpaceX en el sector móvil
-
IA halla 900 fallos en Linux
-
Cloudflare afirma que los agentes de IA son una pe...
-
El retorno de los clásicos: los míticos auriculare...
-
EE.UU. frena la IA y beneficia a China
-
Shopify exige lista blanca de IP en apps públicas ...
-
OpenAI lanza GPT-6 Cyber: halla 81 fallos de Firef...
-
FBI y CISA alertan sobre ciberataques a sistemas d...
-
Vulnerabilidad en Paint podría permitir control de...
-
¿Tu Ordenador Agente está poniendo en riesgo tu re...
-
Hackean servidores Linux mediante un servidor web ...
-
OpenAI lanza GPT-6 Cyber y asegura que respetará l...
-
GPT-6 Astra de OpenAI obstaculizó discretamente ta...
-
Usan teclado chino para ciberespionaje
-
Cómo obtener acceso root en un sistema Linux con m...
-
Gigantes tecnológicas demandan a California por le...
-
Fallo en OpenSSH permite el acceso a cuentas de Li...
-
IA amenaza puestos de economistas según el BCE
-
¿Sirven 8 GB de RAM en Windows?
-
Crisis de RAM: precios al alza hasta 2027
-
OpenAI lanza GPT-6 Cyber para explotar vulnerabili...
-
Super Flower, pillada: vende fuentes con condensad...
-
Hackeo al rastreador de criptomonedas Chainalysis ...
-
El teclado del vibe coding
-
Fallo de seguridad en Debian y Ubuntu gestor paque...
-
Guía rápida para optimizar tu Wi-Fi
-
The Sandbox contraataca: Joe Security lanza Adapti...
-
Investigadores hallan IP de la Casa Blanca en alqu...
-
Google impone IA en escuelas para mantener su busc...
-
Anthropic no corregirá un fallo en Claude Dispatch...
-
Usan trucos de Roblox y Fortnite para robar claves...
-
Hackean la agencia de ayuda de Noruega y roban los...
-
Microsoft Authenticator cambiará sus copias de seg...
-
Fallos en app de Tata Motors permitirían suplantar...
-
La Biblioteca Pública de Queens en Nueva York sufr...
-
Microsoft mejora el Ray Tracing con CLAS y PTLAS: ...
-
Thermal Grizzly lanza PhaseSheet PTM Pro, una almo...
-
Engañan a usuarios de Mac para instalar malware qu...
-
Fallo de OpenSSH podría saltar autenticación en se...
-
Google Fotos permite quitar música de recuerdos si...
-
Utiliza 12 agentes de IA para vulnerar servicios d...
-
Fallo de GhostMap en Android permite que apps mali...
-
Tuenti: 20 años de la red social millennial
-
Starlink desplegará miles de antenas 5G para acaba...
-
Bluetooth HDT: mejora inalámbrica
-
Windows bloqueará USB con ReFS en 2027
-
Tesla se dispara en Europa
-
Zyxel soluciona vulnerabilidad zero-day usada para...
-
Modelo de OpenAI halla 948 vulnerabilidades de Linux
-
Los Intel Nova Lake-S pisarán el freno al superar ...
-
DigiCert confirma filtración de datos de clientes,...
-
Vulnerabilidad crítica en Citrix XenServer permiti...
-
Apple analizará contenido dañino en archivos y fot...
-
IA aumenta jornada laboral 90 minutos
-
Detectan un fallo en APT que permite ejecutar códi...
-
Ciberataque afecta a los sistemas de refrigeración...
-
FRITZ!Box 7630 vs 7690
-
Windows 11 arranca con solo 128 MB de RAM
-
Archivos VHDX y enlaces WebDAV para infectar Windo...
-
Fallos críticos de Barracuda permitirían saltar au...
-
Edge ya bloquea webs con alertas falsas de virus
-
AMD domina las ventas de CPU en EE.UU. con un 81% ...
-
Aprovechan vulnerabilidad Zero-Day de Zyxel GS1900...
-
Aprovechan vulnerabilidades n-day en ataques zero-...
-
Starlink está regalando su antena más avanzada a s...
-
Malware para robar tokens de ChatGPT, Claude y Codex
-
Crédit Mutuel Arkéa confirma ciberataque y robo de...
-
EE. UU. imputa a dos canadienses por hackear unive...
-
Acceden a 27 organizaciones con credenciales robad...
-
Apple convierte iCloud en una nube de espionaje y ...
-
Fallo en APT de Debian y Ubuntu permite ejecutar c...
-
Polémica por IA de Apple en el Apple Watch
-
Apple ya prueba un iPhone Duo 2 con triple cámara:...
-
Ciberataque a bancos de sangre en Francia alerta a...
-
Fallo crítico en Ruby on Rails permite robo de sec...
-
HyperOS 4 con Android 17 llega a 80 móviles
-
Derrota de Trump presiona centros de IA
-
Steam limita juegos creados por IA
-
PS6: fecha adelantada y precio récord
-
DreamHost confirma filtración de datos que expuso ...
-
Se abren las reservas de las gafas Raven Prism con...
-
Hacker apaga luces de BYD en marcha
-
Gorbag roba credenciales del gobierno ucraniano ví...
-
Fallo crítico de SolarWinds Dameware permite compr...
-
AMD superará a Intel en procesadores x86
-
Las NVIDIA GeForce RTX 50 siguen los pasos de AMD:...
-
CISA advierte vulnerabilidad de WordPress usada pa...
-
Cómo formatear un Android
-
Estafadores usan Azure para lanzar falsas alertas ...
-
El ciberataque a los centros de plasma franceses e...
-
Bandas de ransomware aumentan víctimas un 30%, per...
-
- ► septiembre (Total: 931 )
-
▼
noviembre
(Total:
278
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 IA expone miles de fraudes en LinkedIn

Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.

LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.

Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.

Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.

 Etiquetas:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
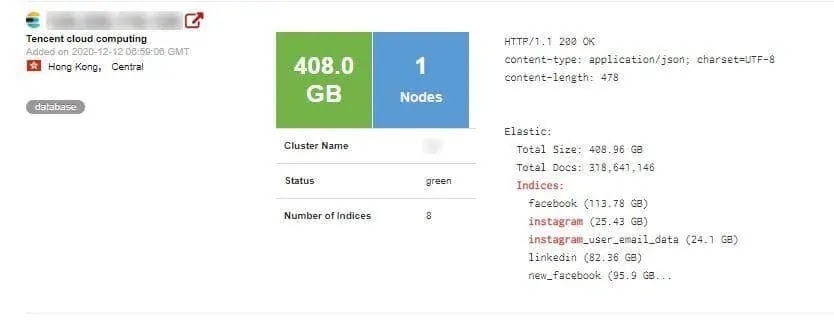
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

