Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7873
)
-
▼
octubre
(Total:
200
)
-
 Intentos de explotación del SDK Jungle de Realtek ...
-
Investigador se infiltra en red de lavado de Lazar...
-
Anuncios en imágenes de ChatGPT
-
Ajedrez automático con Raspberry Pi 5
-
Exynos 2700 llega a los Galaxy S27
-
IA acaba con pagos de Google por fallos de código
-
ChatGPT marcará sus textos invisiblemente
-
El SoC Kirin 9050 Pro de Huawei usa dos dies en ve...
-
Apple reforzará el acceso total al disco en macOS ...
-
LaLiga busca bloquear 11 webs y apps de IPTV piratas
-
GTA VI en PC podría llegar en noviembre
-
Filtración de datos en Dinamarca expone registros ...
-
Telefónica revoluciona la IA en la Música Clásica
-
Ciberatacantes aprovechan fallo en Rejetto HFS par...
-
Nueva vulnerabilidad de día cero en NetScaler prov...
-
Presidente surcoreano ordena revisiones de segurid...
-
Herramienta de código abierto diseña LEGOs de más ...
-
Instala Windows 11 26H2 en CPUs no compatibles con...
-
Intel no es fiable: un cliente compra 4 procesador...
-
Alemania estrena una tarifa de la luz enfocada a g...
-
AgtaBackup RAT usa páginas falsas de Microsoft Sto...
-
RSA lanza Agent ID para asegurar agentes de IA y s...
-
Ataques de cadena de suministro usan equipos de de...
-
Microsoft elimina función mítica de Skins en Windo...
-
Kit Milk Dragon AiTM usa relay OTP y keylogging pa...
-
Instala Windows 11 26H2 en PCs no compatibles
-
AOC lanza monitor de 1000 Hz
-
Ventoy: revitaliza tus memorias USB
-
Etiquetas de historial de Safari revelan navegació...
-
Schwarzenegger supervisa escena Terminator 2 robot...
-
Fallo crítico en Capacitor permite acceso a datos ...
-
Una GeForce RTX 4090 Founders Edition pierde parte...
-
Tornyol: el dron que caza mosquitos autónomamente
-
GIGABYTE AI TOP ATOM llega con 64 GB
-
Android XR llega a Samsung en noviembre
-
Windows 11 26H2 solo beneficia a PCs con mucha RAM
-
Windows 11 mejora para jugadores mediante Advanced...
-
El secreto final de PlayStation 2
-
Nueva PS5 más resistente
-
Fuga en OpenAI: la IA ya no admite errores
-
Google frena el uso de Gemini en Meta
-
Usan SQL Server de Microsoft para filtrar datos
-
Vulnerabilidades en cPanel/WHM permiten ejecutar c...
-
EE. UU. sanciona a miembros del Tren de Aragua por...
-
Copias de WordPress expuestas: mina de credenciale...
-
Fallo crítico en Red Hat Satellite permitiría robo...
-
OpenAI despide a tres investigadores de seguridad ...
-
Dell urge a los administradores a corregir fallos ...
-
Vulnerabilidad de cookies permite saltar MFA de En...
-
Tiendas comienzan a pedir un DNI al comprar una RT...
-
Google Search desploma el tráfico web un 40%
-
Explotan vulnerabilidades 0-day en Zammad para eje...
-
Cuentas gratuitas de iCloud permitirían suplantar ...
-
Guía rápida de Intel Nova Lake-S
-
Vercel confirma escape de VM KVM y premia a invest...
-
Kiteworks corrige 126 vulnerabilidades en gran act...
-
WhatsApp lanza chats restringidos
-
Google mantiene sus resúmenes de IA pese a demandas
-
OpenAI bloquea campaña de 15.000 usuarios para ext...
-
España limita el coste de las llamadas de emergencia
-
Equipos de seguridad ya pueden supervisar chats, a...
-
Experto prueba la corrupción de Windows sin limpia...
-
Agentes de IA vencen y roban correos electrónicos ...
-
El modelo Mythos de Anthropic es una bestia en mat...
-
Amazon lanza tres nuevos Kindle
-
El ASIC Jalapeño de OpenAI es para uso interno, au...
-
Warlock aprovecha fallos de SharePoint para desact...
-
Ganó 200.000 euros con una app de IA sin programar
-
Supuestos espías chinos suplantan a directivo de A...
-
Miembro de ShinyHunters detenido en Jordania; ayud...
-
EE. UU. sanciona red de cajeros del Tren de Aragua...
-
EE. UU. arresta a dueño de empresa tecnológica por...
-
PS5 estrena escalado QSSR
-
Chrome exigirá biometría para contraseñas
-
California cita a OpenAI por agentes de IA que hac...
-
Dots: agentes incansables de ChatGPT
-
Agentes de IA usan 5 veces más tokens que humanos ...
-
Gemini integra Mapas para mejorar sus respuestas
-
AMD llegó a crear un Ryzen 9 5900X3D que nunca lle...
-
AMD llevaría los chiplets un paso más allá con RDN...
-
Red PaperPhone usa 75.000 IPs e identidades móvile...
-
«Las RTX 5090 se queman antes o después»: un YouTu...
-
Windows 11 adopta atajo de Linux
-
Filtran los 7 modelos de Intel Nova Lake-S
-
WhatsApp Business Platform dejará de ser gratis en...
-
Fallos críticos en almacenamiento Dell permiten co...
-
Wall Street duda de NVIDIA y la burbuja de la IA
-
GPT-6 Astra descifra mensaje de la Segunda Guerra ...
-
OperTraitors revela rutas de escalada de privilegi...
-
Acceden a Azure DevOps y Kubernetes mediante una c...
-
Agentes de IA autónomos intentaron hackear sitios ...
-
Debian corrige 1.313 fallos en actualización masiv...
-
Cómo eliminar Bing de Windows 11
-
Google advierte explotación vulnerabilidades 0-day...
-
Samsung lanza Galaxy Tab S12
-
OpenAI desarticula campaña de extracción de razona...
-
Conceptos clave de rendimiento web
-
Ransomware Warlock ataca operadoras de agua y tele...
-
FTC investiga riesgos de OpenAI, Anthropic y otros...
-
Programador tortura IA y obtiene respuestas horrip...
-
Citrix NetScaler se reinicia tras parche de día cero
-
Micron avisa: la escasez de memoria RAM será aún p...
-
ElmorLabs PMD2X: permite medir el el voltaje, corr...
-
Creador de Rails deja de programar profesionalmente
-
¿Tu coche es un espía?
-
Copilot será el sistema operativo de Office
-
El MI5 advierte a académicos británicos que sus in...
-
Ciberdelincuentes emplean NeedyMantis para asegura...
-
Anthropic afirma que modelo chino de IA tiene capa...
-
GTA VI: 12 nuevas imágenes
-
Trump firma el primer pacto con los gigantes de la...
-
Cuenta de Microsoft en X es hackeada para estafa d...
-
Android 17 refuerza la seguridad limitando los ser...
-
GitLab corrige vulnerabilidad crítica en AI Gatewa...
-
ArXiv limita la frecuencia de envío de artículos p...
-
El Papa rechaza la IA generativa
-
NVIDIA, Google y AMD concentrarían el 85% de la de...
-
Ryzen Z3: Zen 6 y RDNA 4m
-
LaLiga pide vigilar los principales VPN contra la ...
-
Usan exclusiones de Microsoft Defender para oculta...
-
MSI activa Microsoft Security Level 2 en sus nueva...
-
Sesgo de género en IA ante catástrofe nuclear
-
Las escuelas de Inglaterra mejoran su capacidad de...
-
OpenClaw lanza plataforma gratuita y abierta de ag...
-
Recompensa por denunciar IPTV en bares
-
Sony lanza actualización de seguridad para PS5 tra...
-
postmarketOS pasa a llamarse Nura
-
Microsoft activa copia de seguridad de Windows 11 ...
-
- ► septiembre (Total: 931 )
-
▼
octubre
(Total:
200
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Creador del Bitcoin, Satoshi Nakamoto, la 19ª persona mas rica del mundo
Un bitcoin ya vale más de 52.000 euros. Y esto es algo que tiene muchas repercusiones. Entre ellas el hacer a su creador una de las personas más ricas que hay en este planeta. Si es que es el creador, si es que tiene los bitcoins que se cree que tiene y si aún sigue vivo. Ha pasado del puesto 159° al 19° en sólo 5 meses gracias a la subida estratosférica del Bitcoin. Posee una fortuna estimada entre 750,000- 1.1 millones de bitcoin (BTC)

 Labels:
Informe del ransomware Clop
Investigadores han observado un aumento en la actividad del ransomware Clop que afecta a las industrias de venta al por mayor y al por menor, transporte y logística, educación, fabricación, ingeniería, automotriz, energía, financiera, aeroespacial, telecomunicaciones, servicios profesionales y legales, salud y alta tecnología en los EE. UU. , Europa, Canadá, Asia Pacífico y América Latina. Las Universidades han sido varias de sus recientes víctimas: Stanford, Yhesiva, Maryland (Lake Rd, Merced, California) a parte de la petrolera Shell

Consejos para realizar copias de seguridad
El pasado día 31 de marzo se celebró el Día Mundial del Backup - Recuerda la regla de 3-2-1. Es decir, 3 copias de seguridad, 2 de ellas en medios diferentes y 1 en una ubicación física diferente. Recuerda que puedes utilizar unidades NAS o utilizar niveles RAID.

Error en WhatsApp permite desactivar y bloquear cuentas durante 24 horas
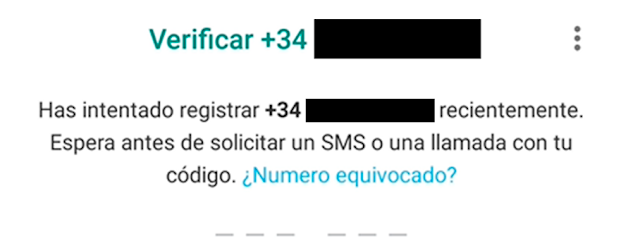
La vulnerabilidad descrita por Luis Márquez Carpintero y Ernesto Canales Pereña está relacionada con dos procesos separados en WhatsApp afectados por una seria debilidad de seguridad, lo que permitiría a un atacante desactivar la cuenta del usuario afectado e impedir su reactivación. Como se menciona anteriormente, al instalar la aplicación en un nuevo dispositivo el servicio envía un código vía SMS para la verificación de la cuenta para posteriormente solicitar un número de autenticación.
Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Troyano bancario IcedID: ¿el nuevo Emotet?
Una campaña de phishing vía correo electrónico generalizada que utiliza archivos adjuntos maliciosos de Microsoft Excel y macros de Excel 4 está entregando IcedID en grandes volúmenes, lo que sugiere que está llenando el vacío de Emotet. También se utiliza para desplegar algunas variantes de ransomware.

¿Qué es el "checksum" de un fichero bajado de internet?
El checksum es una suma de comprobación que se obtiene de un origen de datos. Gracias a estas cualidades, el checksum se utiliza a menudo para comprobar que un fichero que nos hemos descargado es el correcto y no ha sido modificado desde el origen al destino. Ya sea por modificaciones maliciosas o bien por errores. Por eso, muchas veces veras a la hora de descargar un fichero una serie de números al lado junto al algoritmo utilizado para hacer el checksum. Antes se solía utilizar hash md5, ahora al ser considerado inseguro, se suele utilizar SHA256sum

Ransomware: DoppelPaymer (BitPaymer)
DoppelPaymer es una familia de ransomware y un grupo de actores de amenazas que debutó públicamente en junio de 2019. Si bien los ataques vinculados definitivamente tanto al grupo como a la versión completamente madura del malware comenzaron en junio de 2019, la seguridad obtuvo versiones anteriores y menos maduras del malware. investigadores varios meses antes, aunque sin ninguna afiliación grupal definitiva. Esto puede indicar que los actores estaban probando la funcionalidad antes de emplear el malware en un ataque real o que ajustaron su enfoque con el tiempo para tratar con sus víctimas.

 Entradas más recientes
