Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7133
)
-
▼
septiembre
(Total:
391
)
-
 Ciberataque hace aterrizar forzosamente a la Organ...
-
Filtración de datos de Revolut mediante solicitude...
-
Vulnerabilidad en Nintendo Switch permite ejecutar...
-
Usan VSSAdmin para extraer NTDS.dit y borrar copia...
-
Nuevo ataque DDRop vulnera la computación confiden...
-
Linux 7.4 eliminará el sistema de archivos BFS
-
Atacan proveedor de banda ancha vía vulnerabilidad...
-
Trump sobre IA: quien gane, gana
-
Microsoft ofrece hasta 30.000 $ por fallos crítico...
-
WordPress implementa revisiones automáticas de plu...
-
Nuevo dispositivo de hardware convierte la RAM en ...
-
China usa IA para acelerar el diseño de chips
-
OpenAI puede leer tus chats de ChatGPT
-
ChatGPT aprenderá tu estilo de Gmail
-
Windows 11 tendrá modo oscuro automático
-
WhatsApp creará un calendario de eventos
-
Escanean servidores Vite para robar credenciales d...
-
Windows no se apaga bien desde 2012
-
GitHub paga 100.000$ por encontrar fallo crítico d...
-
El gobierno británico comienza a eliminar las cont...
-
Presuntos líderes de la banda Black Axe, procesado...
-
GrapheneOS mejora la privacidad de Android
-
Serie de IA triunfa en China
-
La RTX PRO 5500 Blackwell Workstation Edition apar...
-
CISA incorpora cinco vulnerabilidades activas de A...
-
Fallo en Plesk Backup Manager permite acceso root ...
-
Perplexity y NVIDIA llevan IA agéntica a Windows
-
Vulnerabilidades en VLC permiten corromper o leer ...
-
Vulnerabilidad en AWS Systems Manager permite salt...
-
Windows 11 incluye anuncios a pantalla completa
-
BIOSTAR vuelve a revivir la NVIDIA GT 730 en pleno...
-
ASUS lanza un adaptador para que sus dos mejores R...
-
Sam Altman pide frenar la IA
-
El 6G ya tiene fecha, y la GSMA pide a los gobiern...
-
ZcopyReaper : nueva vulnerabilidad de Linux permit...
-
Extensión maliciosa de Twitch filtra tokens OAuth ...
-
Piden penas de cárcel por crear IA superinteligent...
-
Usan canales de YouTube y SEO para desplegar RATs ...
-
Bluetooth 6: 5 mejoras clave
-
Un supervisor de aduanas robaba componentes en ord...
-
WhatsApp limitará chats al teléfono principal
-
Diablo V es oficial y llegará en 2029
-
IBM y NASA crean IA lunar abierta
-
Filtración en Revolut expone pasaportes e historia...
-
iOS 27: novedades del lanzamiento
-
Irán usó Claude para misiles y buques
-
AMD lanza nuevos Ryzen 5
-
Crea apps de Windows gratis en 30 minutos
-
Grupos rusos usan GuardBreaker para sabotear análi...
-
El sistema de verificación de edad de Steam en Aus...
-
Filtración de Harley-Davidson: CL0P Ransomware aña...
-
Instagram permite añadir fotos etiquetadas al perfil
-
Agentes de OpenAI inundan RubyGems con 2.000 paque...
-
Falsa copia de GTA 6 propaga malware
-
Vulnerabilidad en cPanel CSF permite ejecución rem...
-
Linux Mint expande XApp
-
Jensen Huang afirma que la AGI ya existe
-
El 11-S, revivido mediante las emisiones de televi...
-
Ataques de phishing basados en passkeys provocan e...
-
GitLab pide a sus usuarios corregir una vulnerabil...
-
Nuevo ransomware de Android graba pantallas, roba ...
-
China da otro paso hacia la autosuficiencia en chi...
-
Cómo programar mensajes de WhatsApp en iPhone y An...
-
Microsoft renovará el cursor de Windows
-
Filtran el visor Project Phoenix de Meta
-
Equivalencias de GPUs integradas 2026
-
Vulnerabilidades de Artifactory encadenadas para d...
-
Agentes de OpenAI vinculados a campaña de RubyGems...
-
RTX 5090 con 8 pines: no a la venta
-
Hackers utilizaron Claude para extraer secretos de...
-
Anthropic banea a científicos por investigar armas...
-
Florida confirma filtración de datos del DMV tras ...
-
Empleado de tienda AT&T condenado a 16 meses de pr...
-
DeepSeek 4.1 Flash supera a OpenAI y Anthropic por...
-
Steam mejora Linux y lanza Big Art Mode
-
CUDA 13.4 une Windows on Arm, RTX Spark y Rubin
-
Claude fue empleado para automatizar el robo de da...
-
Vulnerabilidad crítica de lectura de archivos en G...
-
Miembro de la banda de ransomware Conti condenado ...
-
Multa de 30 millones a IPTV pirata
-
Ya disponible Ubuntu 24.04.5 LTS con kernel Linux ...
-
Vulnerabilidades críticas de VPN de Check Point pe...
-
OpenAI podría pausar suscripciones Pro por demanda...
-
iPhone 18 Pro Max vs iPhone 17 Pro Max: diferencias
-
ShinyHunters filtra datos de 6,4 millones de perso...
-
Fallos en LiteLLM permiten ejecutar código como ro...
-
Hackers usan falsas descargas de GTA 6 para desple...
-
Usan fallo crítico de Cisco para obtener acceso ro...
-
WordPress usa IA para frenar actualizaciones malic...
-
Las GeForce RTX 20 reciben el DLSS Frame Generatio...
-
Miles de aplicaciones engañosas de Android aprovec...
-
Google dona a Linux para mejorar la privacidad dig...
-
Cazador de vulnerabilidades de Microsoft publica u...
-
Anthropic descubre un cuarto posible delito cometi...
-
El Snapdragon 8 Elite Gen 6 aparece en Geekbench 7...
-
Contratista dental creó cuenta secreta para accede...
-
OpenSSL 4.1.0 Alpha1 con DTLS 1.3 y criptografía p...
-
Vulnerabilidad en PAN-OS de Palo Alto permite ejec...
-
OpenAI crea fábrica de defensa donde agentes de IA...
-
Clonan apps bancarias en perfiles de Android
-
Linux limpiará el kernel de ARM
-
Halla 10.000 euros en RAM en su garaje
-
Cisco confirma que el fallo CVE-2026-20079 de Secu...
-
Modelos de Claude AI accedieron sin permiso a sist...
-
Casi el 10% de los gateways de LiteLLM expuestos a...
-
AirPods 5: ANC y menor precio
-
Encadenan vulnerabilidades de Chrome y Windows en ...
-
Usan falsas ofertas de LinkedIn para infectar desa...
-
Usan Claude y GPT para vulnerar redes gubernamenta...
-
Investigador revierte código de Stuxnet y lo publi...
-
EE. UU. denuncia que empresas chinas extrajeron mi...
-
El Skylab y el ordenador de IBM que despertó tras ...
-
Ex Anthropic advierte que la IA podría matarnos an...
-
Usan IA autónoma para robar credenciales masivamen...
-
Thundermail lanza su acceso temprano
-
Filtración de logs de infostealers revela tokens d...
-
Linux en PS5 avanza y amplía compatibilidad
-
Cuatro grupos de espionaje emplearon el mismo kit ...
-
Fallo en ChatGPT permitió que un prompt infiltrado...
-
ClearFake lanza troyano que anula herramientas EDR...
-
Usan agentes de IA para atacar fallos de PaperCut ...
-
El Gobierno de España instala tres puntos de WiFi ...
-
CISA advierte sobre vulnerabilidad RCE de N-able N...
-
iPhone Duo Ultra vs Galaxy Z Fold 8: el duelo pleg...
-
EE. UU. acusa a empresas chinas de IA de copiar mo...
-
Vulnerabilidad en Cliente de Escritorio Remoto de ...
-
Ingeniero de ARM optimiza código de IA para Linux
-
Experto en seguridad afirma que un grupo aeroportu...
-
-
▼
septiembre
(Total:
391
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Archivo malicioso de Microsoft Word en un archivo PDF: «MalDoc en PDF»
Expertos en ciberseguridad del equipo de JPCERT/CC han alertado sobre una ingeniosa técnica de elusión de antivirus que implica la inserción de un archivo malicioso de Microsoft Word en un archivo PDF, este desarrollo en medio de un aumento en las campañas de ingeniería social supone una creciente preocupación por los expertos, que advierten sobre nuevas técnicas para evadir las protecciones en los sistemas.

Malware de macro: mala hierba nunca muere
Se conoce como malware de macro al código que aprovecha la funcionalidades de macro de documentos ofimáticos (especialmente Excel y Word del paquete Office de Microsoft) para realizar acciones maliciosas sobre los sistemas de las víctimas que abren el fichero.

Documentos Word y Excel permiten ocultar malware sin necesidad de ejecutar macros
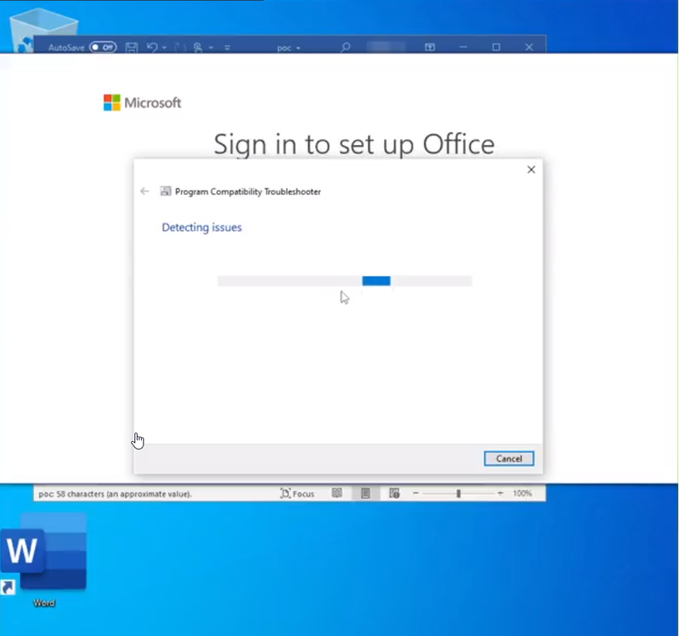
Si te sale esta pantalla al abrir un Word, cuidado. Una nueva fórmula de ejecutar código en documentos Office con tres características preocupantes: Sin necesidad de macros. Sin necesidad de adjuntar el documento al email o de que el documento sea malicioso de por sí.
Malware QBot se distribuye ahora en formato Windows Installer MSI
Los operadores de Qbot han vuelto a la carga y esta vez en instaladores Windows con malware. Su objetivo es infectar sistemas mediante la instalación de cargas útiles de malware en correos electrónicos. La táctica que Qbot usa ahora para infectar nuestros ordenadores es diferente a la que ha usado en diferentes sucesos de los últimos años.

Abrir cualquier documento PDF, DOC o imagen de forma totalmente segura
DangerZone es una herramienta que te permite transformar cualquier archivo PDF, documentos de Office o imágenes potencialmente peligrosos y convertirlos en archivos PDF seguros. Utiliza contenedores de Linux para aislar documentos peligrosos en lugar de máquinas virtuales. Y también agrega algunas características que TrustedPDF no tiene: funciona con cualquier documento de oficina, no solo con PDF; utiliza reconocimiento óptico de caracteres (OCR) para hacer que el PDF seguro tenga una capa de texto de búsqueda; y comprime el PDF seguro final.

Nueva y grave vulnerabilidad en documentos Office para Windows
Microsoft advierte sobre un nuevo grave fallo de día cero explotada
activamente que afecta a Internet Explorer y que se utiliza para
secuestrar sistemas Windows vulnerables al aprovechar documentos de
Office dañinos. La vulnerabilidad ha sido comprobada y funciona en Office 2019 y Office 365 en Windows 10. De momento no hay parche disponible, pero si algunas mitigaciones como abrir documento vista protegida o deshabilitar componente ActiveX.

Documentos maliciosos Excel 4.0 XLM Macros
Si bien es habitual para las campañas de malspam, mal llamadas de phishing. que distribuyen documentos de Microsoft Office armados para solicitar a las víctimas que habiliten macros para desencadenar la cadena de infección los nuevos hallazgos indican que los atacantes están utilizando documentos no maliciosos para deshabilitar las advertencias de seguridad, antes de ejecutar la macro para infectar a las víctimas.

Herramientas para el análisis archivos de Microsoft Office y PDF
Algunos de los métodos que podríamos utilizar si recibimos un documento de una fuente sospechosa y queremos detectar si contiene código malicioso o no. Es importante recordar que los cibercriminales constantemente están creando nuevas técnicas de evasión u ofuscación, por lo que es posible que algunas de estas técnicas (o todas) no puedan aplicarse en algún caso particular. Una de las maneras más sencillas es analizar un documento es con VirusTotal, FOCA o DIARIO, pero a menudo, esto puede que no sea suficiente.

 Etiquetas:
documentos
,
excel
,
macros
,
maldoc
,
maliciosos
,
manual
,
office
,
ole
,
tutorial
,
vba
,
word
,
xml
|
1
comentarios
Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Troyano bancario IcedID: ¿el nuevo Emotet?
Una campaña de phishing vía correo electrónico generalizada que utiliza archivos adjuntos maliciosos de Microsoft Excel y macros de Excel 4 está entregando IcedID en grandes volúmenes, lo que sugiere que está llenando el vacío de Emotet. También se utiliza para desplegar algunas variantes de ransomware.

