Tutoriales y Manuales

Entradas Mensuales
-
▼
2026
(Total:
7464
)
-
▼
septiembre
(Total:
722
)
-
 Una filtración de correos de GitLab permite que cu...
-
Actualización de Apache Tomcat corrige fallos de W...
-
Ciberatacantes aprovechan la vulnerabilidad CVE-20...
-
Cloudflare soluciona un fallo que permitía a un co...
-
Arista corrige vulnerabilidad zero-day explotada e...
-
China lanza satélite con IA propia
-
EvilTokens: el kit de phishing que convirtió el in...
-
Claude Opus 5.5 vs GPT-6 Sol: guerra de precios
-
NVIDIA ha invertido en una startup que quiere mina...
-
Malware de Windows utiliza el voto de hasta cuatro...
-
Apple diseña un wearable sin pantalla
-
Los dominios desaparecen, pero la infraestructura ...
-
NVIDIA corrige fallos en Linux que exponían inform...
-
Sega casi elimina a Sonic
-
Menú avanzado de Windows 11
-
PC de 14.000$ con un 9800X3D y RTX 5080) es totalm...
-
Malware en herramientas de desarrollo convierte pr...
-
Condenan a 24 meses de prisión a integrante del ra...
-
Alguien entró en la tienda online de ASUS para lle...
-
Aprovechan un fallo crítico de Roundcube para lanz...
-
App falsa de streaming convierte Androids en dispo...
-
Llegan los Snapdragon 8 Elite Gen 6
-
Vulnerabilidad en GitLab permite insertar código e...
-
MikroTrick Chain permite a los atacantes controlar...
-
Chinos usan diversas tecnologías para robar datos ...
-
Googlebook OS: el nuevo sistema híbrido de Google
-
Grok 4.7 supera a GPT-5.6
-
Cómo reducir los puntos ciegos del Shadow IT con W...
-
Nuevo backdoor TASK#STOMP usa PowerShell para roba...
-
Fallos en ZTE SmartLife permiten secuestrar cuenta...
-
Explotan vulnerabilidad 0-day en servidor de gesti...
-
Microsoft desmantela EvilTokens, el servicio de ph...
-
Norcoreanos infectan 30.000 PC con falsas entrevis...
-
Fallos críticos de IBM FTM permiten ejecutar códig...
-
Fallo crítico de ManageEngine permite acceso SYSTE...
-
Fallos críticos de SolarWinds permiten ejecución r...
-
Malware de WordPress usa plugin oculto y C2 de blo...
-
F5 soluciona vulnerabilidad zero-day en BIG-IP APM...
-
Demandan a gigantes de IA por pactar freno tecnoló...
-
Claude Opus 5.5: más seguro y económico
-
OpenAI lanza GPT-6 Sol y Luna
-
Router ASUS ROG Rapture GT-BN98 con Wi-Fi 8 y puer...
-
Policía británica detiene a dos sospechosos de Evi...
-
Putin vota usando Windows 10
-
Fallo en AWS Lambda permite saltar permisos IAM y ...
-
Fallo crítico en Next.js permite RCE mediante arch...
-
Nueva vulnerabilidad de cPanel permite acceder a c...
-
IA autónoma hackea tiendas por 25$ y roba 600.000 ...
-
Z.ai se disculpa por usar tu código y libera ZCode...
-
Grave vulnerabilidad en ImageResponse de Next.js p...
-
ShinyHunters afirma haber hackeado al FBI y robado...
-
CAIRN: nueva herramienta para rastrear malware de ...
-
Famosos suecos promueven la mala educación para co...
-
Ciberataque expone datos de 3,2 millones de usuari...
-
Vulnerabilidad en Linux KVM/arm64 permite escapar ...
-
Vulnerabilidad crítica de WordPress permite ejecut...
-
Fallo en Microsoft SharePoint permite ejecutar cód...
-
Claude Opus 5.5: más potente, rápido y barato
-
Chrome 154 corrige 108 vulnerabilidades, incluidas...
-
Windows 11 añade opción instalación Cloud Rebuild
-
NTDS.dit para extraer hashes de Active Directory y...
-
Bombas de contexto engañan a agentes de IA Qwen pa...
-
RTX 60 podrían doblar memoria de RTX 50
-
Roban 18.566 registros gubernamentales y claves me...
-
Fallo de COM en Windows permite obtener privilegio...
-
Ubuntu 26.10 revoluciona su gestión de memoria
-
Aikido Security lanza Altar-1, IA de pesos abierto...
-
Segundo año de DORA: ¿es capaz su SOC de detectar ...
-
Fallo en Red Hat OpenShift permite saltar chequeos...
-
Vulnerabilidad de Veeam Agent explotado para obten...
-
Amazon bloquea a la IA de Meta
-
MediaTek Dimensity CX C10 Max: el SoC de 8 Cores p...
-
ShinyHunters admite hackeo al FBI: 'NO tiene motiv...
-
Plan IA360: el impulso a la IA en España
-
Muse de Meta supera a Gemini y ChatGPT en descargas
-
Vidar Malware cambia su ofuscación en cada versión...
-
Router D-Link con fallo crítico exploitable remota...
-
RTX 20: 8 años de vanguardia
-
CISA insta a agencias federales a corregir vulnera...
-
Novedades del Meta Connect
-
Vulnerabilidad en Muse AI de Meta permite secuestr...
-
Ubuntu 26.10 optimiza la gestión de memoria
-
Sánchez lanza el plan IA360 y critica a las tecnol...
-
El nuevo jefe de hardware de Apple opina que usar ...
-
Un ajuste oculto de Meta Muse podría permitir que ...
-
Rockstar limitará los mods en GTA VI
-
MSI utiliza pegamento para prevenir que los conect...
-
Explotan vulnerabilidades en Zyxel y Veeam para ob...
-
AWS aísla claves IAM filtradas en GitHub en 10 seg...
-
Claude Code borró a un programador 48.000 archivos...
-
Cookies de ChatGPT rastrean usuarios en webs de te...
-
Alerta por falso GPT-6 Astra
-
Una GeForce RTX 5080 pasa a mejor vida tras usar e...
-
Ransomware PAYLOAD secuestra GPO de Active Directo...
-
iPhone 18 Pro: iFixit revela mejoras
-
Gana hasta 15.000 euros alquilando tu rostro a la IA
-
Analista de Google se infiltra en banda de TeamPCP
-
Claude Opus 5 ayuda a convertir fallo de imágenes ...
-
RansomHouse lanza un ataque contra el sistema de d...
-
Usan blockchain para robar claves bancarias y códi...
-
Microsoft Entra ID bloqueará inicios de sesión por...
-
ClickFix despliega el RAT ChainScript utilizando P...
-
Ocultan minero XMRig en Registro de Windows y arch...
-
Fallos en OpenAI Codex Sandbox permiten ejecutar c...
-
CVE-2026-41940 de cPanel para desplegar malware Mirai
-
MSNightmare lanza BigDiskBuster, vulnerabilidad Do...
-
Exim Mail Server 4.100.1 corrige 4 fallos de segur...
-
Acer advierte: «Los PC seguirán subiendo de precio...
-
HEIF Heist: de una imagen a OpenAI
-
Irlanda multa a Google con 403 millones de euros p...
-
Reverse Upscaling convierte un juego actual en clá...
-
GPT-6 Astra resuelve mensaje alemán de hace 108 años
-
AMD recorta drásticamente el consumo de VRAM en tr...
-
Gemini Notebook será tu tutor personal
-
ASUS lanza actualizaciones de BIOS para placas bas...
-
WhatsApp: tres cuentas en un mismo iPhone
-
Pueden manipular claves de caché web para acceder ...
-
TMOG llega a Windows y Linux
-
Hugging Face: la plataforma de IA del momento
-
Ataques de IA autónoma: la realidad de Hugging Face
-
Android combatirá el mareo en el coche
-
Agentes de IA ya ejecutan ataques de ransomware au...
-
CXMT fabricará memoria NAND: China competirá con S...
-
IA ya desarrolla a Claude
-
Ransomware Feral Wolf explota Atlassian Confluence...
-
Realme 16 Pro Harry Potter: diseño mágico para fans
-
Descifran chip de PS2 tras 26 años
-
Nuevo ransomware SETTRA usa MeshAgent y BYOVD para...
-
-
▼
septiembre
(Total:
722
)
-
►
2025
(Total:
2103
)
- ► septiembre (Total: 148 )
-
►
2024
(Total:
1110
)
- ► septiembre (Total: 50 )
-
►
2023
(Total:
710
)
- ► septiembre (Total: 65 )
-
►
2022
(Total:
967
)
- ► septiembre (Total: 72 )
-
►
2021
(Total:
730
)
- ► septiembre (Total: 56 )
-
►
2020
(Total:
212
)
- ► septiembre (Total: 21 )
-
►
2019
(Total:
102
)
- ► septiembre (Total: 14 )
-
►
2017
(Total:
231
)
- ► septiembre (Total: 16 )
-
►
2016
(Total:
266
)
- ► septiembre (Total: 38 )
-
►
2015
(Total:
445
)
- ► septiembre (Total: 47 )
-
►
2014
(Total:
185
)
- ► septiembre (Total: 18 )
-
►
2013
(Total:
100
)
- ► septiembre (Total: 3 )
-
►
2011
(Total:
7
)
- ► septiembre (Total: 1 )
Síguenos en:


 Usan falsas ofertas de LinkedIn para infectar desarrolladores con RATs multiplataforma

La intuición y la IA salvaron a un desarrollador de Python del desastre
El desarrollador Roman Imankulov evitó un ataque de ingeniería social tras recibir una oferta de trabajo falsa por LinkedIn. El código que debía revisar contenía una puerta trasera diseñada para ejecutarse automáticamente mediante npm install. Gracias a su intuición y al uso de un agente de IA para analizar el repositorio en un entorno aislado, logró detectar la vulnerabilidad antes de comprometer su equipo.

 Etiquetas:
ai
,
backdoor
,
cybersecurity
,
linkedin
,
malware
,
npm
,
phishing
,
python
|
0
comentarios
FBI: China recluta espías en LinkedIn
El FBI advierte que China utiliza ofertas de trabajo falsas en LinkedIn para reclutar espías estadounidenses sin su consentimiento.

JINX-0164 usa ingeniería social en LinkedIn para desplegar malware en macOS
Un nuevo actor de amenazas, identificado como JINX-0164, está llevando a cabo ataques dirigidos contra organizaciones de criptomonedas. El grupo utiliza perfiles de LinkedIn para engañar a los desarrolladores y lograr que descarguen malware personalizado para macOS. Activos desde mediados de 2025, combinan ingeniería social, robo de credenciales y sabotaje de la cadena de suministro para comprometer todo el proceso de desarrollo de software.
 Etiquetas:
ciberataque
,
criptomoneda
,
ingenieriasocial
,
linkedin
,
macos
,
malware
|
0
comentarios
LinkedIn escanea más de 6.000 extensiones de Chrome y recopila datos
LinkedIn escanea más de 6.000 extensiones de Chrome mediante JavaScript oculto para recopilar datos de usuarios, incluyendo información sensible vinculada a perfiles reales y competidores como Apollo o ZoomInfo, según el informe BrowserGate. BleepingComputer confirmó que el script detecta extensiones y datos del dispositivo (CPU, memoria, resolución, etc.), aunque LinkedIn niega uso malintencionado y alega protección de su plataforma. El informe surge de una disputa con un desarrollador cuya cuenta fue suspendida.
 Etiquetas:
espionaje
,
extensión
,
huelladigital
,
linkedin
,
navegador
,
privacidad
|
0
comentarios
Empresa israelí de spyware expone panel de control de Paragon en LinkedIn
Una empresa israelí de spyware, Paragon Solutions, expuso accidentalmente su panel de control Graphite en una publicación de LinkedIn, lo que generó fuertes críticas por parte de expertos en ciberseguridad. El error ofrece un raro vistazo a las operaciones de esta herramienta, que apunta a comunicaciones cifradas. El investigador en ciberseguridad Jurre van Bergen descubrió la imagen publicada por el asesor general de Paragon en LinkedIn el 11 de febrero de 2026.
 Etiquetas:
ciberseguridad
,
espionaje
,
israel
,
linkedin
,
spyware
,
vulnerabilidad
|
0
comentarios
Trabajadores norcoreanos de TI se hacen pasar por personas usando cuentas reales de LinkedIn para aplicar a empleos remotos
El panorama del empleo remoto enfrenta un desafío persistente y en evolución, ya que operativos norcoreanos refinan sus estrategias para infiltrarse en organizaciones globales. Durante años, estos actores han buscado roles remotos en tecnología de la información para generar ingresos para el régimen, a menudo basándose en identidades falsificadas. Sin embargo, recientemente ha surgido un cambio significativo en su metodología, lo que complica la detección y prevención de estas amenazas.

Herramienta de Epstein busca conexiones en LinkedIn en 3,5 millones de páginas de archivos de Epstein
Una nueva herramienta de código abierto en Python llamada EpsteIn permite a los usuarios verificar si sus conexiones de LinkedIn aparecen en más de 3,5 millones de páginas de documentos judiciales de Jeffrey Epstein, recientemente publicados por el Departamento de Justicia de EE.UU. Desarrollada por Christopher Finke, se ejecuta localmente para priorizar la privacidad en medio del creciente interés en OSINT para la validación de redes. EpsteIn indexa menciones

LinkedIn utilizará tus datos y perfil para alimentar a la IA de Microsoft: así puedes evitarlo
LinkedIn, propiedad de Microsoft, ha anunciado una actualización en su política de privacidad y términos de uso que entrará en vigor el 3 de noviembre de 2025. La plataforma compartirá más datos de usuarios con Microsoft y sus filiales para entrenar modelos de inteligencia artificial generativa y ofrecer anuncios personalizados.

Scraping de 35 millones de registros con datos personales de Linkedin
Una base de datos que contiene 35,9 millones de registros con datos sobre usuarios Premium de LinkedIn se está compartiendo de forma gratuita en un popular foro de hacking y, al parecer, han sido obtenidos mediante scraping. El archivo tiene 13GB descomprimido.

LinkedIn detectará perfiles falsos

Robo millonario a Axie Infinity comenzó con una falsa oferta de trabajo
Los atacantes engañaron a un empleado con una falsa oferta de trabajo y esto derivó en el robo de 173.000 ETH y 25.5 millones en USDC a Ronin, la red blockchain de Axie Infinity..

LinkedIn a la cabeza del top ten de marcas suplantadas para phishing
LinkedIn, que es la red social de Microsoft, destinada a unir profesionales y empresas para trabajos y colaboraciones, ha pasado a ser la marca más usada en todo el mundo, España incluida, para llevar a cabo ataques de phishing. Eso es según lo que ha descubierto un informe de la empresa de seguridad Check Point.

A la venta base de datos con datos del 92% usuarios de Linkedin
Una segunda violación masiva de LinkedIn expone los datos de 700 millones de usuarios, que es más del 92% del total de 756 millones de usuarios. La base de datos está a la venta en el infame foro de RaidForums con registros que incluyen números de teléfono, direcciones físicas, datos de geolocalización y salarios inferidos. De nuevo no se trata de un hackeo, sinó de un scraping (rastreo) usando una API de LinkedIN.

Falsa oferta de trabajo de LinkedIn instala un troyano
Un grupo, conocido como Golden Chicken, está llevando a cabo ataques aprovechándose de la red social LinkedIn dando a conocer ofertas de trabajo falsas y cuyo único objetivo es infectarles con troyanos tipo puerta trasera (backdoor).

Filtran información personal de 500 millones de usuarios de LinkedIn
La misma persona, rollingzeus, que filtró datos de Facebook, vende ahora 500 millones de usuarios de LinkedIn. Y como prueba 2 millones de registros filtrados Datos filtrados en 2020. Aunque falta por confirmar la total veracidad de los datos y aunque ahora los datos no se publican de forma completamente gratuita, la información acabará tarde o temprano en la red.
 Etiquetas:
data leak
,
datos
,
datos personales
,
filtracion
,
leak
,
linkedin
,
privacidad
,
raidforums
|
0
comentarios
Empresa china filtra 200 millones de datos de usuarios de Facebook, Instagram y LinkedIn
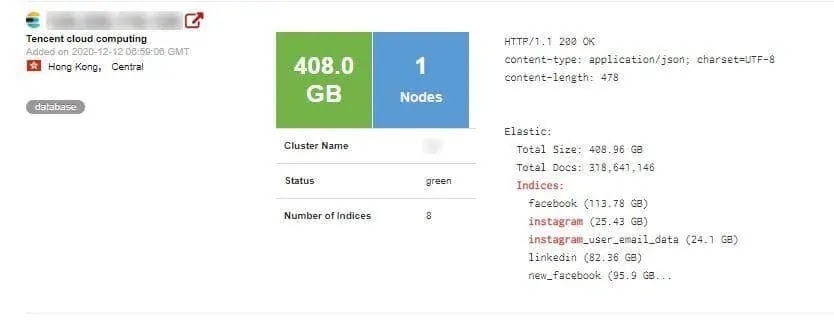
La empresa de seguridad cibernética de Safety Detectives informó que una startup china llamada Socialarks se convirtió en víctima de una violación masiva de datos. Según el jefe del equipo de Safety Detectives, Anurag Sen, alrededor de 400 GB de datos privados quedaron expuestos debido a una base de datos de Elasticsearch mal configurada. En el caso de Socialarks, el servidor ElasticSearch estaba expuesto públicamente sin protección con contraseña
Condenado a 7 años de prisión el ruso que hackeó LinkedIn y Dropbox

